
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 sassoftware/jackson
Dieses Repository bietet eine umfassende Behebung der Sicherheitslücken Denial-of-Service und Ressourcenzuweisung ohne Grenzen oder Drosselung, die…
 kang8/cve-2021-43503
Proof-of-Concept-Exploit für CVE-2021-43503, eine Laravel-Deserialisierungs-RCE-Schwachstelle. Enthält PHP-POP-Chain-Generierung und HTTP-basierte…
 timtimxs/cve-2026-51947-advisory
Der Patch von Pivotal CRM für eine anfängliche Deserialisierungsschwachstelle war unvollständig. Der Fix wechselte von BinaryFormatter zu JSON.NET,…
 shadowsock5/shardingsphere_cve-2020-1947
Exploit für CVE-2020-1947 gegen Apache ShardingSphere, der Remote-Code-Ausführung durch manipulierte YAML-Konfigurationsdeserialisierung ermöglicht.
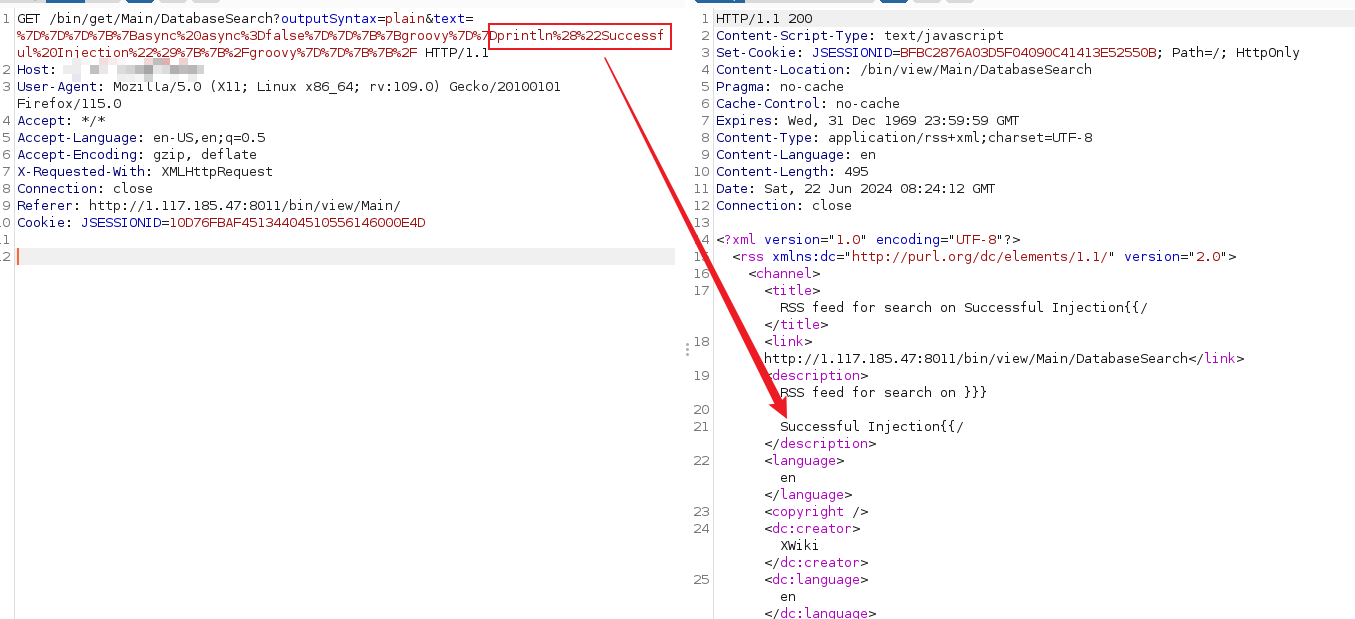 nanowraith/cve-2024-31982
Proof-of-concept-Exploit für CVE-2024-31982: Java Server-Side Template Injection (SSTI), die über Groovy-Payload-Injektion zu Remote-Codeausführung…
 vm2mv/tinyxml
TinyXML 2.6.2 mit Korrekturen für CVE-2021-42260 und CVE-2023-34194
 ahmedreda38/cve-2025-47273-poc
CVE-2025-47273 ist eine Pfad-Traversal-Schwachstelle mit hohem Schweregrad in der Bibliothek setuptools, insbesondere in Version 78.1.0.
 y0s9/cve-2021-3129
CVE-2021-3129-Laravel Debug mode Remotecodeausführungsschwachstelle
 zhixiangyao/cve-2025-66478-exploit-poc
Proof-of-concept-Exploit-Demo für CVE-2025-66478 mit Node.js
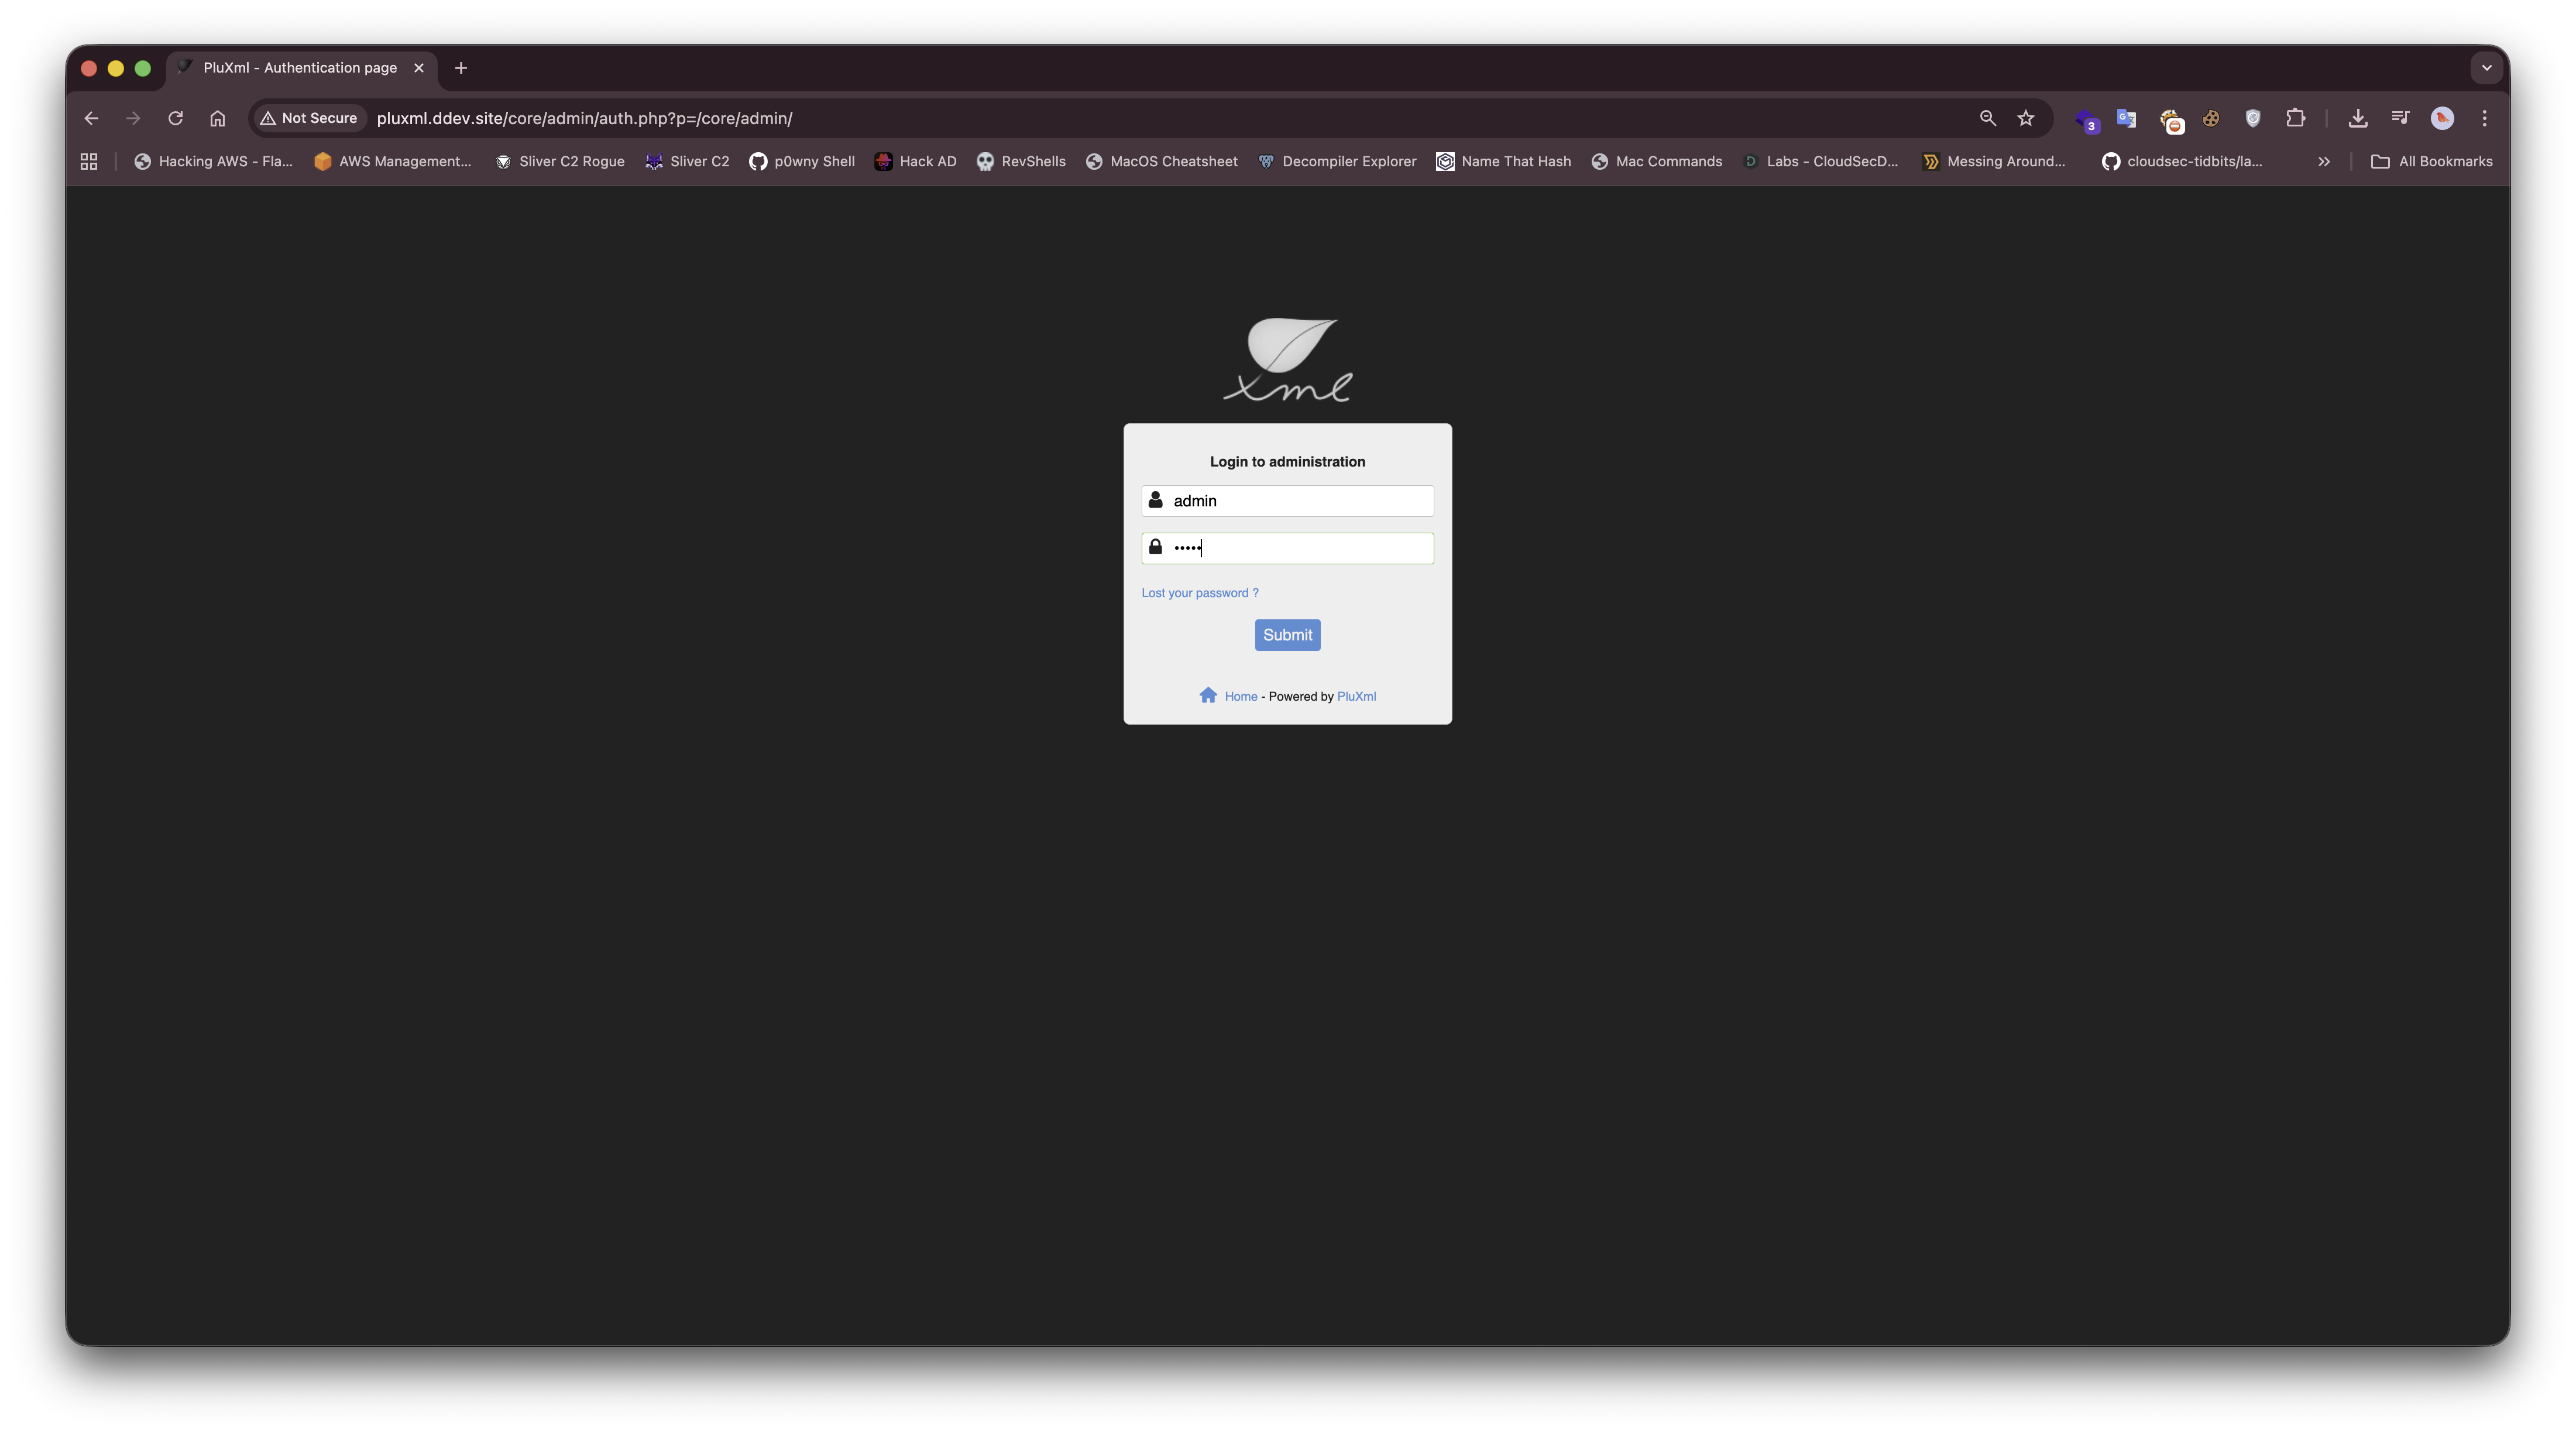 rajchowdhury240/cve-2025-67435
Eine kritische Schwachstelle zur Remote-Code-Ausführung (RCE) wurde in PluXML CMS Version 5.8.22 identifiziert. Diese Schwachstelle ermöglicht es…
 mehdiboukhobza/sandbox_cve-2021-23358
 at190510-cuong/cve-2025-64087-ssti-
CVE-2025-64087 (SSTI)
 ronf98/cve-2024-11972-poc
CVE-2024-11972 in Hunk Companion <1.9.0 ermöglicht es nicht authentifizierten Angreifern, unsichere REST-API-Endpunkte auszunutzen und anfällige…
 randomrobbiebf/cve-2024-56058
VRPConnector <= 2.0.1 - Nicht authentifizierte PHP Object Injection
 jvr2022/cve-2026-29786
Proof-of-Concept, das eine Hardlink-Pfad-Traversal im npm-Paket `tar` demonstriert und das Überschreiben von Dateien außerhalb des…
 fatkz/cve-2025-24813
Proof-of-Concept-Exploit für CVE-2025-24813, der Remote-Code-Ausführung auf Apache Tomcat mittels Session-Deserialisierung und teilweisen…
 halcy0nic/cve-2023-40296
Proof of Concept für CVE-2023-40296
 randomrobbiebf/cve-2024-3553
CVE-2024-3553: Tutor LMS <= 2.6.2 – Fehlende Autorisierungsschwachstelle, die es authentifizierten Angreifern ermöglicht, die Benutzerregistrierung…








