
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen

 bohemianhacks/cve-2024-21534-poc
Proof-of-Concept-Exploit für CVE-2024-21534, eine kritische RCE in jsonpath-plus, die beliebige Codeausführung über das VM-Modul demonstriert und…
 cn016/dedecms-getshell-cve-2023-2928-
DedeCMS Datei-Inklusion-Schwachstelle führt zu Backdoor-Zugang (CVE-2023-2928) Reproduktion
 trinadh465/openssl-1_0_1g_cve-2015-3194
OpenSSL 1.0.1g-Quellcode-Schnappschuss, der eine SSL/TLS- und Allzweck-Kryptographie-Bibliothek mit Chiffren, Digests und X.509-Zertifikatsbehandlung…
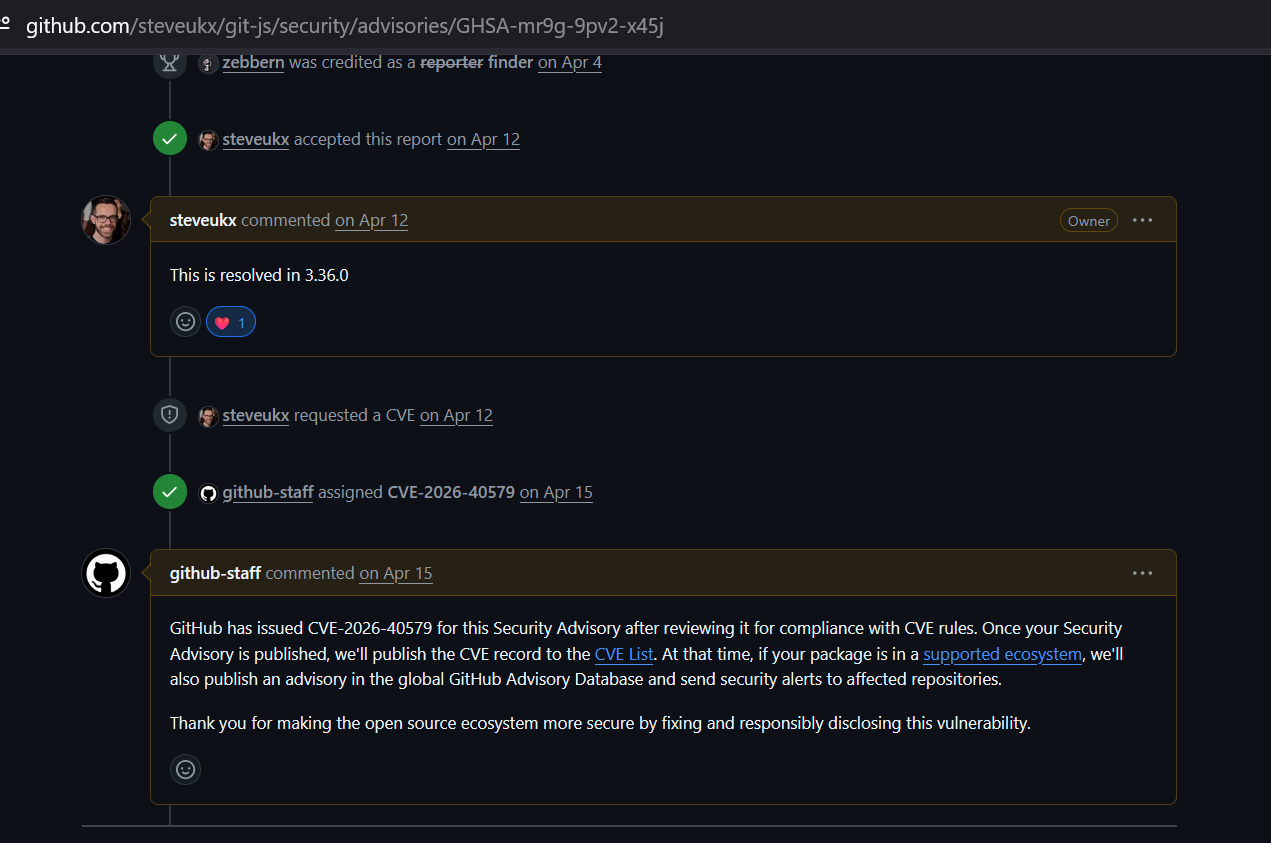 zebberncve/cve-2026-40579
Advisory für git-js ⌯⌲ 11 Mio. wöchentliche Downloads
 meslimohamedm22005188/path-traversal-cve-2026-14628
Pädagogische Reproduktion der CVE-2026-14628 Path-Traversal-Schwachstelle mit angreifbaren und sicheren Codebeispielen, Fehlerbehebungserklärung und…
 az9713/cve-lite-on-pi
Ausführen von OWASP cve-lite-cli gegen das pi-Monorepo: Scan-Ablauf und wichtigster Befund (vitest CVE-2026-47429).
 trinadh465/frameworks_minikin_aosp10_r33-cve-2022-20473
Repository, das CVE-2022-20473 gewidmet ist, einer Schwachstelle in der Minikin-Bibliothek von Android, und gepatchten Quellcode für AOSP 10…
 hiteshgorana/susvibes-jupyter-server-cve-2026-35397
Benchmark-Aufgabe zur Neuimplementierung eines maskierten Pfadauflösungs-Fixes in Jupyter Server, mit funktionalen und versteckten Sicherheitstests…
 danieltangnes/cve-2026-3888
Proof-of-concept-Exploit für CVE-2026-3888, geschrieben in C. Demonstriert Schwachstellenausnutzung und binäre Angriffstechniken für…
 dannyendortest/node-vulnerable
Synthetisches Demo-Ziel für EXPOSURE — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)
 quyt0/cve-2019-18935-exploit-study
Tiefgehende Studie zu CVE-2019-18935, die Telerik UI für ASP.NET AJAX betrifft. Behandelt die .NET-Deserialisierungssicherheitslücke, den…
 azilrababe/cve-2025-68613
Technische Analyse von CVE-2025-68613, einer kritischen Expression Injection-Sicherheitslücke in n8n, die authentifizierten Angreifern die…
 gogooma125732/cve-2016-5195
Nicht-waffenfähiger Analyse- und Validierungs-Harness für CVE-2016-5195 (Dirty COW) mit Root-Cause-Analyse, Upstream-Patch-Review und sicherem, nur…
 r00tpgp/cve-2018-6574
Proof-of-Concept-Exploit für CVE-2018-6574, der die Ausnutzung einer Schwachstelle zur Remotecodeausführung in Go-basierten Anwendungen demonstriert.
 cyberdefenseinstitute/poc_cve-2016-2098_rails42
Ein PoC für CVE-2016-2098 (rails4.2.5.1 / View-Rendering)
 helsecert/cve-2023-50164
Erkennungsskripte für CVE-2023-50164 in Apache Struts2, die PowerShell- und Bash-Tools bereitstellen, um anfällige Versionen über Dateisysteme und…
 helsecert/cve-2022-22965
Erkennungsskripte und Anleitung für die Schwachstelle CVE-2022-22965 (Spring4Shell) im Spring Framework, einschließlich PowerShell- und Bash-Scannern…
 sj/spring-data-rest-cve-2017-8046
Fork von github.com/spring-projects/spring-data-rest (anfällig für CVE-2017-8046)








