
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen

 randomrobbiebf/cve-2024-3553
CVE-2024-3553: Tutor LMS <= 2.6.2 – Fehlende Autorisierungsschwachstelle, die es authentifizierten Angreifern ermöglicht, die Benutzerregistrierung…
 pa2sw0rd/exploit-cve-2025-55182-poc
Dieser POC demonstriert CVE-2025-55182 anhand des tatsächlich verwundbaren Codes von `[email protected]`.
 rickidevs/cve-2026-35570
# Detaillierte Analyse und Proof-of-Concept für CVE-2026-35570, eine Sandbox-Umgehung in openclaude v0.1.7, die Pfad-Traversal ermöglicht, um…
 jun-5heng/cve-2022-22947
SpringCloudGatewayRCE / Code von: Jun_sheng
 edgarloyola/cve-2021-40904
Proof-of-concept für Remote-Code-Ausführung in CheckMK Raw Edition 1.5.0–1.5.0p25 über eine fehlkonfigurierte eingebettete Dokuwiki-Anwendung, die…
 quandqn/cve-2018-14667
Proof-of-concept-Exploit für CVE-2018-14667, der Java-Deserialisierung in Kombination mit EL-Injection demonstriert, um eine Remote-Code-Ausführung…
 randomrobbiebf/cve-2024-7135
Tainacan <= 0.21.7 - Missing Authorization to Authenticated (Subscriber+) Arbitrary File Read
 mbadanoiu/cve-2021-46364
CVE-2021-46364: YAML-Deserialisierung in Magnolia CMS
 randomrobbiebf/cve-2025-22777
GiveWP – Spenden-Plugin und Fundraising-Plattform <= 3.19.3 - Nicht authentifizierte PHP-Objekt-Injektion
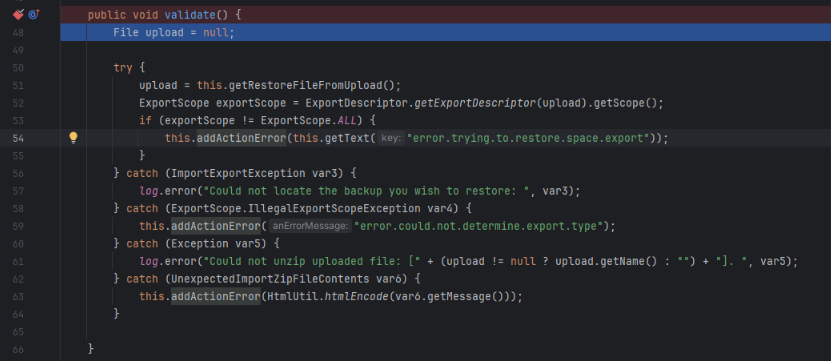 d3ckkno0b/analyze-exploit-cve-2023-22518-confluence
Exploit-Analyse zu CVE-2023-22518 für Atlassian Confluence Server, die Setup, JAR-Diffing, Root Cause und nicht autorisierte Wiederherstellung zur…
 halcy0nic/cve-2022-44318
Proof of Concept für CVE-2022-44318
 uniontech-software/libtheora-cve-2024-56431-poc
Proof-of-concept-Exploit für CVE-2024-56431 in libtheora, der eine Speicherkorruptions-Schwachstelle durch Fuzzing mit AddressSanitizer und…
 mbanyamer/cve-2026-26030-microsoft-semantic-kernel-1.39.4-rce
Proof-of-Concept-Exploit für CVE-2026-26030, der Remote-Codeausführung über unsichere Filterausdrücke im InMemoryVectorStore von Microsoft Semantic…
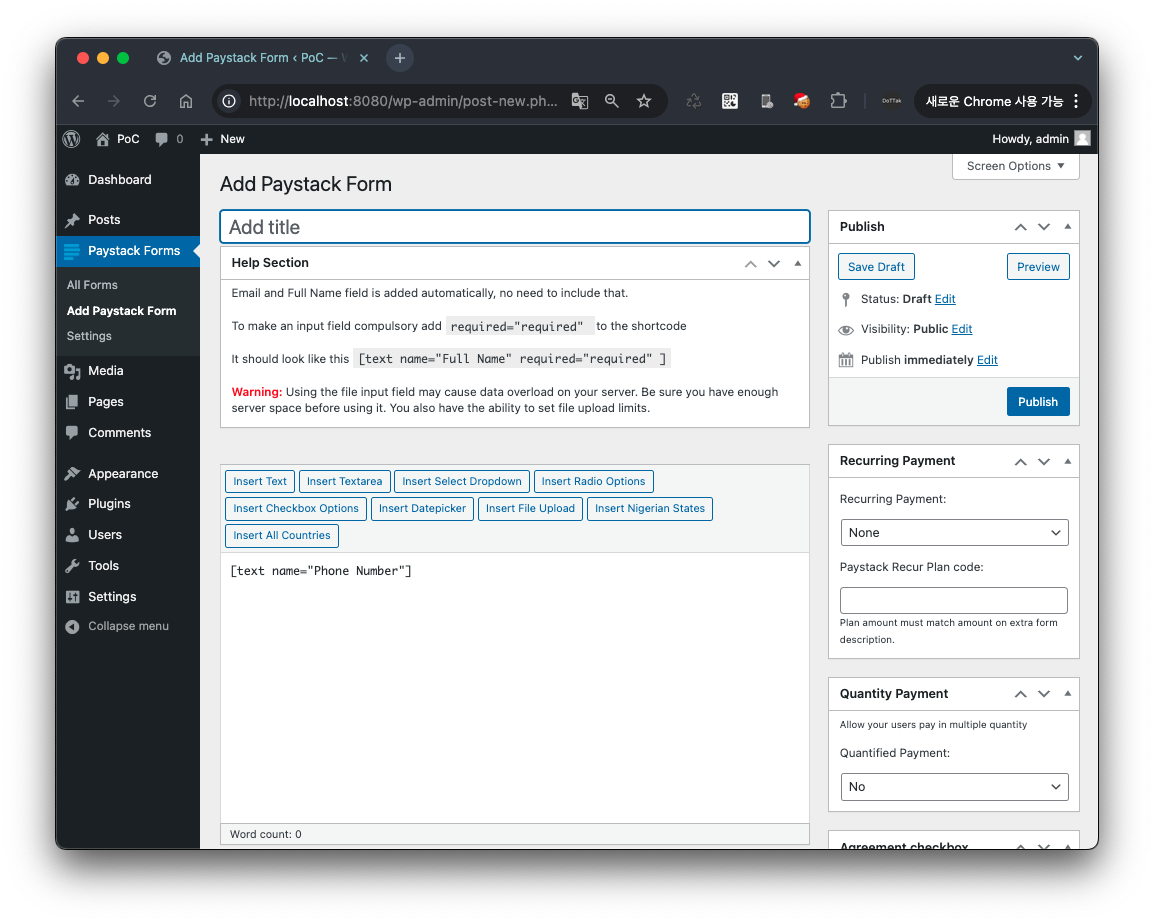 dottak/cve-2025-22652
PoC zu CVE-2025-22652
 g4nkd/cve-2023-30253-poc
Ich konnte keinen PoC für CVE-2023-30253 finden, also habe ich einen effektiven entwickelt.
 andhrimnirr/mintinstall-object-injection
CVE-2019-17080
 d3sca/cve-2024-52302
PoC-Exploit für CVE-2024-52302: uneingeschränkter Datei-Upload in der Spring-Boot-App common-user-management, der über den Endpunkt…
 pastea/cve-2018-12533
Java-basierter Proof-of-Concept-Exploit für CVE-2018-12533 (RF-14310), der die Deserialisierungssicherheitslücke von RichFaces angreift, mit…








