
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 geraldoalcantara/cve-2023-50071
Mehrere SQL-Injection-Schwachstellen in /customer_support/ajax.php?action=save_department in Customer Support System 1.0 ermöglichen es…
 shakun8/cve-2017-9805
CVE-2017-9805 POC
 al1ex/cve-2020-14195
Dies ist ein einfacher Test für FasterXML jackson-databind
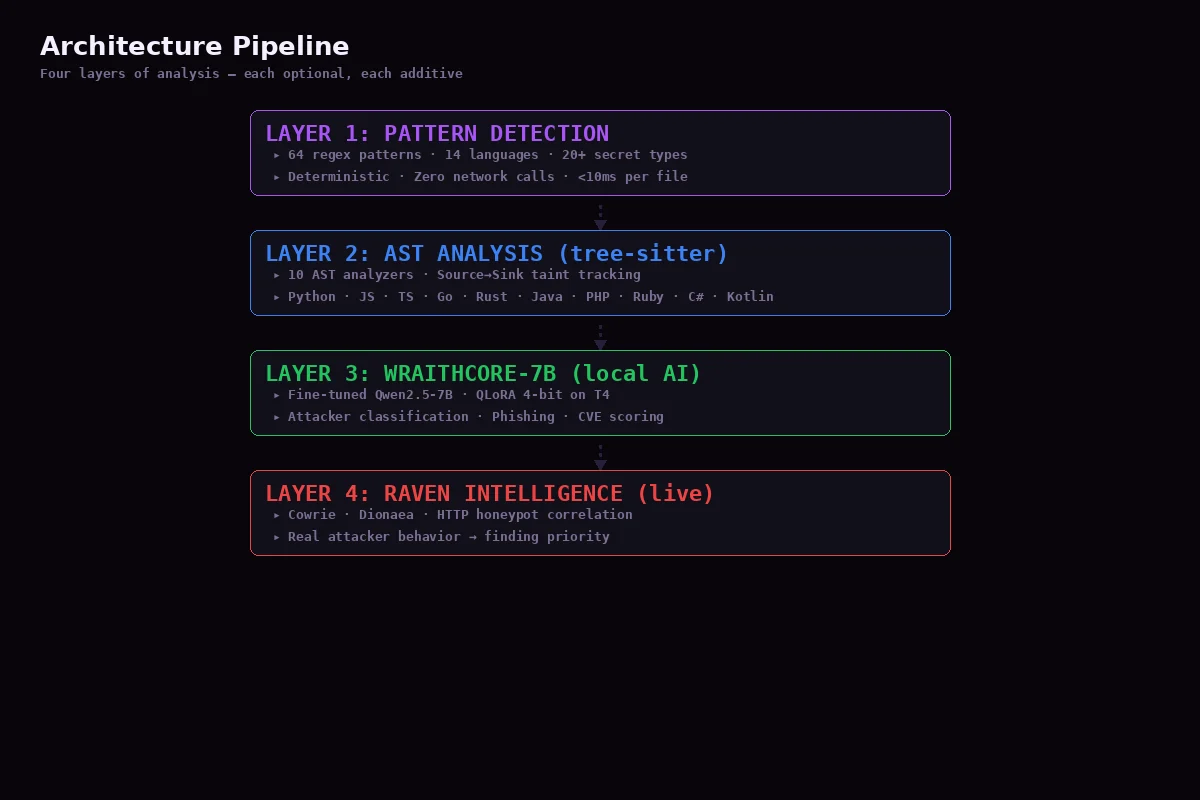 niffyhunt/codeguard-copilot
KI-gestützter Sicherheits-Copilot, der Schwachstellen erkennt, während du programmierst. Echtzeit-Sicherheitsscans, verständliche Erklärungen und…
 rh-rahulshetty/log4shell-cve-2021-44228
Absichtlich verwundbare Java/Maven-Fixture zum Testen der Log4Shell-Erkennung (CVE-2021-44228), der Klassifizierung von Code-Auswirkungen und der…
 ridhinva/npm-tar-path-traversal-scanner
Scanner: CVE-2026-31802 npm tar Pfad-Traversal — Python-Checker für beliebiges Dateischreiben via npm pack
 josh-blythe/bordair-detector
Zweistufiger Prompt-Injection- und Jailbreak-Detektor: Regex-Gates plus ein quantisierter DeBERTa-v3-ONNX-Klassifikator, mit Bild-, Dokument- und…
 secoba/djvul_stringagg
Django StringAgg SQL-Injection (CVE-2020-7471)
 gduma-phdata/patch-cve-2026-10520
Patch für die OGNL-Injection-Schwachstelle in Apache Struts (CVE-2026-10520), derzeit in Überprüfung und in der Produktion bereitgestellt.
 artwiderobo/cve-2026-13934
Strukturiertes Schwachstellenforschungs-Repo für einen Chrome Dawn WebGPU CWE-20-Fehler: Grundursache, Patch-Diff, statische Verifikation,…
 theopaid/cve-2026-66753-http-header-injection-via-unvalidated-cr-and-lf-in-header-values-tiny_http-
Sicherheitshinweis: HTTP-Header-Injection über nicht validierte CR- und LF-Zeichen in Header-Werten (tiny_http)
 csinexus/mcpshield
Drop-in-Fix für die ungepatchte MCP STDIO Command-Injection-Schwachstelle (CVE-2026-30623-Familie)
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
Dieses Repository enthält eine pädagogische Demonstration der Mitigation und Erkennung für **CVE-2026-72530**, eine kritische Schwachstelle für…
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
Sicherheitshinweis: Unzureichende Zugriffskontrollen ermöglichen das unbefugte Löschen von Räumen (Let's Chat)
 theopaid/cve-2026-66749-unchecked-room-lookup-leads-to-server-crash-let-s-chat-
Sicherheitshinweis: Ungeprüfte Raumsuche führt zum Serverabsturz (Let's Chat)
 horkimhab/cve-2022-31626-cve-2024-2961-cve-2019-6977
CVE-2022-31626, CVE-2024-2961, CVE-2019-6977, PHP-Sicherheitsforschung
 theopaid/cve-2026-66746-http-response-splitting-via-unvalidated-response-header-values-rouille-
Sicherheitshinweis: HTTP-Response-Splitting durch unvalidierte Response-Header-Werte (rouille)
 jenkinsci-cert/security-3430
Java-Agent, der eine anfällige Klasse transformiert, um die Ausnutzung von CVE-2024-43044 in Jenkins-Controllern zu blockieren, mit optionalem…








