
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 ockeghem/cve-2015-6835-checker
PHP-Skript zur Erkennung von CVE-2015-6835 (Session-Deserialisierungsschwachstelle) durch Analyse des Quellcodes auf unsichere unserialize()-Aufrufe…
 oscerd/cve-2026-55994
PoC-Reproduzierer für CVE-2026-55994 (Apache Camel camel-iggy): Der Consumer kopiert die User-Header einer Iggy-Nachricht ungefiltert auf den…
 p33d/cve-2024-43363
Python-Exploit-Skript zum Testen von Cacti-Instanzen auf CVE-2024-43363 RCE per Log-Poisoning. Prüft die Version, injiziert PHP-Payloads in…
 jax7sec/cve-2021-44529
Exploit für CVE-2021-44529, eine Code-Injection-Schwachstelle in der Ivanti EPM Cloud Service Appliance, die eine nicht authentifizierte Ausführung…
 george0papasotiriou/cve-2026-21012-rust-serde-deserialization-of-untrusted-enum-variant-injection-
Demonstriert CVE-2026-21012, eine Schwachstelle in der Rust-serde-Deserialisierung, bei der nicht vertrauenswürdiges JSON unbeabsichtigte…
 sourcegraph/log4j-cve-code-search-resources
Codesuche zur Behebung/Entschärfung von log4j CVE-2021-44228
 squeeze440/openlore-poc
PoC — Path Traversal über ein nicht bereinigtes, aus dem LLM abgeleitetes Domänenfeld in OpenLore (GHSA-5j8x-q7q6-58j5, CVE-2026-87001, CVSS 4.7).
 lauxjpn/corruptqueryaccessworkaround
Der neueste Workaround für den mit CVE-2019-1402 eingeführten Fehler 'Query is corrupt'
 oscar-collado/langflow-cve-2026-17633-poc
PoC für CVE-2026-17633 — Authentifizierte RCE in IBM Langflow OSS 1.0.0–1.10.3 über den custom_component-Endpunkt. Enthält Forschung zum Bypass des…
 purpleracc00n/cve-2019-16941
PoC für CVE-2019-16941
 hunthubspace/cve-2024-3105-poc
Ein PoC Exploit für CVE-2024-3105 - Das Woody code snippets – Insert Header Footer Code, AdSense Ads plugin für WordPress Remote Code Execution (RCE)
 kxisxr/bash-script-cve-2018-16763
FUEL CMS 1.4.1 ermöglicht PHP-Code-Auswertung über den pages/select/-Filterparameter oder den preview/-Datenparameter. Dies kann zu Pre-Auth Remote…
 0xmrma/cve-2026-14361
Das writeToFile-Hilfsprogramm von Consul Template öffnete ein vom Operator angegebenes Ziel direkt und folgte verlinkten Pfadkomponenten, sodass…
 gavmor/x86-cpp-reversing-skill
Claude Code Skill für das Reverse Engineering von 32-Bit-Little-Endian-x86-C++-Binärdateien (vtables, RTTI, Wiederherstellung der Vererbung)
 mrmtwoj/fix-cve-2026-60137-cve-2026-63030-in-wordpress
CVE-2026-60137Vorübergehende Notfall-Mitigation für CVE-2026-60137 & CVE-2026-63030 (wp2shell)
 dottak/cve-2025-22783
PoC von CVE-2025-22783
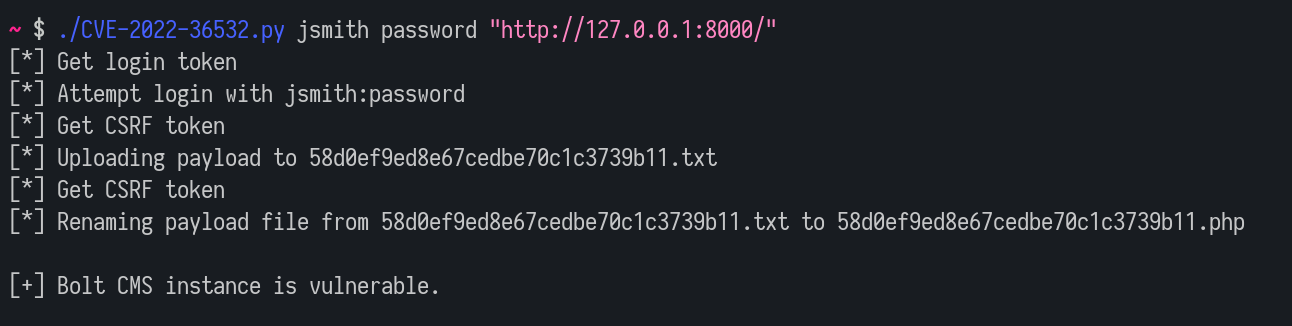 lutrasecurity/cve-2022-36532
Proof-of-Concept-Exploit-Skript für CVE-2022-36532, das authentifizierte Remote-Codeausführung über Datei-Upload in Bolt CMS 5.1.12 und darunter…
 iamsanjay/cve-2022-42899
Proof-of-Concept-Exploit für CVE-2022-42899, der Remote Code Execution in Apache Commons Text 1.5-1.9 über StringSubstitutor-Interpolation mit…








