
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 halahajyahia/cve-2022-2869-detector
CodeQL-Detektor für die Grundursache von CVE-2022-2869 (CWE-191 unsigned underflow) unter Verwendung von Kontrollfluss-/Bereichsanalyse, um…
 occamsec/log4j-checker
Bash- und PowerShell-Skripte zum Durchsuchen eines lokalen Dateisystems nach Log4j-.jar-Dateien, die anfällig für CVE-2021-44228, auch bekannt als…
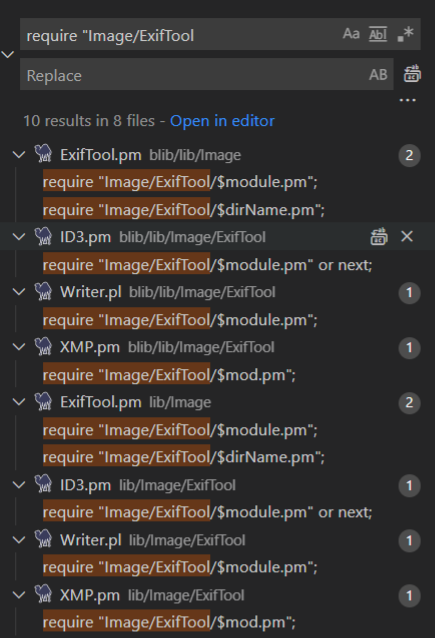 trganda/cve-2021-22204
Tiefgehende technische Analyse von CVE-2021-22204 (ExifTool RCE) mit PoC-Reproduktion, Payload-Konstruktion und Perl-Code-Review des verwundbaren…
 r0ngy40/cve-2025-30208-series
Analyse der Reproduktion der Schwachstellen der CVE-2025-30208-Serie
 awusan125/test_for6387
Testcode für CVE-2024-6387
 bytepro-ai/bitcoder-v2-research
Forschungs-Repository, das die Generalisierungsgrenzen von LLMs bei der Erkennung von Sicherheitslücken im Code dokumentiert, mit Kreuzauswertung…
 fevar54/cve-2026-32635-angular-xss-mitigation-
Demonstration zur Aufklärung über die Abschwächung und Erkennung von CVE-2026-32635: XSS in i18n-Attributen von Angular.
 gmh5225/gmh5225
LLVM-basierte Security-Research-Toolchain: NeverC, ein C23-Cross-Compiler, und NeverD, eine Binäranalyse- und Dekomplierungs-Engine, die PE, ELF,…
 drkim-dev/cve-2026-25924
Proof-of-Concept-Exploit für CVE-2026-25924, das administrative Remote-Code-Ausführung in Kanboard durch eine fehlende Zugriffskontrollprüfung bei…
 dottak/cve-2025-22352
PoC für CVE-2025-22352
 yoanndqr/cve-2020-0601
CurveBall CVE-Ausnutzung
 gmh5225/enigma-
C++-Neuimplementierung von Gidras Analyse-Kern ohne JVM-Abhängigkeiten, die einbettbare Binäranalyse, Pcode/Sleigh-Grundlagen und KI-fähige…

 niclas-zone/ctr/gitleaks
Containerisiertes Secret-Scanning-Tool, das exponierte Anmeldedaten, API-Schlüssel und Token in Git-Repositories mittels Regex- und…
 teycir/diffcatcher
Ein Rust-CLI-Tool, das rekursiv Git-Repositorys entdeckt, Zustandsänderungen erfasst, Diffs generiert, Code-Elemente mit vollständigen Snippets…
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Ein auf Python basierendes Tool zur statischen Patch-Analyse, das die Ursache und Behebung von CVE-2021-41773 (Apache HTTP Server Path Traversal)…
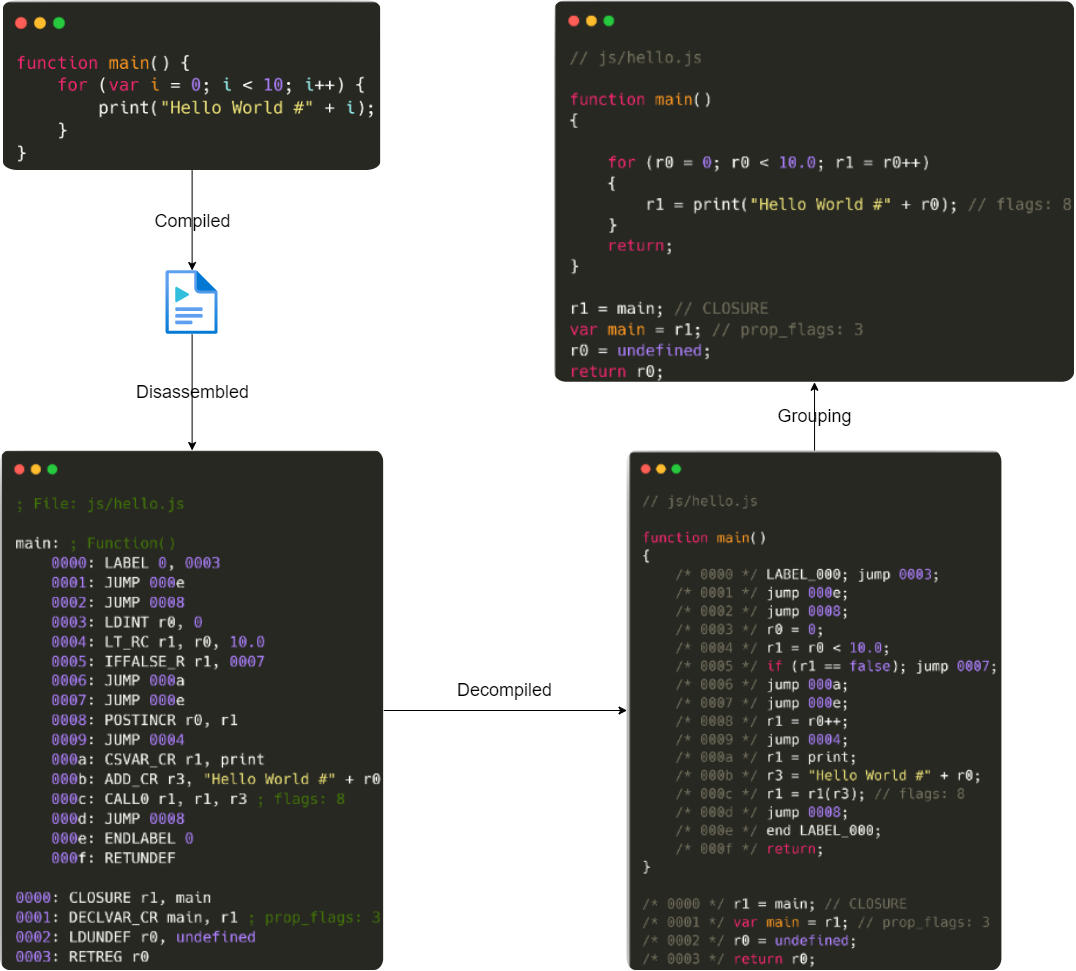 nccgroup/detaped
Detaped ist ein Python-Disassembler und -Decompiler für Duktape. Der vorgesehene Verwendungszweck ist die Quellcode-Überprüfung und -Analyse in…
 gmh5225/ghidra_svr_bridge
Binary-Ninja-Plugin, das die Analyse bidirektional mit einem Ghidra-Server-Repository über einen Java-Bridge-Subprozess synchronisiert.
 kulik-labs-development/ghost-cms-code-injection-audit-cve-2026-26980
Veraltete Ghost CMS-Websites, die durch CVE-2026-26980 kompromittiert wurden, können unter Spam-Code-Injection auf Seiten leiden. Verwenden Sie dies,…








