
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen

 drunkenshells/cve-2021-2471
PoC für CVE-2021-2471 - XXE in MySQL Connector/J
 nyameeeain/cve-2022-28171-poc
Python-Exploit für CVE-2022-28171, der auf Hikvision Hybrid SAN-Geräte abzielt, blinde SQL-Einschleusung und Befehlseinschleusung automatisiert, um…
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server Remotecodeausführung (RCE) durch festen kryptografischen Schlüssel
 motikan2010/cve-2023-6553-poc
Python-Proof-of-Concept-Exploit für CVE-2023-6553, der nicht authentifizierte Remote-Codeausführung über eine PHP-Filterkette im…
 barrersoftware/opencode-secure
# Sicherheitsgehärteter Fork von OpenCode – Behebt CVE-2026-22812 (CVSS 8.8 RCE), das Upstream sich weigert zu patchen

 iiictech/-cve-2020-0601-ecc---exploit
CurveBall (CVE-2020-0601) - PoC CVE-2020-0601, allgemein auch als CurveBall bezeichnet, ist eine Schwachstelle, bei der die Signatur von…
 vighnesh91/-logicsentry-ai
Offline-SAST/DAST-Triage-Engine, die Quellcode parst und HAR-Verkehr wiedergibt, um Business-Logic-Fehler, BOLA, Race Conditions und…
 pqcworld/pqaudit
Scanne Codebasen auf quantenverwundbare Kryptografie. Erkenne RSA, ECDSA, Ed25519, ECDH vor dem Q-Day. CycloneDX CBOM + SARIF Ausgabe.
 bob11vrdp/cve-2022-39425
CVE-2022-39425 PoC
 randomrobbiebf/cve-2024-9932
Wux Blog Editor <= 3.0.0 - Nicht authentifizierter beliebiger Datei-Upload
 smileostrich/text4shell-scanner
Schwachstellen-Scanner für CVE-2022-42889 (Text4Shell)
 zoly-zoly/cve-2025-3248
# Pädagogische Analyse und Proof-of-Concept-Exploit für CVE-2025-3248, eine kritische Schwachstelle für nicht authentifizierte Code-Injection in…
 suhanmen/sew
Bettet keybasierte, stilbasierte Wasserzeichen in LLM-generiertem Python-, Java- und C++-Code ein und erkennt sie mittels CST-Rewriting, wobei die…
 nulldreams/cve-2017-16082
NodeJS + Postgres (Remotecodeausführung) 🛰
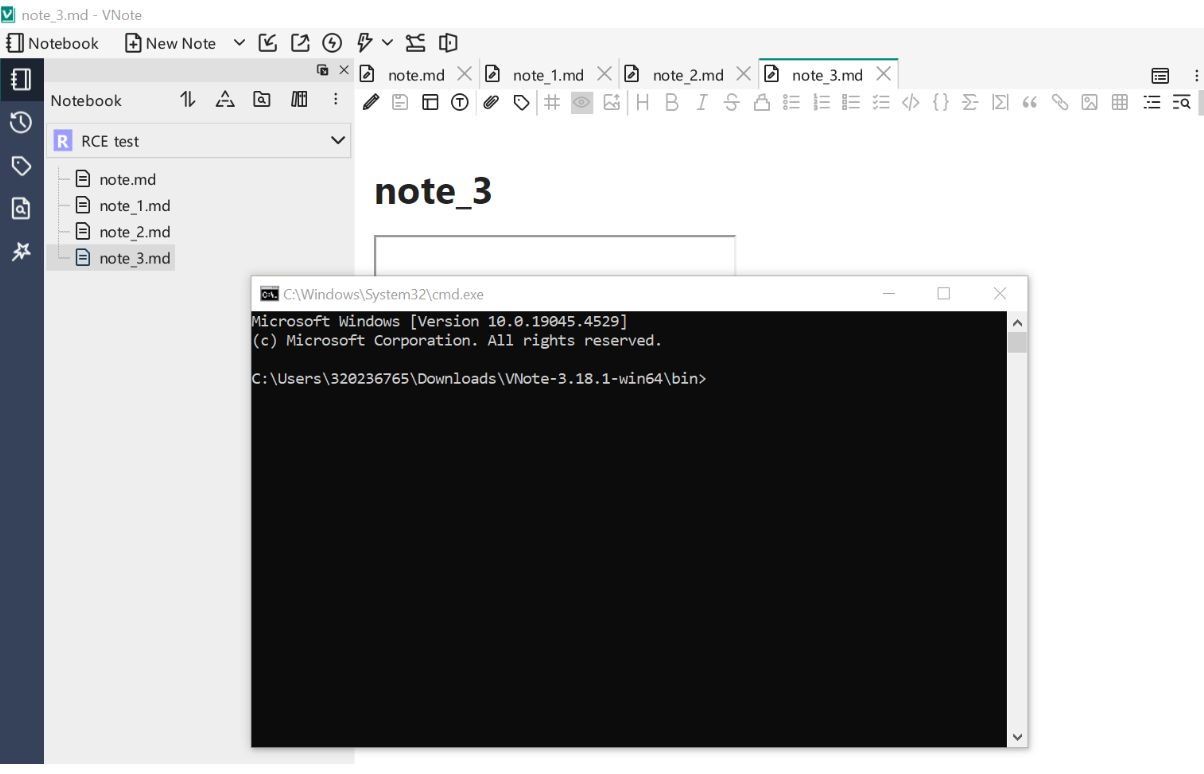 sh3bu/cve-2024-41662
Markdown-XSS führt zu RCE in VNote-Version <=3.18.1
 rvzsec/cve-2023-46818
CVE-2023-46818 - ISPConfig PHP Code-Injection PoC-Exploit (Bash)
 novysodope/cve-2020-26217-xstream-rce-poc
CVE-2020-26217 XStream RCE POC








