
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen

 jas502n/cve-2020-26259
CVE-2020-26259: XStream ist anfällig für eine beliebige Dateilöschung auf dem lokalen Host beim Unmarshalling, solange der ausführende Prozess über…
 mudongliang/source-packages
Dieses Repository speichert den Quellcode des verwundbaren Programms.
 zr0n/react2shell
Ein vollständiges Framework zur Ausnutzung der Schwachstelle CVE-2025-55182
 iamavu/zairo
Scannt Code-Diffs mit Kontext, um einen Auswirkungsgraphen zu erstellen, und nutzt LLMs, um Schwachstellen zu finden. Unterstützt Multi-Repo-Scans…
 nccgroup/rustproofing-linux
Lehrbeispiele zur Portierung von Linux-Kernel-Schwachstellen auf Rust, mit absichtlich verwundbarem Code und Exploits zum Erlernen von…
 redteampentesting/moodle-rce-calculatedquestions
Skripte zur Analyse einer RCE in Moodle Berechnungsfragen (CVE-2024-43425)
 sickwell/cve-2025-55182
CVE-2025-55182 - React Server Components RCE Exploit & Scanner Unterstützt externe Server und CLI-Schnittstelle
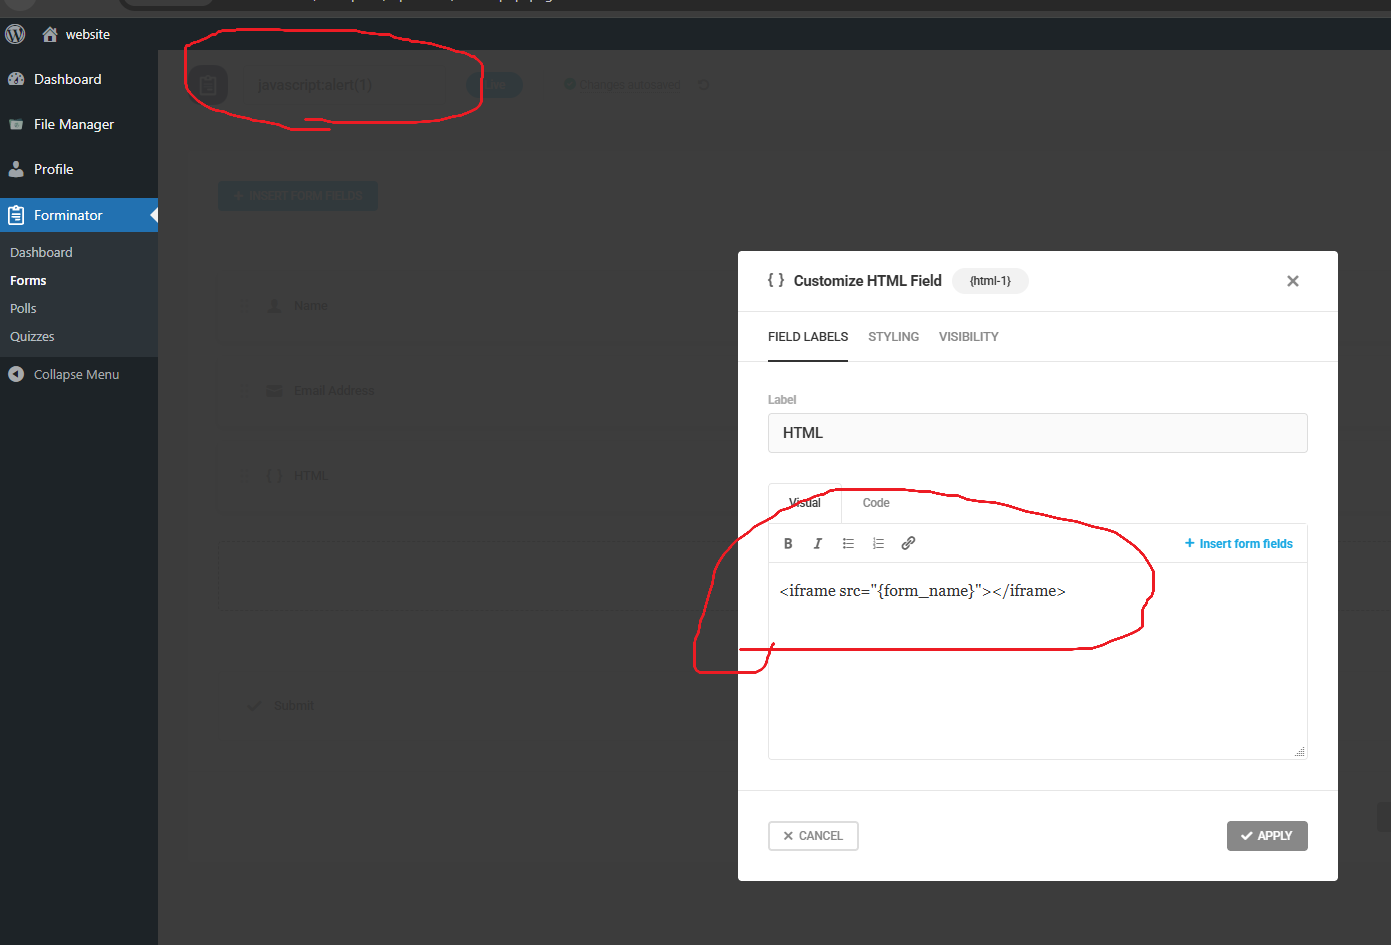 typedefabcd1234ntd/cve-2026-2002-poc
CVE-2026-2002 Write-up und Proof-of-Concept
 jackadamson/cve-2021-26700
Proof-of-Concept für CVE-2021-26700: Remote-Codeausführung in der VSCode-npm-script-Erweiterung über bösartige workspace.json-Dateien, mit…
 ajdumanhug/cve-2023-46818
CVE-2023-46818 Python3-Exploit für ISPConfig <= 3.2.11 (language_edit.php) PHP-Code-Injection-Schwachstelle
 aliclub0x00/cve-2025-55182-poc-nextjs
Funktionierender Proof of Concept für NextJS RCE zur Einrichtung einer Reverse Shell. [React2Shell]
 koadt/poc-cve-2025-55182
Dieses Repository enthält einen POC von CVE-2025-55182, einer kritischen (CVSS-Score 10.0) Pre-Authentication-Remote-Code-Execution-Schwachstelle,…
 koblers/np-audit
Statische Sicherheitsanalyse für npm-Pakete. Erkennt obfuskierten Code, schädliche Muster und bekannte Schwachstellen vor der Installation.
 h3st4k3r/cve-2025-30065
Java-basierte Forschungswerkzeug für die Untersuchung von CVE-2025-30065, einer RCE-Schwachstelle in Apache Parquet über…
 titanous/rocacheck
Go-Paket, das überprüft, ob RSA-Schlüssel anfällig sind für ROCA / CVE-2017-15361
 mcdulltii/cve-2022-1329
WordPress Elementor 3.6.0 3.6.1 3.6.2 RCE POC
 rocketchat/layne
Ein doggo, das hilft, nach Sicherheitsproblemen in Ihren Repositorys zu suchen.
 p0in7s/cve-2024-38475
Proof-of-Concept-Exploit für CVE-2024-38475, der auf unsachgemäßes Escaping in Apache HTTP Server mod_rewrite abzielt und…








