
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 seanpesce/cve-2024-22243
Beispielhafte ausnutzbare Szenarien für CVE-2024-22243, die das Spring-Framework betreffen (Open Redirect & SSRF).
 dor-tumarkin/cve-2019-17564-fastjson-gadget
Basiscode zum Erstellen der Alibaba FastJson + Spring Gadget-Kette, wie sie zum Ausnutzen von Apache Dubbo in CVE-2019-17564 verwendet wird – weitere…
 giovannigatti/cve-bench
Ein Benchmark zur Bewertung von KI-Agenten beim Beheben von realen Sicherheitsschwachstellen.
 theori-io/reactguard
ReactGuard bietet Framework- und Schwachstellenerkennungs-Tooling für CVE-2025-55182 (React2Shell).
 bankkroll/quickcheck-cve-2025-55182-react-and-cve-2025-66478-next.js
Skript zum schnellen Überprüfen von CVE-2025-55182 (React) und CVE-2025-66478 (Next.js) – Kritische nicht authentifizierte RCE-Sicherheitslücken im…
 jweny/cve-2022-22980
Proof-of-Concept-Exploit für CVE-2022-22980, eine Remote-Code-Ausführungsschwachstelle in Spring Data MongoDB über SpEL-Injection im…
 nccgroup/lightweight_static_analysis
Erstelle nützliche, leichtgewichtige statische Analysen mit Open-Source-Tools + ein winziges bisschen deines Codes.
 openbreach/canop
Statisches Analyse-CLI, das KI-generierten Code auf Schwachstellen wie SQL-Injection, unsichere Reflexion und hartcodierte Secrets scannt, mit…
 nzkoz/bigdecimal-segfault-fix
Bietet eine schnelle Problemumgehung für den Segfault-Fehler in Ruby (CVE-2009-1904)
 ztcoalson/if-guide
[NeurIPS '25] Code für das Paper "IF-Guide: Influence Function-Guided Suppression of Harmful Training Data for Reducing LLM Toxicity"
 sudistark/vscode-rce-electrovolt
Versuch, CVE-2021-43908 zu reproduzieren
 simplylu/cve-2021-42574
Generieren Sie bösartige Dateien mithilfe des kürzlich veröffentlichten Bidi-Angriffs (CVE-2021-42574)
 secprbench/secprbench
Benchmark aus 265 realen Code-Änderungen, die Schwachstellen einführen, über neun C-, C++- und Rust-Projekte hinweg, mit gepaarten Review-Aufgaben,…
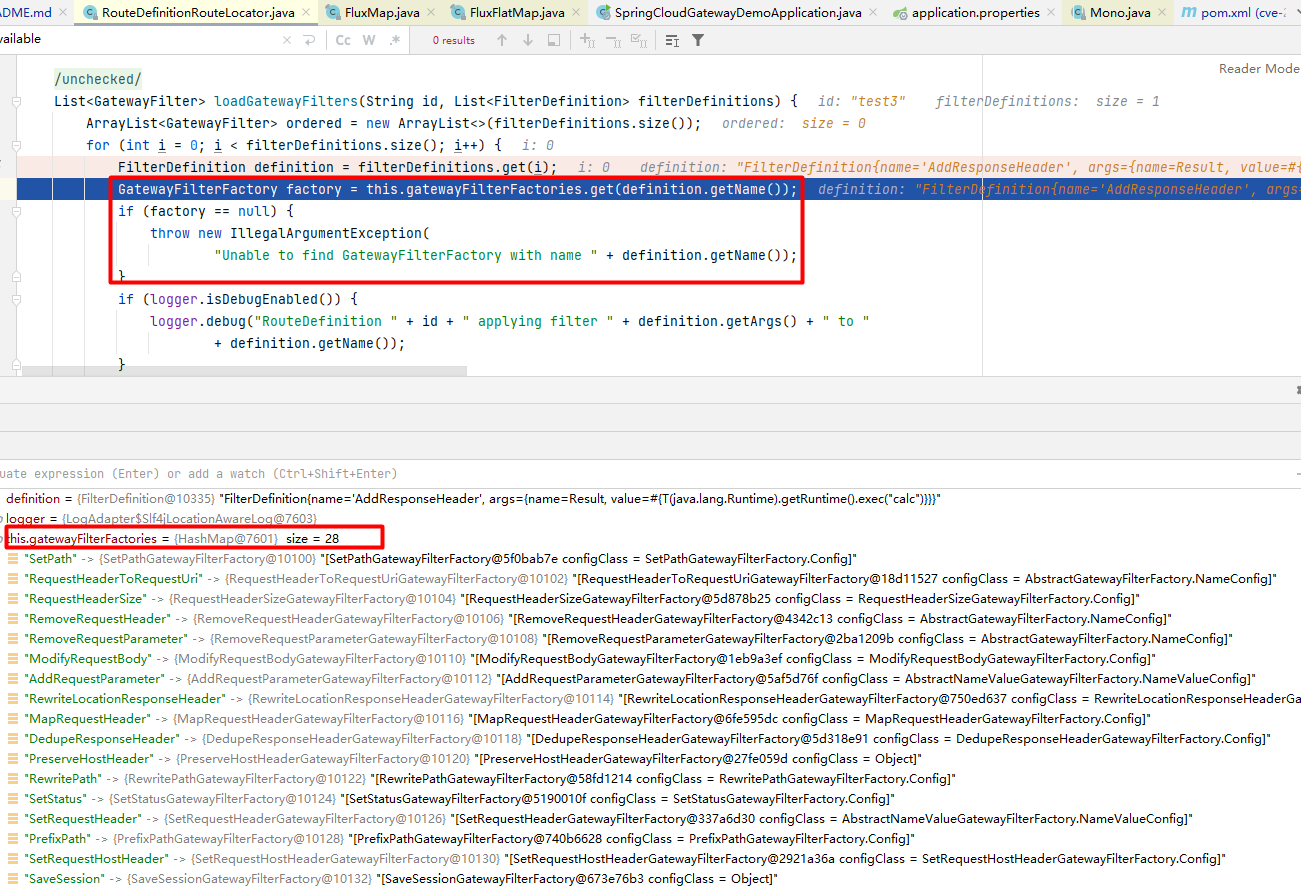 enokiy/cve-2022-22947-spring-cloud-gateway
Detaillierte Analyse und Exploit für CVE-2022-22947, eine Schwachstelle zur entfernten Codeausführung in Spring Cloud Gateway über SpEL-Injection in…
 neurosaki987/qvm-tool
Statisches Analyse- und Strukturwiederherstellungs-Toolkit für ACE .qvm0-geschützte PE-Images
 hunntr/cve-2023-46818
Ein Problem wurde in ISPConfig vor 3.2.11p1 entdeckt. Eine PHP-Code-Injection kann im Sprachdatei-Editor von einem Admin durchgeführt werden, wenn…

 elpe-pinillo/cve-2023-6246
C-basierter Proof-of-Concept-Exploit für CVE-2023-6246, der eine Privilege-Escalation-Schwachstelle in den Syscalls des Linux-Kernels angreift.…








