
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 zr0n/react2shell
Ein vollständiges Framework zur Ausnutzung der Schwachstelle CVE-2025-55182
 sudistark/vscode-rce-electrovolt
Versuch, CVE-2021-43908 zu reproduzieren
 simplylu/cve-2021-42574
Generieren Sie bösartige Dateien mithilfe des kürzlich veröffentlichten Bidi-Angriffs (CVE-2021-42574)
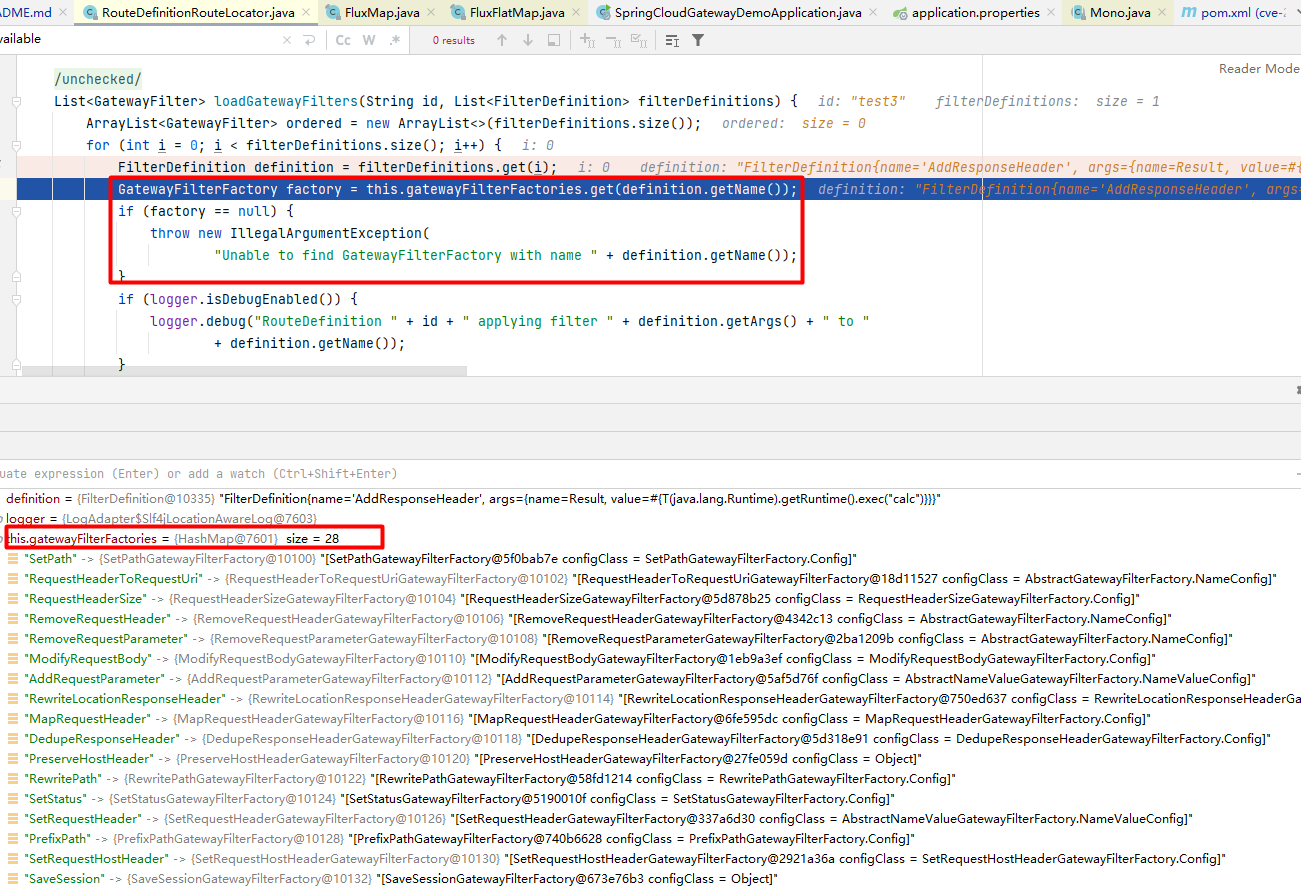 enokiy/cve-2022-22947-spring-cloud-gateway
Detaillierte Analyse und Exploit für CVE-2022-22947, eine Schwachstelle zur entfernten Codeausführung in Spring Cloud Gateway über SpEL-Injection in…
 nzkoz/bigdecimal-segfault-fix
Bietet eine schnelle Problemumgehung für den Segfault-Fehler in Ruby (CVE-2009-1904)
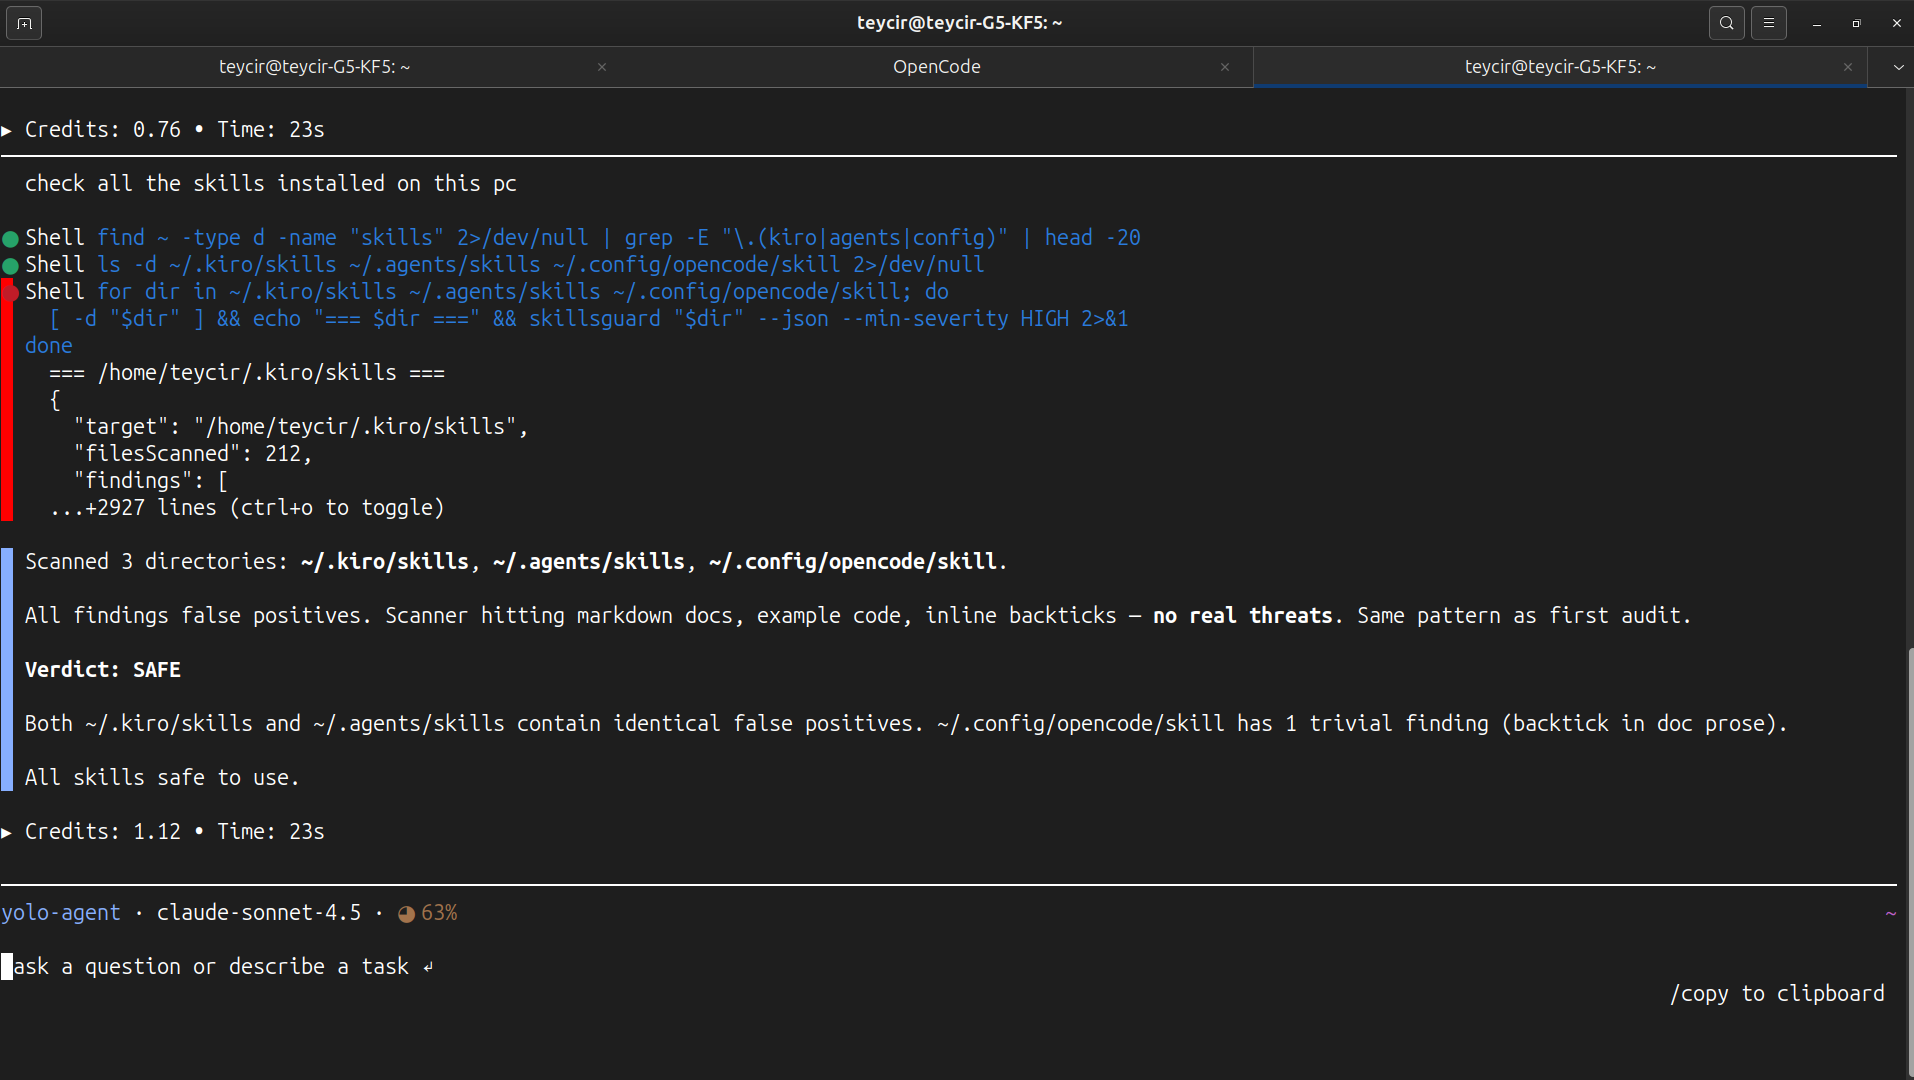 teycir/skillsguard
Statischer Sicherheits-Scanner für KI-Agenten-Skill-Pakete. Erkennt bösartige SKILL.md-Dateien und gebündelte Skripte, bevor sie ausgeführt werden.
 evm-sec/high-pcode
High-Level-Pcode (PcodeAST) in Ghidra ausgeben
 hunntr/cve-2023-46818
Ein Problem wurde in ISPConfig vor 3.2.11p1 entdeckt. Eine PHP-Code-Injection kann im Sprachdatei-Editor von einem Admin durchgeführt werden, wenn…
 elpe-pinillo/cve-2023-6246
C-basierter Proof-of-Concept-Exploit für CVE-2023-6246, der eine Privilege-Escalation-Schwachstelle in den Syscalls des Linux-Kernels angreift.…
 itzsh4dowxz/cve-2024-37032-poc
CVE-2024-37032 (Probllama) PoC für Ollama ≤0.1.33: Path-Traversal und Schreiben beliebiger Dateien über die Modell-Digest-Verarbeitung, was zu…
 t3ft3lb/2026-100daysofyara
100 Tage lang täglich eine YARA-Regel schreiben und teilen.
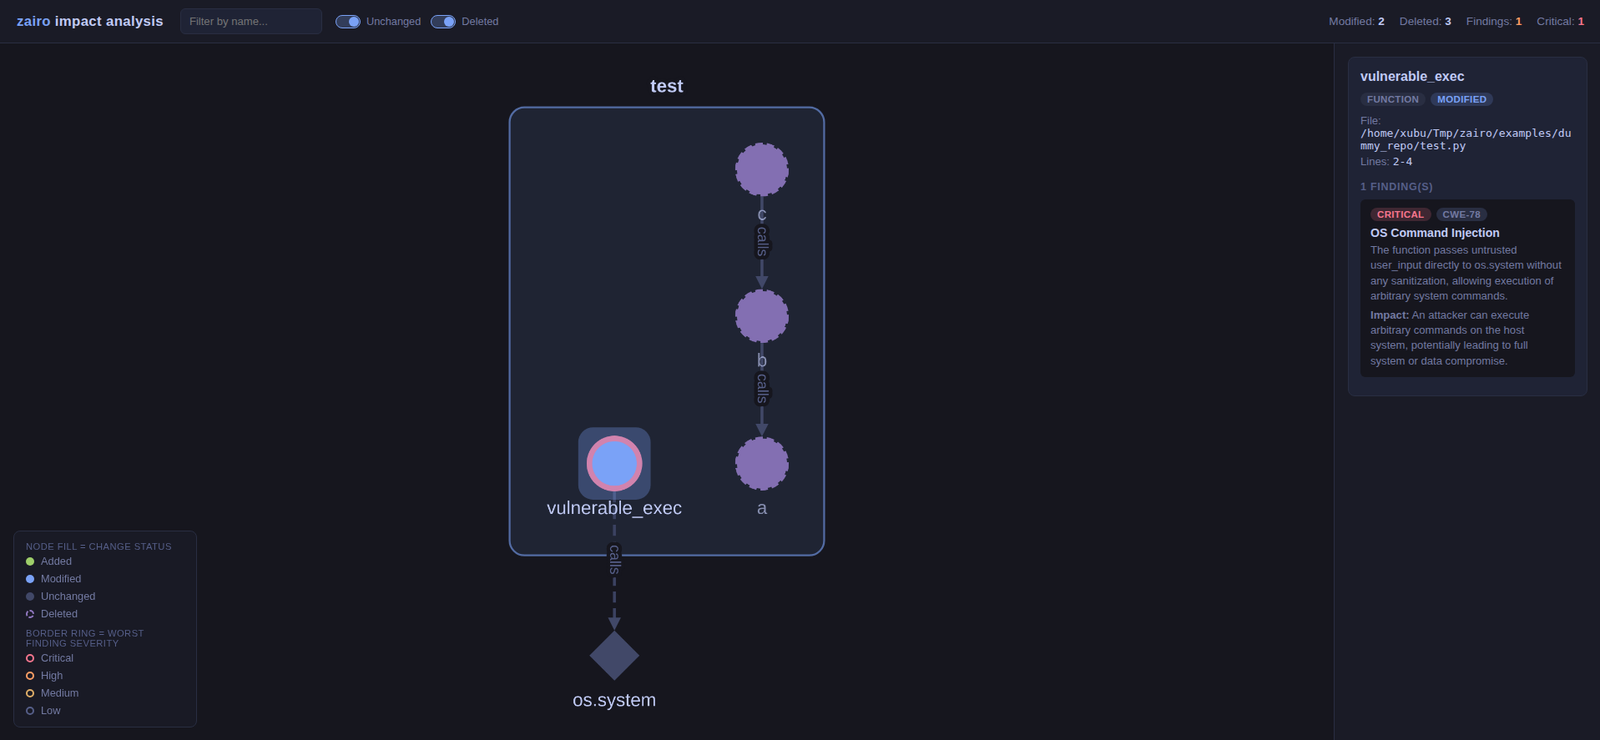 iamavu/zairo
Scannt Code-Diffs mit Kontext, um einen Auswirkungsgraphen zu erstellen, und nutzt LLMs, um Schwachstellen zu finden. Unterstützt Multi-Repo-Scans…
 elevenpaths/atomshields
Sicherheitstest-Framework für Repositories und Quellcode
 rgielen/struts1filter
Eine Request-Parameter-Filterlösung für Struts 1 CVE-2014-0114 basierend auf der Arbeit von Alvaro Munoz und dem HP Fortify-Team
 dollarboysushil/dolibarr-17.0.0-exploit-cve-2023-30253
In Dolibarr 17.0.0 mit aktiviertem CMS-Website-Plugin (Core) kann ein authentifizierter Angreifer über eine PHP-Code-Injection, die die…
 jordan922/cve-2025-8088
Python-Tool für sicheres Archiv-Handling, Pfad-Traversal-Bewusstsein und sichere Extraktion. Inspiriert von CVE-2025-8088.
 sensepost/dotnethookertoolkit
Frida-basiertes .NET Framework-Injektor und Managed-Method-Hooking-Toolkit für Laufzeitverfolgung, native Einstiegspunktauflösung und dynamische…
 csenox/cve-2021-21425
GravCMS: Nicht authentifiziertes beliebiges YAML-Schreiben/-Aktualisieren führt zur Codeausführung (CVE-2021-21425)








