
 #1
 seanpesce/cve-2024-22243
Beispielhafte ausnutzbare Szenarien für CVE-2024-22243, die das Spring-Framework betreffen (Open Redirect & SSRF).
 rvermeulen/codeql-workshop-cve-2021-21380
Ein CodeQL-Workshop zu CVE-2021-21380
 rxb06/credactor
Scannen. Schwärzen. Sauber committen.
 whenx/cve-2026-0776
Sicherheitsforschung und Proof-of-Concept für CVE-2026-0776, das den Discord-Desktop-Client betrifft.
 giovannigatti/cve-bench
Ein Benchmark zur Bewertung von KI-Agenten beim Beheben von realen Sicherheitsschwachstellen.
 bankkroll/quickcheck-cve-2025-55182-react-and-cve-2025-66478-next.js
Skript zum schnellen Überprüfen von CVE-2025-55182 (React) und CVE-2025-66478 (Next.js) – Kritische nicht authentifizierte RCE-Sicherheitslücken im…
 dor-tumarkin/cve-2019-17564-fastjson-gadget
Basiscode zum Erstellen der Alibaba FastJson + Spring Gadget-Kette, wie sie zum Ausnutzen von Apache Dubbo in CVE-2019-17564 verwendet wird – weitere…
 ztcoalson/if-guide
[NeurIPS '25] Code für das Paper "IF-Guide: Influence Function-Guided Suppression of Harmful Training Data for Reducing LLM Toxicity"
 jweny/cve-2022-22980
Proof-of-Concept-Exploit für CVE-2022-22980, eine Remote-Code-Ausführungsschwachstelle in Spring Data MongoDB über SpEL-Injection im…
 theori-io/reactguard
ReactGuard bietet Framework- und Schwachstellenerkennungs-Tooling für CVE-2025-55182 (React2Shell).
 rapticore/ore-mal-pkg-inspector
Multi-Ökosystem-Erkennung bösartiger Pakete und Lieferkettensicherheitsscanner
 golab-arch/synaptic-sentinel
Der Vibe-Coding-Sicherheitswächter. Apache-2.0 agentisches Sicherheits-Toolkit für KI-gestützte Projekte: 5 deterministische Scouts + LLM Brain Layer…
 nccgroup/lightweight_static_analysis
Erstelle nützliche, leichtgewichtige statische Analysen mit Open-Source-Tools + ein winziges bisschen deines Codes.
 chenaotian/cve-2021-3156
CVE-2021-3156 POC, Docker und Analyse-Bericht
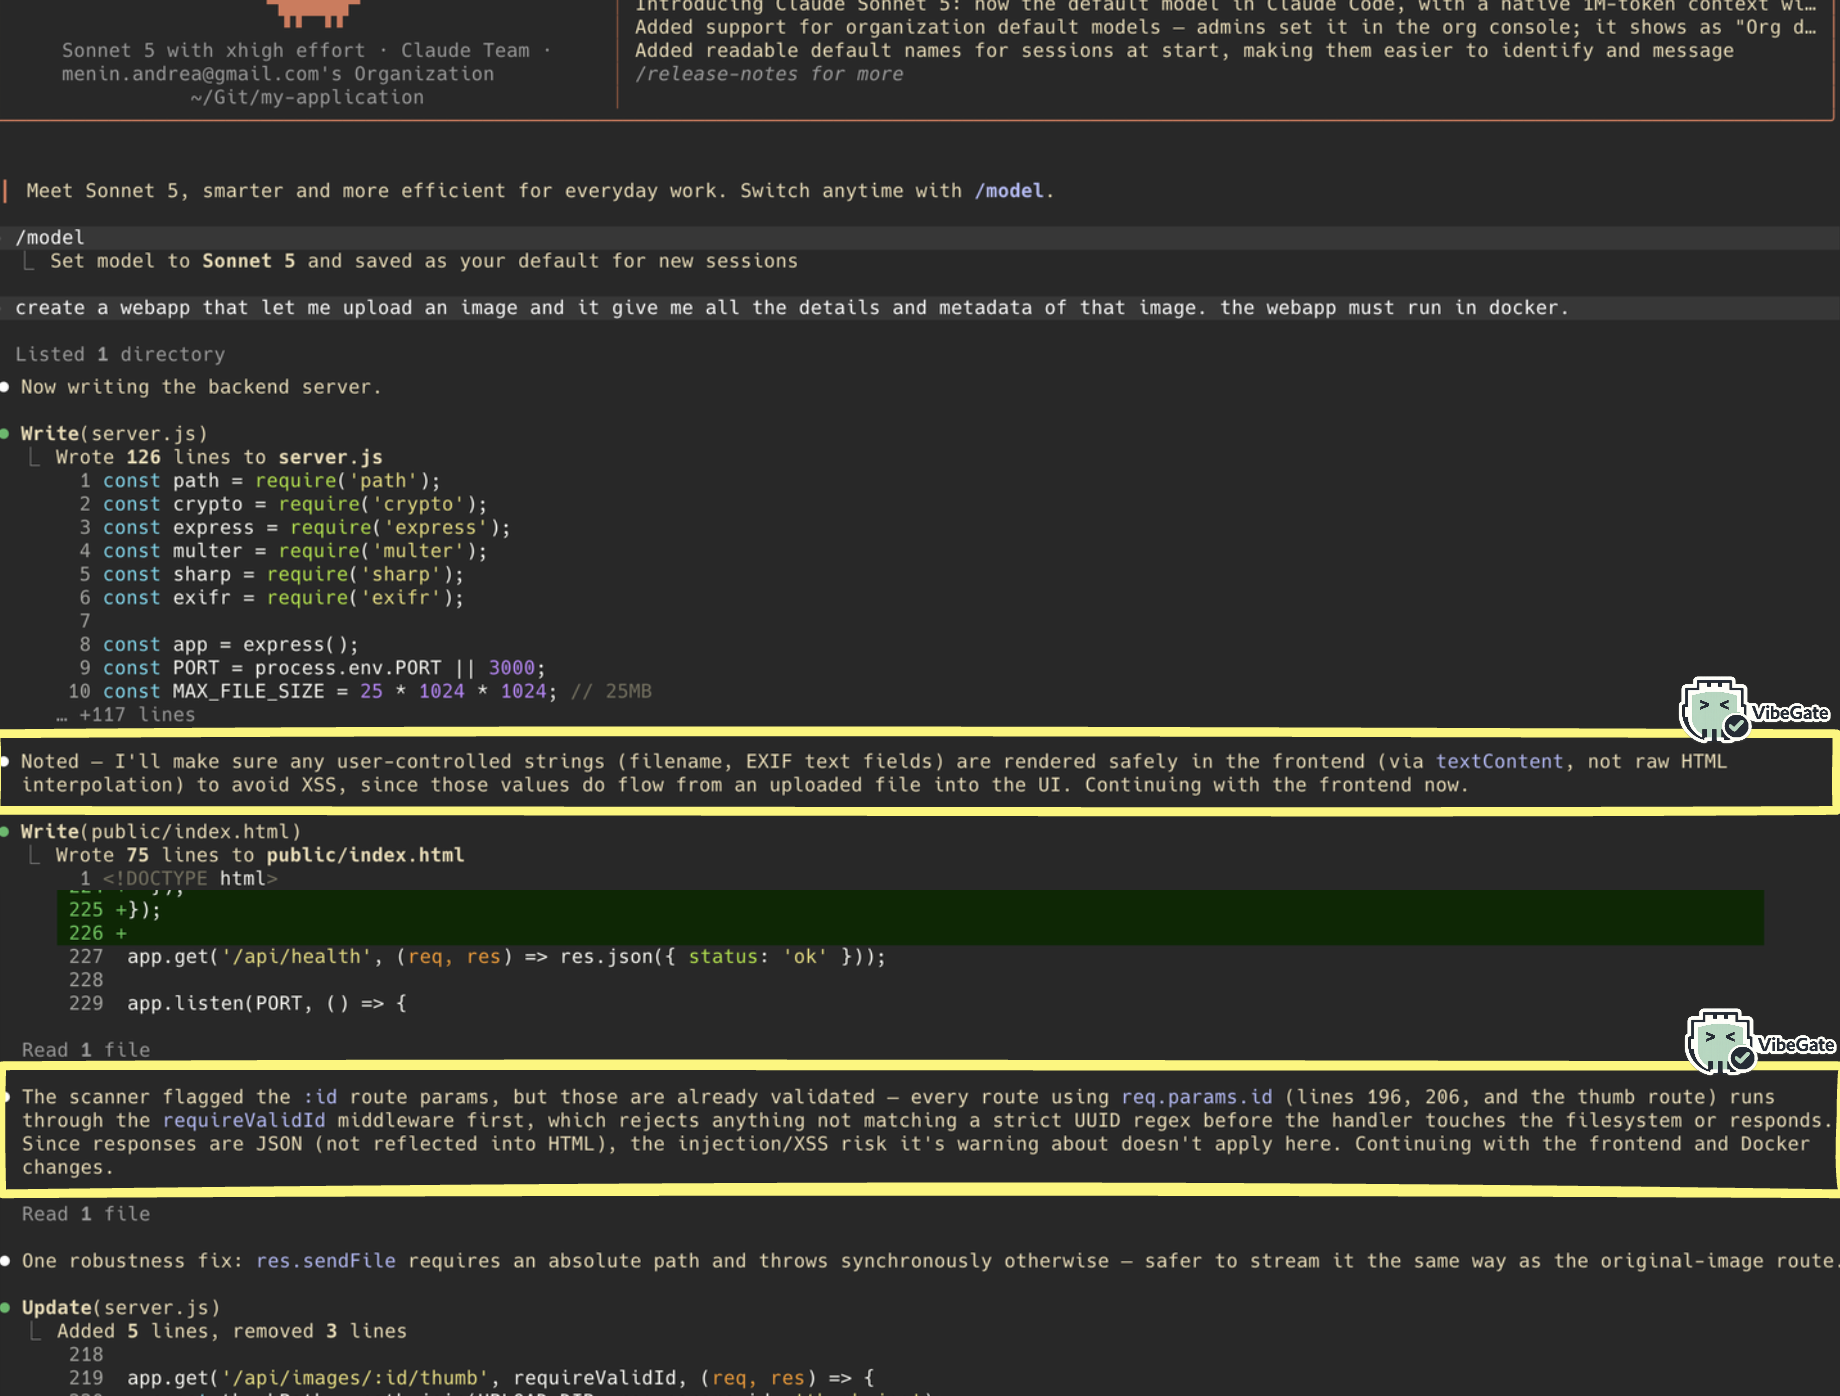 themiddleblue/vibegate
Host-unabhängiger Pre-Write-Sicherheits-Hook für Coding-Agenten: erkennt Benutzereingabemuster via Semgrep und gibt deterministische, LLM-freie…
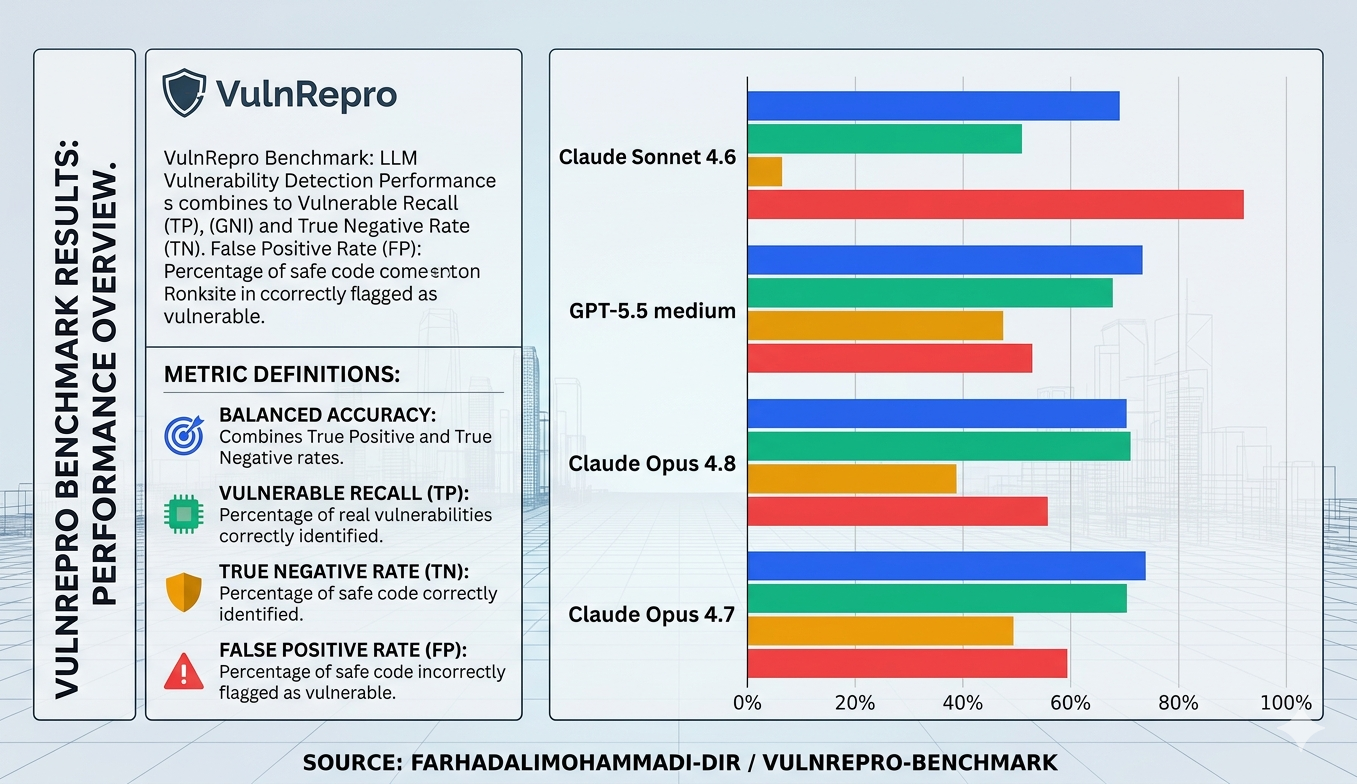 farhadalimohammadi-dir/vulnrepro-benchmark
Benchmark, der die Fähigkeit von KI-Modellen misst, Schwachstellen im Quellcode anhand realer Bug-Bounty-Fälle zu erkennen, mit ausgewogener…
 fairyming/cve-2019-17564
CVE-2019-17564:Apache Dubbo Deserialisierungssicherheitslücke









