
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 owasp/tcasvs
OWASP Sicherheitsverifikationsstandard für Dicke Client-Anwendungen
 seccoder-security-lab/jdbc-sqlxml-xxe
h2-jdbc(https://github.com/h2database/h2database/issues/3195) & mysql-jdbc(CVE-2021-2471) Reproduktion der SQLXML-XXE-Schwachstelle.
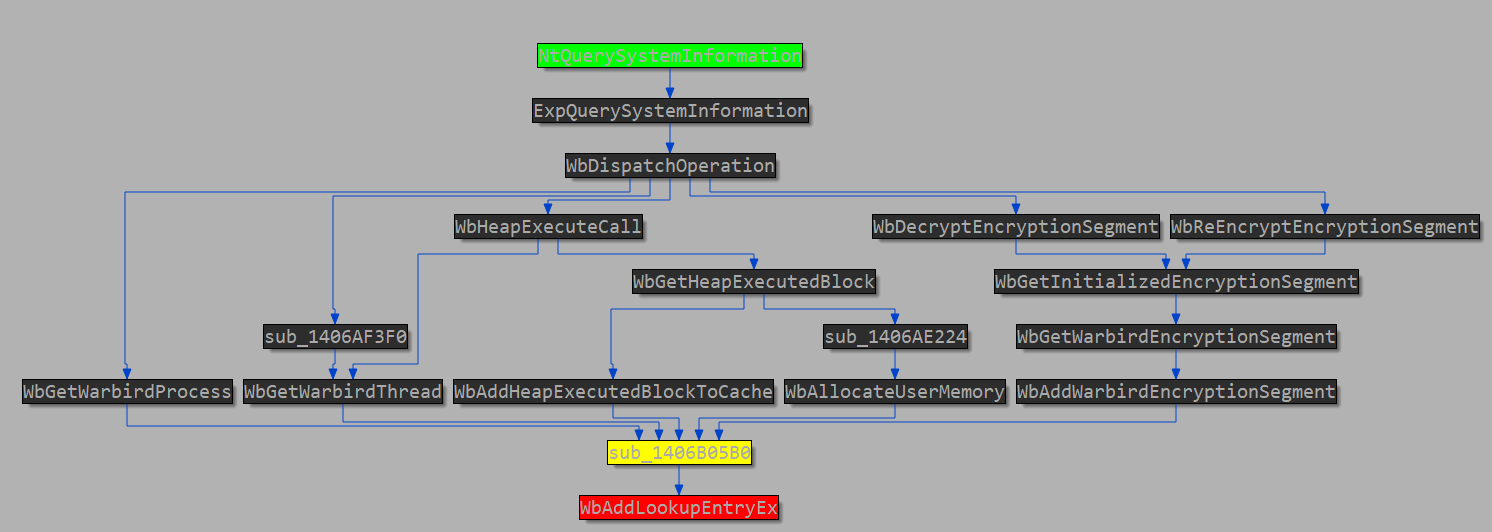 romanrybachek/cve-2024-20698
Analyse der Schwachstelle
 nccgroup/log4j-jndi-be-gone
Ein auf Byte Buddy basierender Java-Agent-Fix für CVE-2021-44228, die „JNDI LDAP“-Sicherheitslücke in log4j 2.x.
 zhuowei/coretrustdemo
Proof-of-Concept für CVE-2022-26766 auf macOS 12.3.1
 makerchecker/makerchecker
Open-Source-Sicherheits-Gateway & statischer Scanner für KI-Agenten. Durchsetzung von rollenbasierter Zugriffskontrolle (RBAC),…
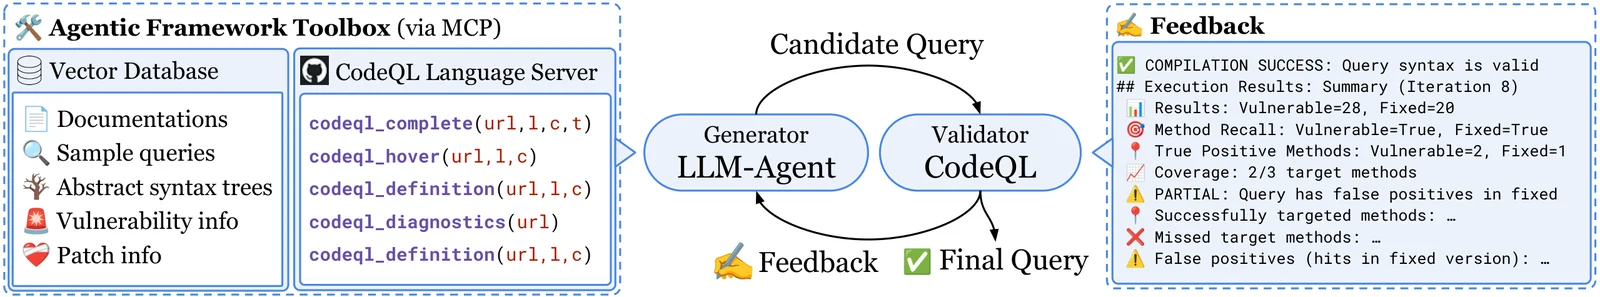 neuralprogram/qlcoder
Agentic Framework zum Synthetisieren von CodeQL-Abfragen
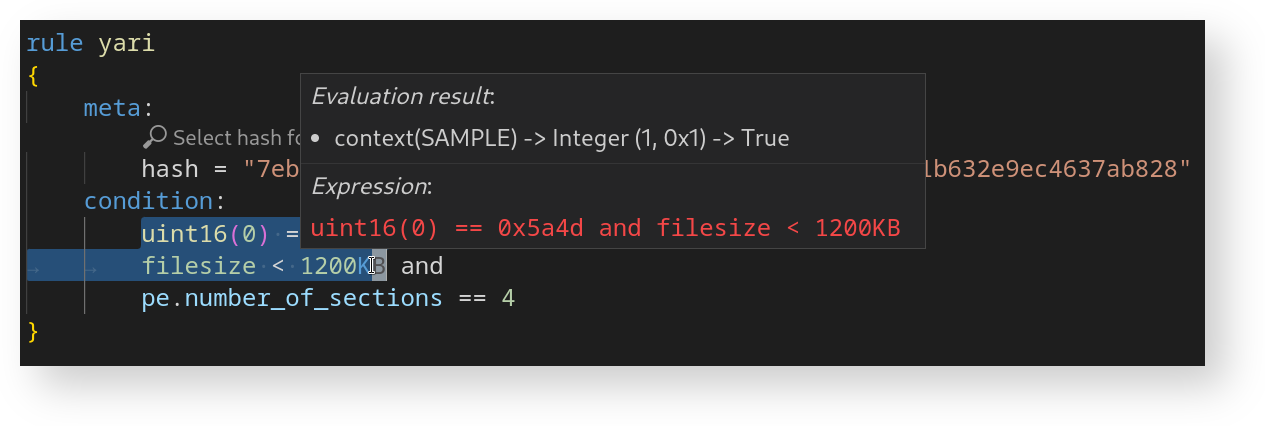 avast/yari
YARI ist ein interaktiver Debugger für die YARA-Sprache.
 m417z/x64dbg-xfg-marker
Ein x64dbg-Plugin, das XFG-Aufrufsignaturen als Daten markiert.
 al1ex/cve-2020-36179
CVE-2020-36179~82 Jackson-databind SSRF&RCE
 jfrog/jfrog-cve-2022-21449
Durchsucht kompilierte Java-Archive (JAR/WAR) nach Nutzung des ECDSA-Algorithmus, um die Schwachstelle CVE-2022-21449 zu erkennen. Untersucht…
 munshi007/aura-state
Python-Framework zum Erstellen von LLM-Workflows als Zustandsmaschinen mit formaler Verifikation durch Z3-Theorembeweise, CTL-Modellprüfung und…
 ethiack/cve-2023-29007
Proof-of-Concept-Exploit für CVE-2023-29007, eine Git-Schwachstelle für beliebige Konfigurationsinjektion. Demonstriert die Ausnutzung über ein…
 gensecaihq/react2shell-scanner
Erkennt CVE-2025-55182 RCE in React Server Components durch Scannen von npm/pnpm/yarn Lockfiles, Docker-Images, SBOMs und Live-URLs. Beinhaltet…

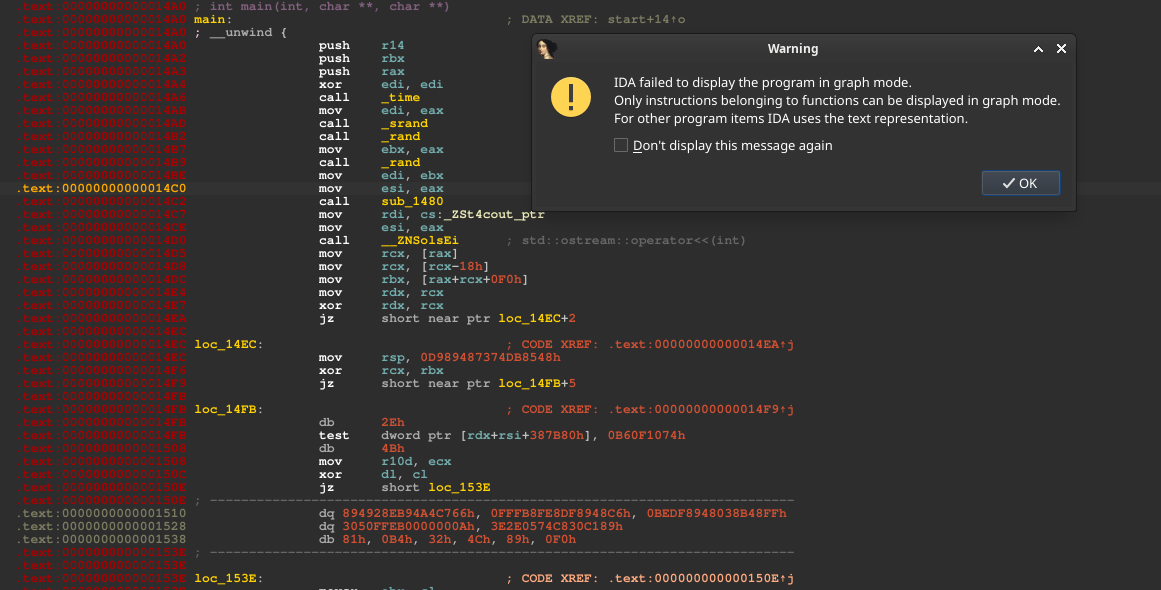 zydak/leetobfuscator
Obfuscates C/C++ through LLVM passes: string encryption, control-flow flattening, MBA rewriting, and anti-analysis to defeat reverse engineering.
 coffeeandsecurity/dakshscra
Framework-bewusstes statisches Code-Analyse-Tool für automatisierte Quellcode-Reviews mit plattformspezifischen Regeln, Taint-Analyse,…
 seanwrightsec/cve-2022-42889-poc
Proof of Concept für die Apache commons-text-Schwachstelle CVE-2022-42889.








