
 nstarke/egodeath
Ein JavaScript-Obfuskator basierend auf kryptografischen Indistinguishability-Obfuskationstechniken

Dieses Projekt erreicht keine Indistinguishability Obfuscation. Sie sollten dieses Produkt nicht verwenden, um Geheimnisse zu schützen. Es existiert, um Reverse Engineering abzuschrecken, nicht um es zu verhindern

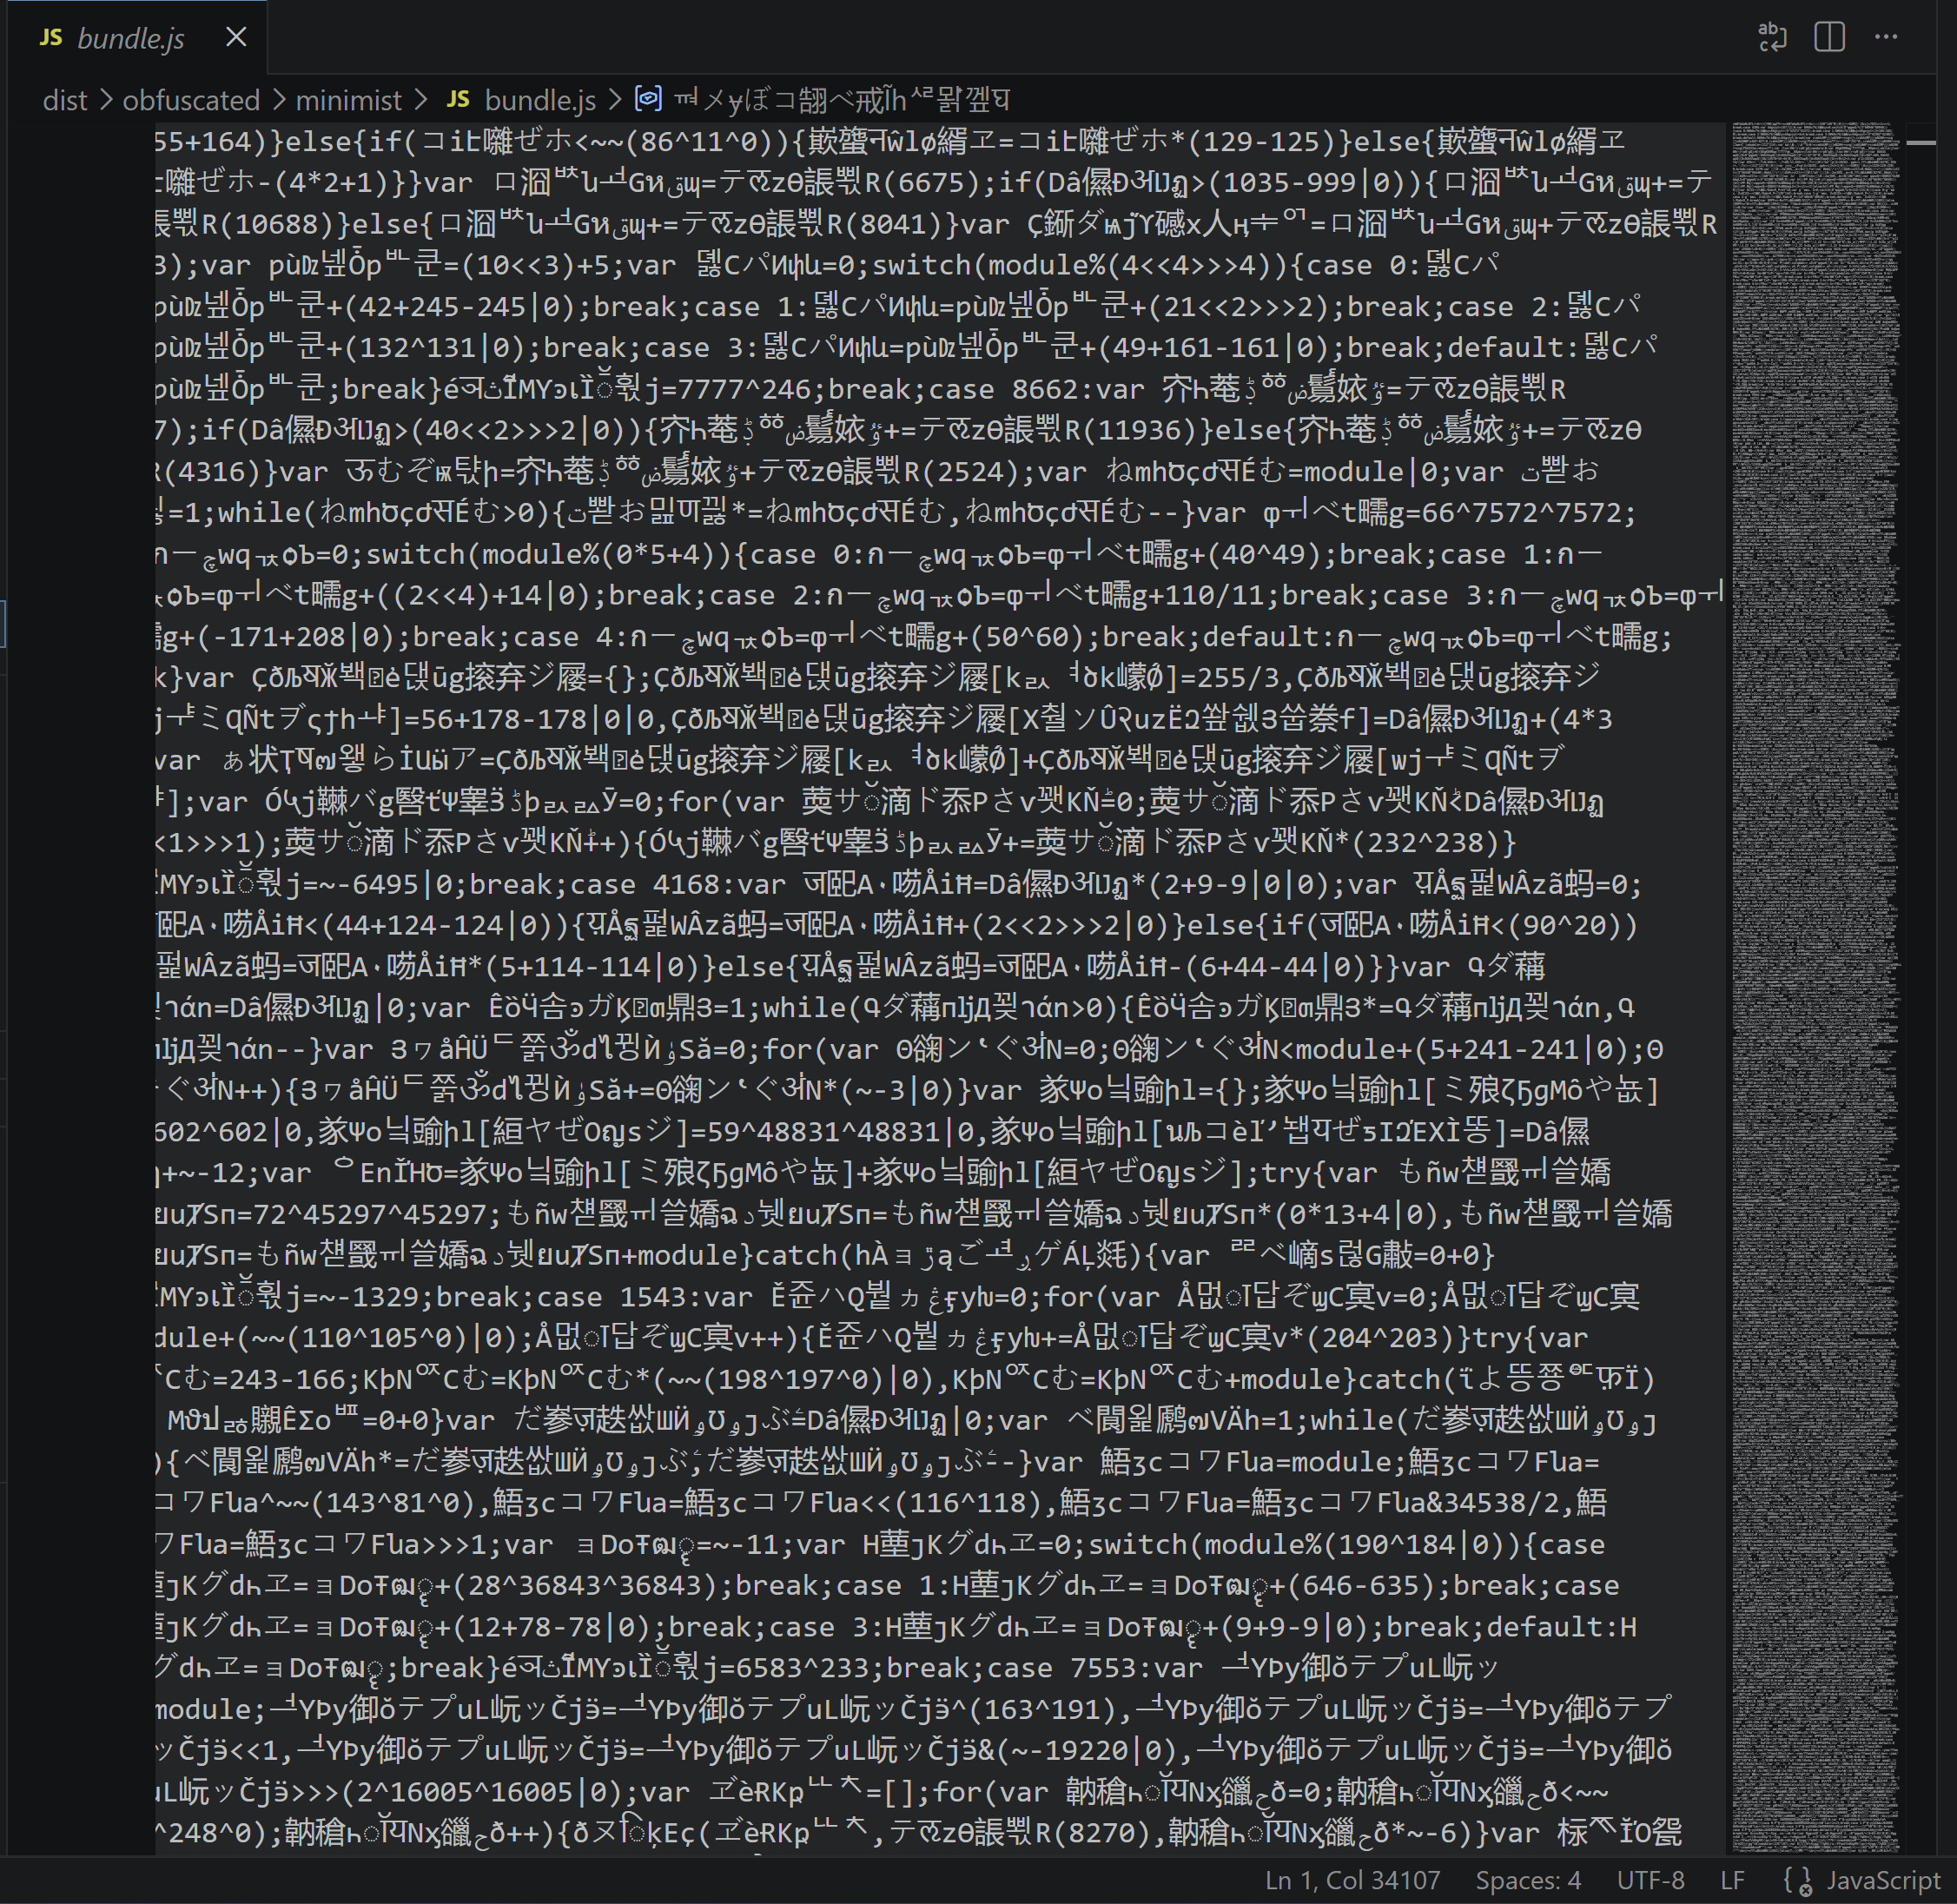 Ein JavaScript-Obfuscator, der darauf ausgelegt ist, Code sowohl für Menschen als auch für LLMs extrem schwer lesbar und analysierbar zu machen. Geschrieben in TypeScript. Implementiert Techniken aus peer-reviewter kryptografischer Obfuskationsforschung.
Node.js 24 ist der Standard (siehe .nvmrc); Node.js 26 funktioniert ebenfalls.
Der unterstützte Bereich ist ^24.15.0 || ^26.0.0. Node.js 22 und früher werden
nicht unterstützt.
engine-strict=true in .npmrc bewirkt, dass npm install eine nicht unterstützte
Version sofort ablehnt, statt später mit einem undurchsichtigen Fehler fehlzuschlagen.
nvm use # picks up .nvmrc
npm install -g egodeath      # CLI
npm install egodeath         # library
const { obfuscate, obfuscateMultiple } = require('egodeath');

const out = obfuscate(sourceCode, { targetTokens: 10000 });
npm install
npm run build
node dist/cli.js input.js > output.js
# Basic usage
npx egodeath input.js > output.js

# With target token budget (default: 2,000,000)
npx egodeath --target-tokens 500000 input.js > output.js

# Minimal obfuscation (small output)
npx egodeath --target-tokens 10000 input.js > output.js

# Maximum bloat (10M tokens)
npx egodeath --target-tokens 10000000 input.js > output.js

# Using environment variable
INPUT_FILE=input.js npx egodeath > output.js

# Help
npx egodeath --help
| Option | Standard | Beschreibung |
|---|---|---|
--target-tokens <n> | 2000000 | Zielausgabegröße in Tokens. Kleine Eingaben werden bis zu diesem Limit aufgebläht. Große Eingaben erzeugen weniger Aufblähung, um innerhalb des Budgets zu bleiben. |
--help, -h | Hilfemeldung anzeigen |
npm run build              # Compile TypeScript to dist/
npm run start              # Run the obfuscator (reads input.js)
npm run test               # Run the test suite
npm run typecheck          # Type check application, tests, and tools
npm run obfuscate-package  # Run compatibility tests against npm packages
const { obfuscate } = require('./dist/obfuscator');

const code = 'function add(a, b) { return a + b; }';
const obfuscated = obfuscate(code);

// With options
const obfuscated = obfuscate(code, { targetTokens: 500000 });
Der Obfuscator wendet 20 Transformationen in 4 Phasen an. Jede Stufe baut auf der vorherigen auf.
| Reihenfolge | Transformation | Datei | Beschreibung |
|---|---|---|---|
| 1 | Anti-Debug-Fallen | transforms/antiDebug.ts | Injiziert eval("debugger")-Anweisungen und 10-20 setInterval-Schleifen mit Primzahl-Intervallen (5s-600s), die wiederholt Debugger-Breakpoints auslösen. Jede Instanz verwendet eindeutig kodierte Strings. |
| 2 | Stolperdrähte im punktierten Programm | transforms/tripwires.ts | Bettet versteckte Prüfungen ein, die Parameter-Hashes mit geheimen Werten vergleichen. 5 Hash-Muster (bitweiser Fingerabdruck, modulare Arithmetik, charCodeAt, numerischer Hash, typeof+length). Löst bei geheimen Eingaben stille Zustandskorruption, Busy-Loops oder Ausnahmen aus. [Paper 4] |
| 3 | LPN-Rauschinjektion | transforms/noiseInjection.ts | Fügt zufälliges Rauschen über geteilte Pfade in arithmetischen Berechnungen hinzu und hebt es wieder auf. 6 Muster: Add/Sub, XOR, Mul/Div, geteilte Dual-Variable, berechnete Hash-Kette, Bit-Rotation. Zwischenwerte sind ohne Nachverfolgung der vollständigen Aufhebung bedeutungslos. [Paper 7] |
| Reihenfolge | Transformation | Datei | Beschreibung |
|---|---|---|---|
| 4 | Control-Flow-Flattening | transforms/controlFlowFlattening.ts | Wandelt Funktionskörper in while(true) { switch((_s * P) % M) { ... } }-Zustandsmaschinen mit modularer arithmetischer Dispatch-Logik um — Case-Werte werden über (stateId * multiplier) % modulus mit zufälligen Primzahl-Parametern kodiert. [Paper 3] |
| 5 | Opake Prädikate | transforms/opaquePredicates.ts | Injiziert if-Bedingungen, die immer zu wahr oder falsch ausgewertet werden, aber mathematisch schwer zu beweisen sind (z. B. (x*x+x)%2===0). 15 Prädikat-Formeln aus den Kategorien modulare Arithmetik, Bitweise und Typprüfung. |
| 6 | Proxy-Funktionen | transforms/proxyFunctions.ts | Leitet alle Funktionsaufrufe durch zwei Dispatcher: _fc(fn, ...args) für einfache Aufrufe, _mc(obj, prop)(...args) für Methodenaufrufe, wobei die Methodenauflösung vor der Argumentauswertung erhalten bleibt. Verwendet Function.prototype.apply, das in einer lokalen Variable erfasst wird, für Robustheit. |
| 7 | Kontextfenster-Erschöpfung | transforms/contextExhaustion.ts | Umschließt Ausdrücke mit tief verschachtelten Ternären mit opaken Bedingungen, Void-Ausdrucksketten und bedingtem Void-Padding. Zwingt LLMs, Kontextfenster-Token für Rauschen zu verschwenden. |
| 8 | Komma-Ausdrucks-Zusammenführung | transforms/commaExpressions.ts | Fasst aufeinanderfolgende Ausdrucksanweisungen zu einzelnen Komma-Ausdrücken zusammen: a(); b(); return c() wird zu return a(), b(), c(). |
| Reihenfolge | Durchlauf | Datei | Beschreibung |
|---|---|---|---|
| 9 | Durchlauf 1: Katalogisierung | passes/firstPass.ts | Durchläuft den AST und katalogisiert jeden Identifier, wobei eine Globals-Map aufgebaut wird, die jedem einen zufälligen 6-16 Zeichen langen Unicode-Namen aus 16 Schriftbereichen (CJK, Hangul, Griechisch, Kyrillisch, Devanagari, Thai, Arabisch, Katakana usw.) zuweist. |
| 10 | Durchlauf 2: Ersetzung | passes/secondPass.ts | Ersetzt alle Identifier-Namen durch ihre obfuskierten Unicode-Äquivalente. Kodiert require()-Argumente als String.fromCharCode(...). Kodiert statische import/export-Quellen als unicode-escapte String-Literale. Ersetzt superClass-Referenzen von Klassen, Template-Literal-Ausdrücke und Destrukturierungsmuster. |
| 11 | Durchlauf 3: Dummy-Parameter | passes/thirdPass.ts | Injiziert 0-15 ungenutzte Parameter mit Standardwerten, während die Arity erhalten bleibt. Überspringt Rest-Parameter, Strict-Direktiven, doppelte Parameter und Körper, die arguments oder eval referenzieren. Entfernt alle Kommentare. |






