
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen

 nuguardai/nuguard
Open-Source-Repo zur Validierung von Agentic-AI-Anwendungen: Redteam, Verhalten, Supply-Chain, statische Analyse
 slowql/slowql
Statischer SQL-Analyzer der nächsten Generation, geschrieben in Rust. 282+ Regeln. Null Fehlalarme. Sicherheit, Leistung, Zuverlässigkeit, Kosten,…
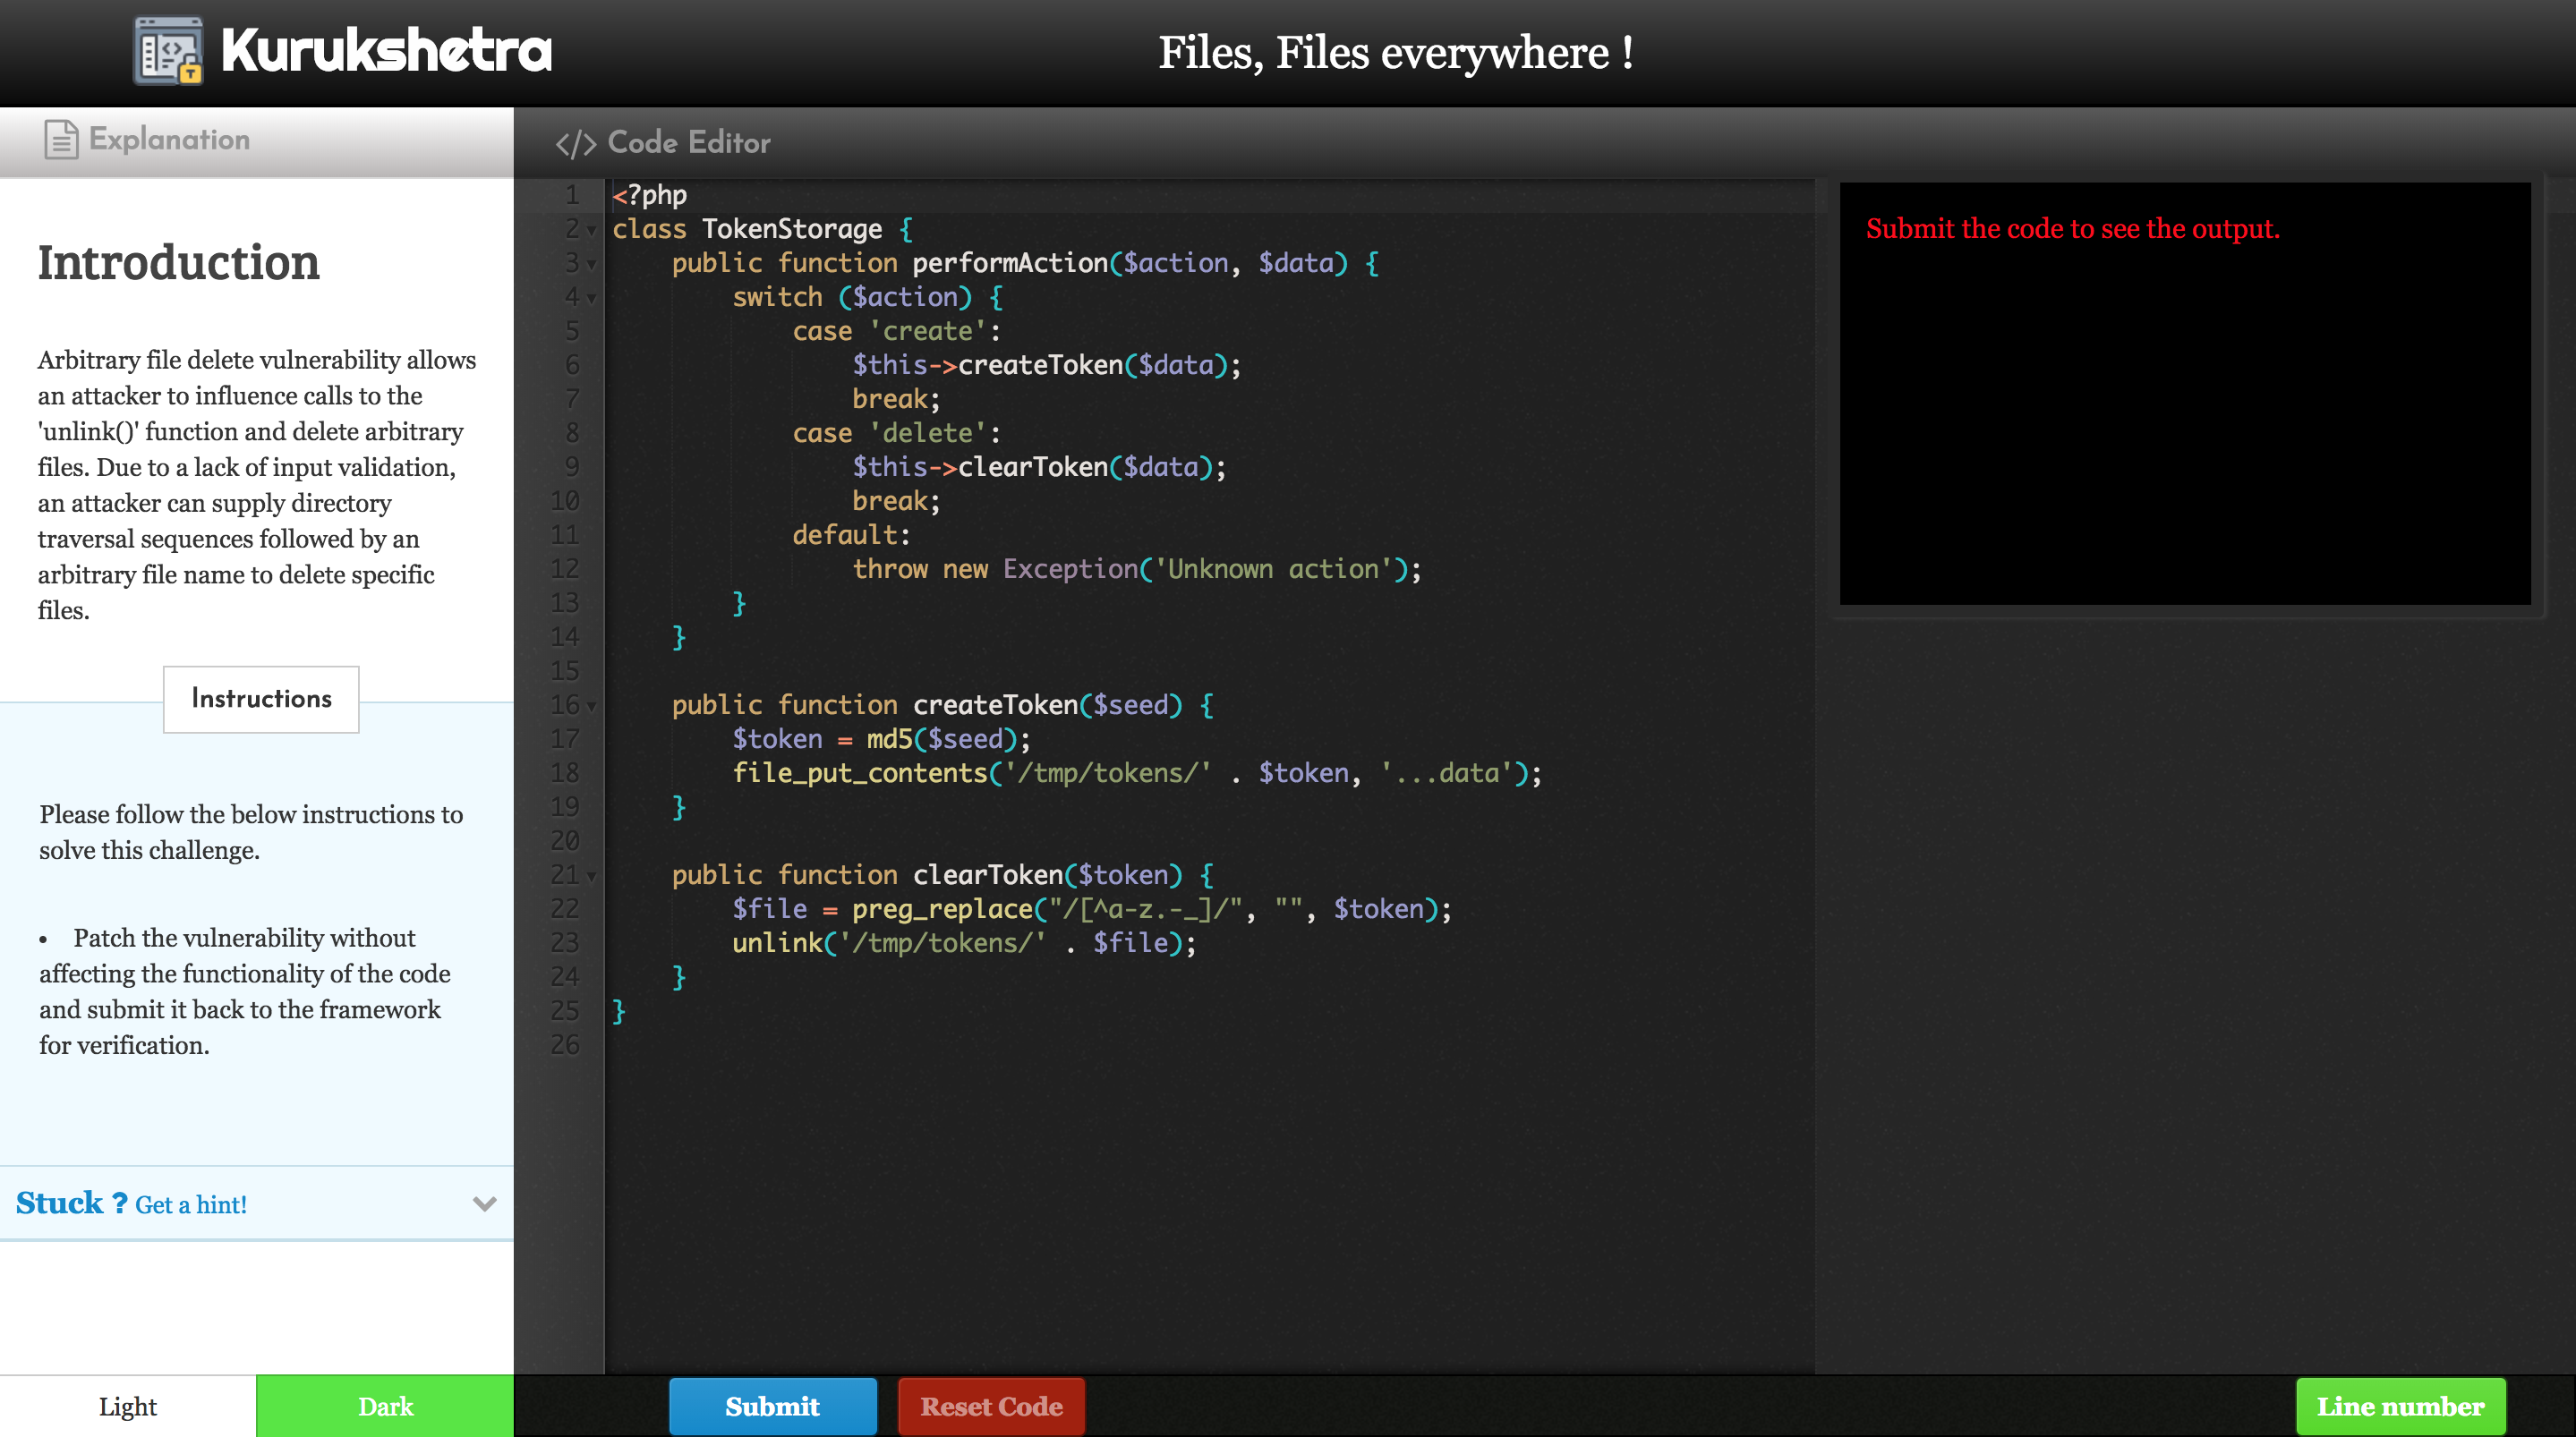 a0xnirudh/kurukshetra
Kurukshetra - Ein Framework zum Lehren von sicherem Programmieren durch interaktive Problemlösung.
 elfmaster/maya
Hochentwickelter Linux-Binärschutz gegen Exploitation und Manipulation für ELF.
 rasetsuu/vmp-devirt
Trace-gestützte VMProtect-Devirtualisierungs-Forschungsplattform: Versions-Frontends speisen ein gemeinsames Remill/LLVM-Backend, um Handler zu…
 papermtn/gitlab-watchman
Exponierte Geheimnisse und personenbezogene Daten in GitLab finden
 nccgroup/goatcasino
Dies ist eine absichtlich verwundbare Smart-Contract-Truffle-Bereitstellung, die es Personen, die sich für Smart-Contract-Sicherheit interessieren,…
 avito-tech/deepsecrets
Statisches Analysetool, das Quellcode auf hartcodierte Geheimnisse, API-Schlüssel und Anmeldeinformationen unter Verwendung semantischen…
 faloker/purify
All-in-One-Tool zur Verwaltung von Schwachstellenberichten aus AppSec-Pipelines
 synacktiv/bip
Objektorientierte Python-API zur Vereinfachung der Interaktion mit IDA für Reverse Engineering, die Plugin-Entwicklung und Automatisierung von…
 rog3rsm1th/frelatage
Abdeckungsbasierter Fuzzer für Python-Anwendungen
 we5ter/flerken
Eine Lösung zur plattformübergreifenden Erkennung obfuskierter Befehle, vorgestellt auf der CIS2019 China. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会
 owasp/owasp-scs
OWASP Smart Contract Security (SCS) Projekt
 nstarke/egodeath
Ein JavaScript-Obfuskator basierend auf kryptografischen Indistinguishability-Obfuskationstechniken
 opensourcemalware/polinrider
Technisches Dossier über den mit Nordkorea in Verbindung stehenden PolinRider-Lieferkettenangriff, das die Einschleusung von obfuskierten…
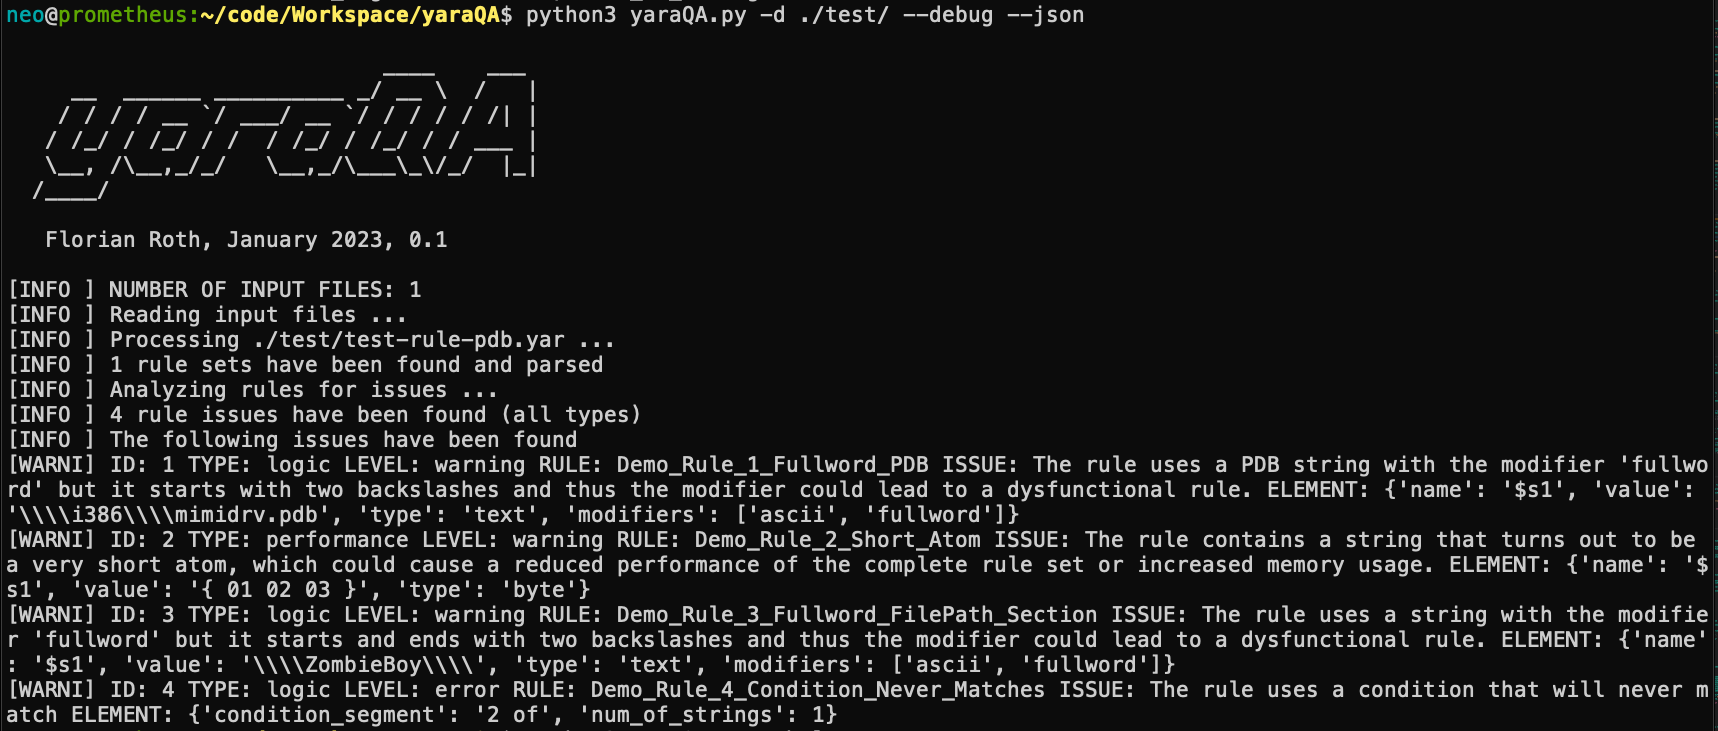 neo23x0/yaraqa
YARA-Regelanalysator zur Verbesserung der Regelqualität und -leistung
 nollium/cve-2024-9264
Exploit für Grafana beliebiges Dateilesen und RCE (CVE-2024-9264)








