
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 noveogroup/android-check
Plugin für statische Code-Analyse für Android-Projekte. (Checkstyle, PMD)
 nmantani/fileinsight-plugins
FileInsight-plugins: Dekodierungs-Toolbox des McAfee FileInsight Hex-Editors für die Malware-Analyse
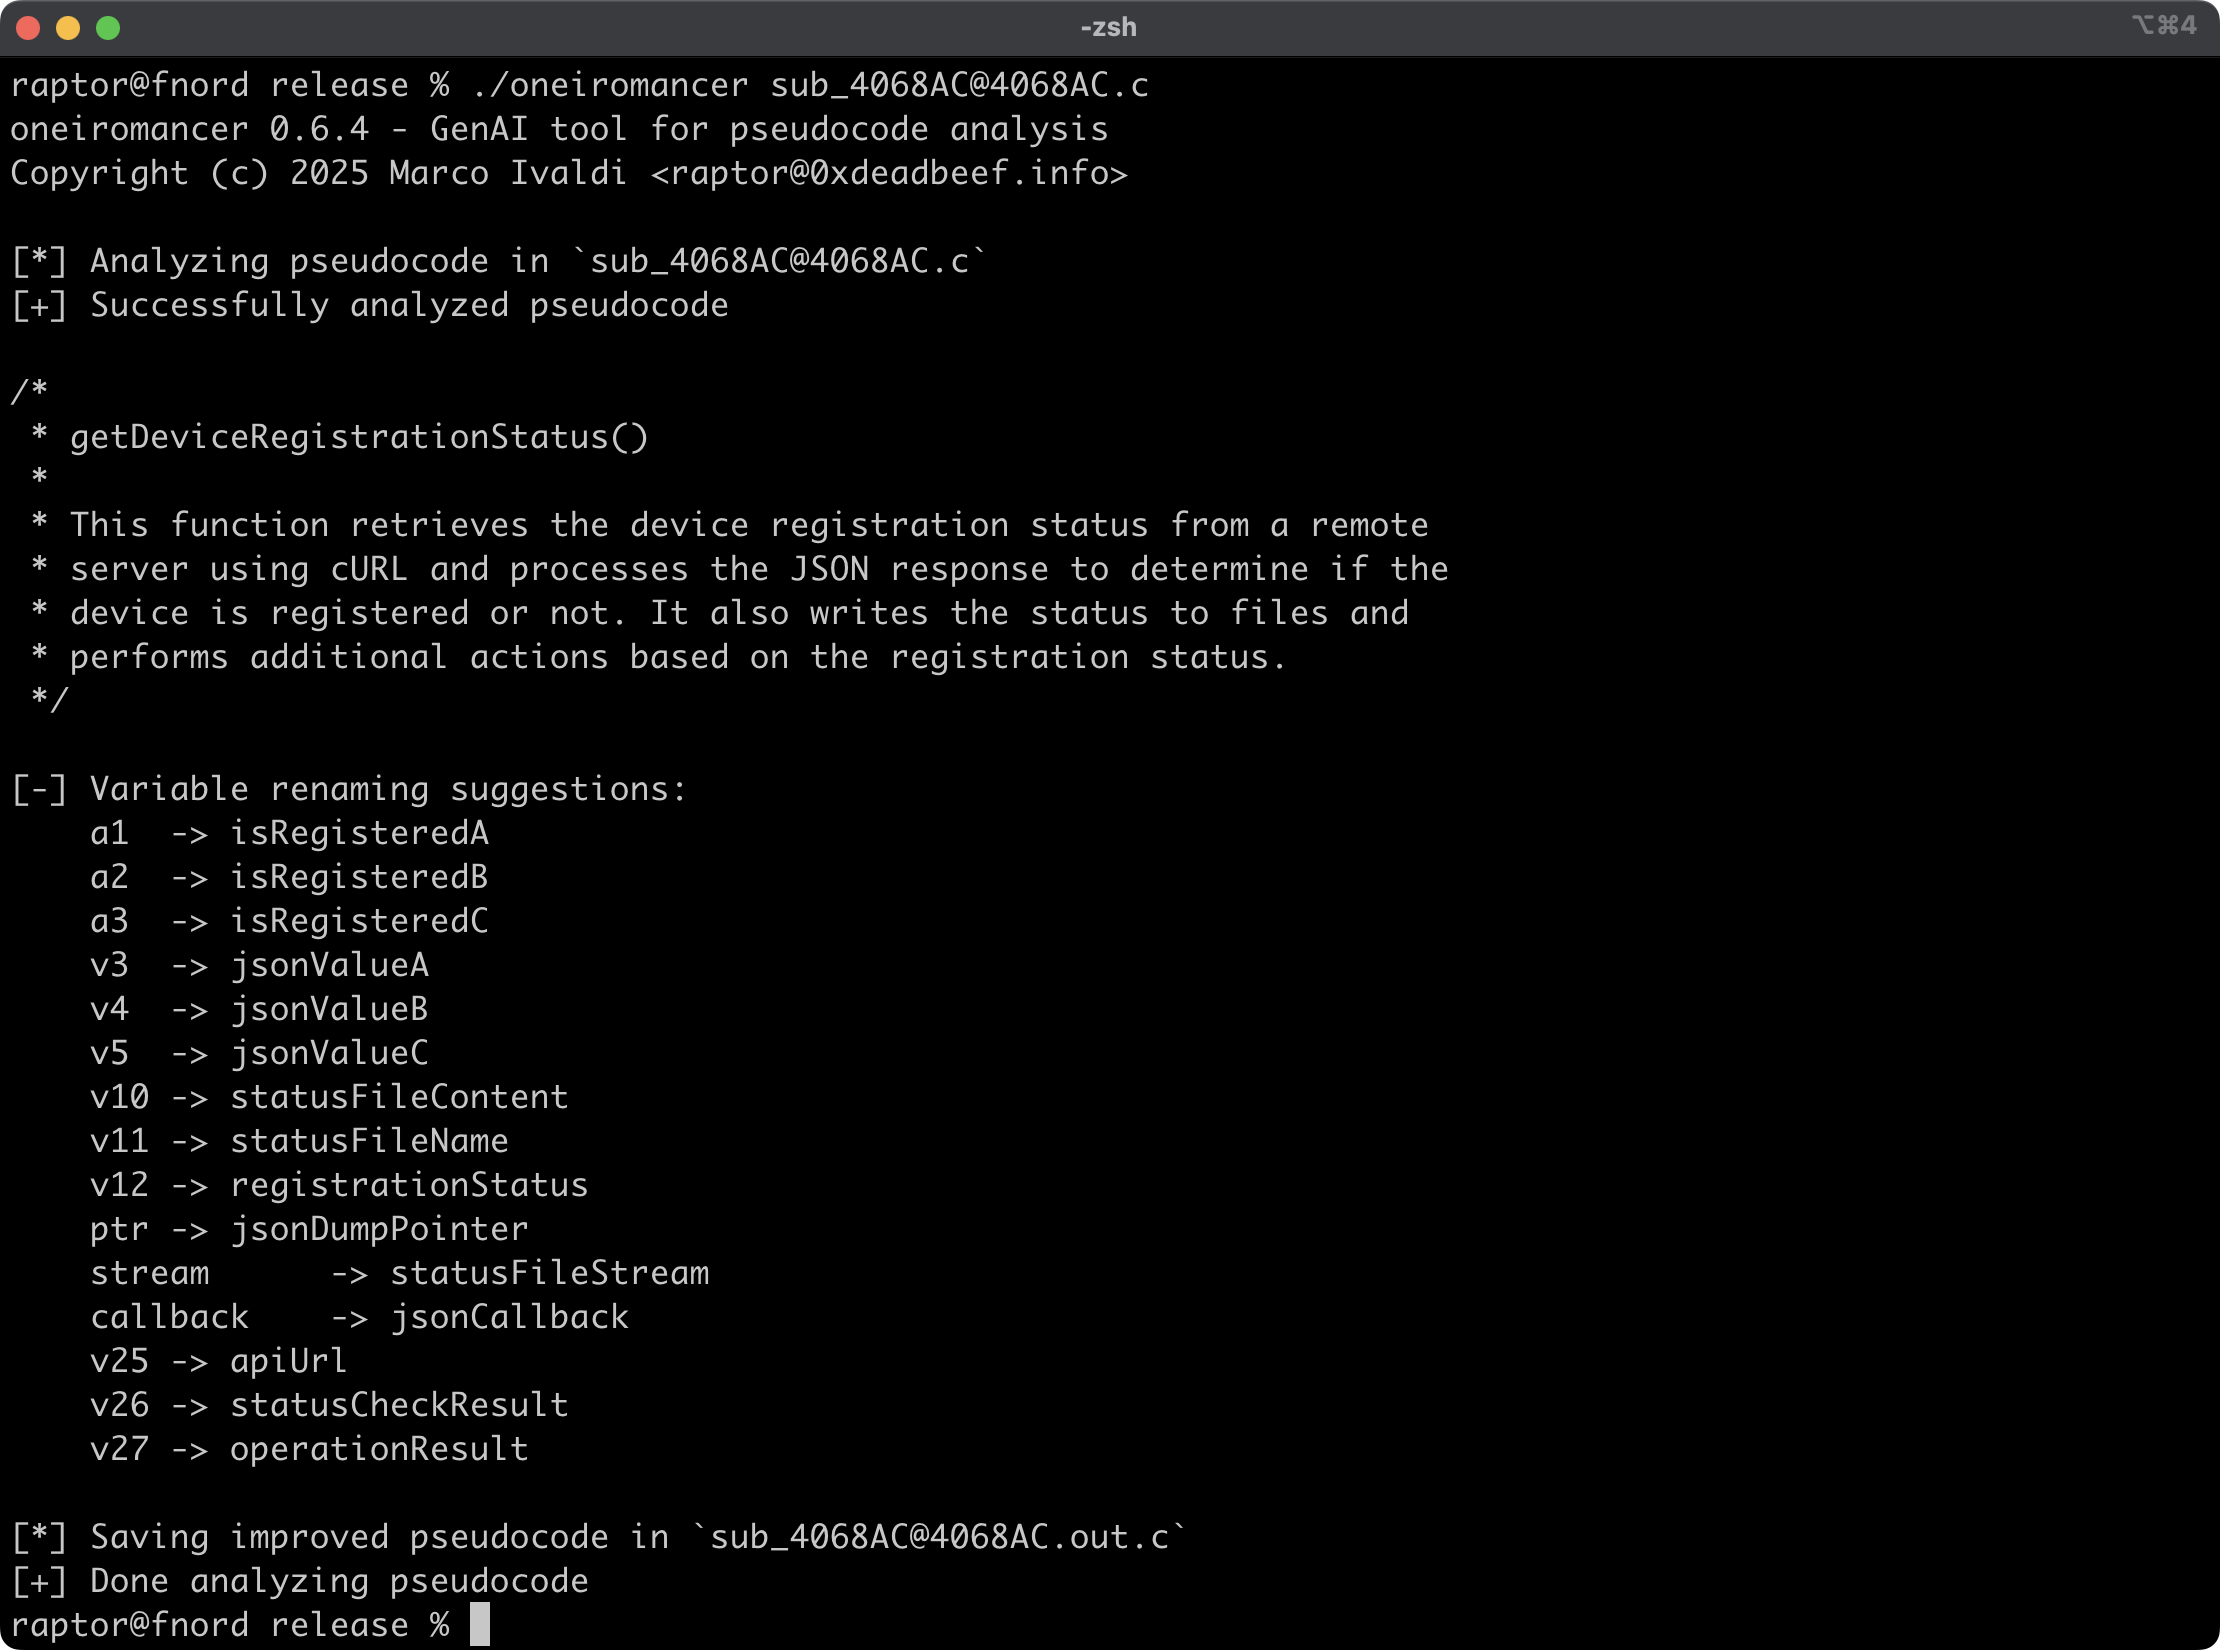 0xdea/oneiromancer
Reverse-Engineering-Assistent, der ein lokal laufendes LLM nutzt, um bei der Pseudocode-Analyse zu unterstützen.
 joshuavanderpoll/cve-2021-3129
Laravel RCE Exploit PoC - CVE-2021-3129 (benutzerfreundlich mit automatischer Erkennung des Log-Pfads)
 thebabush/llvm-jutsu
Anti-LLM-Verschleierung durch Fingerzählen
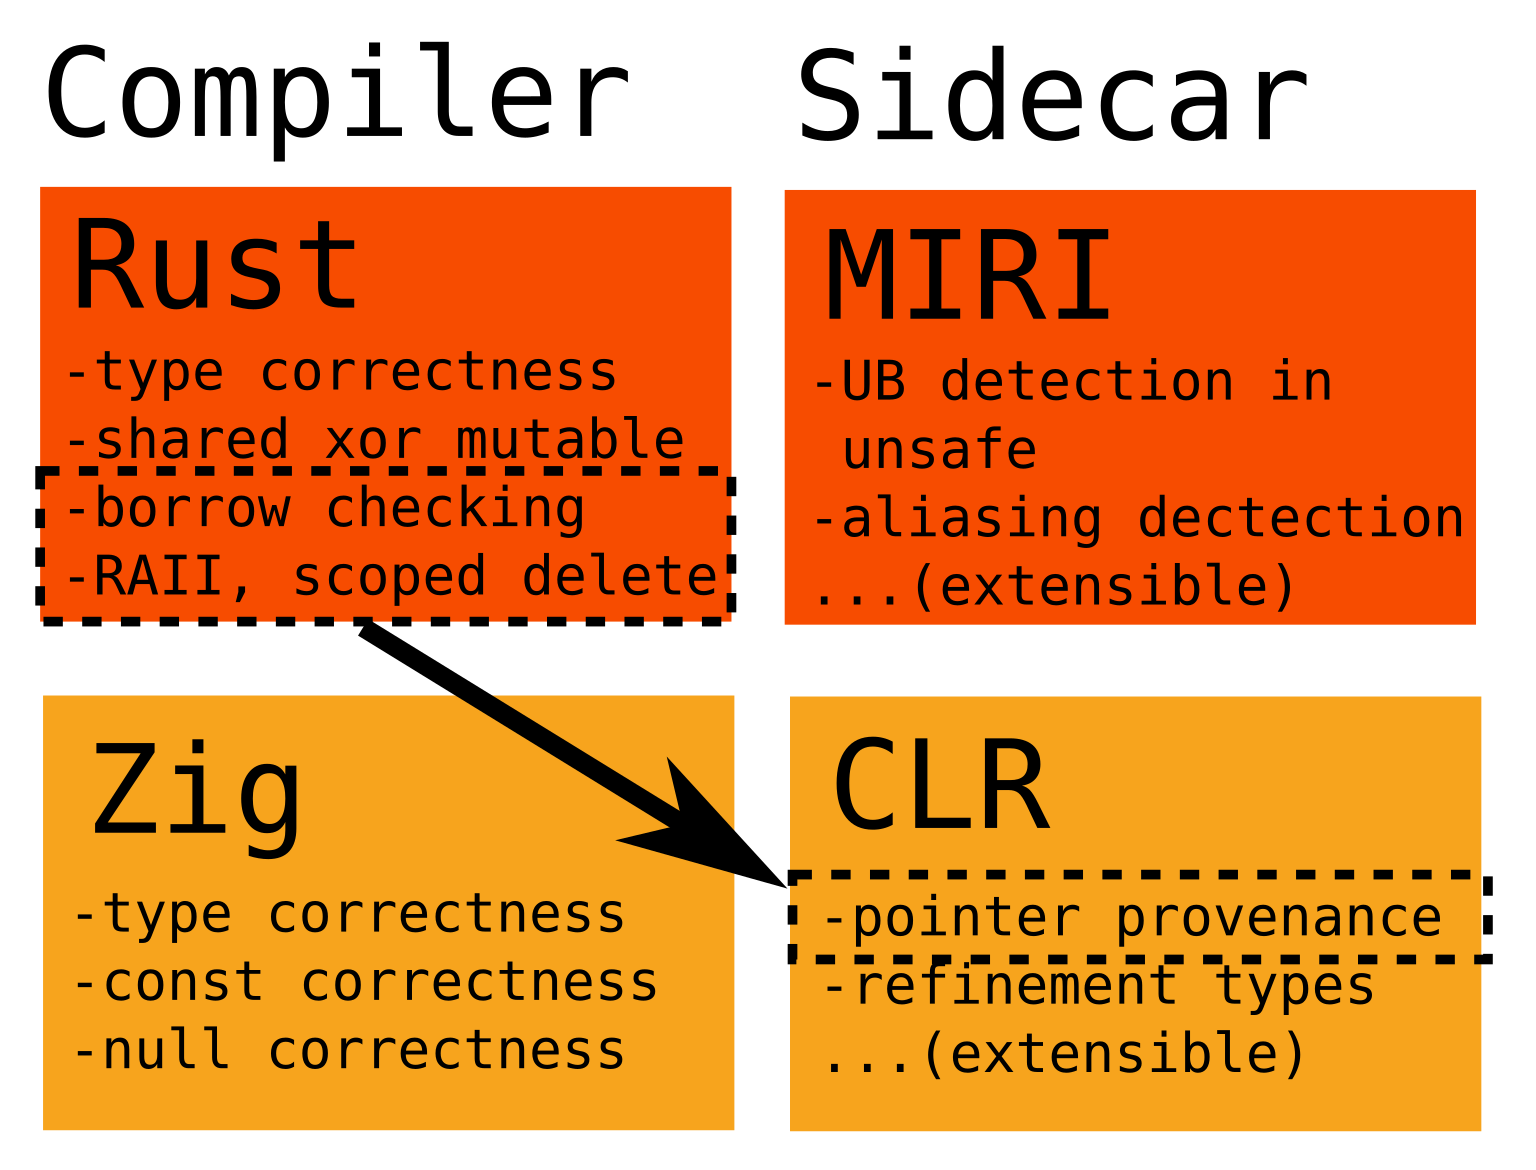 ityonemo/clr
Checker für Lifetimes und andere Refinement types
 parikhakshat/autoharness
Ein Werkzeug, das automatisch Fuzzing-Harnesses basierend auf einer Bibliothek erstellt.
 facebook/mcpguard-dynamic
Kernel-Ebene eBPF-Sandbox zur Absicherung von LLM-Agent-Tool-Aufrufen, die über das Model Context Protocol (MCP) getätigt werden.
 githubsecuritylab/seclab-taskflows
Beispielhafte KI-Agent-Taskflows und MCP-Server zum Auditieren von Quellcode, Triage von Issues und Erkennen von Schwachstellen in Web-, Android- und…
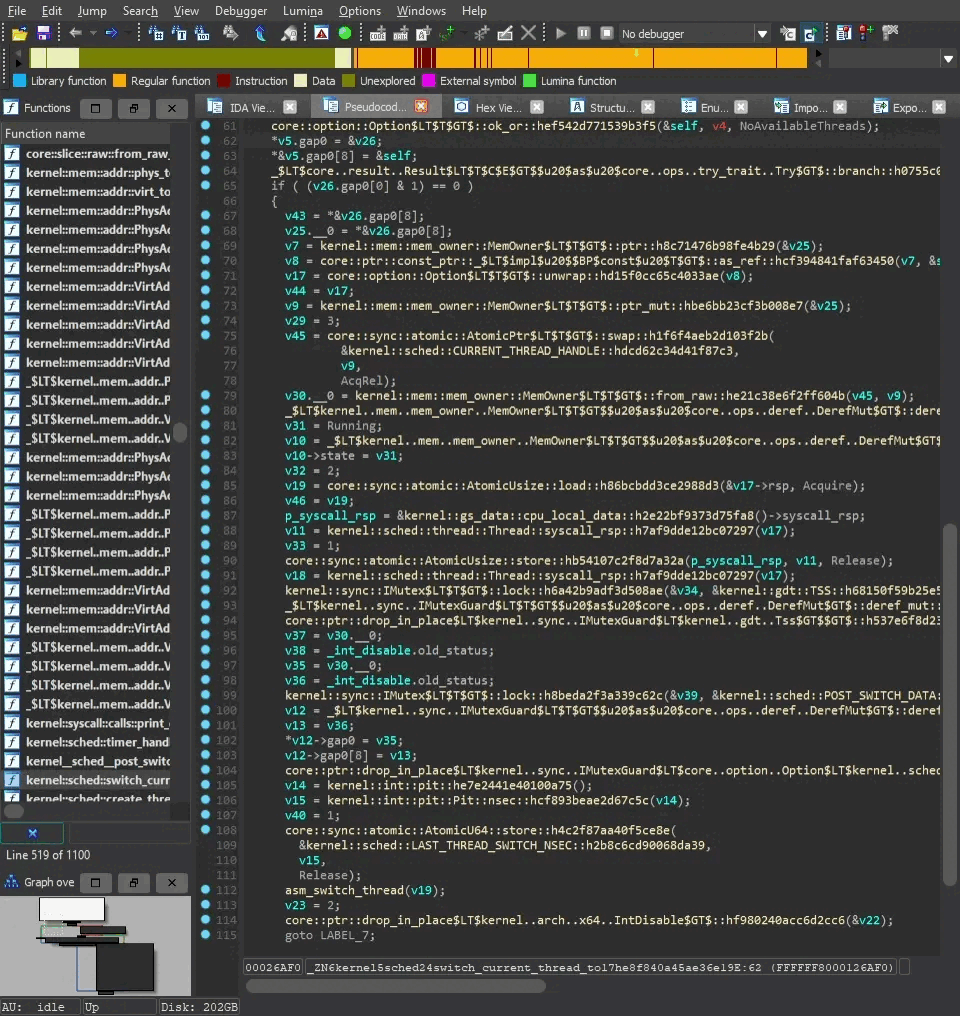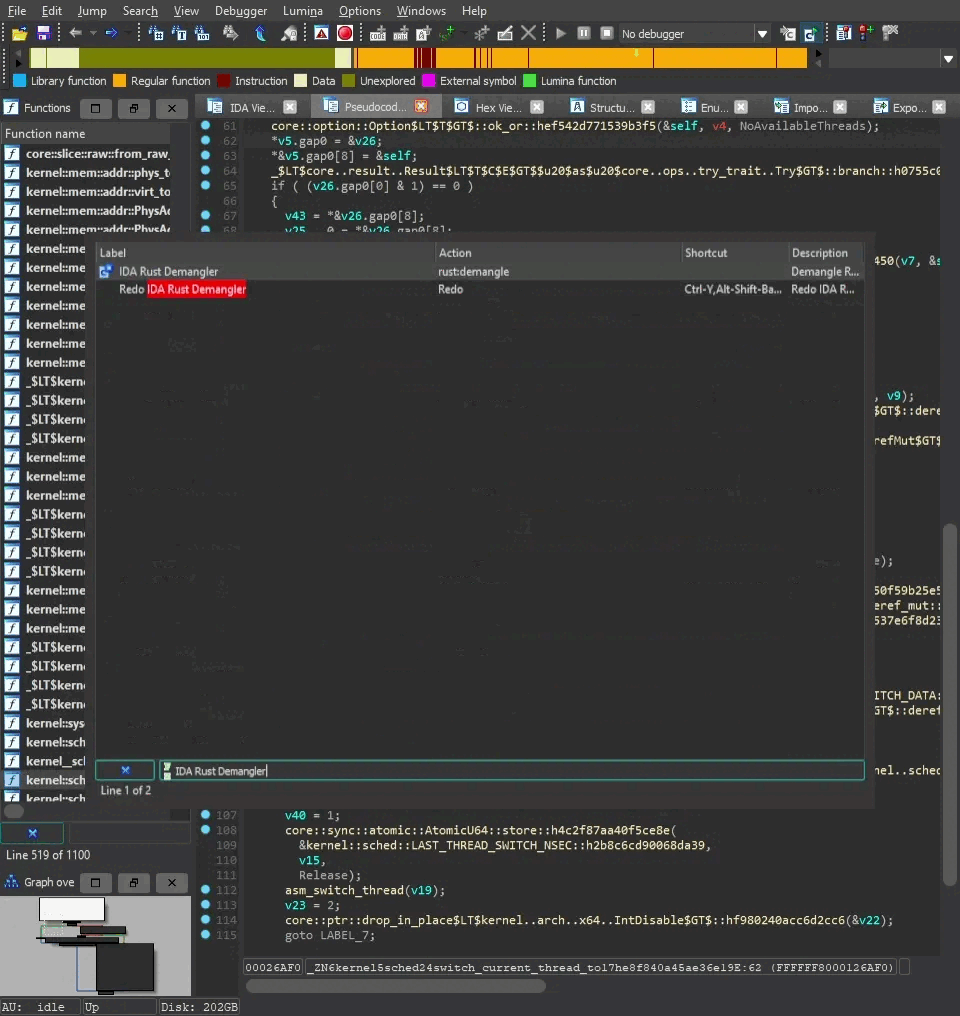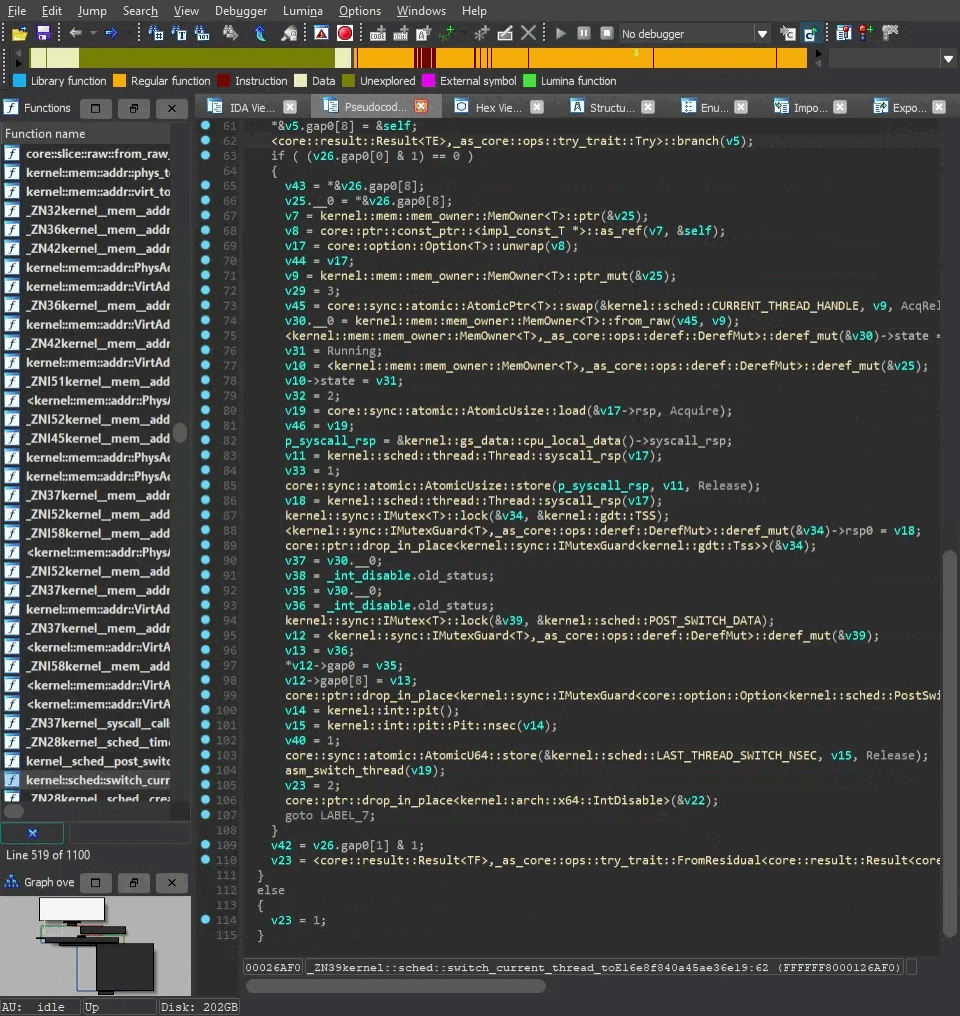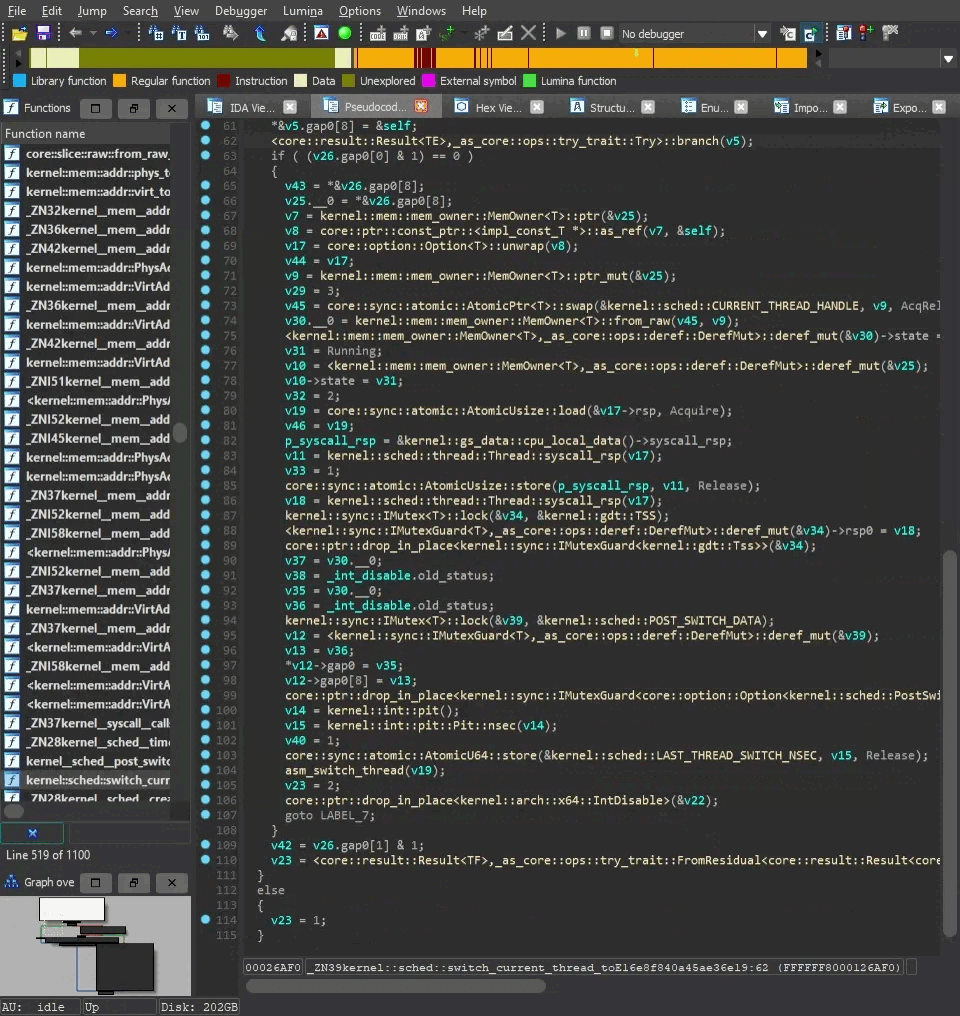 timetravelthree/idarustdemangler
Rust Demangler & Normalizer-Plugin für IDA
 s0md3v/hardcodes
Hartcodierte Zeichenketten im Quellcode finden
 traceforce/mcp-xray
Vereinigter Sicherheitsscanner für MCP-Server mit Konfigurations-, Pentest- und Repo-Scan-Modi. Erzeugt SARIF-Berichte für CI/CD-Integration, erkennt…
 santhreal/keyhog
Open-Source-Geheimnisscanner in Rust
 ohaswin/pyscan
Python-Abhängigkeits-Schwachstellenscanner, geschrieben in Rust.
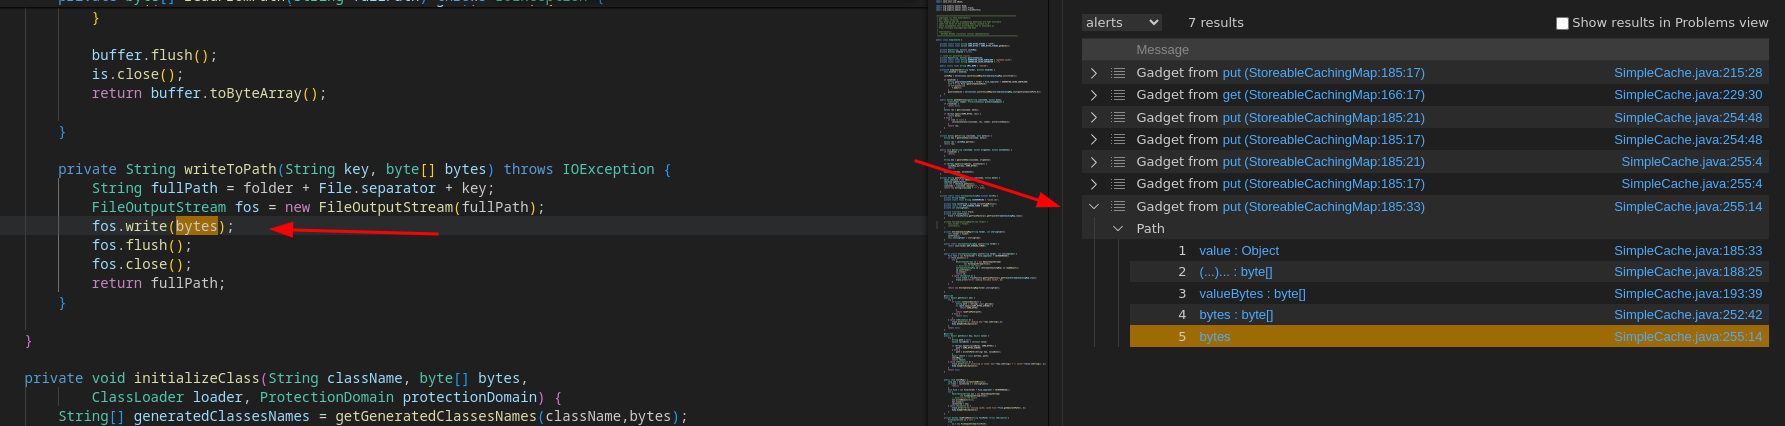 synacktiv/qlinspector
Finding von Java/C#-Gadget-Chains mit CodeQL
 nuguardai/nuguard
Open-Source-Repo zur Validierung von Agentic-AI-Anwendungen: Redteam, Verhalten, Supply-Chain, statische Analyse
 kira2040k/php_code_analysis
Statischer PHP-Code-Scanner, der SQL injection, XSS, SSRF, LFI, command injection, insecure deserialization und andere Websicherheitslücken in…
 m14r41/scan4secrets
Finde Anmeldedaten und Geheimnisse mit über 170 Regeln, die Quellcode, Web-URLs und CI/CD abdecken, verifiziere sie gegen Vendor-APIs und generiere…








