
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 luoqianlin/cve-2022-22965
Spring Framework RCE-Exploit (CVE-2022-22965) mit Analysecode und pädagogischem Walkthrough zum Verständnis der Schwachstelle und des…
 kaylertee/computer-security-equifax-2017
Eine praktische Simulation von CVE-2017-5638 (Apache Struts2 RCE), die die Reproduktion von Exploits, die Ausführung von Befehlen auf…
 izxci/cve-2026-9691
CVE-2026-9691: Integration für ActiveCampaign und Contact Form 7, WPForms, Elementor, Ninja Forms <= 1.1.1 Unauthentifizierte PHP-Objektinjektion…
 darthvader-htb/cve-2018-6574
CVE-2018-6574
 d0n601/cve-2025-5961
Migration, Backup, Staging – WPvivid Backup & Migration <= 0.9.116 - Authentifiziert (Administrator+) Beliebiger Datei-Upload
 administra1tor/cve-2019-17234b-exploit
Das Wordpress-IgniteUp-Plugin < 3.4.1 ermöglicht nicht authentifizierten Benutzern, beliebige Dateien auf dem Webserver zu löschen, was…
 shaikusaf/external_v8_aosp10_r33_cve-2020-0240
Forschungsrepository für CVE-2020-0240 in der V8-JavaScript-Engine, bietet Quellcode und Analyse zum Verständnis und zur Ausnutzung der Schwachstelle.
 buraksevben/cve-2024-24141
Proof of Concept für die SQL-Injection-Schwachstelle im School Task Manager System, das die Ausnutzung demonstriert und technische Details für die…
 anchor0221/cve-2025-50460
Technische Details und Exploit für CVE-2025-50460
 adenilsonsantos/winverifytrust
WinVerifyTrust Signaturvalidierung CVE-2013-3900 Abschwächung (EnableCertPaddingCheck)
 neurosaki987/qvm-tool
Statisches Analyse- und Strukturwiederherstellungs-Toolkit für ACE .qvm0-geschützte PE-Images
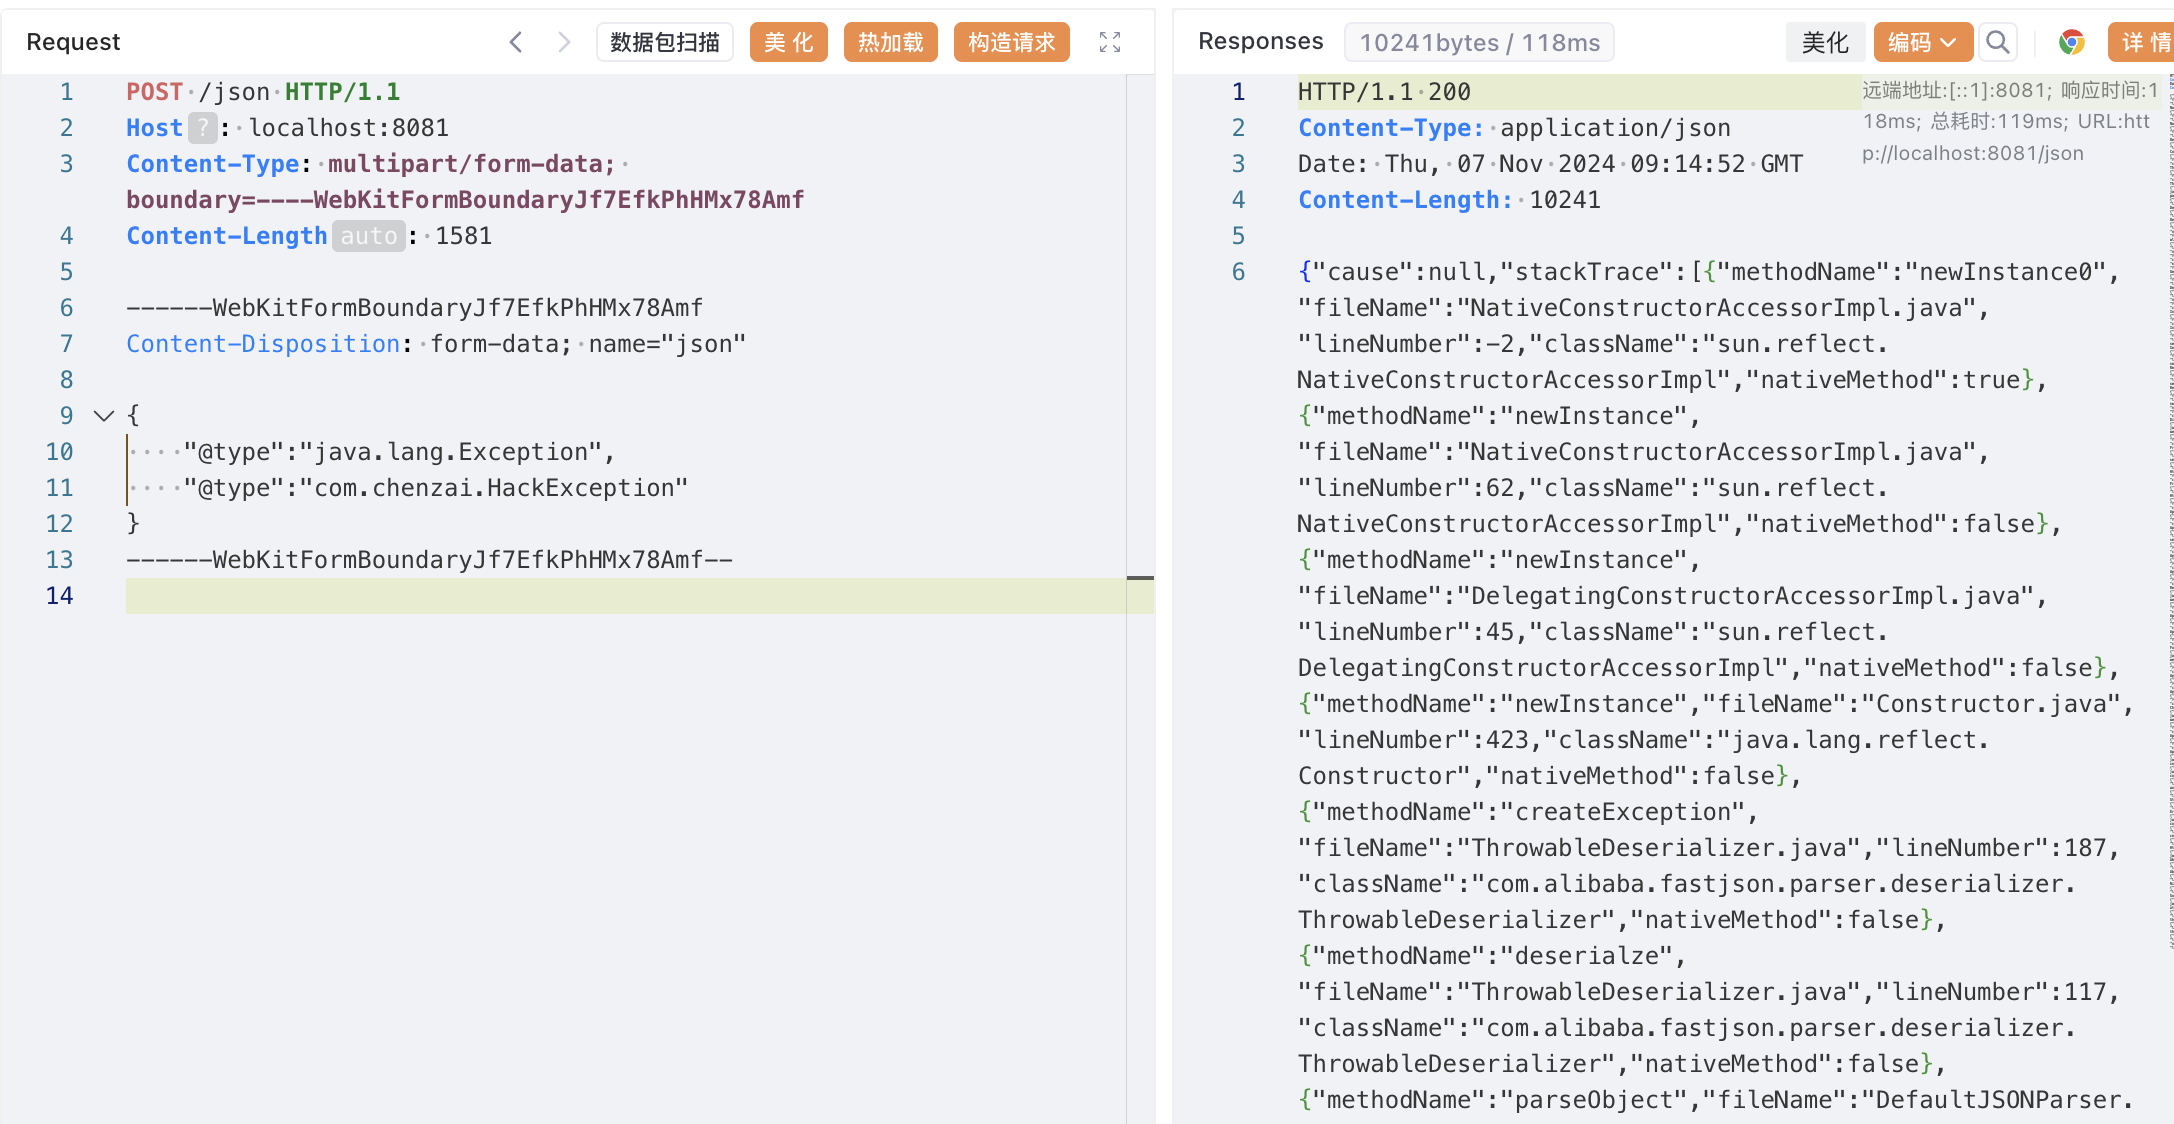 luelueking/cve-2022-25845-in-spring
CVE-2022-25845 (fastjson 1.2.80) Exploit für Spring-Umgebungen mit schrittweisem PoC, Dateilesen und beliebigem Dateischreiben über…
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 PoC-Code für CVE-2021-25641 RCE via Deserialisierung nicht vertrauenswürdiger Daten; betrifft Versionen <= 2.7.6 mit…
 seanwrightsec/cve-2022-42889-poc
Proof of Concept für die Apache commons-text-Schwachstelle CVE-2022-42889.
 sickwell/cve-2025-55182
CVE-2025-55182 - React Server Components RCE Exploit & Scanner Unterstützt externe Server und CLI-Schnittstelle
 zr0n/react2shell
Ein vollständiges Framework zur Ausnutzung der Schwachstelle CVE-2025-55182
 jordan922/cve-2025-8088
Python-Tool für sicheres Archiv-Handling, Pfad-Traversal-Bewusstsein und sichere Extraktion. Inspiriert von CVE-2025-8088.
 randomrobbiebf/cve-2024-9593
Time Clock <= 1.2.2 & Time Clock Pro <= 1.1.4 - Nicht authentifizierte (eingeschränkte) Remotecodeausführung








