
 #1
Tools zur Bewertung, zum Testen und zur Sicherung von Cloud-Umgebungen (AWS, Azure, GCP) und deren Diensten.
Kitploit empfohlen

 apogiatzis/docker-cve-2021-3156
Eine Docker-Umgebung zur Erforschung von CVE-2021-3156
 morpheuslord/cloudg
AWS, Azure und GCP von einer einzigen CLI aus kartieren, als Graph darstellen und prüfen. Erstellt einen Topologiegraphen, führt…
 kingofbugbounty/nuclearpond-ofjaaah
Nuclear Pond ist ein Dienstprogramm, das Nuclei nutzt, um internetweite Scans für den Preis einer Tasse Kaffee durchzuführen.
 zwxxb/cve-2025-1974
PoC für Ingress RCE
 akhld/spark-exploit
Beliebige Codeausführung in einem ungesicherten Apache-Spark-Cluster
 piratesshield/arise-xti
KI-gesteuerte Pipeline für das Management externer Angriffsflächen: 28 Module für Recon, Subdomain-/DNS-Enumeration, Schwachstellenscans für…
 killswitch-gui/flask_heroku_redirector
Flask Heroku C2-Redirector-Vorlage
 d3vzer0/cnc-relay
Docker-Projekte zur Beibehaltung der Beacon-Quell-IPs mithilfe von C2-Relaying-Infrastruktur
 mandiant/vcsa-hardening-tool
Automatisiertes Zero Trust Härten und forensische Prüfung für VMware vCenter Server Appliance (VCSA)
 joseluispino/hardstop
Referenzimplementierung für „Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…
 dinosn/pack2theroot-lab
# CTF-Docker-Lab für CVE-2026-41651 (Pack2TheRoot): Lokale Privilegienerweiterung durch permissives Polkit in PackageKit
 aquasecurity/scan-cve-2018-8115
CLI-Tool, das Docker-Images auf CVE-2018-8115 überprüft, indem es Layer auf schädliche Dateien untersucht und so sichere Pulls von Docker Hub…
 owasp/trisuella-aidlca-framework
Policy-gesteuertes LLMSecOps-Framework, das AST-basierte SAST, Secret-Scanning, Supply-Chain- und Multi-Cloud-CSPM-Prüfungen, AI-BoM-Generierung und…
 elonma-china/lab-cve-2
10 Docker-CVE-Pentest-Labs (5 ExploitDB / 3 öffentliche PoCs / 2 Zero-Days)
 ossie-git/log4shell_sentinel
Ein intelligenter Log4Shell/Log4j/CVE-2021-44228-Scanner
 movray/meles
Malware scanner for container images: daemonless, layer-aware, ClamAV and YARA
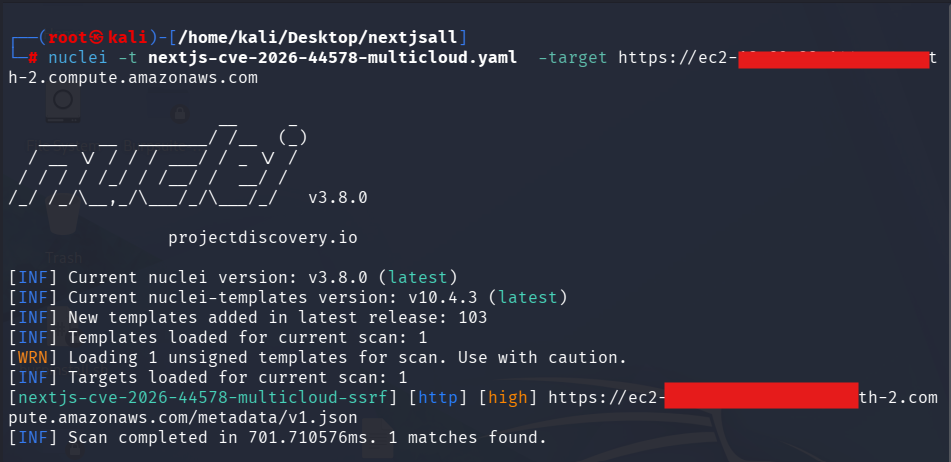 love07oj/nextjs-cve-2026-44578
Nuclei-Templates zur Erkennung von CVE-2026-44578 (Next.js WebSocket-Upgrade-SSRF) mit Multi-Cloud-Metadaten-Validierung, Next.js-Fingerprinting und…
 shaoshi17/cve-2025-9074-docker-exploit
Ein leistungsstarkes Docker-Remote-API-Schwachstellen-Exploit-Tool für Sicherheitsforschung und Tests der Schwachstelle CVE-2025-9074.








