
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
nextjs-cve-2026-44578 — Nuclei-Templates zur Erkennung von CVE-2026-44578 (Next.js WebSocket-Upgrade-SSRF) mit Multi-Cloud-Metadaten-Validierung, Next.js-Fingerprinting und realen Scan-Workflows. Enthält Verweise auf die ursprüngliche NextSSRF-Forschung und das zugehörige Exploit-Tooling. | Kitploit
Tools/GitHubGitHub/love07oj/nextjs-cve-2026-44578
AufklärungSchwachstellenscannerExploitationWebsicherheitFuzzingCloud-Sicherheit
GitHublove07oj/nextjs-cve-2026-44578

nextjs-cve-2026-44578

Nuclei-Templates zur Erkennung von CVE-2026-44578 (Next.js WebSocket-Upgrade-SSRF) mit Multi-Cloud-Metadaten-Validierung, Next.js-Fingerprinting und realen Scan-Workflows. Enthält Verweise auf die ursprüngliche NextSSRF-Forschung und das zugehörige Exploit-Tooling.

Teilen
Repository anzeigen
7182vor 6 MonatenNoch nicht geprüft

nextjs-cve-2026-44578

Nuclei-Vorlagen zur Erkennung von CVE-2026-44578 (Next.js WebSocket Upgrade SSRF) mit Multi-Cloud-Metadatenvalidierung, Next.js-Fingerprinting und Workflows für reale Scans. Enthält Verweise auf die ursprüngliche NextSSRF-Forschung und Exploit-Tools.

NextSSRF Nuclei-Vorlagen

Nuclei-Vorlagen zur Erkennung von CVE-2026-44578 — eine SSRF-Schwachstelle im WebSocket-Upgrade-Handler von Next.js, die selbst gehostete Next.js-Bereitstellungen betrifft.
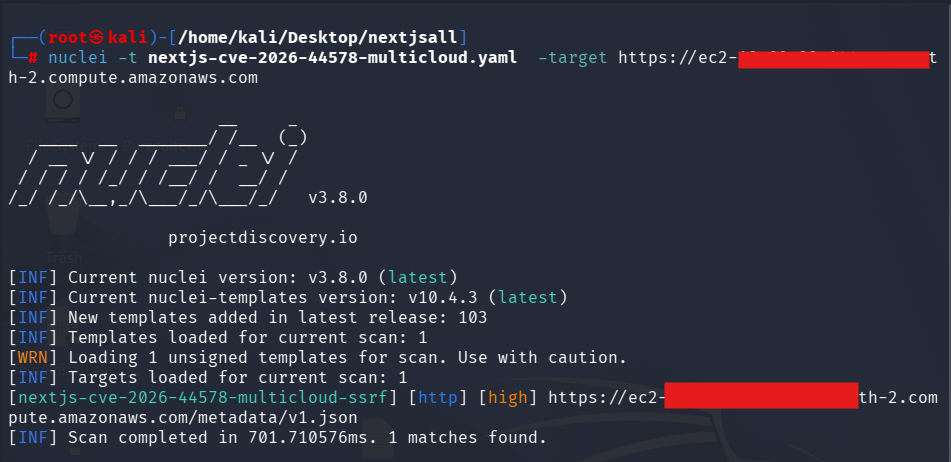


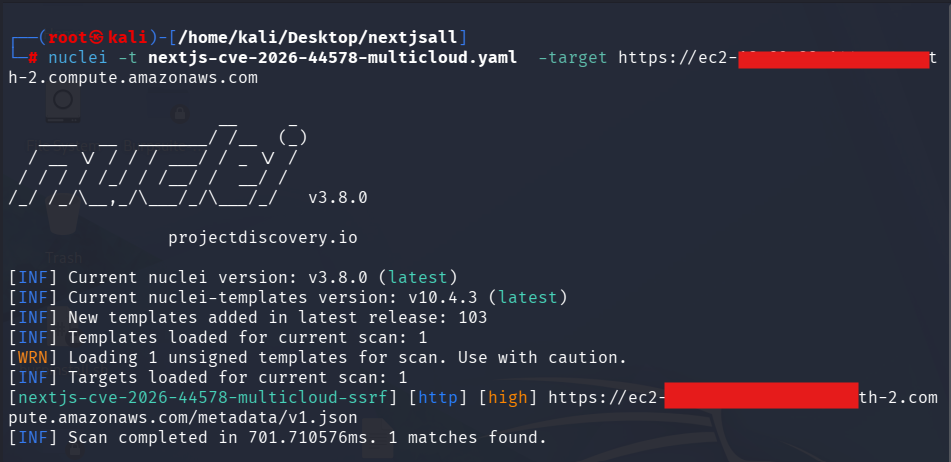
Erkennungsbeispiele

Nuclei-Ausgabe

Nuclei-Ausgabe

!!EXPLOIT!! Metadaten-Erkennung

AWS-Erkennung

AWS-Erkennung2


Dieses Repository enthält auf Nuclei basierende Erkennungsvorlagen.


Enthalten

  • Multi-Cloud-SSRF-Erkennungsvorlagen
  • Next.js-Fingerprinting-Vorlagen
  • Sichere Metadatenvalidierungsprüfungen
  • Workflow-Vorlagen für Nuclei

Unterstützte Cloud-Anbieter:

  • AWS
  • Azure
  • GCP
  • DigitalOcean
  • Oracle OCI

Erkennungslogik

Die Vorlagen verwenden fehlerhafte absolute-URI-Anfragen zusammen mit:

Connection: Upgrade
Upgrade: websocket

um die verwundbare WebSocket-Upgrade-Logik in betroffenen Next.js-Bereitstellungen auszulösen.

Die Erkennungsvorlagen validieren:

  • SSRF-Verhalten
  • Offenlegung von Metadaten-Endpunkten
  • Proxy-Fingerprints
  • Cloud-spezifische Antwortindikatoren

ohne Anmeldeinformationen oder Geheimnisse zu extrahieren.


Ursprüngliches Exploit-Tool

Dank an die ursprünglichen Forscher und Autoren der Tools:

  • ynsmroztas/nextssrf

Sichere Verwendung

Diese Vorlagen sind ausschließlich gedacht für:

  • autorisierte Sicherheitstests
  • Bug-Bounty-Programme
  • defensive Validierung
  • Überprüfung des Asset-Inventars

Scannen Sie nur Systeme, die Ihnen gehören oder für die Sie eine ausdrückliche Testgenehmigung haben.


Haftungsausschluss

Dieses Repository dient ausschließlich Bildungszwecken und autorisierten Sicherheitstests.

Die Betreiber übernehmen keine Verantwortung für Missbrauch, unbefugtes Scannen oder illegale Aktivitäten, die mit diesen Vorlagen durchgeführt werden.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




