
 piratesshield/arise-xti
KI-gesteuerte Pipeline für das Management externer Angriffsflächen: 28 Module für Recon, Subdomain-/DNS-Enumeration, Schwachstellenscans für Web/API/Cloud, OSINT-Anreicherung und CAPEC-Angriffspfad-Verkettung.
Autonomes Recon, Intelligence, Security & Exposure — eine KI-gestützte intelligente Plattform für Attack-Surface-Management.
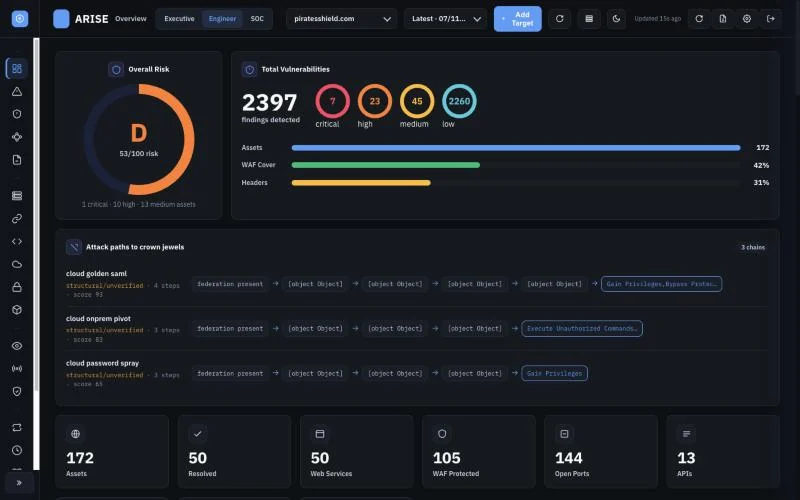
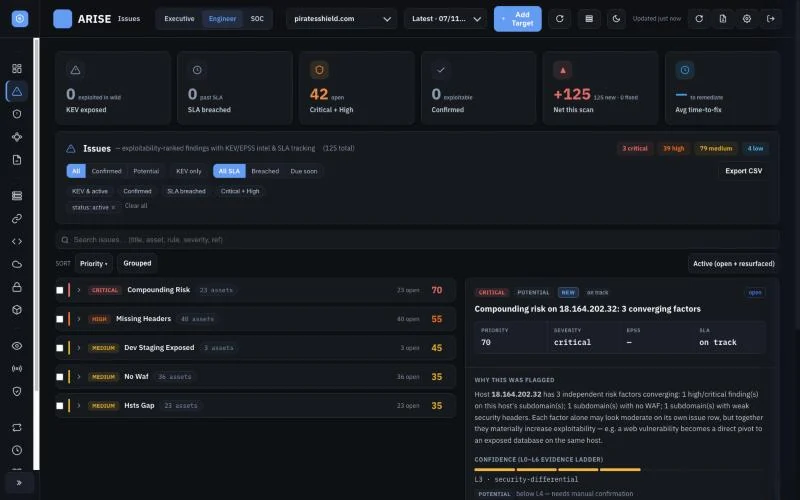
ARISE-XTI verwandelt eine einzelne Domain in eine kontinuierlich überwachte externe Angriffsfläche. Eine Pipeline aus 28 Modulen durchläuft den vollständigen Adversary-Workflow — Discovery, Enumeration, Fingerprinting, Web-/API-/Cloud-Exploitation, OSINT und Intel-Anreicherung — und anschließend analysiert ein autonomer KI-Pentester (AriseAI) jede einzelne Evidenz, priorisiert Angriffshypothesen, verkettet sie zu CAPEC-v3.9-/MITRE-ATT&CK-Kill-Chains und verifiziert die besten Kandidaten live. Alles landet in einem einzigen Flask-Dashboard mit KEV/EPSS-gemischtem Exploitability-Ranking, L0–L6-Evidenzleiter, SLA-Uhren und Asset-Ledger-Diffing.
Was ARISE-XTI anders macht
curl nachspielen kannst.| Übersicht — Risikobewertung, Angriffsketten, Asset-Ribbon | Issues — KEV/EPSS-bewertet, SLA-verfolgt |
 |  |
| Angriffsfläche — Inventar aus Adversary-Perspektive | Angriffspfade — CAPEC-Ketten zu Kronjuwelen |
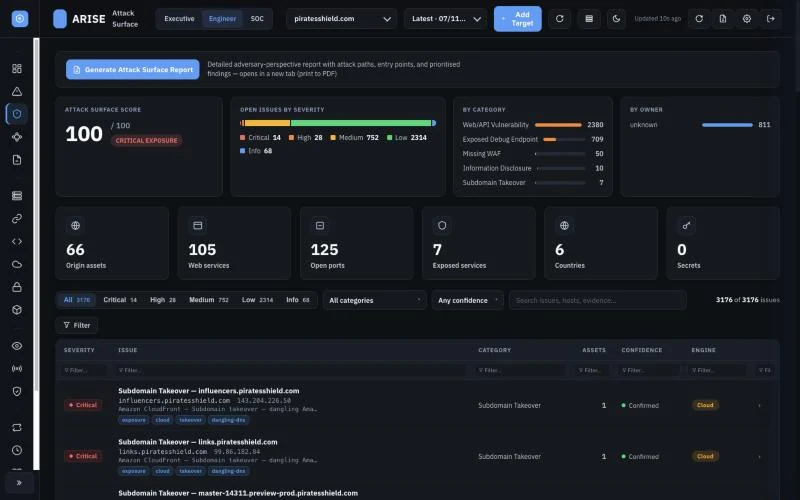 |  |
| CVEs — KEV/EPSS-gemischt | Assets — alle Hosts, IPs, WAF/CDN-Posture |
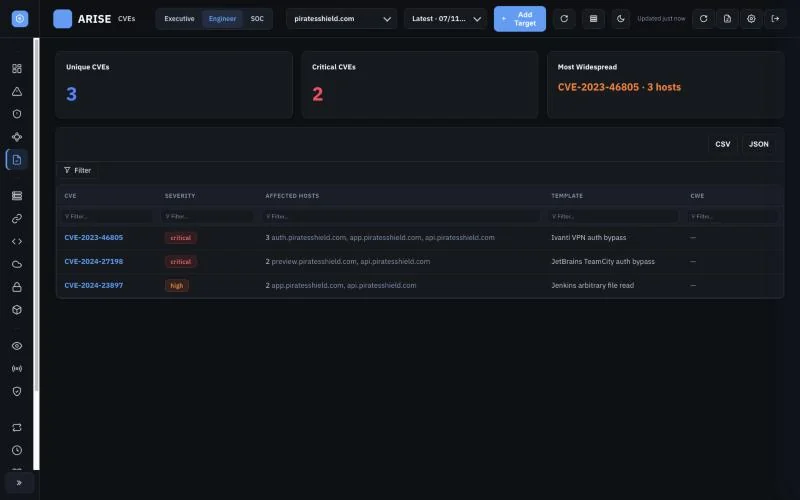 | 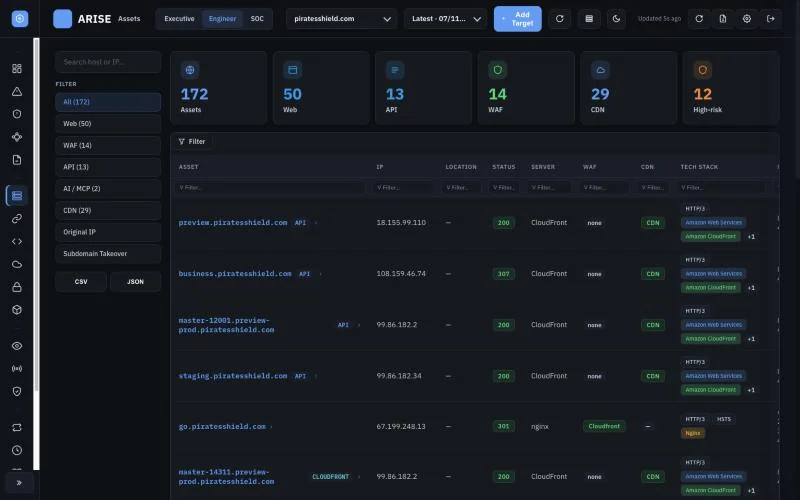 |
| URL-Inventar — klassifizierte Endpunkte | API-Sicherheit — BOLA/BFLA mit Evidenzleiter |
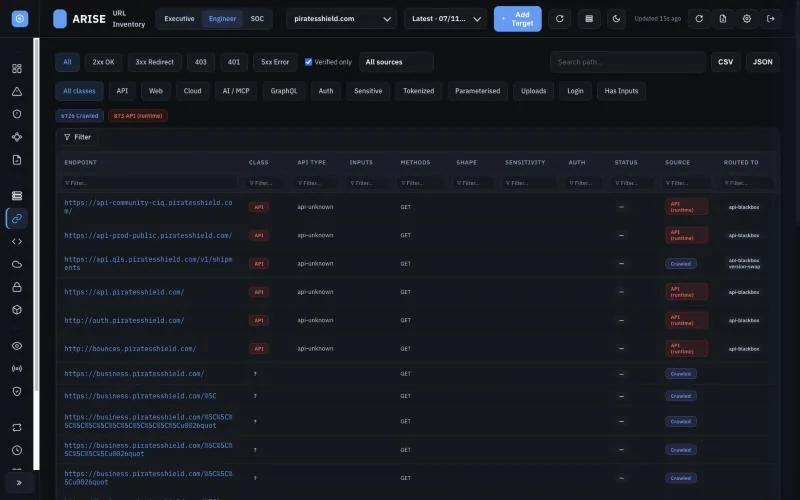 | 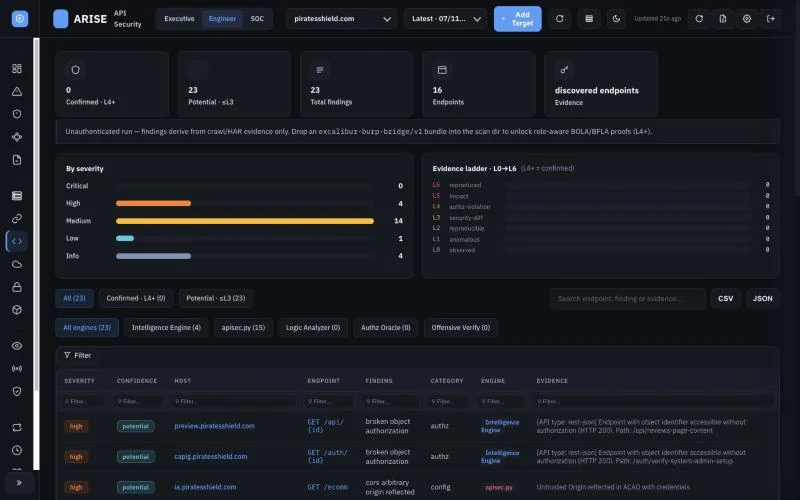 |
| Cloud — AWS/GCP/Azure + Takeover-Kette | SSL / TLS — SSL-Labs-artige Bewertungen pro Host |
 | 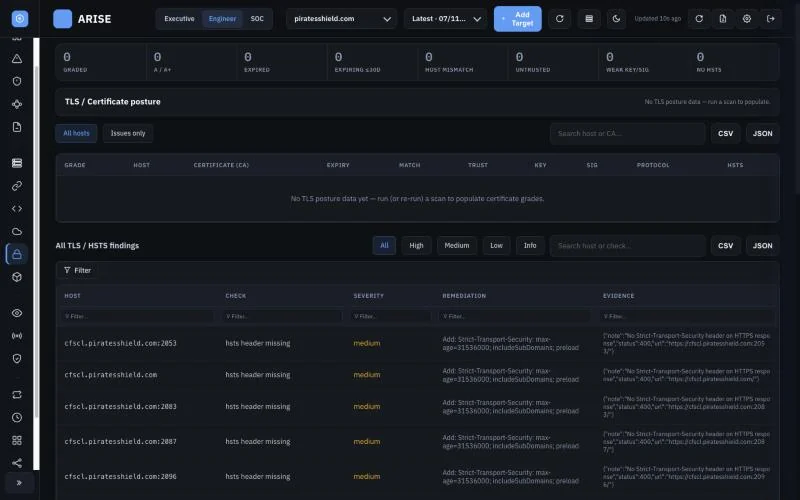 |
| SBOM — Komponenten × Versionen × Hosts | OSINT — Marke, Breach, Code, Impersonation |
 | 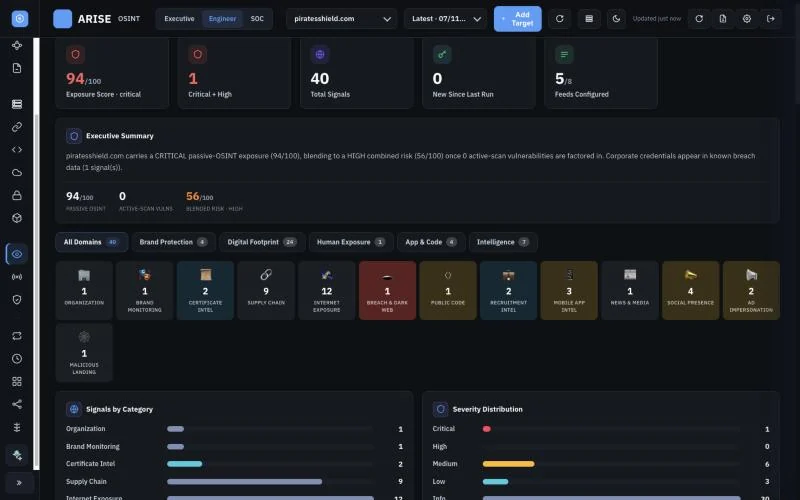 |
| Shodan — Korrelation der externen Sicht | Red Team — AriseAI autonomer Pentester |
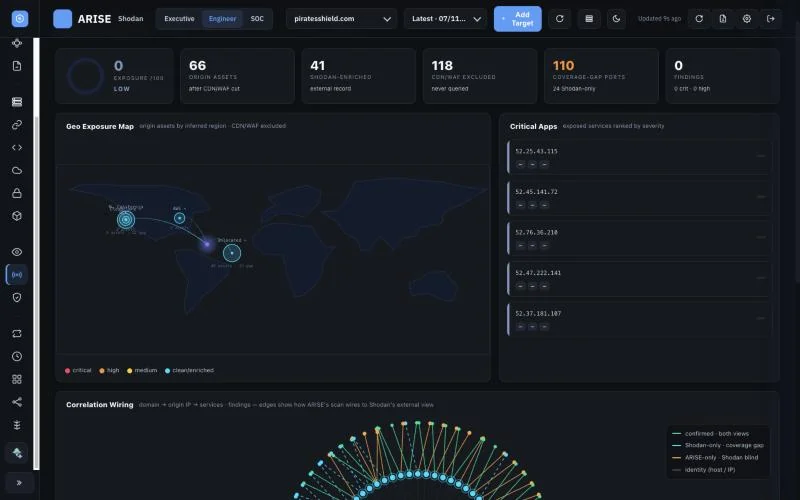 | 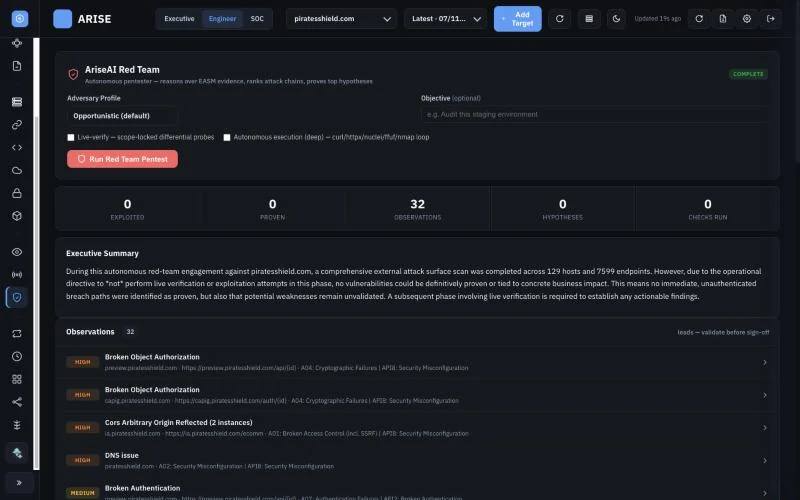 |
| Änderungen — Asset-/Port-/Finding-Diff | |
 |
docker run -d --name arisexti -p 5059:5059 \
  -v arisexti-scans:/app/scans \
  -v arisexti-state:/app/state \
  piratesshield/arisexti:latest
Öffne http://localhost:5059 → melde dich mit admin / admin an.
Image: piratesshield/arisexti auf Docker Hub.
./setup.sh                                          # one-shot installer (macOS/Linux)
./easm-pipeline.sh example.com                      # run a scan
python3 dashboard.py                                # open http://localhost:5059
Standard-Anmeldung: admin / admin — ändern Sie ARISE_ADMIN_PASSWORD, bevor Sie das Dashboard öffentlich zugänglich machen.
Wählen Sie einen der drei folgenden Wege.
Das offizielle Image auf Docker Hub enthält jede Binärdatei (subfinder, nuclei, naabu, katana, dnsx, puredns, massdns, nmap, Chromium für Playwright usw.) — keine lokale Go-Toolchain, kein brew/apt, kein PATH-Gefummel.
# Pull the latest build
docker pull piratesshield/arisexti:latest

# Run the dashboard (host port 5059)
docker run -d --name arisexti \
  -p 5059:5059 \
  -v arisexti-scans:/app/scans \
  -v arisexti-state:/app/state \
  piratesshield/arisexti:latest
