
 #1
Tools zur Bewertung, zum Testen und zur Sicherung von Cloud-Umgebungen (AWS, Azure, GCP) und deren Diensten.
Kitploit empfohlen
 chainguard-dev/melange
Kompiliert Quellcode mithilfe deklarativer Pipelines für Wolfi/Alpine in prüfbare, signierte APK-Pakete, mit Multi-Architektur-QEMU-Emulation und…
 zupit/horusec
Horusec ist ein Open-Source-Tool, das die Identifizierung von Schwachstellen in Ihrem Projekt mit nur einem Befehl verbessert.
 cyberark/skyark
SkyArk hilft, die höchstprivilegierten Entitäten in Azure und AWS zu entdecken, zu bewerten und zu sichern.
 powerfulseal/powerfulseal
Ein leistungsstarkes Testwerkzeug für Kubernetes-Cluster.
 airbnb/binaryalert
BinaryAlert: Serverlose, Echtzeit- & rückwirkende Malware-Erkennung.
 nccgroup/pmapper
Ein Werkzeug zur schnellen Bewertung von IAM-Berechtigungen in AWS.
 mxrch/penglab
🐧 Missbrauch von Google Colab zum Knacken von Hashes.
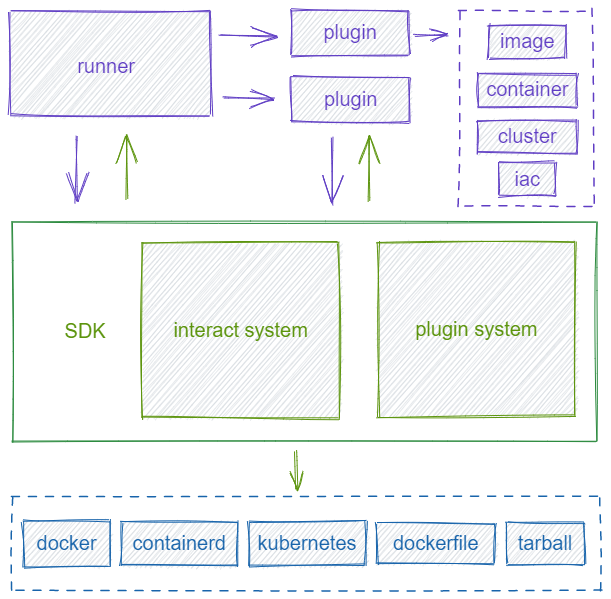 chaitin/veinmind-tools
veinmind-tools ist ein von 长亭科技 selbst entwickeltes Container-Sicherheitstoolset, das auf veinmind-sdk basiert.
 assetnote/blind-ssrf-chains
Eine erschöpfende Liste aller möglichen Arten, deine Blind-SSRF-Schwachstelle zu verketten.
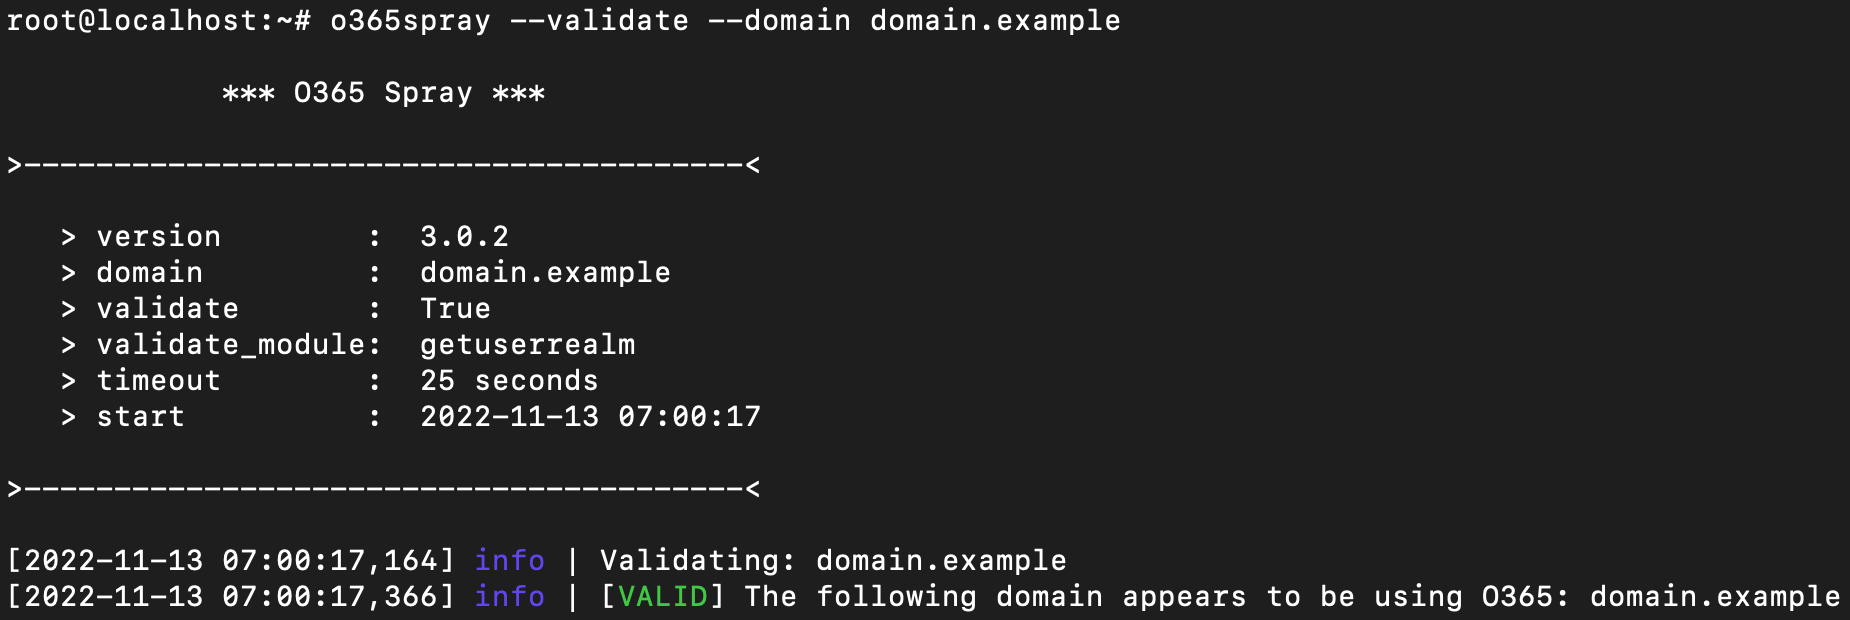 0xzdh/o365spray
Benutzernamen-Enumeration und Password-Spraying-Tool für Microsoft O365.
 owasp/apts
OWASP Standard für autonome Penetrationstests
 paradigmxyz/iron-proxy
Eine Egress-Firewall für nicht vertrauenswürdige Workloads.
 cyberark/conjur
CyberArk Conjur sichert automatisch Geheimnisse, die von privilegierten Benutzern und Maschinenidentitäten verwendet werden.
 blessedrebus/krawl
Krawl ist ein anpassbarer, leichter, cloud-nativer Web-Täuschungsserver und Anti-Crawler, der gefälschte Webanwendungen mit offensichtlichen…
 mafifrizi/ares
Autonome Red-Team-Engagement-Plattform mit MITRE-ATT&CK-Modul-Orchestrierung, DAG-Angriffspfad-Lösung, OPSEC-Kontrollen, verschlüsseltem…
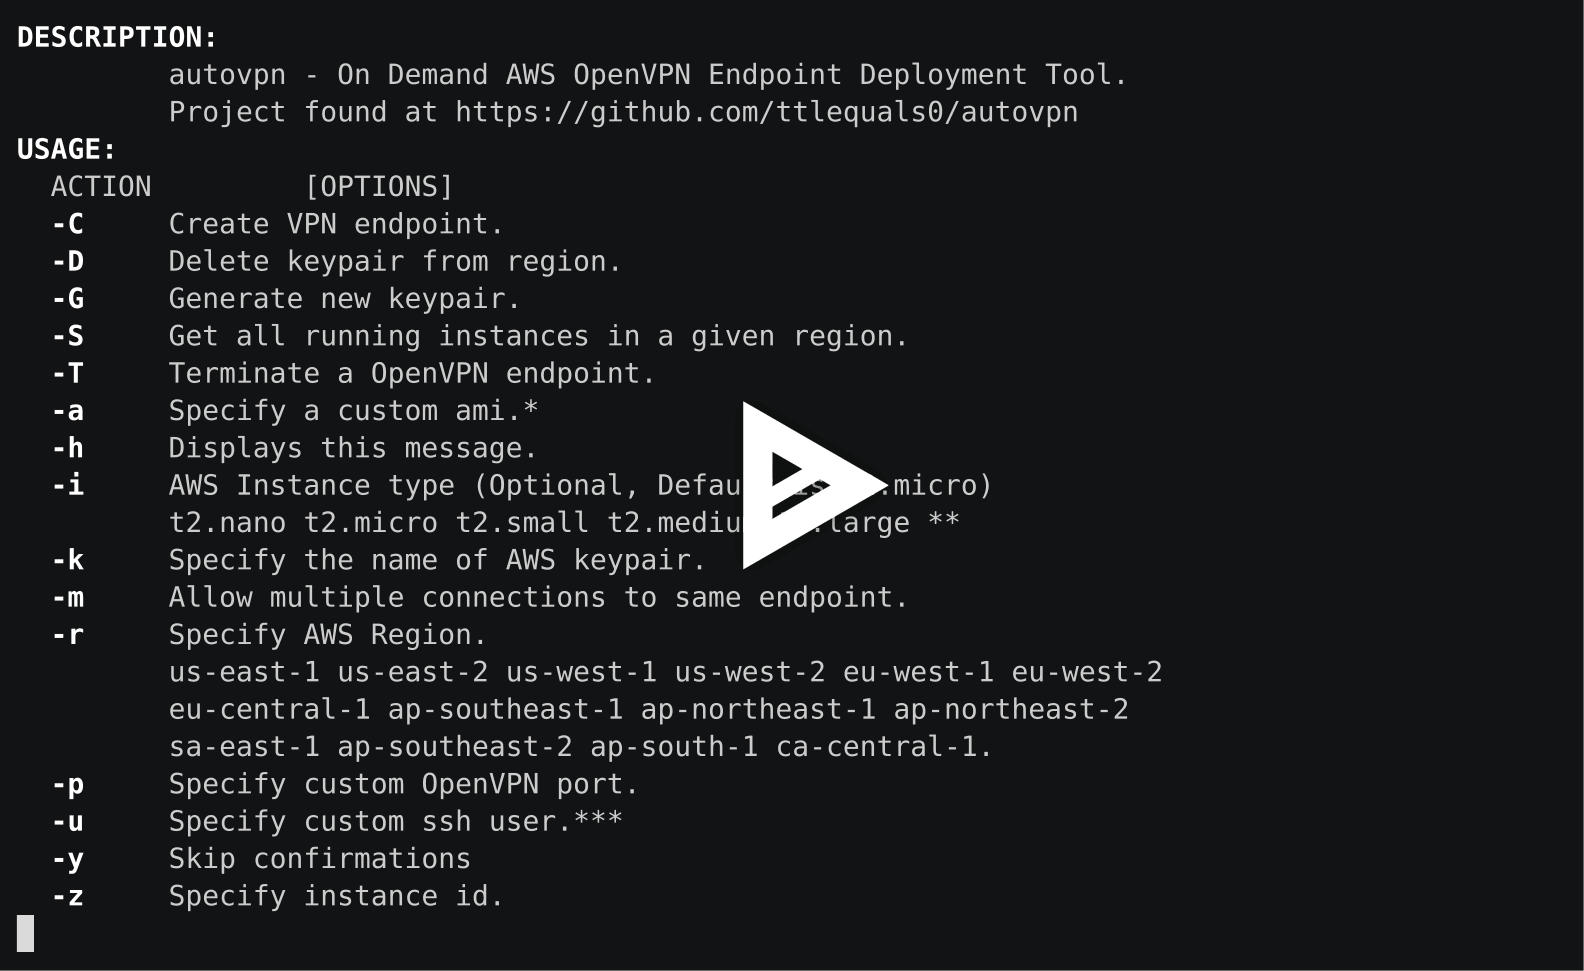 ttlequals0/autovpn
Erstelle auf Abruf temporäre OpenVPN-Endpunkte auf AWS.
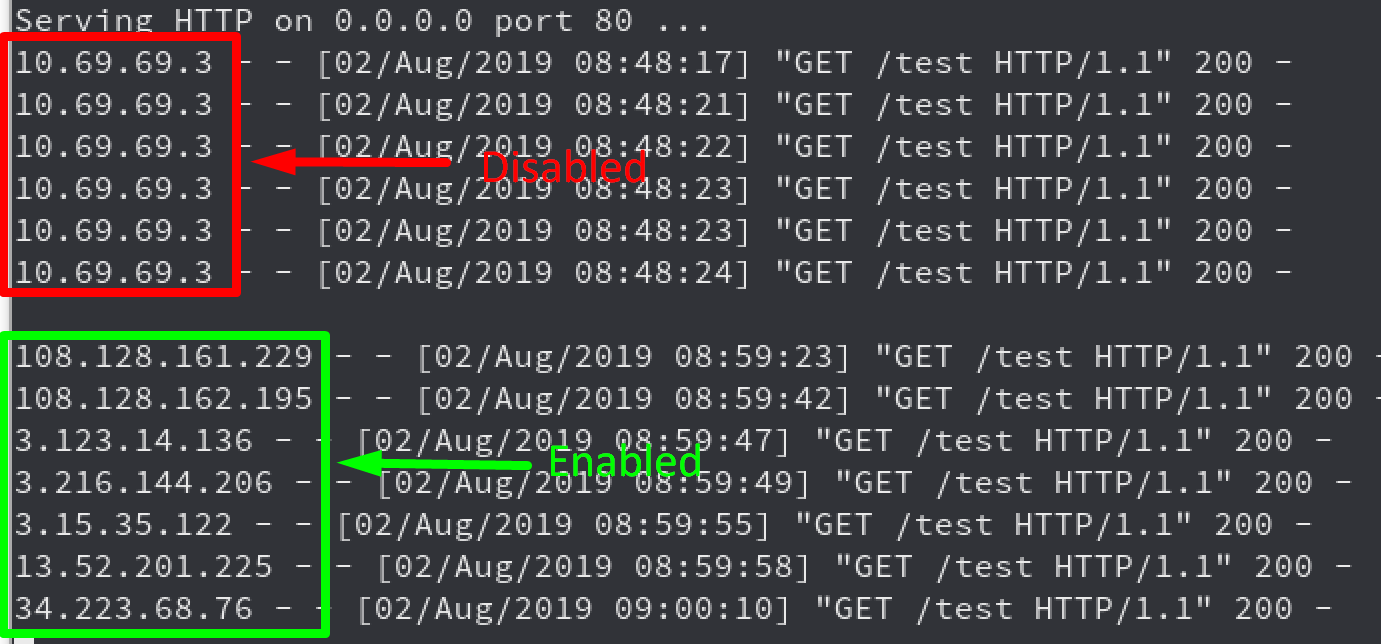 rhinosecuritylabs/iprotate_burp_extension
Erweiterung für Burp Suite, die AWS API Gateway verwendet, um Ihre IP bei jeder Anfrage zu rotieren.
 praetorian-inc/titus
Hochleistungs-Scanner für Geheimnisse. CLI, Go-Bibliothek, Burp Suite-Erweiterung und Chrome-Erweiterung. 487 Erkennungsregeln mit Live-Validierung…







