
 blessedrebus/krawl
Krawl ist ein anpassbarer, leichter, cloud-nativer Web-Täuschungsserver und Anti-Crawler, der gefälschte Webanwendungen mit offensichtlichen Schwachstellen erstellt, indem realistische, zufällig generierte Köderdaten und KI-generierte HTML-Vorlagen verwendet werden.

Ein moderner, anpassbarer Web-Honeypot-Server, der darauf ausgelegt ist, bösartige Aktivitäten von Angreifern und Web-Crawlern durch täuschende Webseiten, gefälschte Zugangsdaten und Canary-Tokens zu erkennen und zu verfolgen.




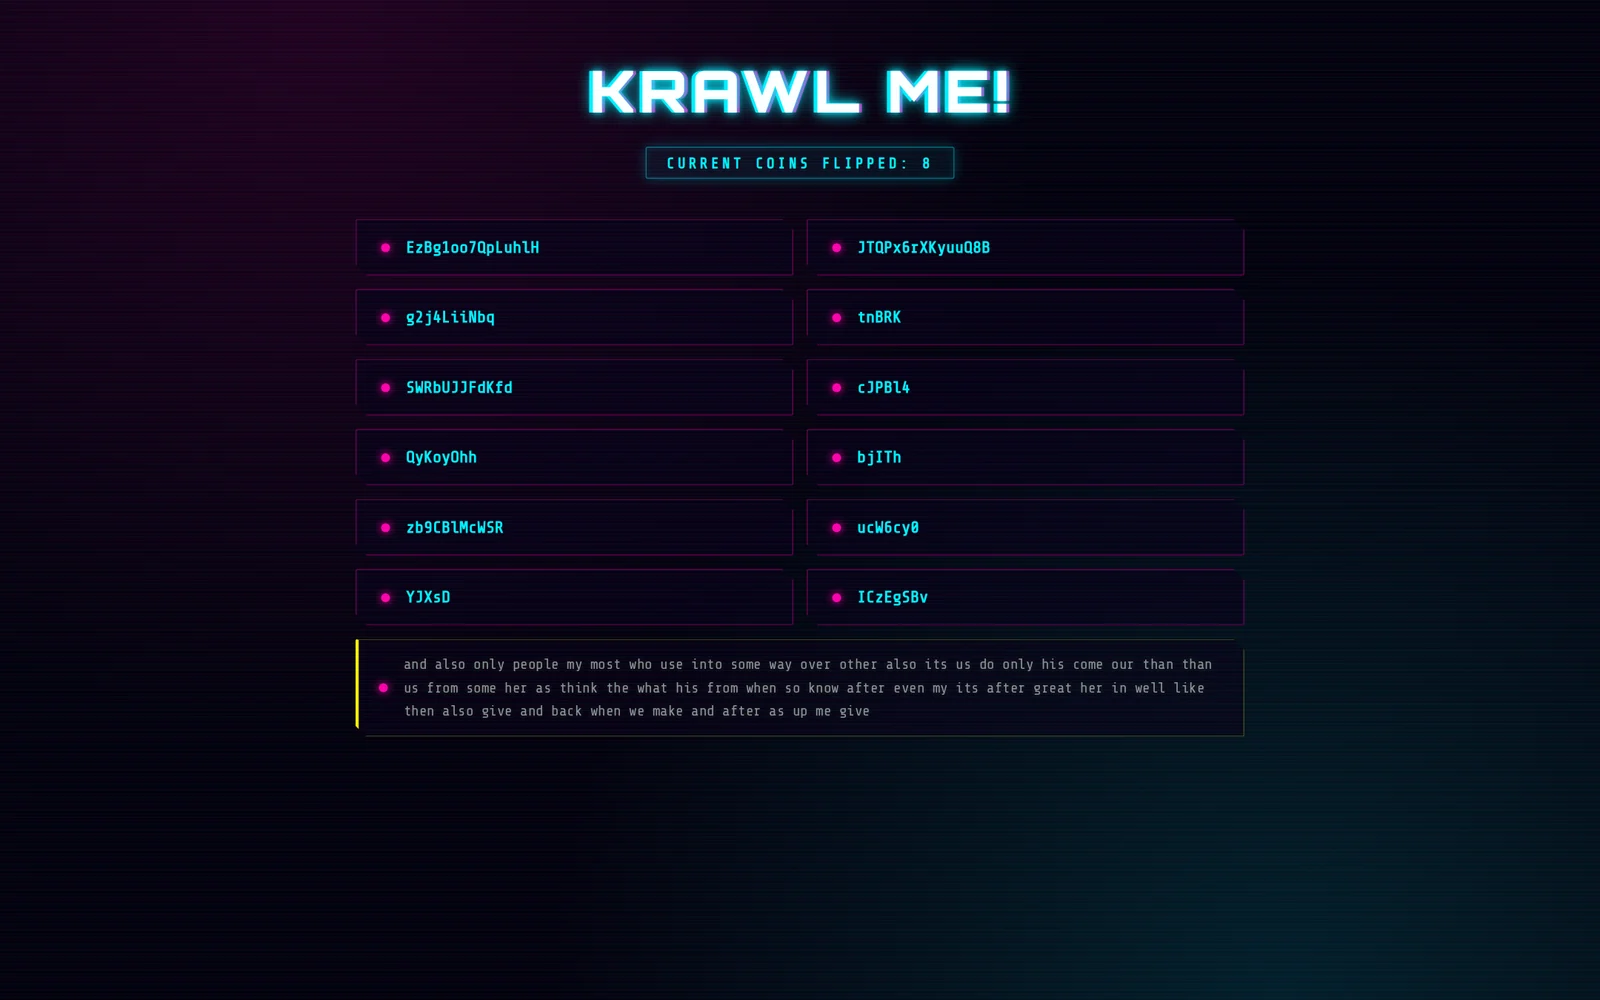
Tipp: Crawlen Sie die Pfade in der robots.txt für zusätzlichen Spaß
Krawl ist ein cloud‑nativer Täuschungsserver, der darauf ausgelegt ist, bösartige Angreifer, Web-Crawler und automatisierte Scanner zu erkennen, zu verzögern und zu analysieren.
Er erstellt realistische gefälschte Webanwendungen, die mit leicht erreichbaren Zielen wie Admin-Panels, Konfigurationsdateien und offengelegten gefälschten Zugangsdaten gefüllt sind, um verdächtige Aktivitäten anzulocken und zu identifizieren.
Indem Krawl Angreiferressourcen verschwendet, hilft es, bösartiges Verhalten klar von legitimen Crawlern zu unterscheiden.
Es bietet:
responses/manifest.yaml aufgeführt istSie können Krawl problemlos neben Ihren anderen Diensten bereitstellen, um sie mithilfe eines Reverse-Proxys vor Web-Crawlern und böswilligen Benutzern zu schützen. Weitere Details finden Sie in der Reverse-Proxy-Dokumentation.
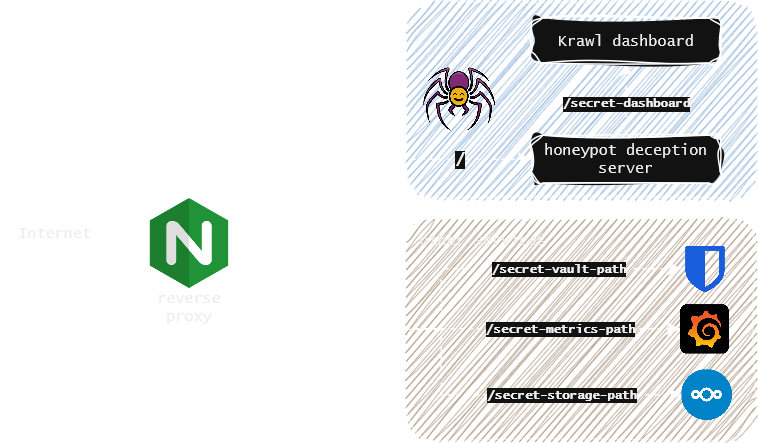
Krawl bietet ein umfassendes Dashboard, das unter einem zufälligen geheimen Pfad, der beim Start generiert wird, oder unter einem benutzerdefinierten Pfad, der über KRAWL_DASHBOARD_SECRET_PATH konfiguriert wird, erreichbar ist. Dadurch bleibt das Dashboard vor Angreifern verborgen, die Ihren Honeypot scannen.
Fünf Registerkarten stehen jedem offen, der den Dashboard-Pfad kennt:
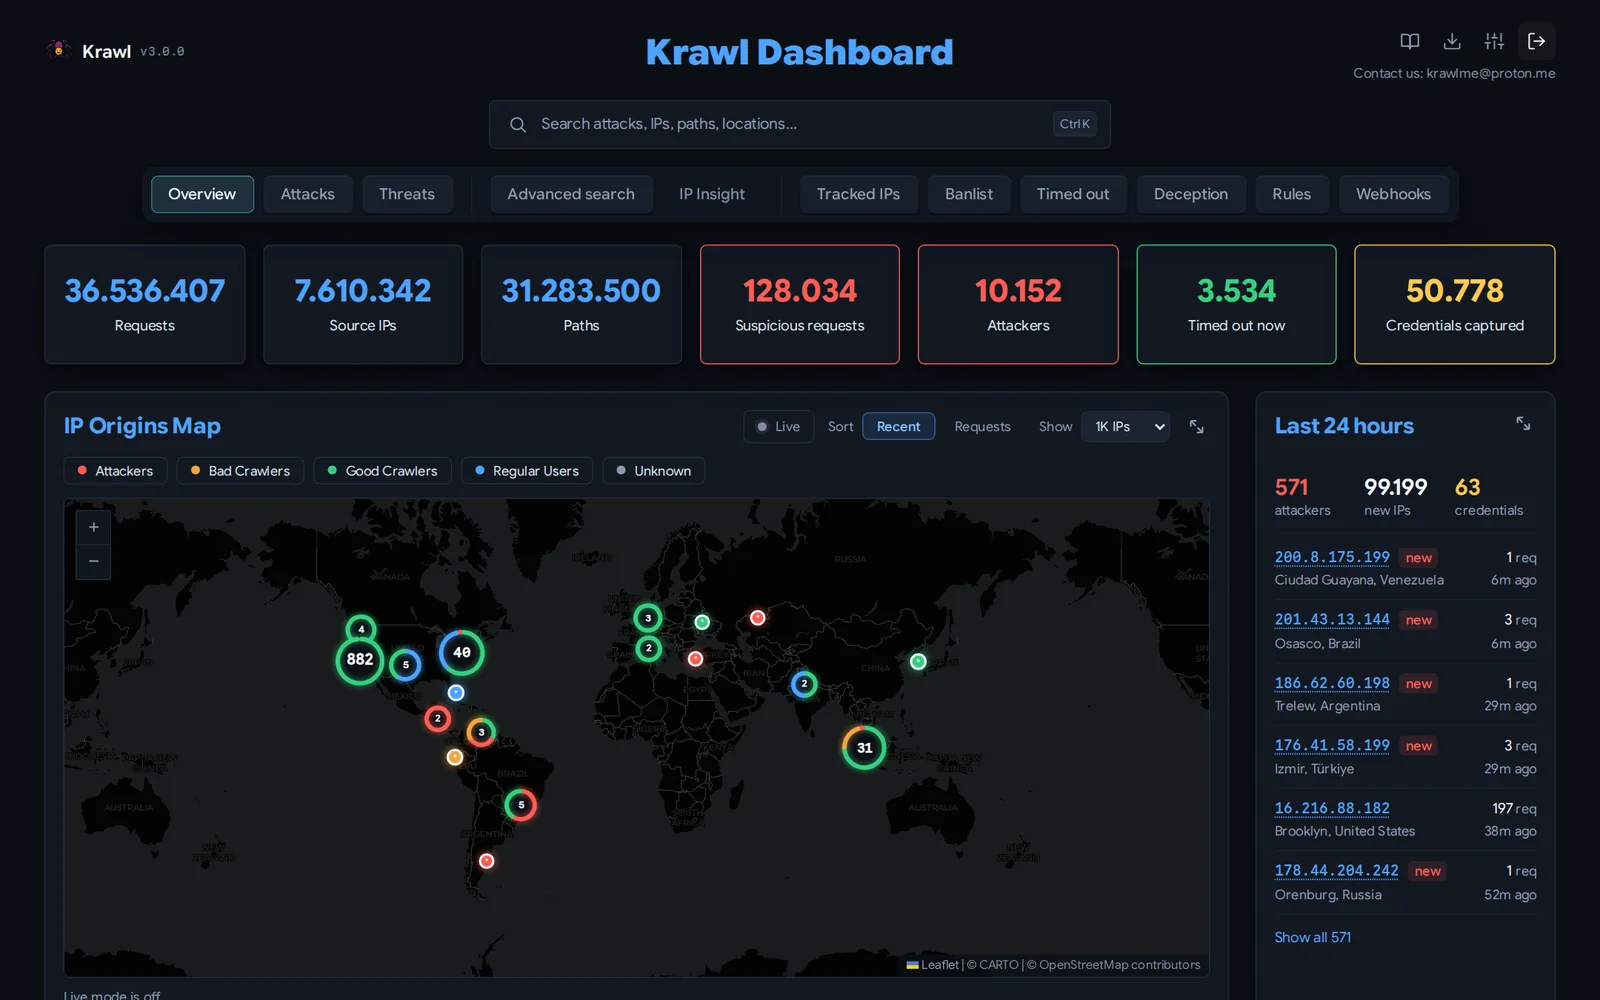
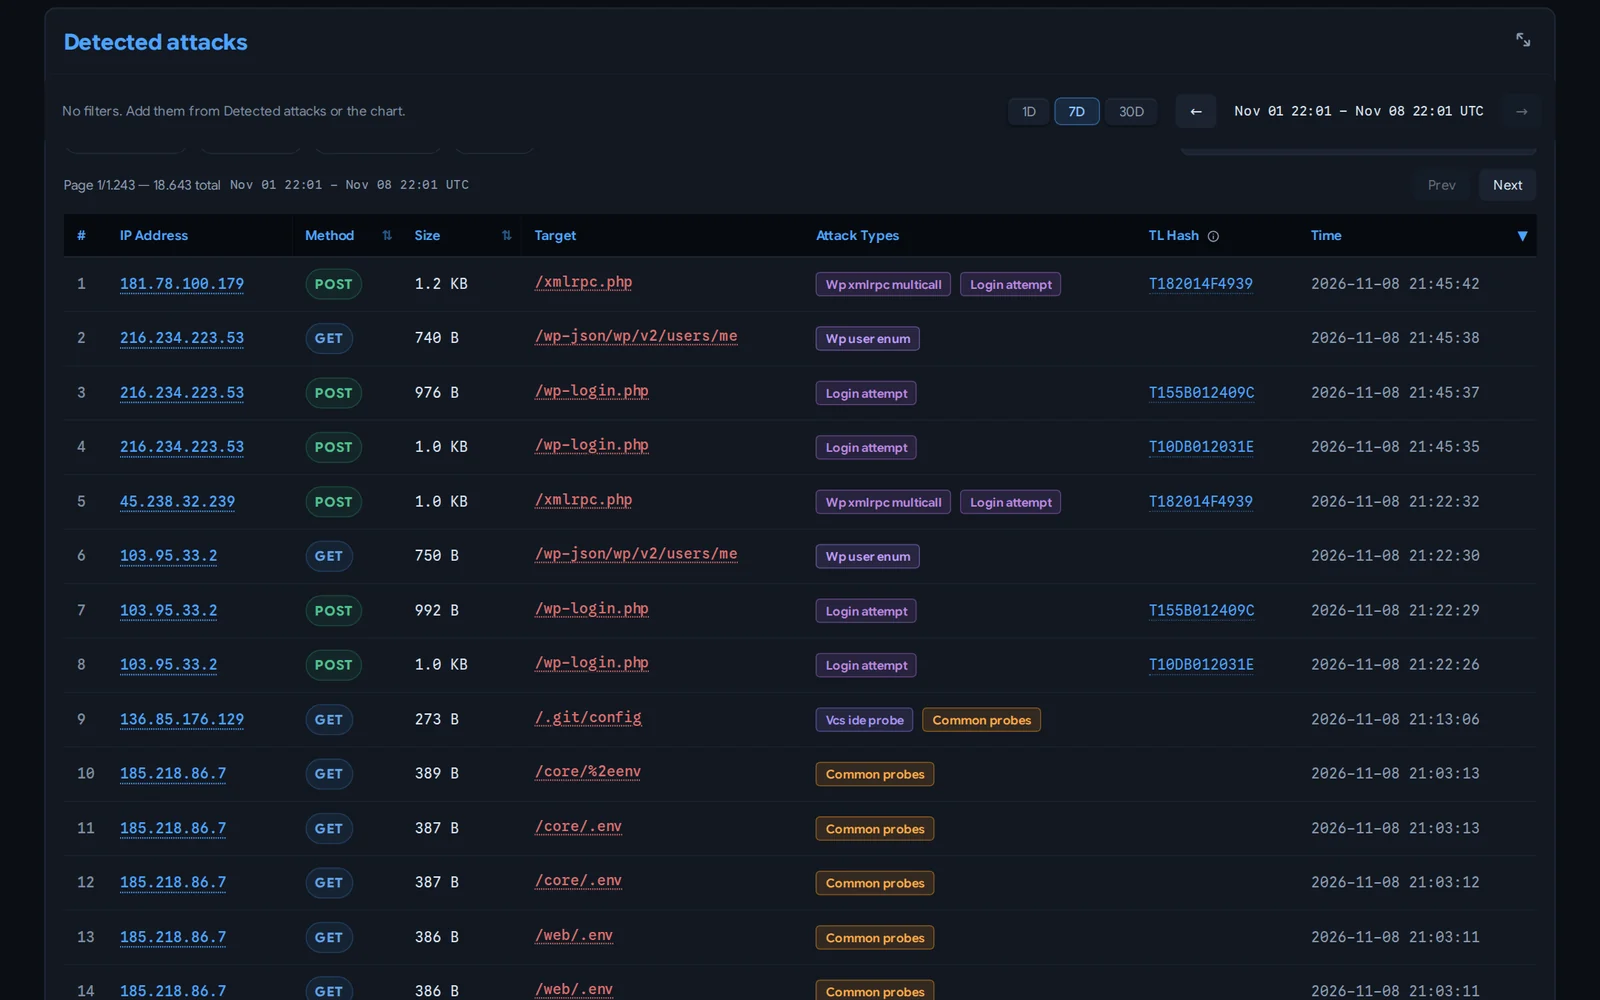
Bedrohungen: Payloads, die anhand des TLSH-Fuzzy-Hashs zu Kampagnen gruppiert werden, sodass eine Webshell und ihre bearbeiteten Varianten als eine Kampagne statt als unzusammenhängende Treffer erscheinen, mit einem Index aller erfassten Dateien.
Erweiterte Suche: Finden Sie gespeicherte Anfragen nach Pfad, Host, IP, Referer, User-Agent, Methode, Rohtext der Anfrage und HTTP-Headern.
IP-Einblick: detaillierte forensische Ansicht einer ausgewählten IP: Geolokalisierung, ISP/ASN-Informationen, Reputationsflags, ein Verhaltenshexagon, rangierte Angriffstypen, Anzahl guter und schlechter Anfragen, durchschnittliche Schwere, Referer-Verlauf, erfasste Dateien und Anmeldedaten, Kategorie-Zeitachse und vollständiger Zugriffsverlauf.






