
 #1
Tools zur Bewertung, zum Testen und zur Sicherung von Cloud-Umgebungen (AWS, Azure, GCP) und deren Diensten.
Kitploit empfohlen
 denuitt1/mhr-cfw
Ein Domain-Fronting-Relais, das Datenverkehr durch GAS (Google Apps Script) leitet und an Cloudflare Workers weiterleitet. Entwickelt, um DPI zu…
 microsoft/mxc
Policygesteuerte, mehrschichtige Isolierung und Eindämmung
 salesforce/cloudsplaining
Cloudsplaining ist ein AWS IAM Security Assessment Tool, das Verstöße gegen das Least-Privilege-Prinzip identifiziert und einen risikopriorisierten…
 owasp/threat-dragon
An open source threat modeling tool from OWASP
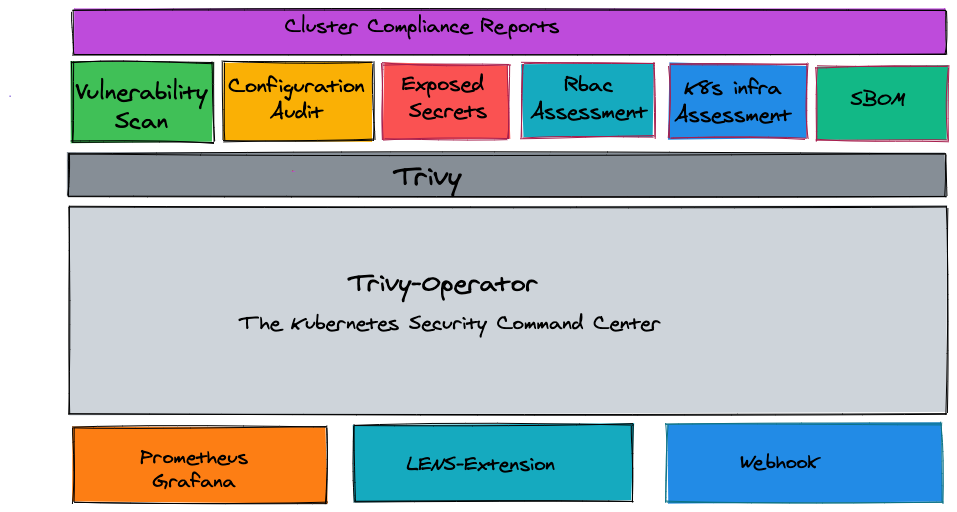 aquasecurity/trivy-operator
Kubernetes-nativer Sicherheits-Operator, der Schwachstellenscans, Konfigurationsaudits, Secret-Erkennung, RBAC-Analyse und…
 beelzebub-labs/beelzebub
Ein sicheres Low-Code-Deception-Runtime-Framework, das KI für die Systemvirtualisierung nutzt.
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 cujanovic/ssrf-testing
SSRF-Testressourcen (Server Side Request Forgery)
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Red/Blue-Team-Umgebungsautomatisierungsbereitstellungstool
 initstring/cloud_enum
Multi-Cloud-OSINT-Tool. Zählt öffentliche Ressourcen in AWS, Azure und Google Cloud auf.
 tom0li/collection-document
Sammlung von qualitativ hochwertigen Sicherheitsartikeln. Fantastische Artikel.
 sw33tlie/bbscope
Aggregationstool für Scopes von HackerOne, Bugcrowd, Intigriti, YesWeHack und Immunefi!
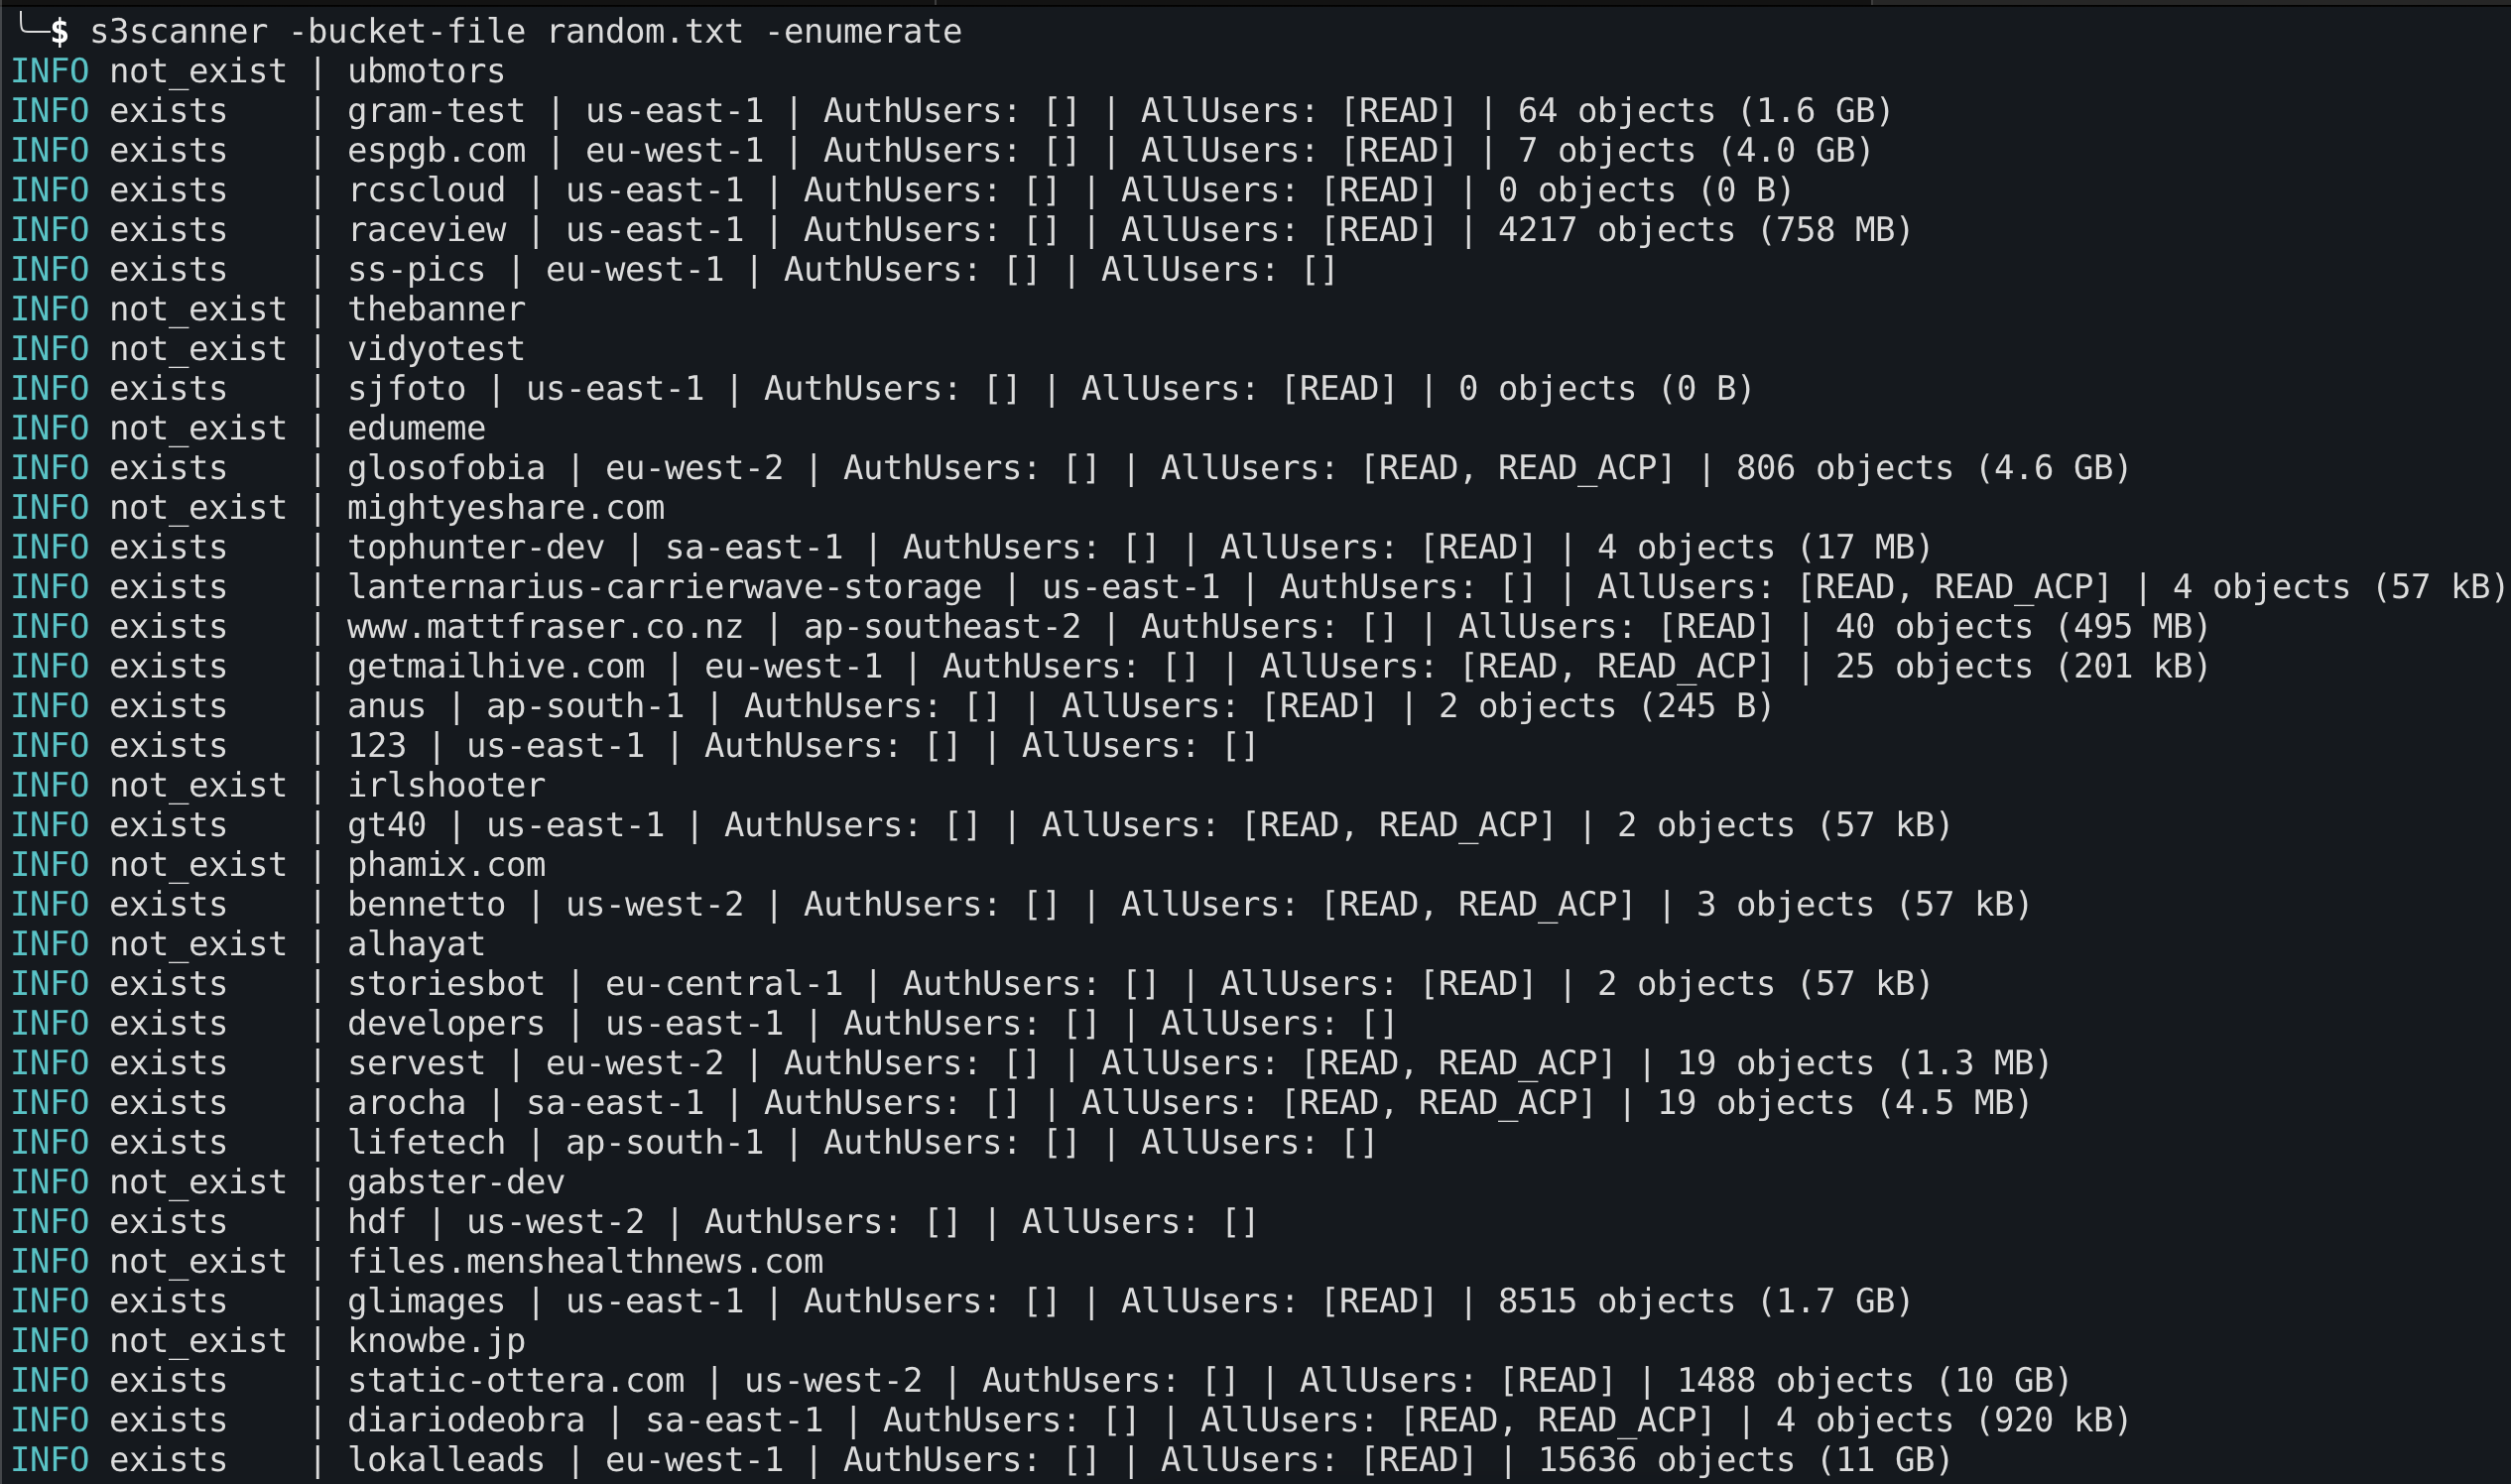 sa7mon/s3scanner
Scanne nach fehlkonfigurierten S3-Buckets über S3-kompatible APIs!
 aquasecurity/trivy-action
Führt Trivy als GitHub-Action aus, um Ihr Docker-Container-Image auf Schwachstellen zu scannen.
 cr0hn/dockerscan
Der umfassendste Docker-Sicherheitsscanner
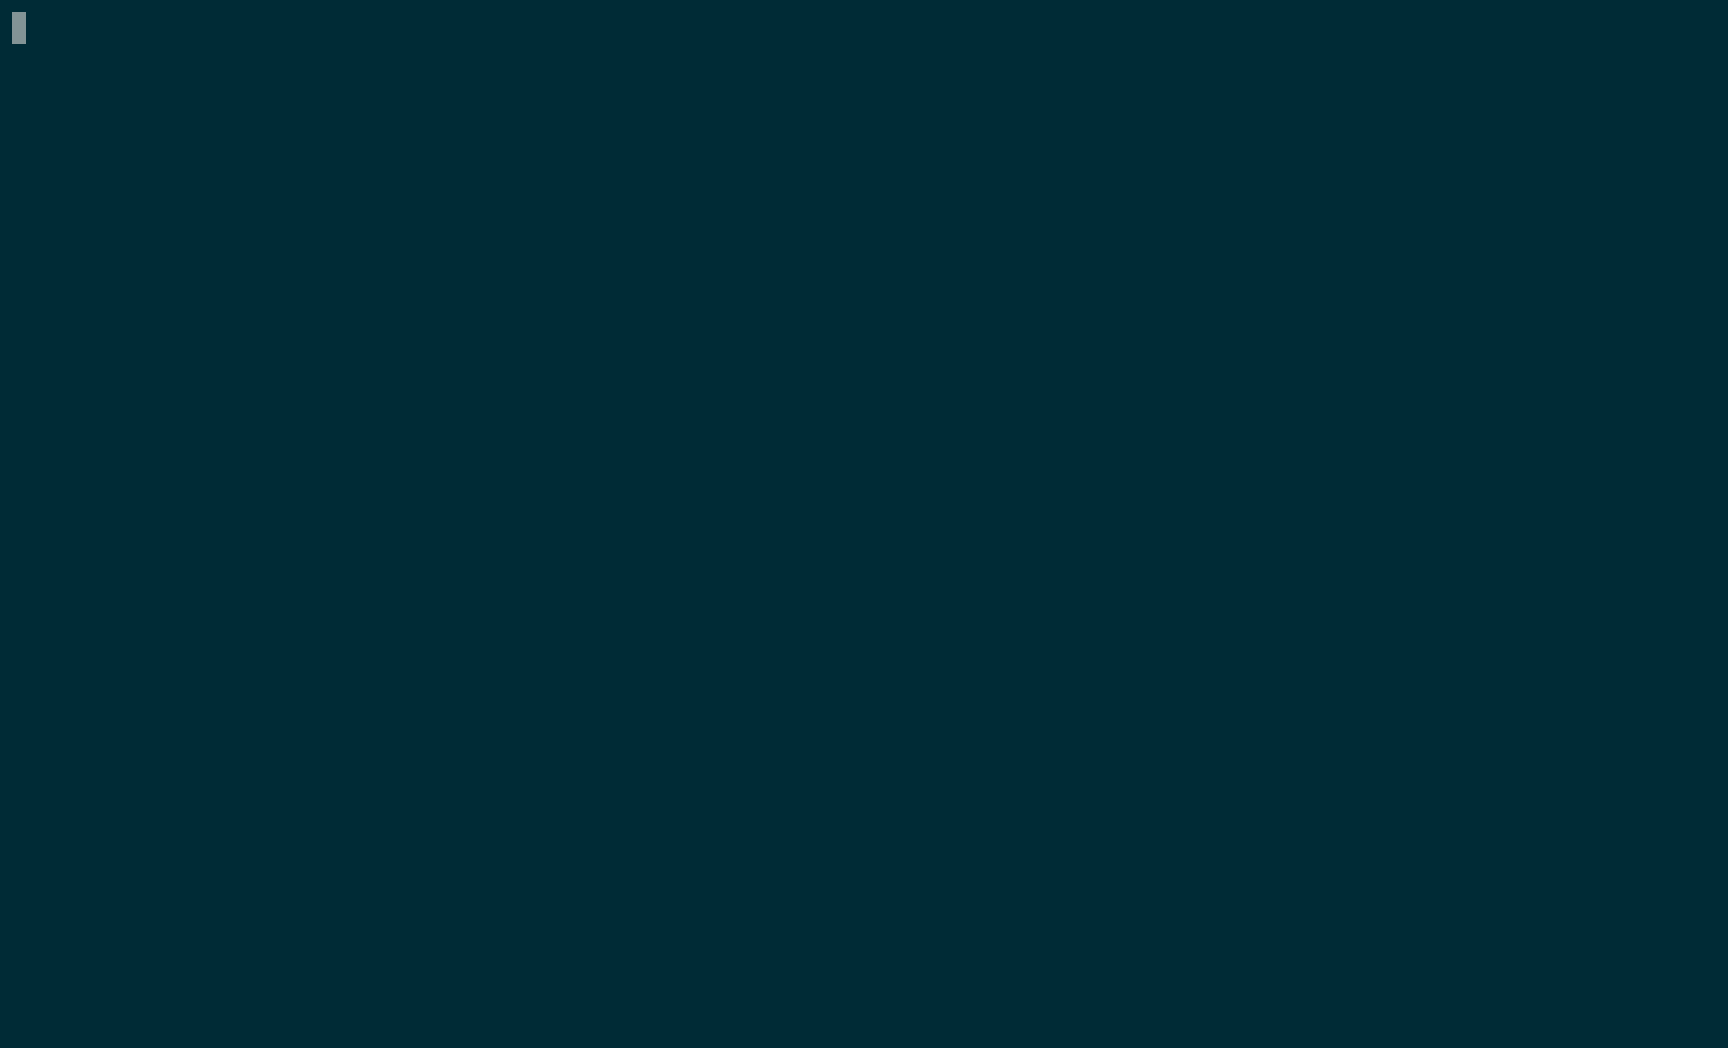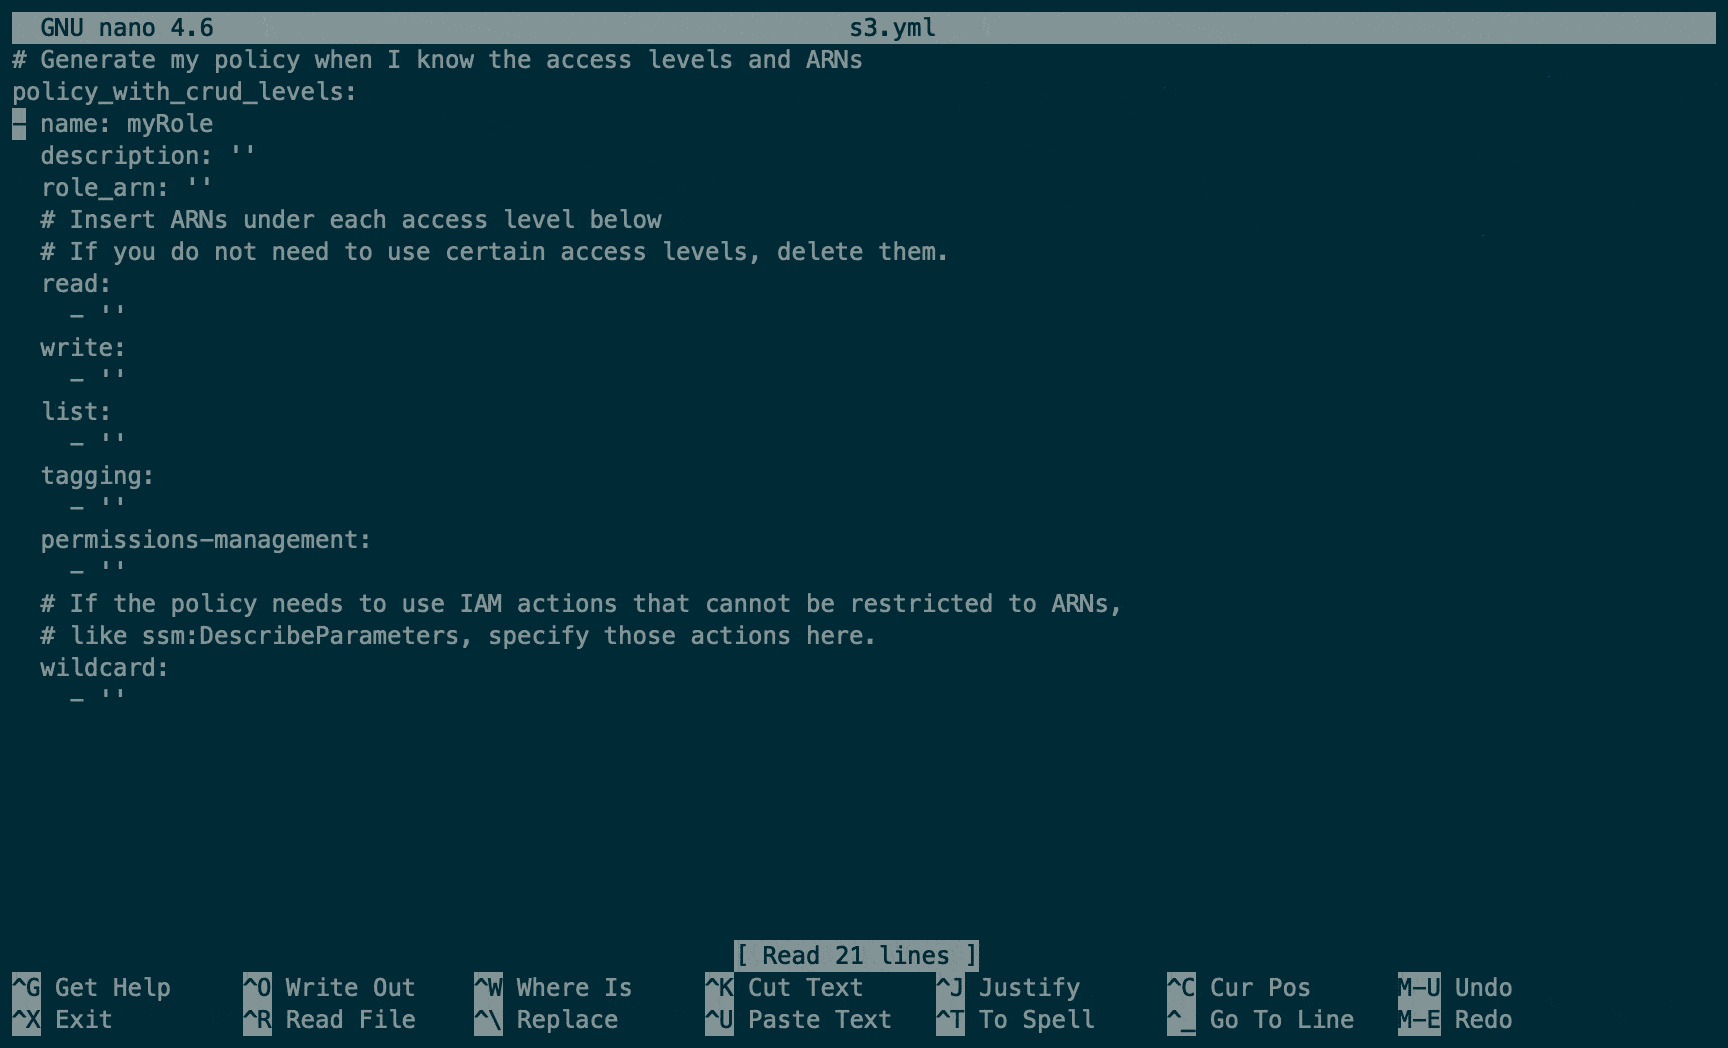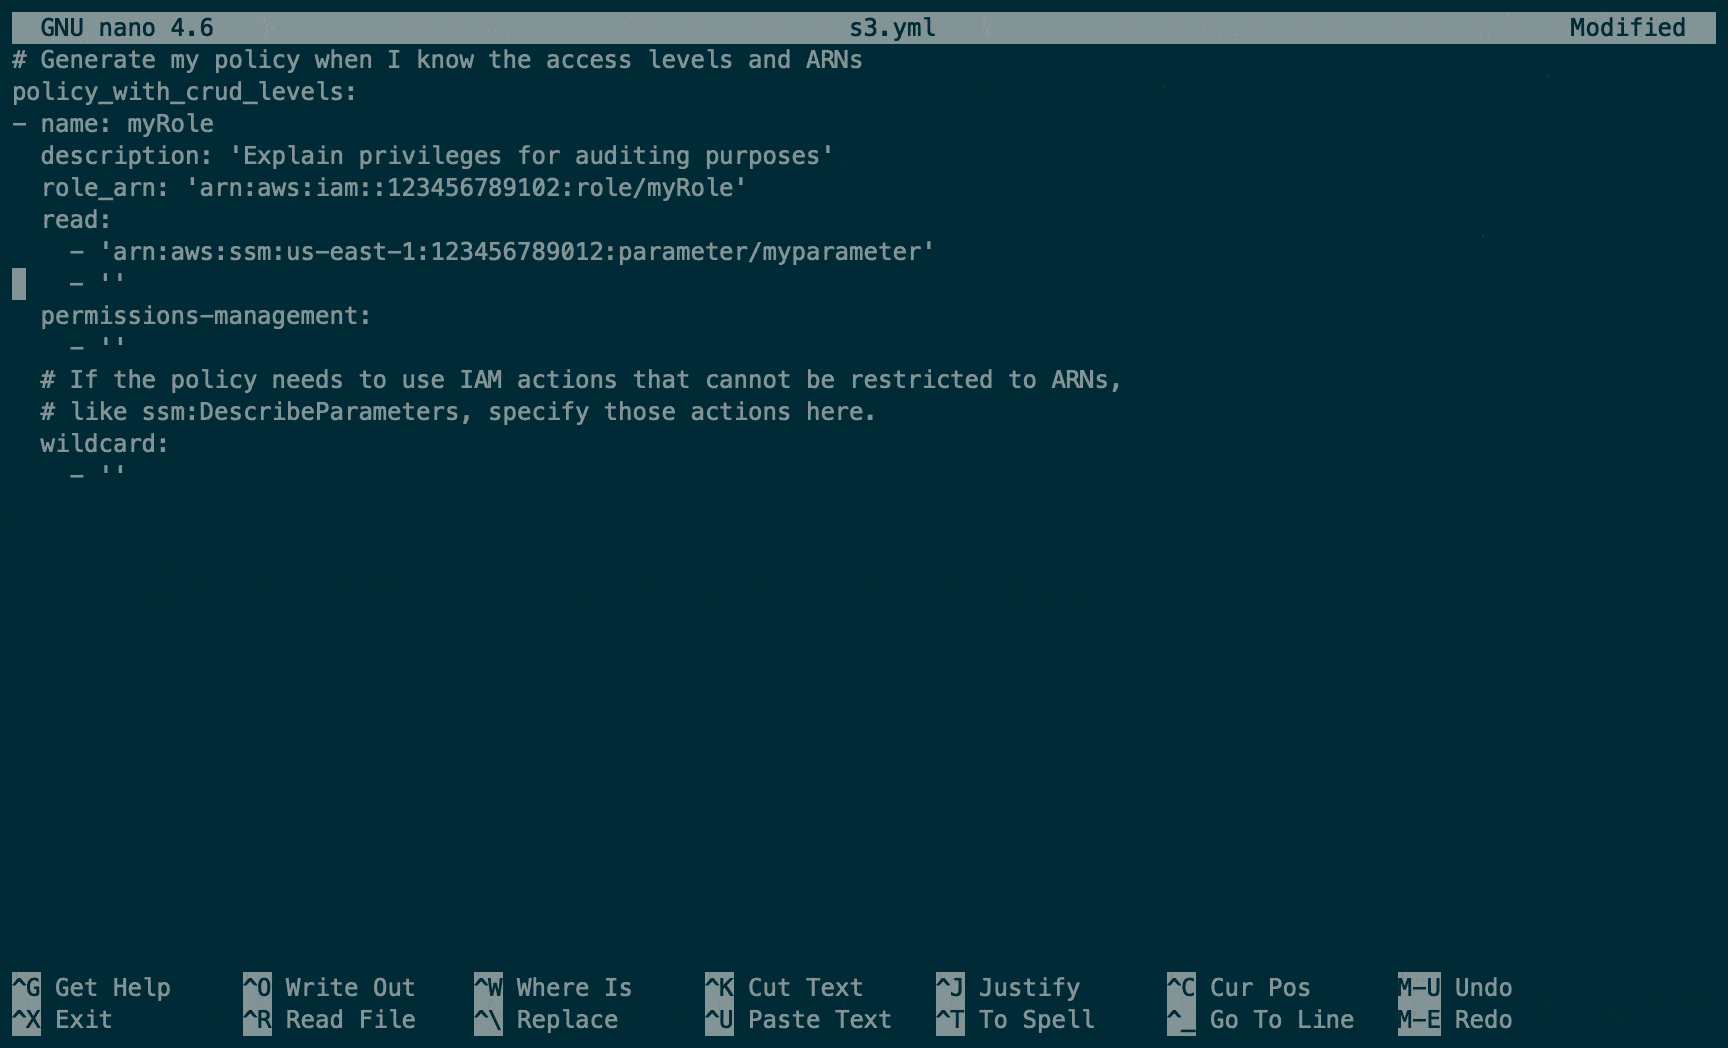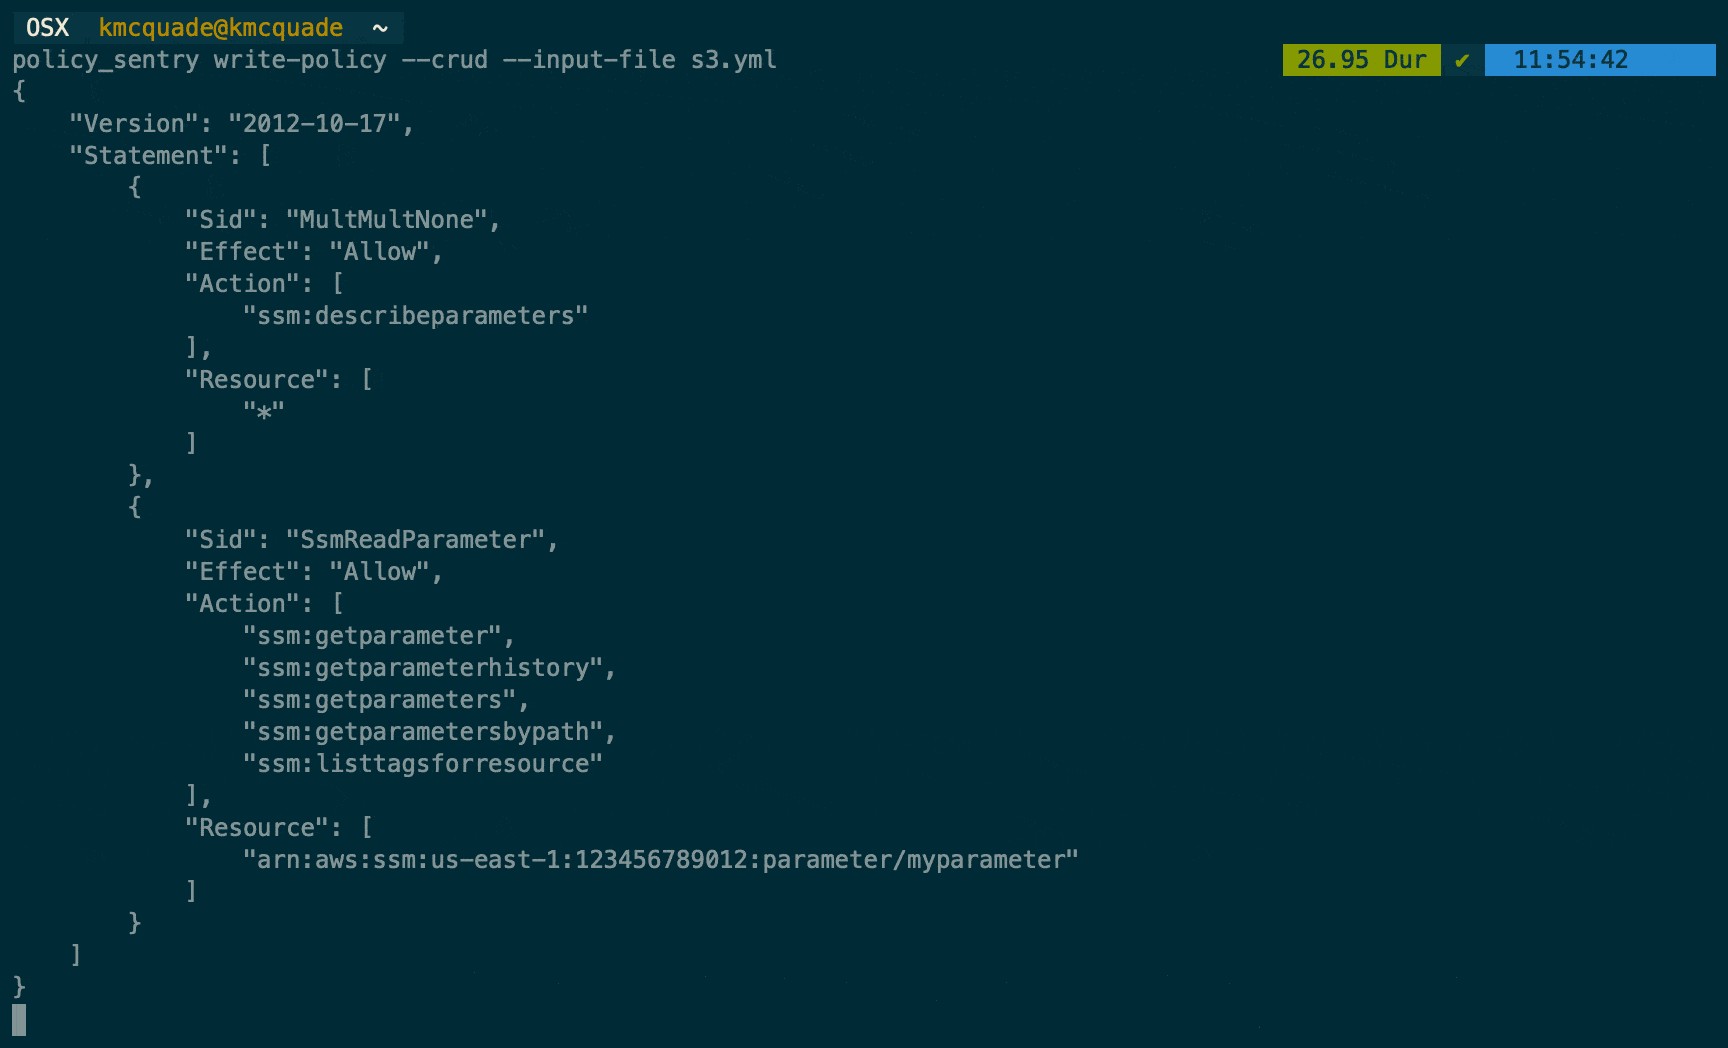 salesforce/policy_sentry
Erstellt AWS-IAM-Richtlinien mit minimalen Berechtigungen basierend auf Ressourcen-ARNs und Zugriffsebenen und automatisiert so die sichere…
 0xsteph/pentest-ai
Open-Source-KI-Pentester, der jeden Befund beweist. Maschinen-Orakel führen jeden Exploit erneut aus; verifizierte Bugs werden mit einer Proof-Kapsel…
 bytedance/elkeid
Elkeid ist eine Open-Source-Lösung, die die Sicherheitsanforderungen verschiedener Workloads wie Hosts, Container und K8s sowie serverlose Umgebungen…







