
 #1
 cs01/gdbgui
Browser-basiertes Frontend für gdb (GNU-Debugger). Setzen Sie Haltepunkte, sehen Sie den Stack ein, visualisieren Sie Datenstrukturen und mehr in C,…
 cea-sec/miasm
Reverse-Engineering-Framework in Python
 codinggay/blackdex
Android-APK-Entpacker, der DEX-Dateien von laufenden oder installierten Apps unter Android 5.0–12 ohne Root, Xposed oder Frida extrahiert und Deep…
 hyperdbg/hyperdbg
Modernste native Debugging-Werkzeuge
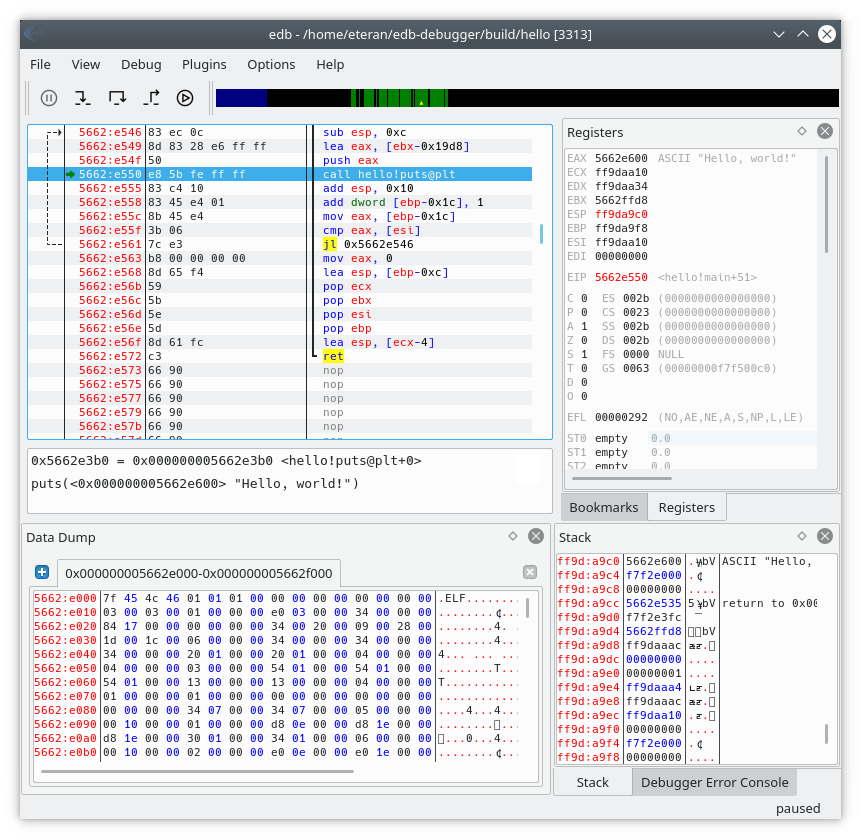 eteran/edb-debugger
edb ist ein plattformübergreifender Debugger für AArch32/x86/x86-64.
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 hasherezade/pe-bear
Reversing-Tool für Portable Executables mit einer benutzerfreundlichen GUI
 aflplusplus/libafl
Erweiterte Fuzzing-Bibliothek - Stecken Sie Ihren Fuzzer in Rust zusammen! Skaliert über Kerne und Maschinen hinweg. Für Windows, Android, macOS,…
 0xz0f/z0fcourse_reverseengineering
Strukturierter Reverse-Engineering-Kurs, der x64-Windows-Binärdateien, Assembly, Debugging und Malware-Analyse abdeckt. Entwickelt für Anfänger bis…
 revng/revng
Open-Source-Framework für Binäranalyse und Decompiler, aufgebaut auf LLVM und QEMU, der Binärdateien in eine lesbare Zwischendarstellung für Reverse…
 googleprojectzero/fuzzilli
Ein JavaScript-Engine-Fuzzer
 fuzzysecurity/powershell-suite
Meine Gedanken zu PowerShell
 erocarrera/pefile
pefile ist ein Python-Modul zum Lesen und Bearbeiten von PE (Portable Executable)-Dateien.
 jonathansalwan/ropgadget
Suche nach ROP-Gadgets in ELF-, PE-, Mach-O- und Raw-Binaries auf x86-, ARM-, MIPS- und RISC-V-Architekturen. Unterstützt automatische…
 jonathansalwan/triton
Triton ist eine dynamische Binäranalyse-Bibliothek. Erstellen Sie Ihre eigenen Programmanalysetools, automatisieren Sie Ihr Reverse Engineering,…
 snare/voltron
Erweiterbares Debugger-UI-Toolkit, das anpassbare Register-, Disassemblierungs-, Stack-, Speicher-, Haltepunkt- und Backtrace-Ansichten für LLDB,…









