
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen
 dman95/sasm
SASM - einfache plattformübergreifende IDE für die Assemblersprachen NASM, MASM, GAS und FASM
 dryxio/auto-re-agent
Rekonstruiere und validiere C/C++-Code aus kompilierten Programmen mit KI.
 mandiant/speakeasy
Windows-Malware-Emulationsframework, das Binärdateien, Treiber und Shellcode in einer modellierten Laufzeitumgebung ausführt und APIs,…
 vaibhavpandeyvpz/apkstudio
Open-Source, plattformübergreifende, auf Qt6 basierende IDE zum Reverse-Engineering von Android-Anwendungspaketen. Sie bietet ein…
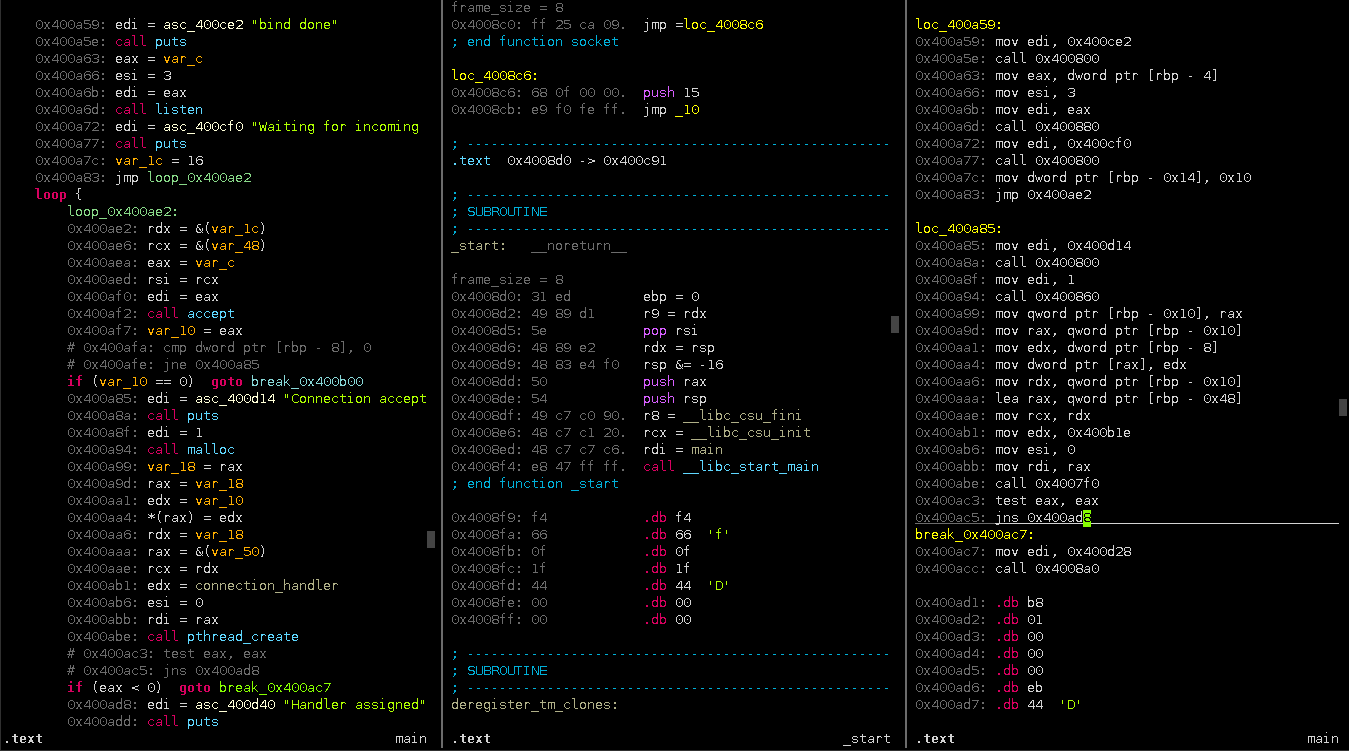 plasma-disassembler/plasma
Plasma ist ein interaktiver Disassembler für x86/ARM/MIPS. Er kann eingerückten Pseudocode mit farbiger Syntax generieren.
 epasveer/seer
Seer - eine grafische Benutzeroberfläche für gdb
 hasherezade/pe-sieve
Scannt einen bestimmten Prozess. Erkennt und extrahiert eine Vielzahl potenziell bösartiger Implantate (ersetzte/injizierte PEs, Shellcodes, Hooks,…
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
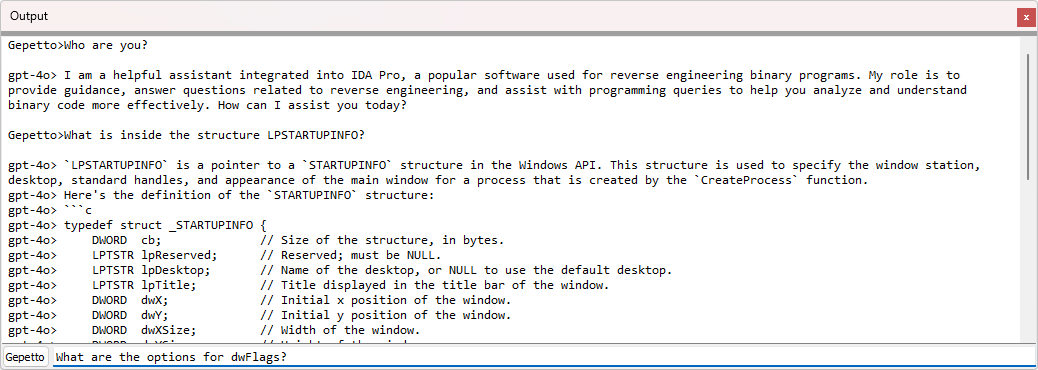 justicerage/gepetto
IDA-Plugin, das Sprachmodelle abfragt, um Reverse-Engineering zu beschleunigen
 corkami/collisions
Hash-Kollisionen und deren Ausnutzung
 iddoeldor/frida-snippets
Handgefertigte Frida-Beispiele
 onekey-sec/unblob
Dateien aus beliebigen Containerformaten extrahieren
 calebfenton/simplify
Android-Virtual-Maschine und Deobfuskator
 amlweems/xzbot
Notizen, Honeypot und Exploit-Demo für die xz-Backdoor (CVE-2024-3094)
 glmcdona/process-dump
Windows-Tool zum Auslagern von Schadsoftware-PE-Dateien aus dem Speicher zurück auf die Festplatte zur Analyse.
 kjcracks/clutch
Jailbreak-only iOS-Dienstprogramm, das ausführbare Dateien installierter Apps entschlüsselt und sie als .ipa- oder Roh-Binärdateien für…
 storyyeller/krakatau
Java-Decompiler, Assembler und Disassembler
 google/bindiff
Finden Sie schnell Unterschiede und Gemeinsamkeiten in disassembliertem Code.








