
 #1
Tools für MFA, SSO, passwortlose Authentifizierung, Biometrie und Identitätsanbieter.
Kitploit empfohlen
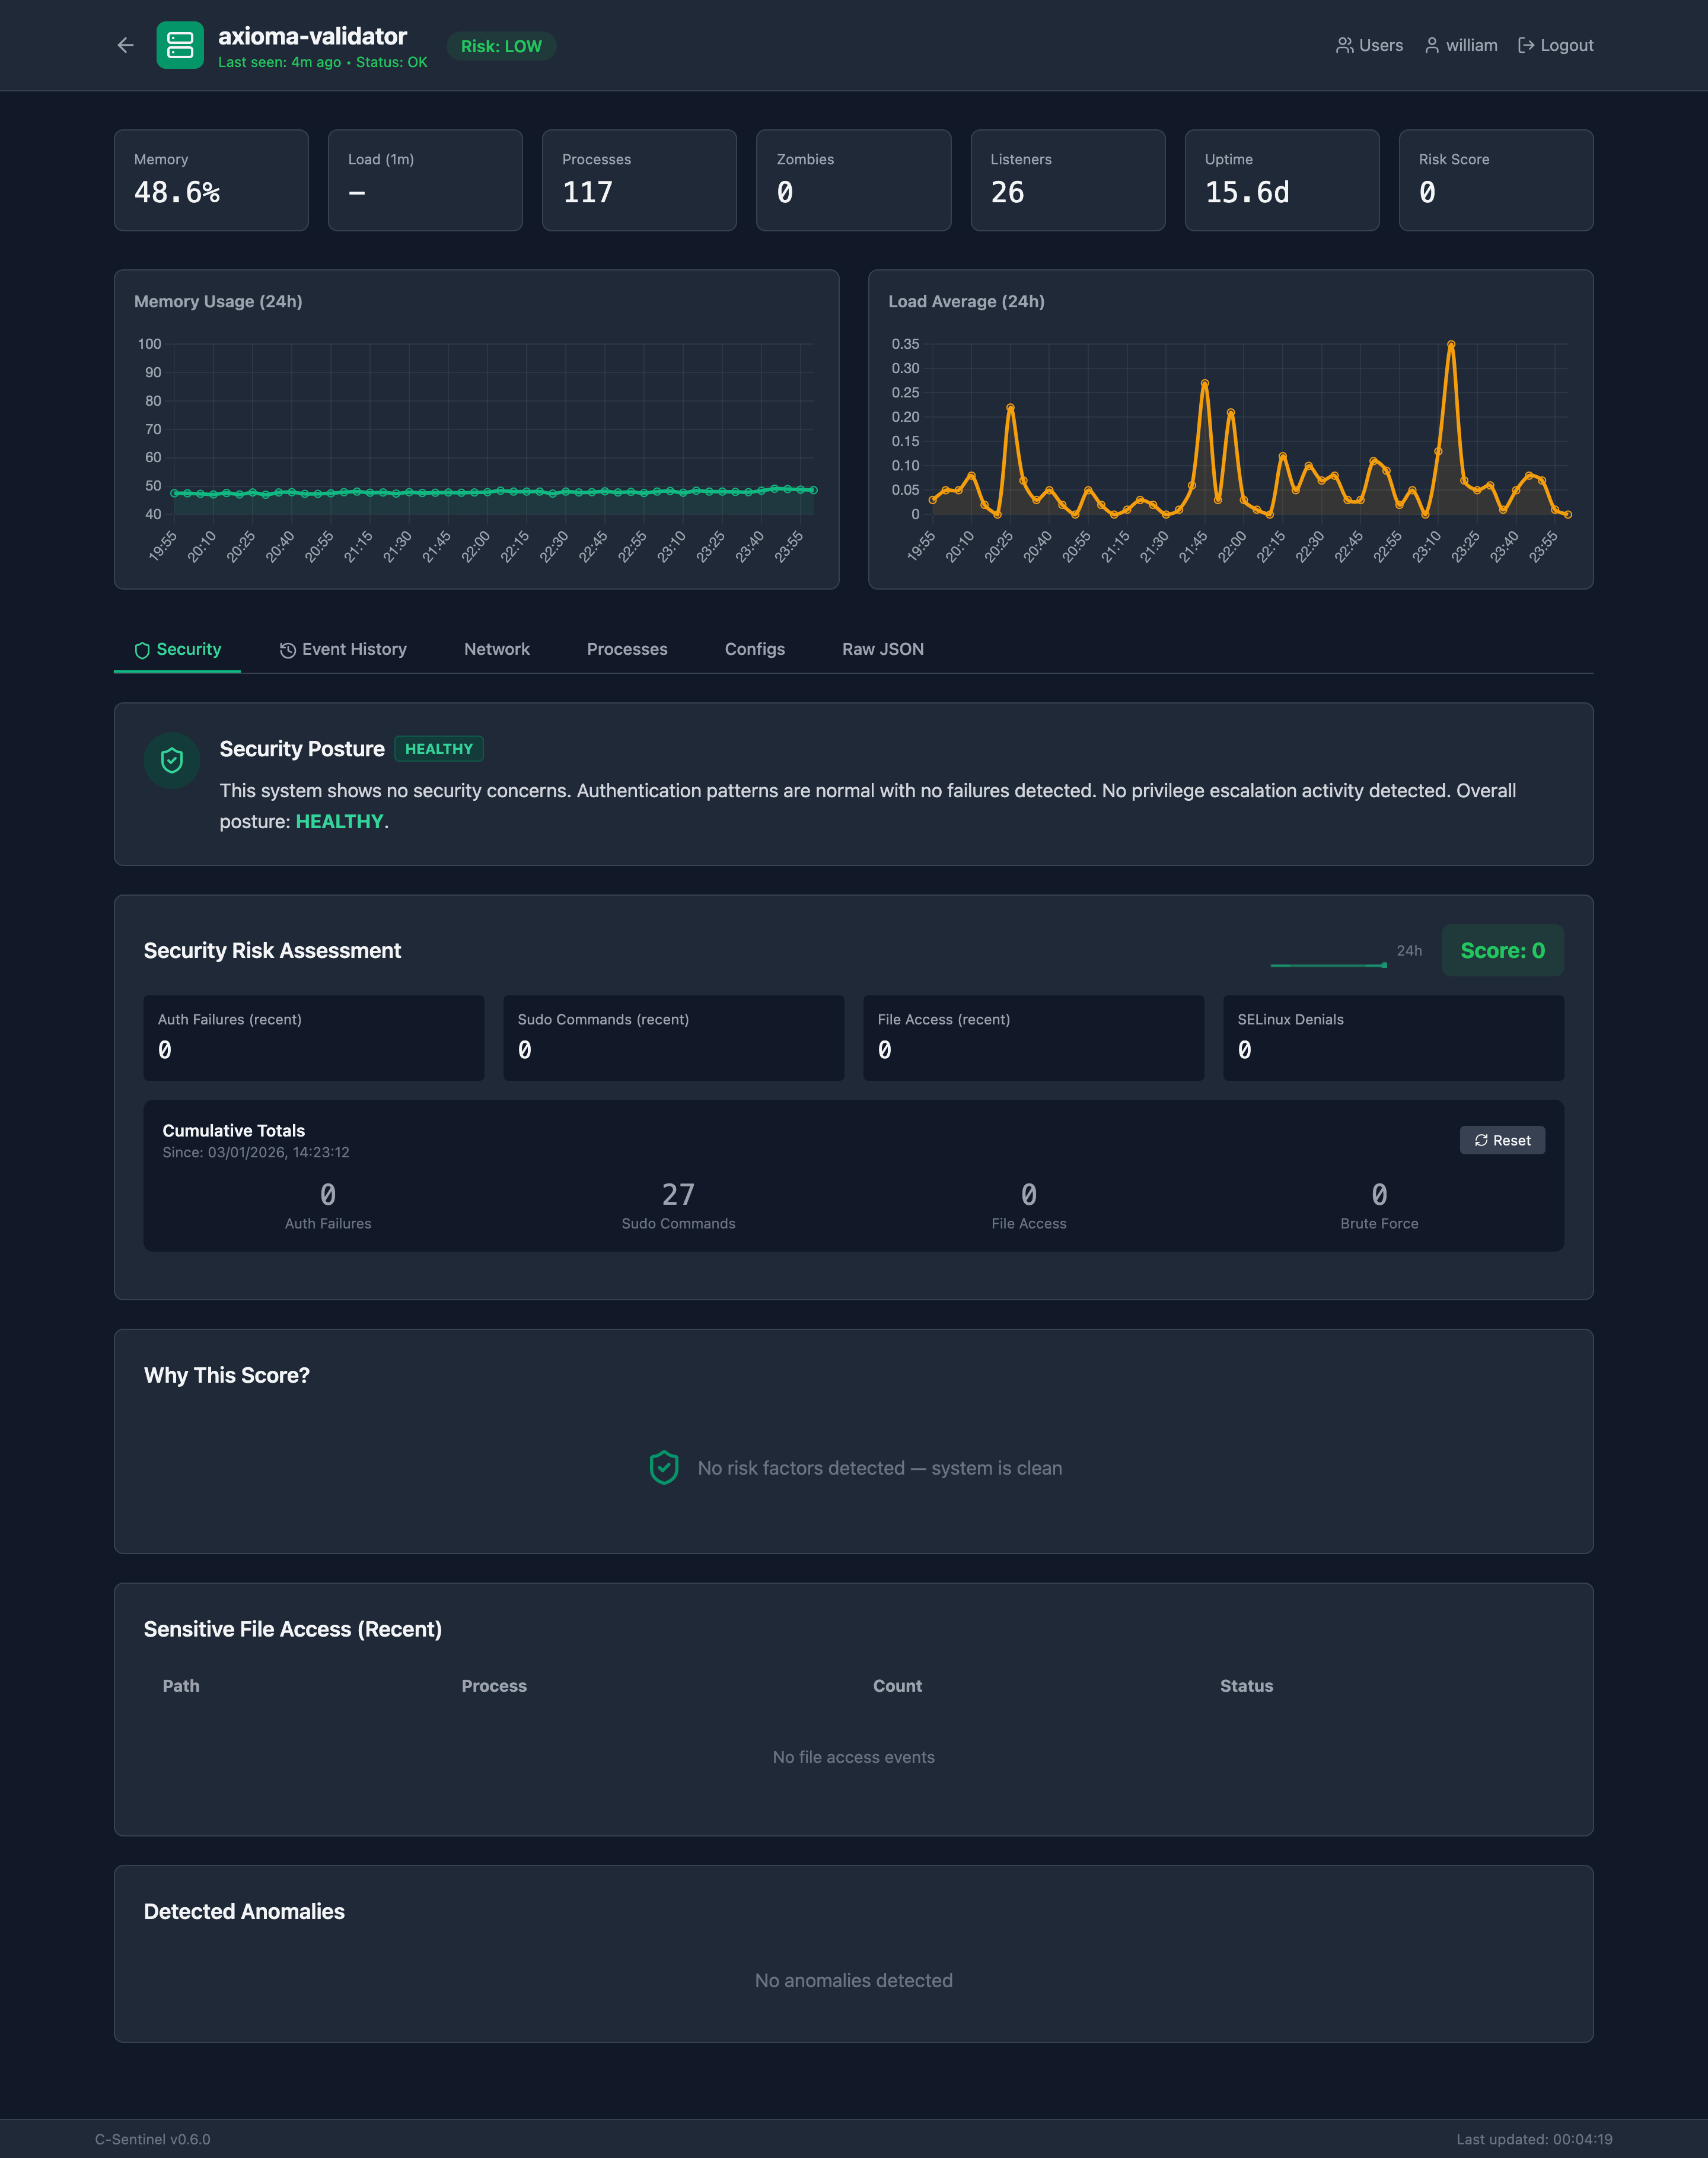
 speytech/c-sentinel
Semantische Beobachtbarkeit für UNIX-Systeme - Ein leichtgewichtiger, auf C basierender System-Prober mit KI-gestützter Analyse
 opensc/opensc.tokend
Tokend-Modul für OS X mit Unterstützung für alle von OpenSC unterstützten Karten.
 assurancemaladiesec/ad-description-password-finder
AD-Kontenbeschreibungen abrufen und darin nach Passwörtern suchen
 icemoonhsv/tats
Analysiere und verfolge OAuth 2.0-, OIDC- und Microsoft Entra ID-Token aus Burp-, mitmproxy- oder Chrome DevTools-Captures. Visualisiere…
 wh0am123/cve-2025-54918-poc
POC für CVE-2025-54918 und eine technische Demonstration.
 dev-2null/kerberosrun
Ein kleines Tool, um mit Kerberos zu spielen.
 jazzpizazz/bloodhound.py-kerberos
Ein auf Python basierender Ingestor für BloodHound
 lorenzotullini/influxdb-exploit-cve-2019-20933
InfluxDB CVE-2019-20933 Schwachstellen-Exploit
 pilfer/idictpy
Ein verdammt salziges, 100 % verifiziertes Hacker-Status-Python-Skript, um Apple-IDs in Apple Crisp zu verwandeln #nicememe
 epixoip/hmac-bcrypt
Die hmac-bcrypt-Passwort-Hashfunktion
 rickgeex/proxylogon
ProxyLogon ist der formale generische Name für CVE-2021-26855, eine Schwachstelle auf Microsoft Exchange Server, die es einem Angreifer ermöglicht,…
 yukselberkay/pmanager
Speichern und abrufen Sie Ihre Passwörter aus einer sicheren Offline-Datenbank. Überprüfen Sie, ob Ihre Passwörter bereits durchgesickert sind, um…
 krixx1337/burner-net
Zero-Trust-Anti-Forensik-HTTP-Client. Löscht Geheimnisse. Trennt Spuren. CPR in einem Stealth-Tank. 👻
 vhscom/private-landing
🔐 Lerne Authentifizierung, indem du es richtig machst. Eine erweiterbare, standardkonforme Referenzimplementierung für Cloudflare Workers mit Hono,…
 ammaraskar/github-dev-token-steal-poc
Proof-of-concept-Exploit, der eine Schwachstelle zum Diebstahl von GitHub-OAuth-Token durch manipulierte Entwickler-Workflow-Trigger demonstriert und…
 ludovicpatho/cve-2022-26923_ad-certificate-services
Die Schwachstelle ermöglichte es einem Benutzer mit geringen Privilegien, in einer Standard-Active-Directory-Umgebung mit installierter Serverrolle…








