
 #1
Tools zum Testen und Implementieren von Authentifizierungsmechanismen (z.B. MFA, SSO) und Autorisierungsrichtlinien.
Kitploit empfohlen
 agentrust-io/cmcp
cMCP: Confidential MCP Gateway. Hardware-attested policy enforcement for MCP tool calls.
 breakfix/sharpscom
Ein C#-Dienstprogramm für die Interaktion mit SCOM
 snizi/cve-2026-18963-exploit
Exploit für Keycloak CVE-2026-18963, der eine nicht authentifizierte Übernahme von Konten über einen Reset-Credentials-Bypass ermöglicht. Enthält…
 farenhytee/database-sentinel
Open-Source-Sicherheitsaudits für Supabase: ein schreibgeschützter MCP-Server, ein CLI-Agent und ein Claude Skill. Findet RLS-Fehlkonfigurationen,…
 quarkslab/android-hardware-attestation-demo
Ein Android-HW-Attestierungs-Demo
 synacktiv/cve-2024-45409
Ruby-SAML / GitLab Authentifizierungs-Bypass (CVE-2024-45409) Exploit
 portswigger/auto-repeater
Automatisierte HTTP-Anfragewiederholung mit Burp Suite
 sourceincite/cve-2021-24085
Proof-of-Concept-Exploit für CVE-2021-24085: CSRF-basierte Privilegienausweitung in Microsoft Exchange Server durch Fälschung des…
 hikari-systems/slater
Speicherschonende graphdb mit Bolt+tls-Unterstützung, Verschlüsselung im Ruhezustand und Vektoren, entwickelt für lokale…
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
Proof-of-Concept-Exploit für die Umgehung der Authentifizierung in ConnectWise ScreenConnect, der das Hinzufügen eines administrativen Benutzers als…
 ricardojba/invoke-nopac
.Net Assembly-Lader für den [CVE-2021-42287 - CVE-2021-42278] Scanner & Exploit noPac
 nccgroup/sshession
The SSH Multiplex Backdoor Tool
 xenoncyber/envy
Ein terminalbasiertes Tool zur Verwaltung von Geheimnissen mit sowohl TUI- als auch CLI-Unterstützung.
 miko550/cve-2023-32315
Openfire Console Authentifizierungsumgehungs-Schwachstelle mit RCE-Plugin
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml exploit poc Schwachstelle oracle scanner Sicherheit
 randomrobbiebf/cve-2023-7028
CVE-2023-7028
 isee857/cve-2025-0108-poc
Palo Alto Networks PAN-OS Massen-Scan-Skript für Authentifizierungsumgehungs-Schwachstelle (CVE-2025-0108)
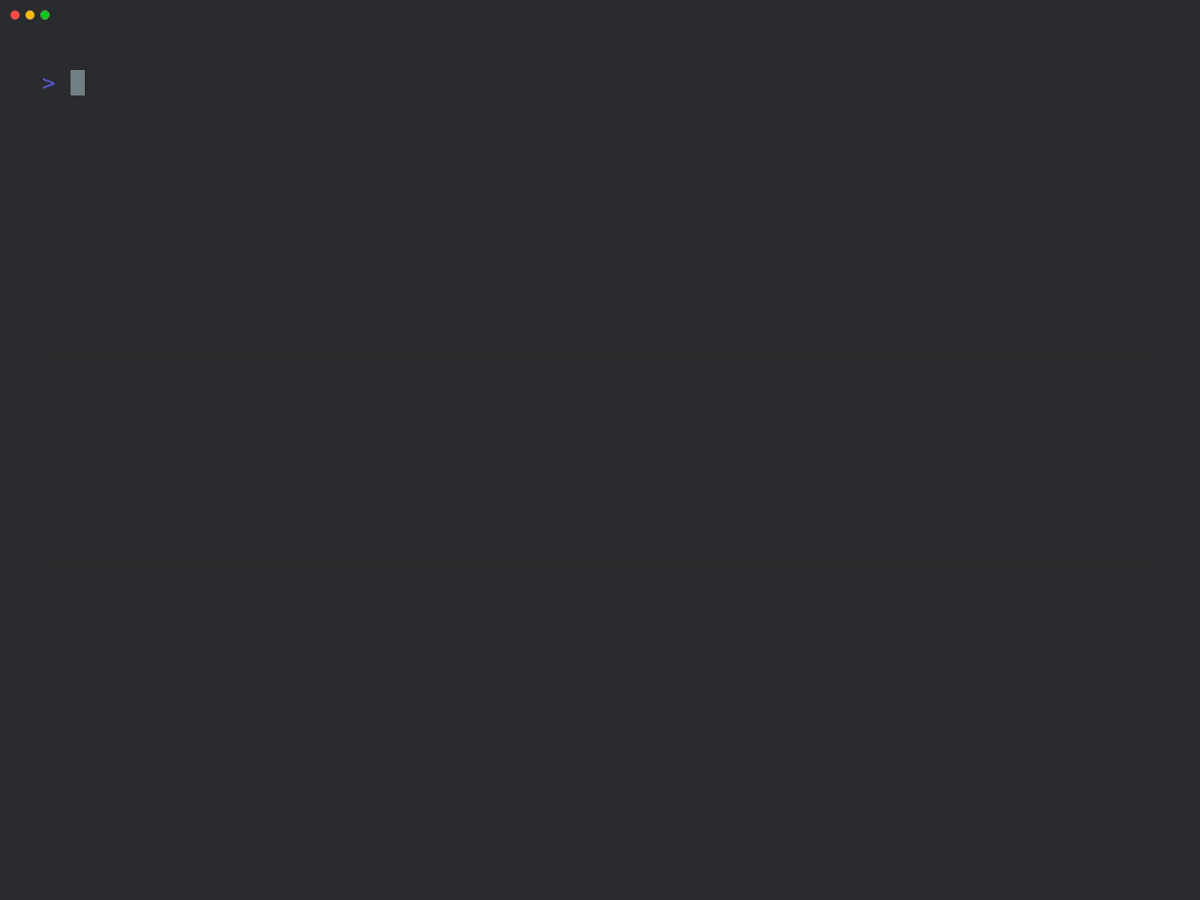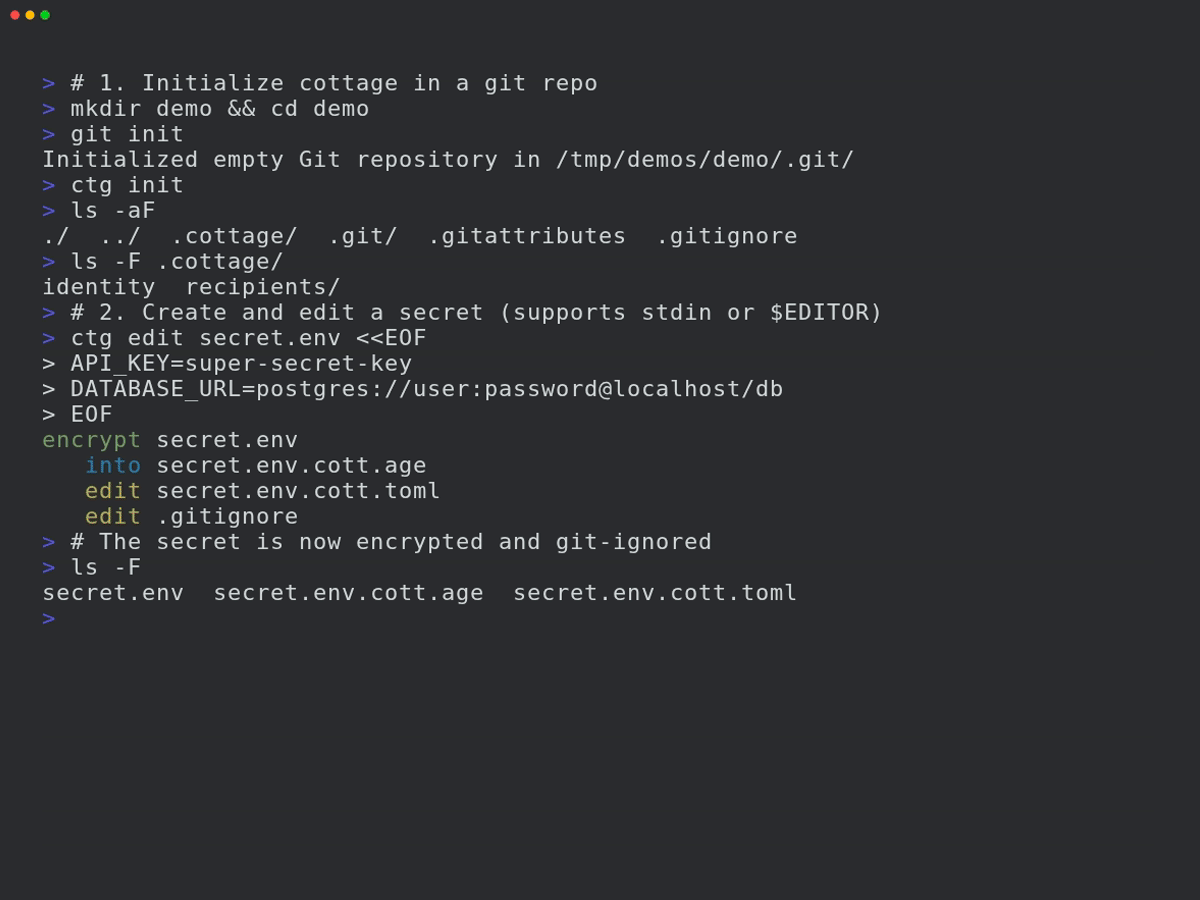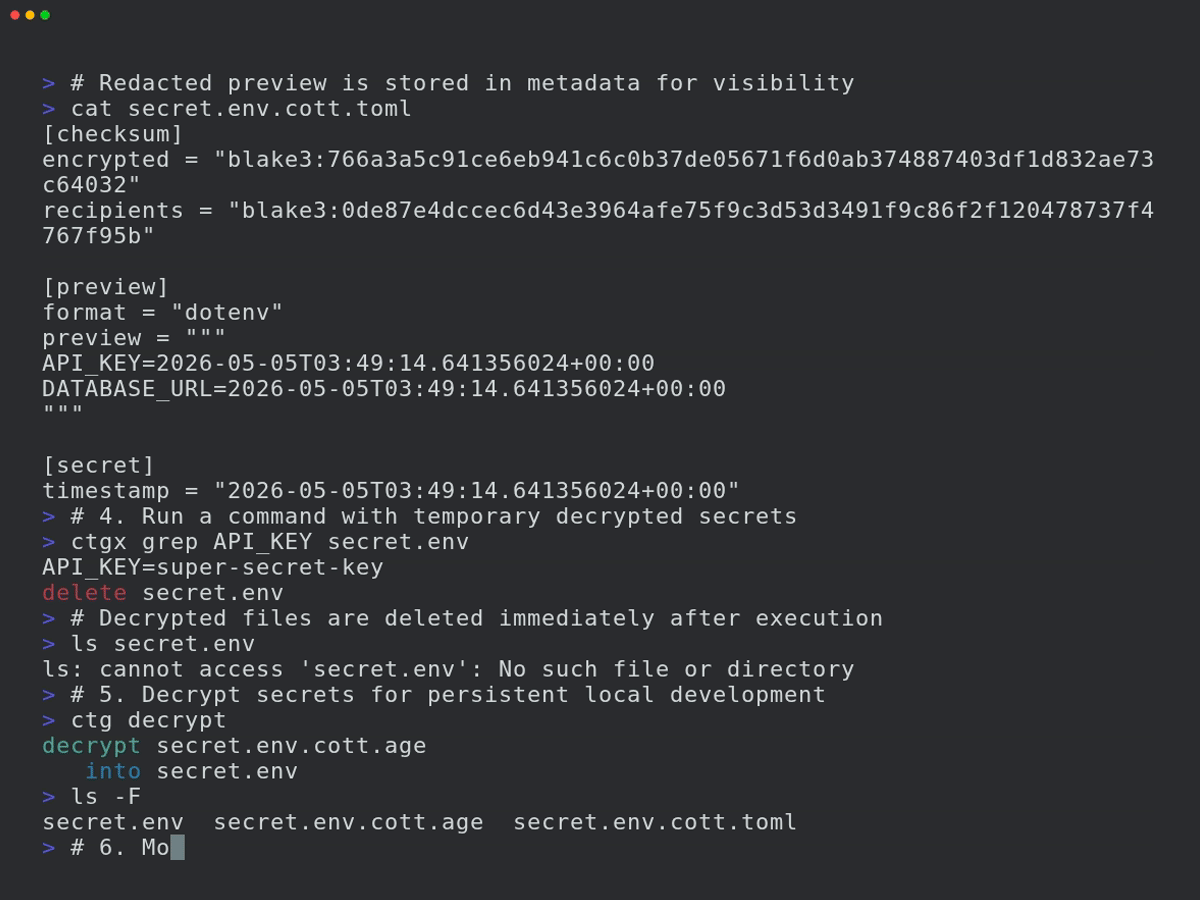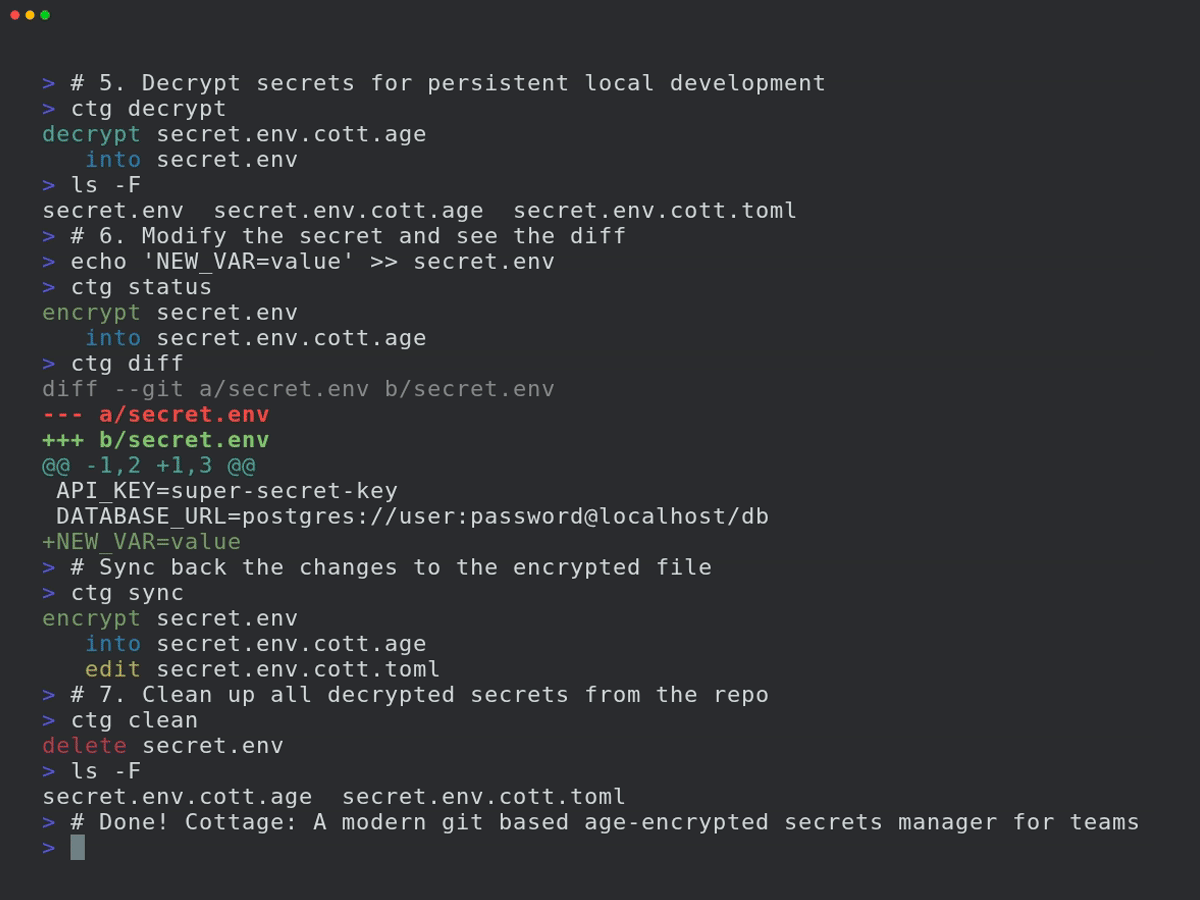 sayanarijit/cottage
Ein moderner Git-basierter age-verschlüsselter Geheimnisverwalter für Teams.








