
 #1
Tools zum Testen und Implementieren von Authentifizierungsmechanismen (z.B. MFA, SSO) und Autorisierungsrichtlinien.
Kitploit empfohlen

 abraxas/gitea-public-only-pat-org
Proof-of-Concept-Lab für eine Gitea-Autorisierungsumgehung, bei der ein nur-öffentlicher PAT mit write:organization über POST /api/v1/orgs eine…
 abraxas/bitwarden-cipher-create-acl
Bitwarden Server v2026.9.2 – Hoch – IDOR – entschlüsselbare Vault-Elemente in Collections einpflanzen, in die der Aufrufer nicht schreiben kann
 matrix-org/synapse
Synapse: Matrix-Homeserver, geschrieben in Python/Twisted.
 fadi002/unshackle
Open-Source-Tool zum Umgehen von Windows- und Linux-Passwörtern von einem bootbaren USB-Stick
 mandiant/adfsdump
Extrahiert AD FS-Signaturschlüssel, Token-Zertifikate und die Relying-Party-Konfiguration und ermöglicht so gefälschte Verbundauthentifizierungstoken…
 vmware-archive/lightwave
Identitätsdienste für traditionelle Infrastruktur, Anwendungen und Container.
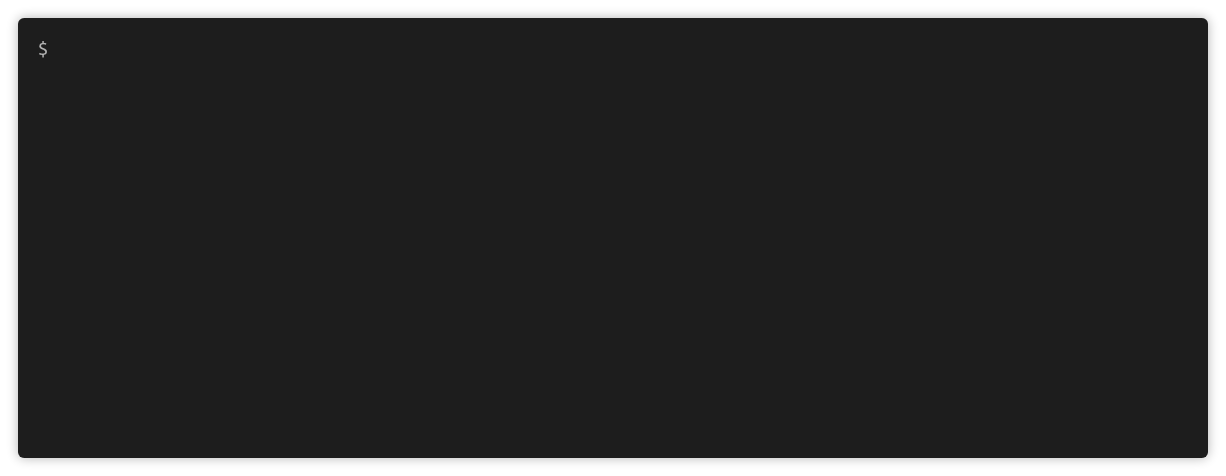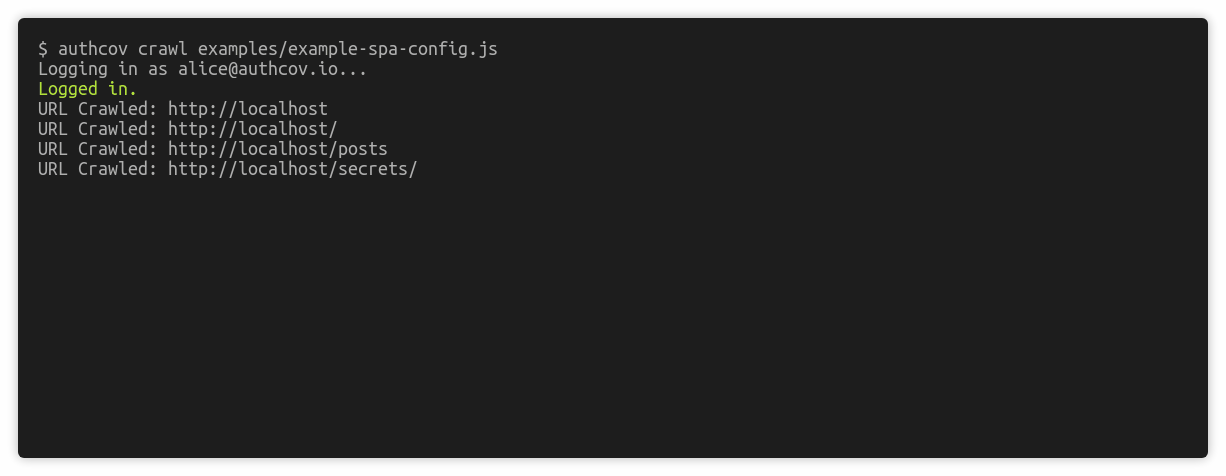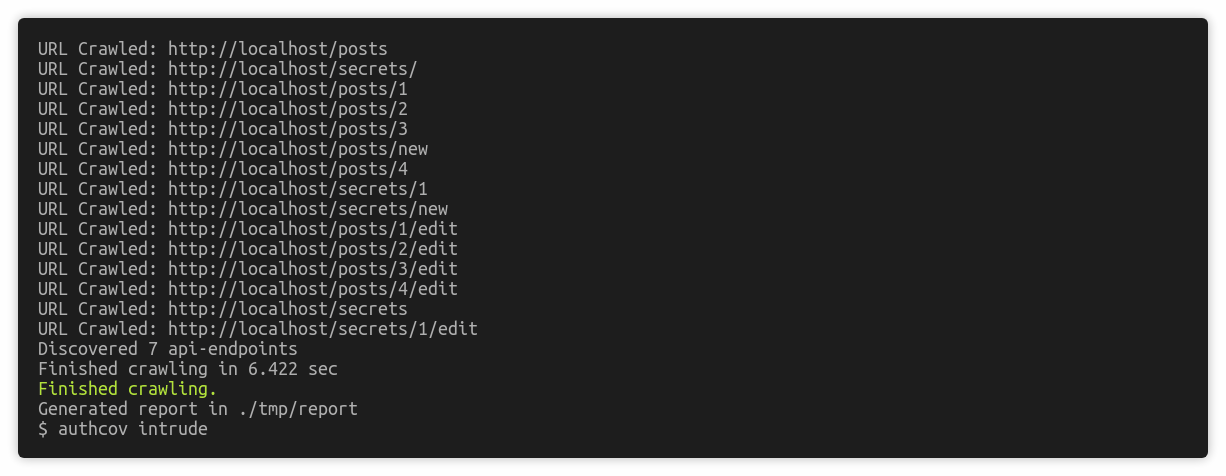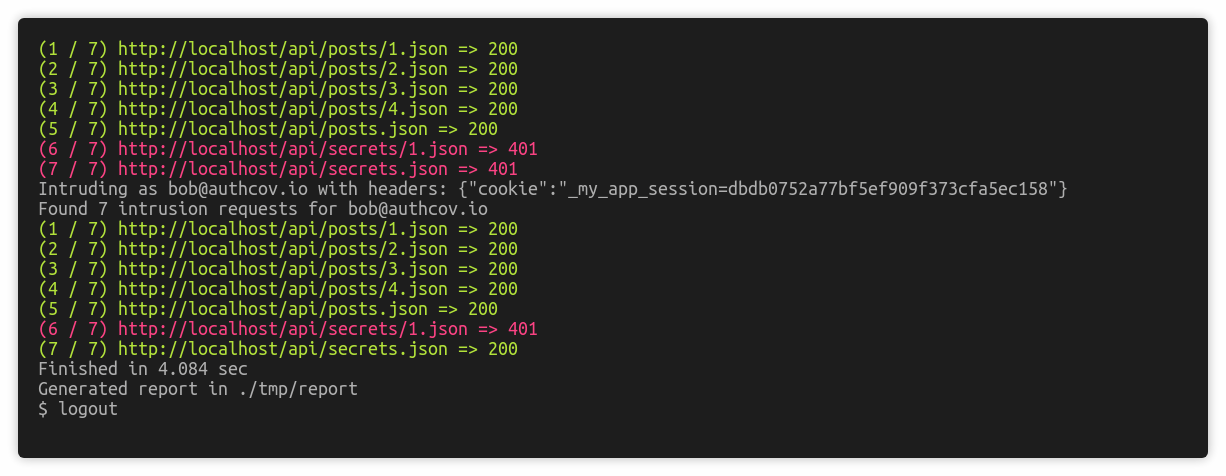 authcov/authcov
Autorisierungsabdeckungsscanning für Web-Apps
 netwrix/pingcastlecloud
Auditprogramm für AzureAD
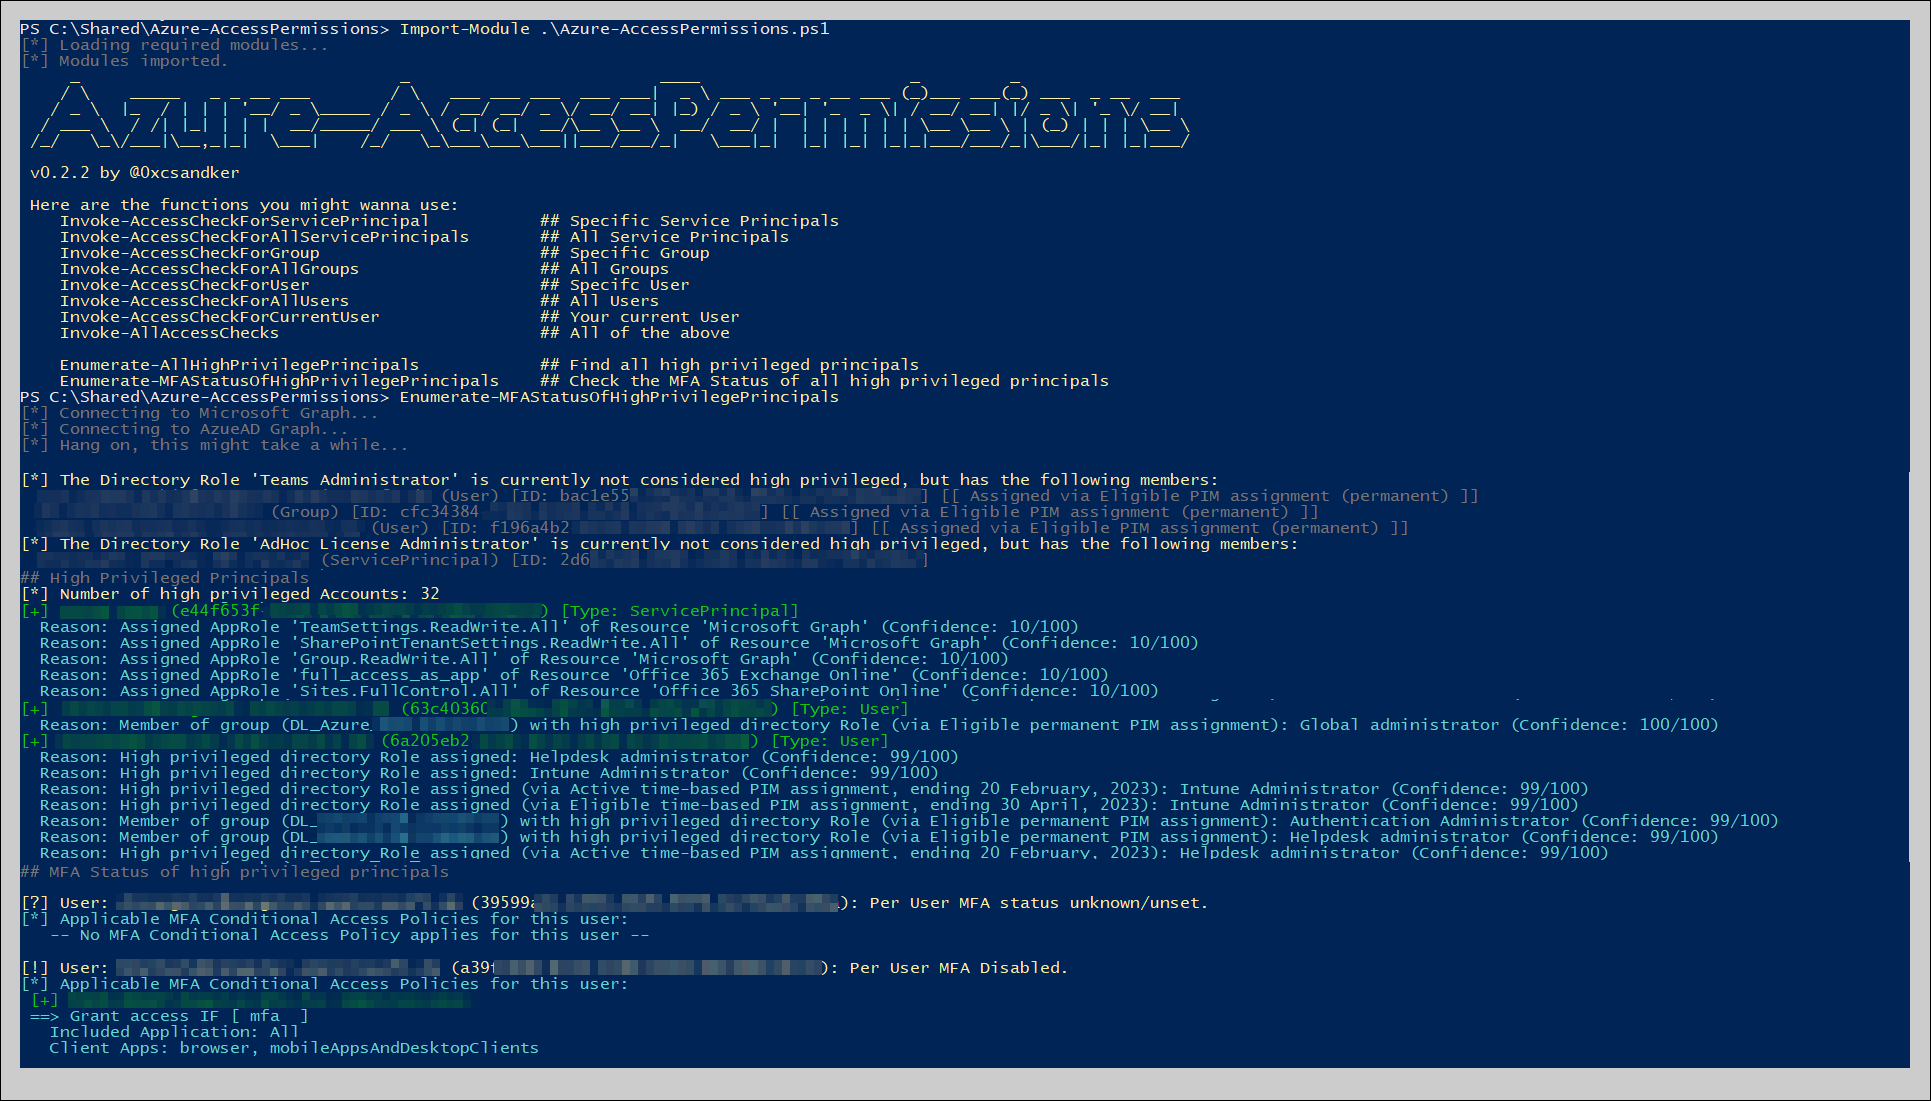 csandker/azure-accesspermissions
PowerShell-Skript zum Auflisten von Azure Active Directory-Zugriffsberechtigungen, einschließlich Rollenzuweisungen, Dienstprinzipalen und…
 thomaspatzke/burp-sessionauthtool
Burp-Plugin zur Identifizierung von Privilegienerweiterungs-Schwachstellen.
 grails/gssc-cve-2022-41923
Workaround-Leitfaden für die CVE-2022-41923 Privilegienverwaltungsschwachstelle im Grails Spring Security Core Plugin, der gepatchte…
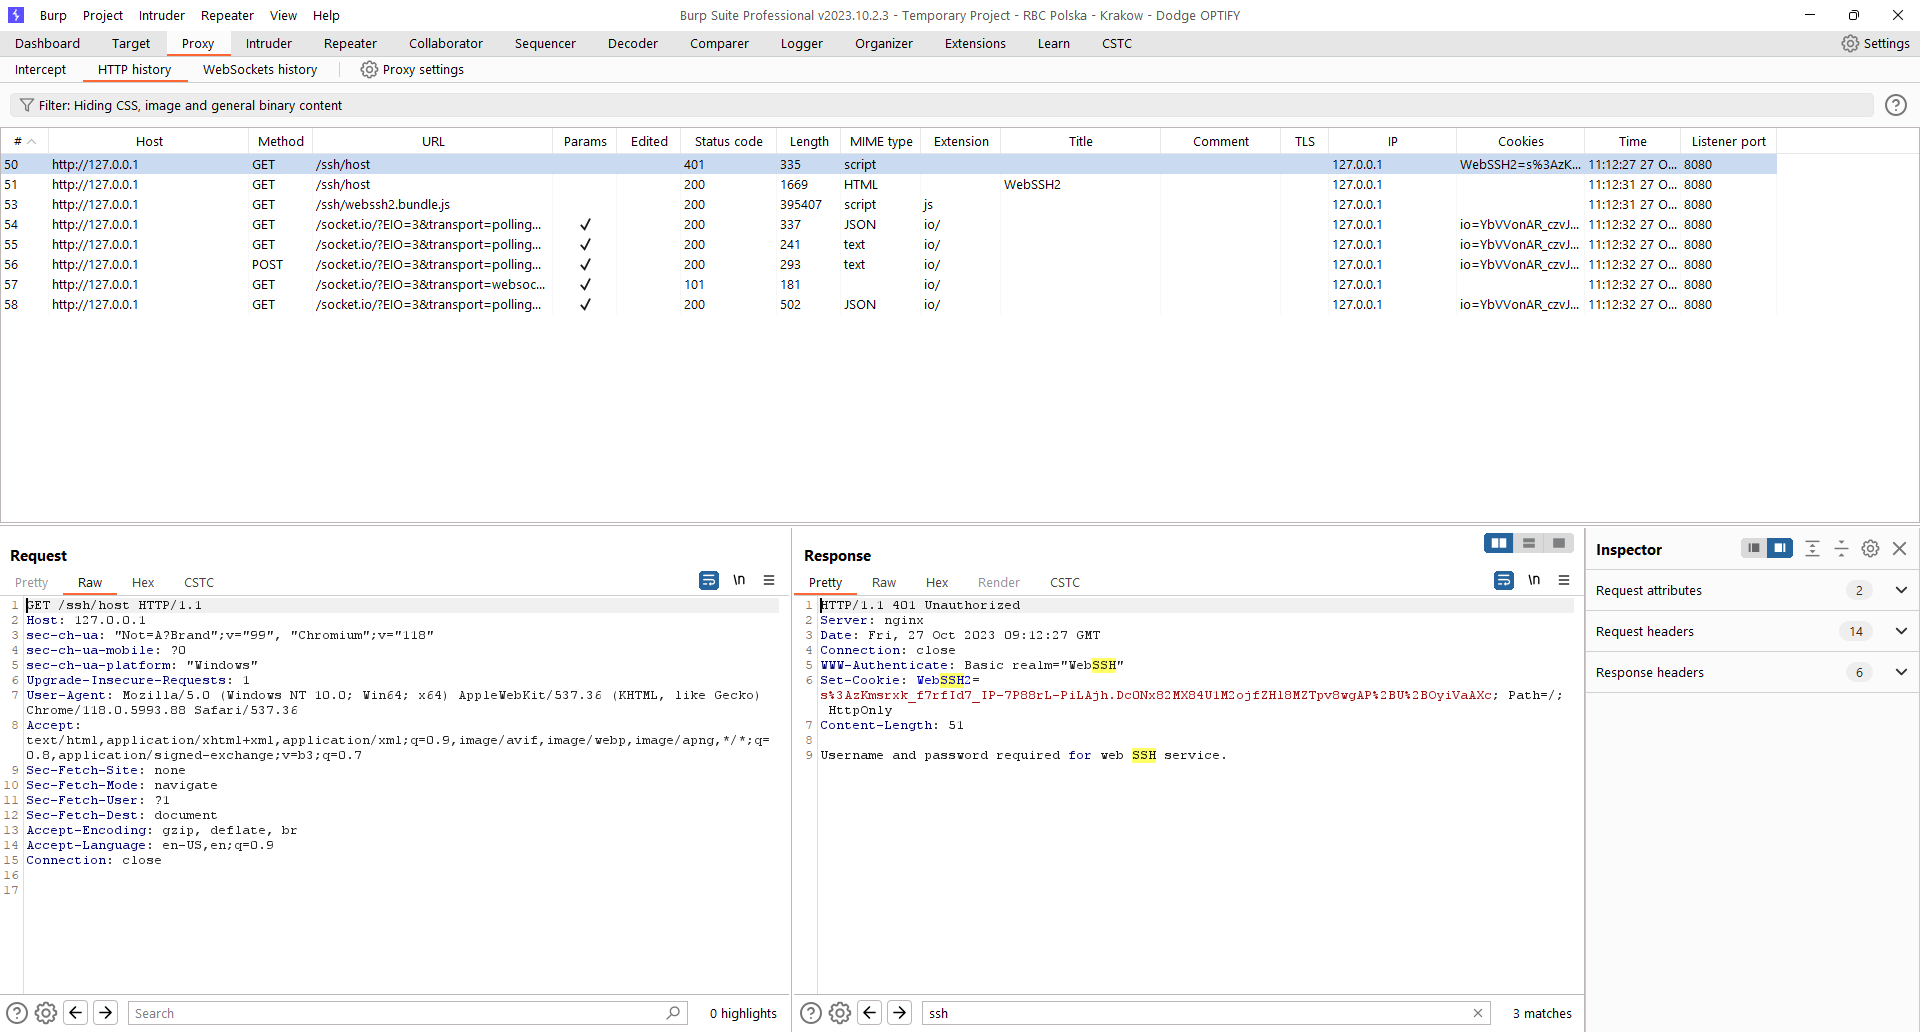 dodge-mptc/cve-2023-35794-webssh-hijacking
Repository enthält eine Beschreibung für CVE-2023-35794, entdeckt vom Dodge Industrial Team für die Dodge OPTIFY Plattform.








