
 #1
Tools zur Bewertung der Sicherheit von REST-, SOAP- und GraphQL-APIs.
Kitploit empfohlen

 matank001/moxy
Moxy ist ein Open-Source-DAST-Tool für moderne Webanwendungssicherheitstests. Es bietet eine benutzerfreundliche Oberfläche mit agentischen…
 justmorpheus/burp-automation
Durchführen eines automatisierten Scans mit Burp Suite Pro & Vmware Burp Rest API
 go-appsec/toolbox
Kollaborative Anwendungssicherheitstests zwischen Menschen und Agenten über CLI und MCP
 momenbasel/vulnhawk
KI-gestützter SAST-Scanner, der Auth-Bypass, IDOR und Logikfehler findet, die Semgrep/CodeQL übersehen. Kostenlose GitHub Action. Unterstützt Python,…
 owasp/agent-security-regression-harness
Ausführbare Sicherheits-Regressionstests für agentische Anwendungen und MCP-integrierte Systeme.
 kpomin57/waf-tester
Ein Programm zum Testen der WAF-Funktionalität
 horizon3ai/cve-2023-27532
Proof-of-Concept-Exploit für CVE-2023-27532 in Veeam Backup and Replication, der einen ungesicherten API-Endpunkt ausnutzt, um Zugangsdaten aus dem…
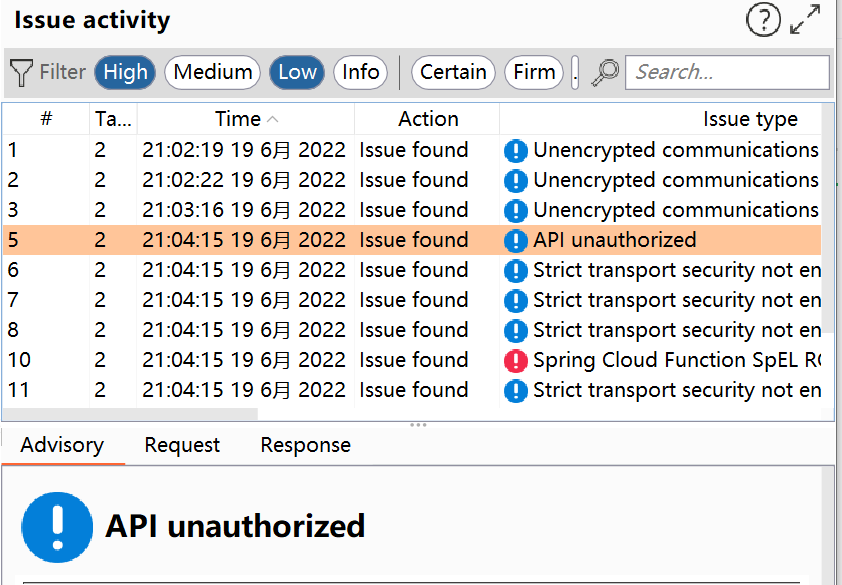 tpt11fb/springvulscan
Spring-Schwachstellenscan-Plugin für burpsuite. SpringVulScan: Unterstützt die Erkennung von:…
 jas502n/burpsuite_pro_v1.7.37
Umfassende Plattform für Sicherheitstests von Webanwendungen mit fortschrittlicher Scan-Engine, Intercepting-Proxy und automatisierter…
 jp/hermes-proxy
Hermes Proxy - HTTP-Datenverkehrsanalysator
 owasp/apicheck
Modulares DevSecOps-Toolset für REST-API-Sicherheitstests, entwickelt für Entwickler, Systemadministratoren und Penetrationstester, um…
 coffinxp/google-api-key-scanner
Validiert Google-Maps-API-Schlüssel gegen 21 Endpunkte, deckt exponierte Dienste mit PoC-URLs auf, mit Proxy-Unterstützung und stillem Modus für…
 trailofbits/slither-mcp
MCP-Server für die statische Analyse von Solidity-Smart-Contracts mit Slither
 sobri3195/pegasus-pentest-arsenal
Ein umfassendes Toolkit für Sicherheitstests von Webanwendungen, das 10 leistungsstarke Penetrationstest-Funktionen in einem Tool vereint.
 hackinglz/maps_scanner
MAPS Cloud-Scanner und Antwort-Parser für Microsoft Defender-Forschung.
 morpheuslord/nmap-api
RESTful API, die Nmap umschließt, für automatisierte Netzwerkscans, Port-Erkennung, Dienstaufzählung und Schwachstellenanalyse mit optionaler…
 joanbono/gurp
In Go geschriebener Burp Commander
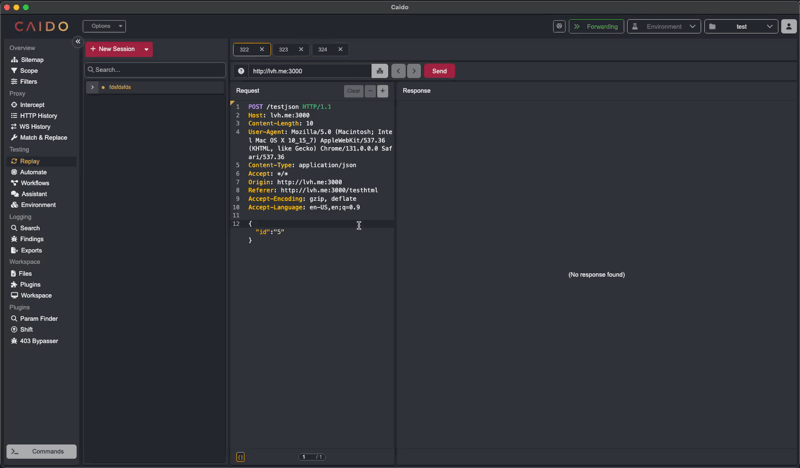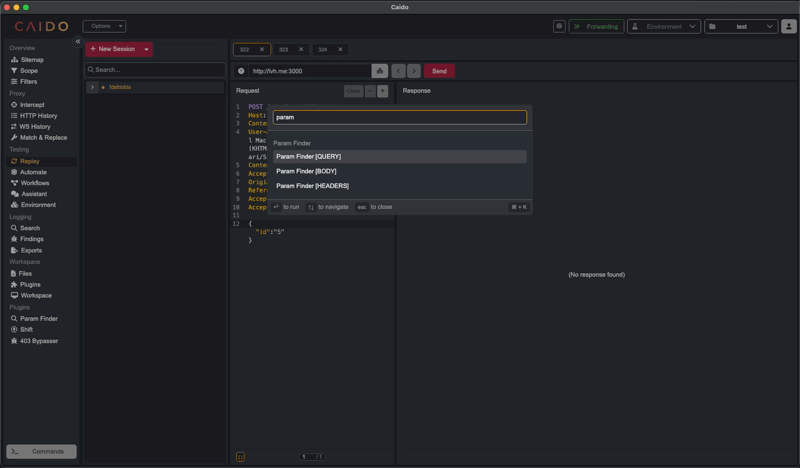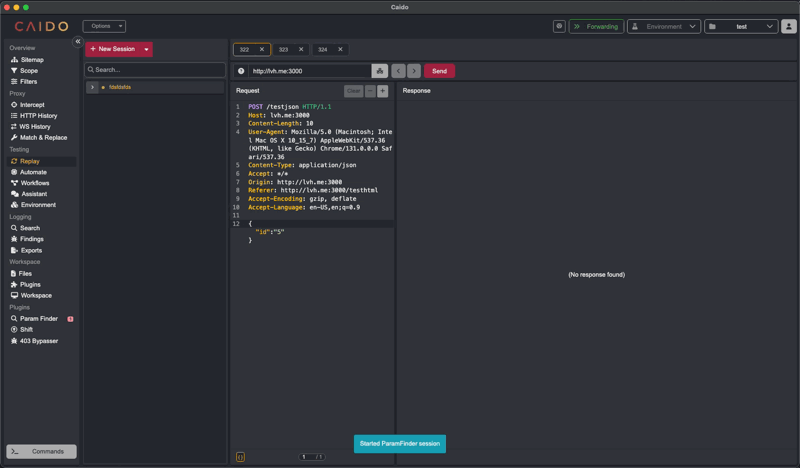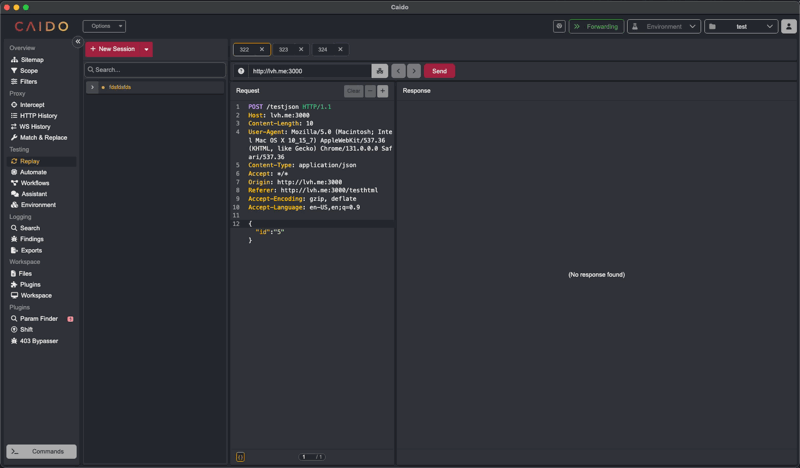 caido-community/paramfinder
Entdecke versteckte Parameter in Caido








