
 tpt11fb/springvulscan
Spring-Schwachstellenscan-Plugin für burpsuite. SpringVulScan: Unterstützt die Erkennung von: Routenleck|CVE-2022-22965|CVE-2022-22963|CVE-2022-22947|CVE-2016-4977

Dies ist das erste Burp-Suite-Plugin, das ich entwickelt habe. Das Ziel war es, Stellen, an denen möglicherweise Spring-Schwachstellen vorhanden sind, besser und bequemer zu erkennen. Bei der ersten Entwicklung bin ich auf viele Probleme und Schwierigkeiten gestoßen – von der Sammlung von Informationen zur Burp-Suite-Plugin-Entwicklung aus dem Internet (API, Dokumentation) bis zur heutigen Umsetzung der grundlegenden Funktionen vergingen insgesamt etwa zwei Wochen (dazwischen kamen auch ein paar andere Dinge). Zum Glück ist es jetzt endlich fertig! Ich habe vor, wenn ich Zeit habe, einen Leitfaden zur Burp-Suite-Plugin-Entwicklung (API-Nutzung) zu erstellen; die Dokumentation werde ich ebenfalls auf GitHub veröffentlichen und in Zukunft weiter pflegen! Im Folgenden werden Funktion und Verwendung vorgestellt.
Oberfläche
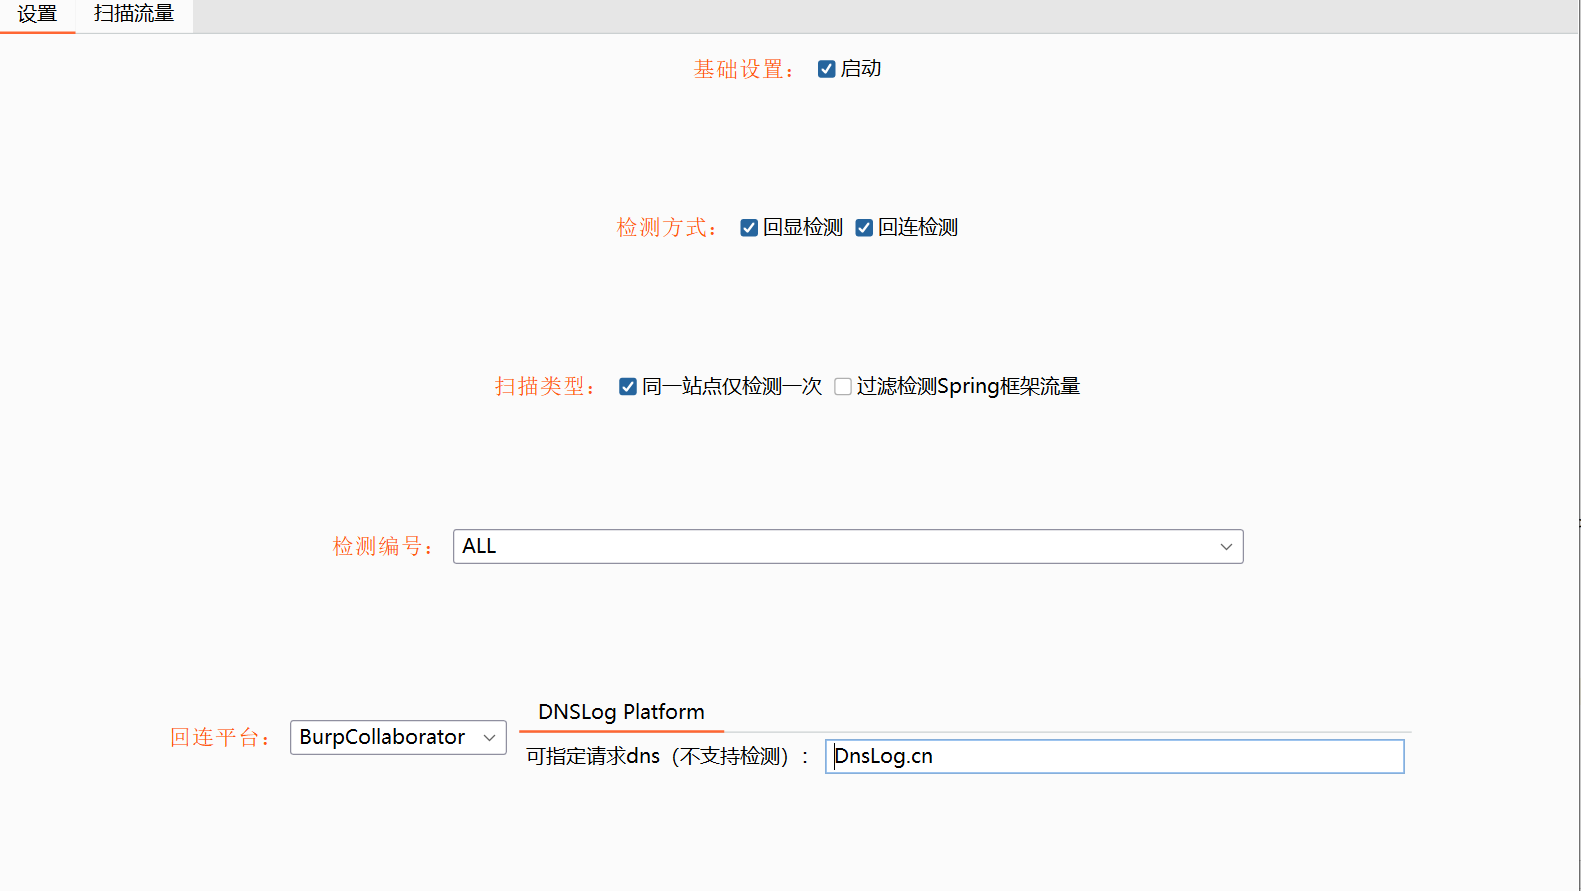
Sie sieht durchschnittlich aus – an der GUI habe ich auch eine Weile gearbeitet.
| Funktion | Beschreibung |
|---|---|
| Basiseinstellungen | Nichts Besonderes zu erwähnen. |
| Erkennungsmethode | Echo und Callback – nichts Besonderes. In der Regel einfach alles aktivieren. |
| Scan-Typ | Gleiche Site nur einmal scannen: Standardmäßig aktiviert. Nach der Aktivierung wird dieselbe Site nur einmal geprüft; eine erneute Prüfung bei URL-Änderungen erfolgt nicht. Gefilterte Spring-Framework-Erkennung: Standardmäßig deaktiviert. Nach der Aktivierung wird anhand der Spring-Eigenschaft "whitelabel error page" automatisch gefiltert erkannt, ohne anderen Datenverkehr erneut zu scannen. |
| CVE-Erkennung | Es kann ein bestimmter Schwachstellentyp zur Erkennung ausgewählt werden. |
| Callback-Plattform | Derzeit werden nur Burp Collaborator und DnsLog.cn unterstützt. Andere Plattformen sind noch nicht fertiggestellt. Falls das Ziel keine Datenverkehrsbeschränkungen aufweist, wird Burp Collaborator empfohlen – schneller Scan und präzise Ergebnisse. |
Dateiverzeichnis

conifg
------apiRoute.txt		泄露路由检测,可自定义。
------config.yml			CVE漏洞检测payload,部分payload不建议自定义。
SpringVulScan-1.0.jar
Erkennungsergebnisse

Dieses Panel war nicht sehr praktisch, daher wurde es ins Dashboard verschoben. Man kann also direkt im Dashboard prüfen, ob Schwachstellen vorhanden sind.

Schwachstellen wie CVE-2022-22965, die direkt ausnutzbar und leicht zu erkennen sind, werden direkt als kritisch (rot) gemeldet. Schwachstellen wie API-Leaks, die nicht so leicht zu erkennen sind, erscheinen in den Panels Low und Medium. Natürlich ist die Wahrscheinlichkeit im Medium-Panel höher als im Low-Panel und damit entsprechend genauer.
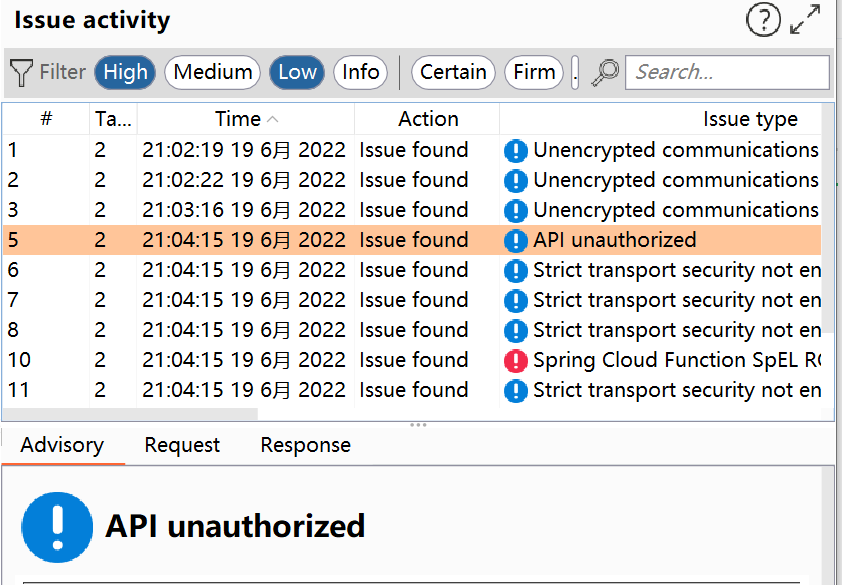

Das waren die wichtigsten Hinweise und Verwendungsmöglichkeiten. Da es das erste selbst entwickelte Tool ist, wird es sicher noch unbekannte Probleme geben – bitte reicht dafür direkt ein Issue ein.
https://portswigger.net/burp/extender/api/burp/package-summary.html
sowie einige andere Open-Source-Plugins






