
 #1
Tools zur Bewertung der Sicherheit von REST-, SOAP- und GraphQL-APIs.
Kitploit empfohlen

 asaotomo/hx0-hawkeye
Eine leichtgewichtige Browsererweiterung für Traffic-Erfassung und Sicherheitsanalyse, die vollständige Workflows für Erfassung, Abfangen, Ändern,…
 sech0us3/waf-checker
Automatisiertes WAF-Bewertungstool, das Firewall-Anbieter erkennt, 19 Angriffskategorien mit fortschrittlichen Evasion-Payloads testet und…
 xaaha/hulak
Ein leichtgewichtiger, dateibasierter CLI-API-Client mit age-verschlüsselten Secrets, erstklassiger GraphQL-Unterstützung und einem integrierten…
 nccgroup/argumentinjectionhammer
Eine Burp-Erweiterung zur Identifizierung von Argument-Injection-Schwachstellen.
 google/aura-inspector
Automatisiertes Sicherheitstest-Tool für Salesforce Experience Cloud, das falsch konfigurierte Aura-Anwendungen, zugängliche Datensätze und unbefugte…
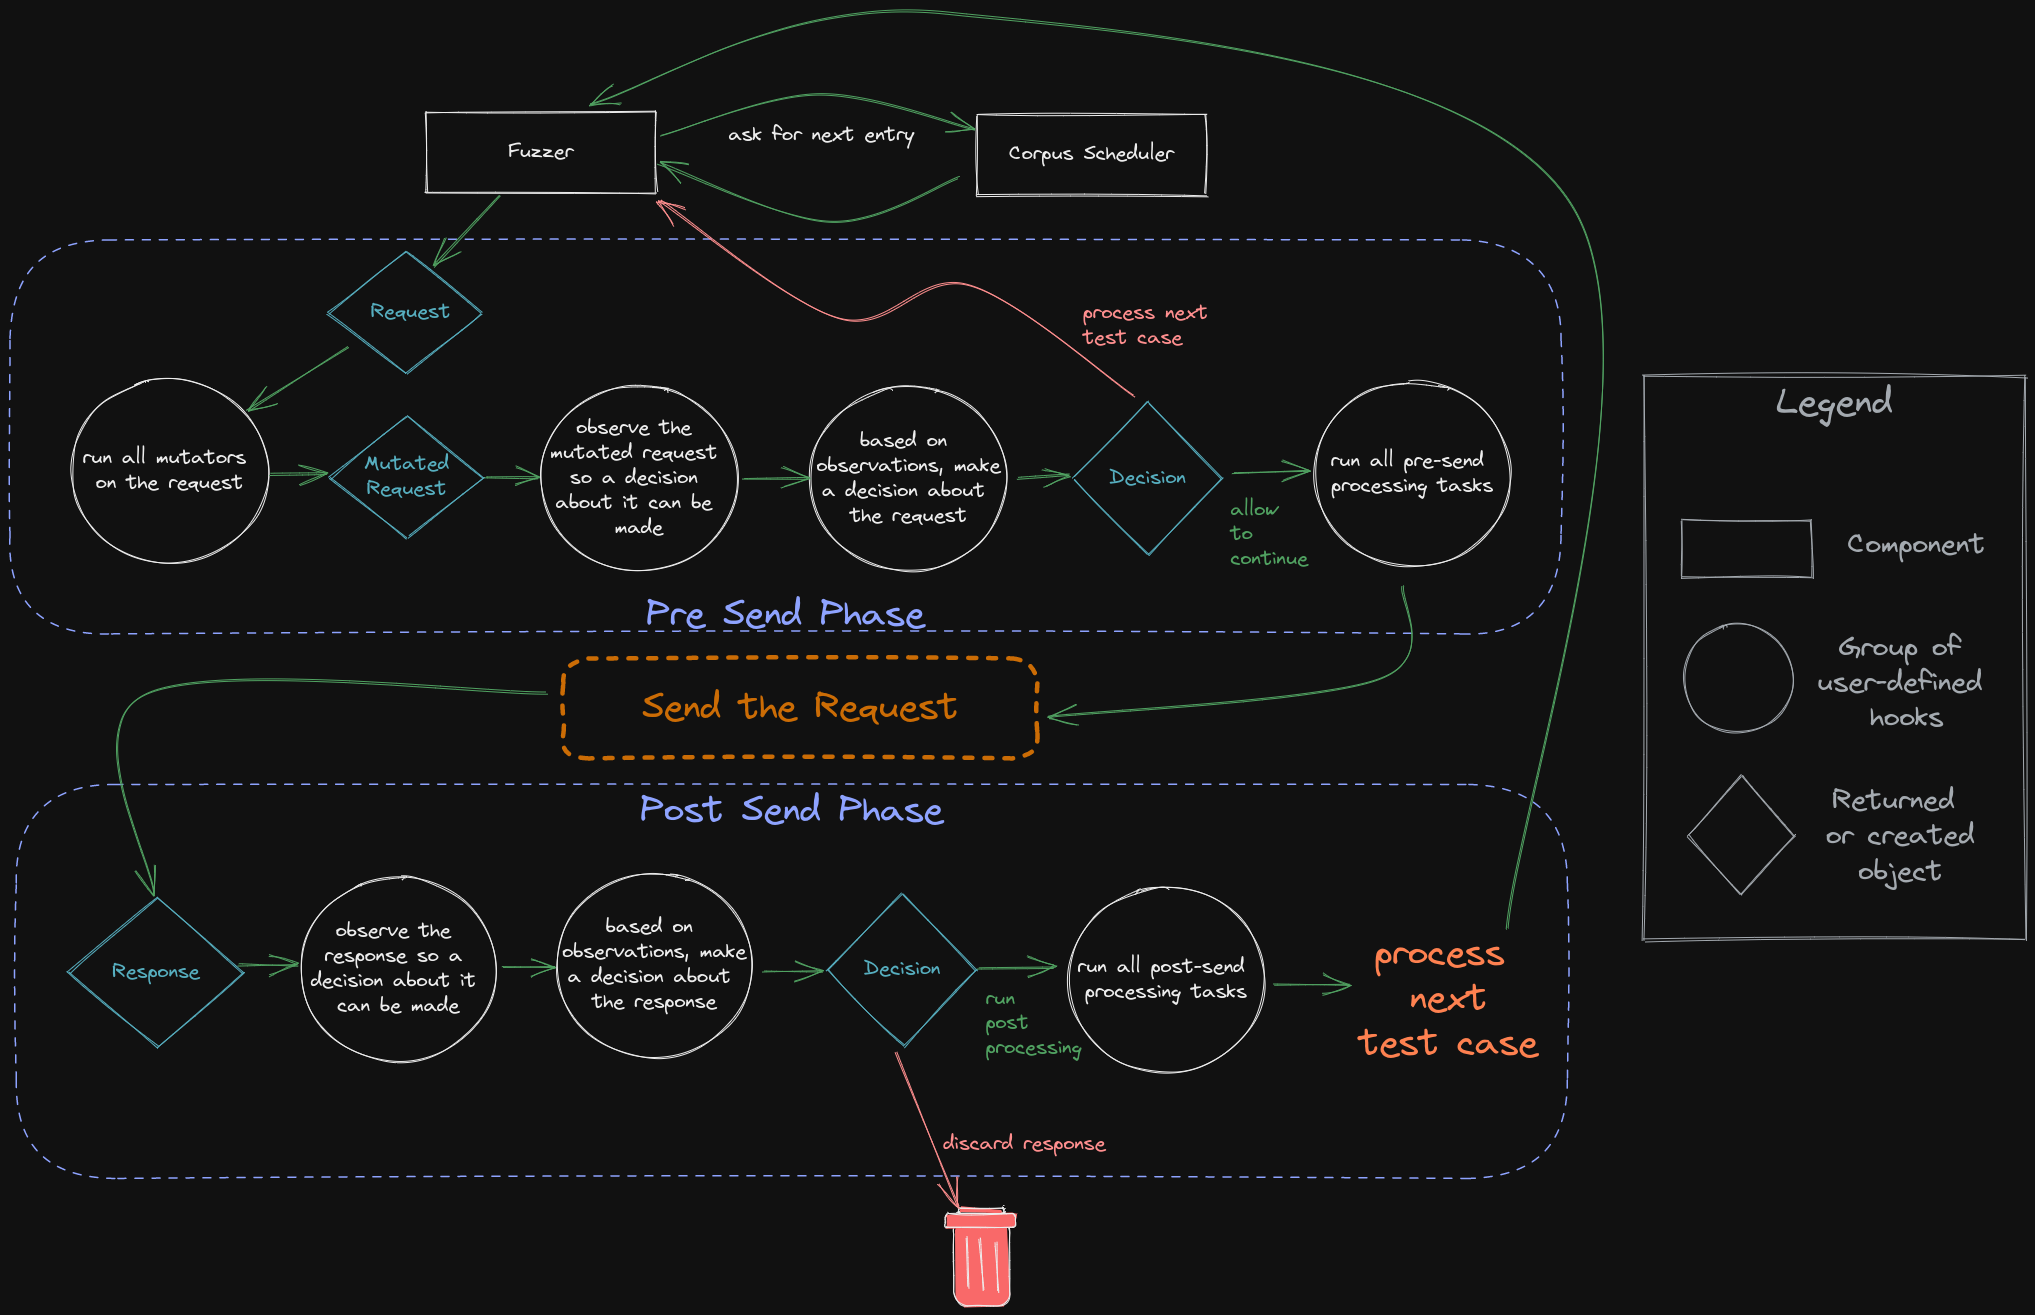 epi052/feroxfuzz
Baue strukturbewusste Black-Box-HTTP-Fuzzer in Rust mit komponierbaren Mutators, Schedulers, Observers, Deciders und Processors für kundenspezifische…
 manuelberrueta/flowanalyzer
FlowAnalyzer ist ein Werkzeug zur Unterstützung beim Testen und Analysieren von OAuth-2.0-Flows, einschließlich OpenID Connect (OIDC).
 pentestgeek/burpcommander
Ruby-Kommandozeilenschnittstelle für die REST-API von Burp Suite
 cybervelia/graphicator
Automatisiertes GraphQL-Schema-Enumeration- und Datenextraktionstool, das Introspectationsdokumente durchläuft, Abfragen rekonstruiert und Antworten…
 mda2av/http11probe
An open testing platform that probes HTTP/1.1 servers against RFC 9110/9112 requirements, smuggling vectors, and malformed input handling. Add your…
 rub-nds/rest-attacker
Automatisiertes Penetrationstest-Framework für REST-APIs mit OpenAPI-gesteuerter Testgenerierung, 32 OWASP-basierten Sicherheitstests und…
 owasp/raider
OWASP Raider: ein neuartiges Framework zur Manipulation der HTTP-Prozesse persistenter Sitzungen
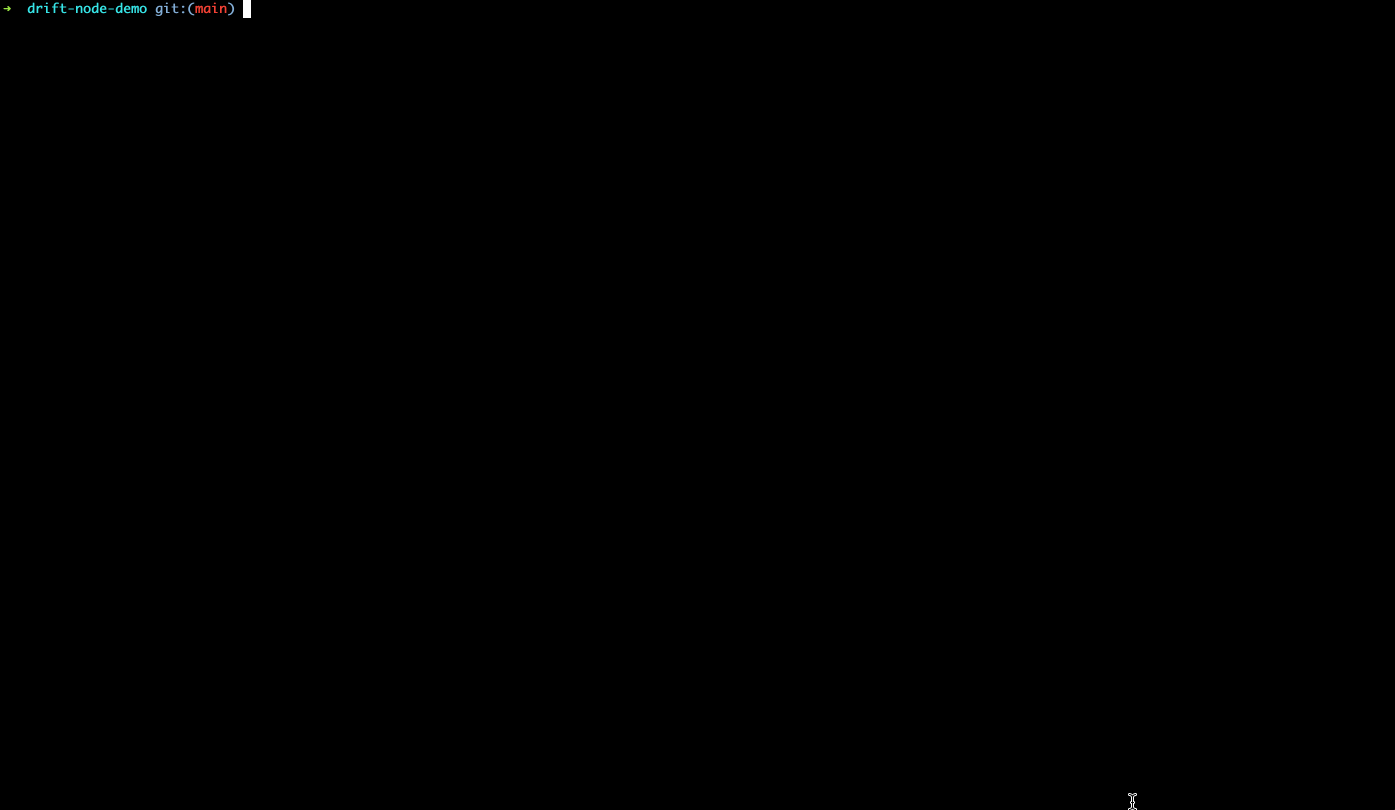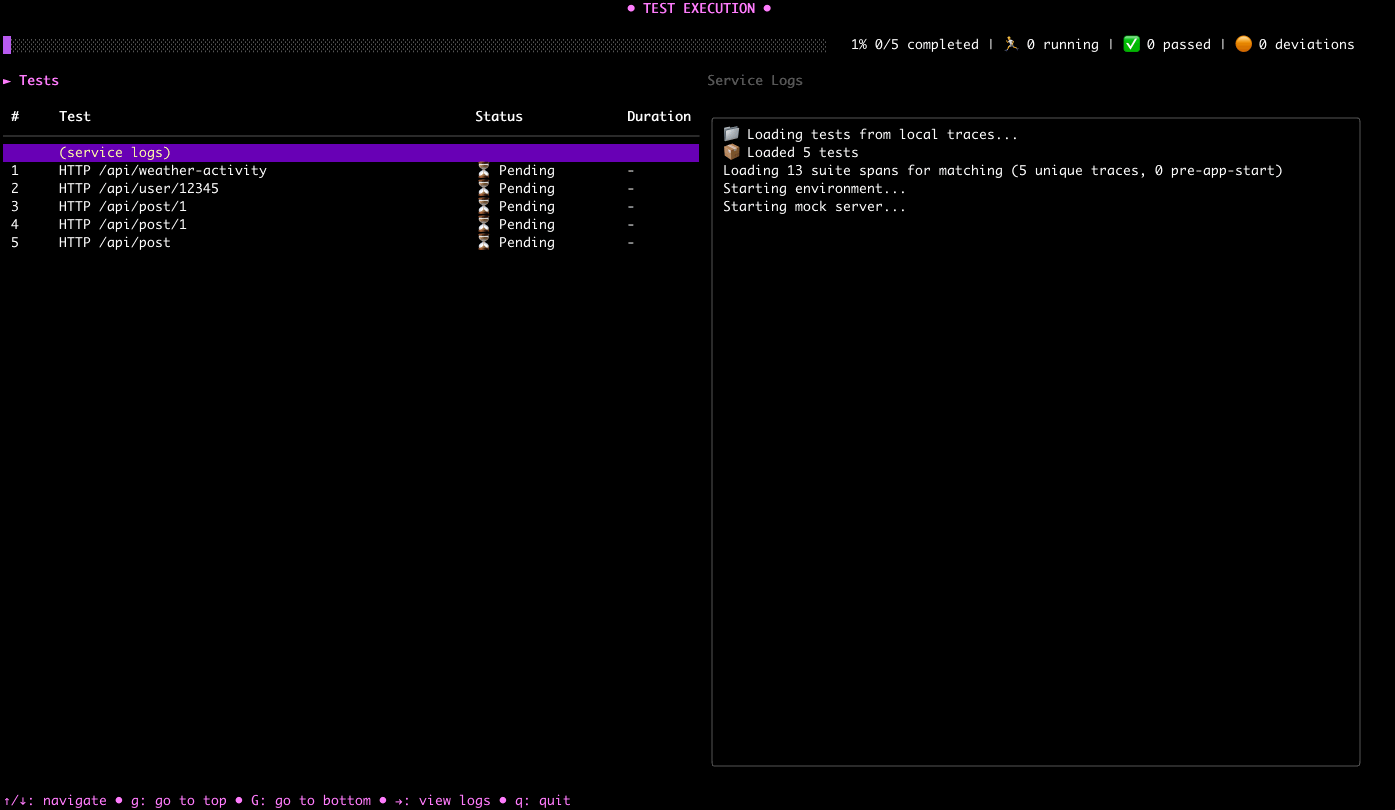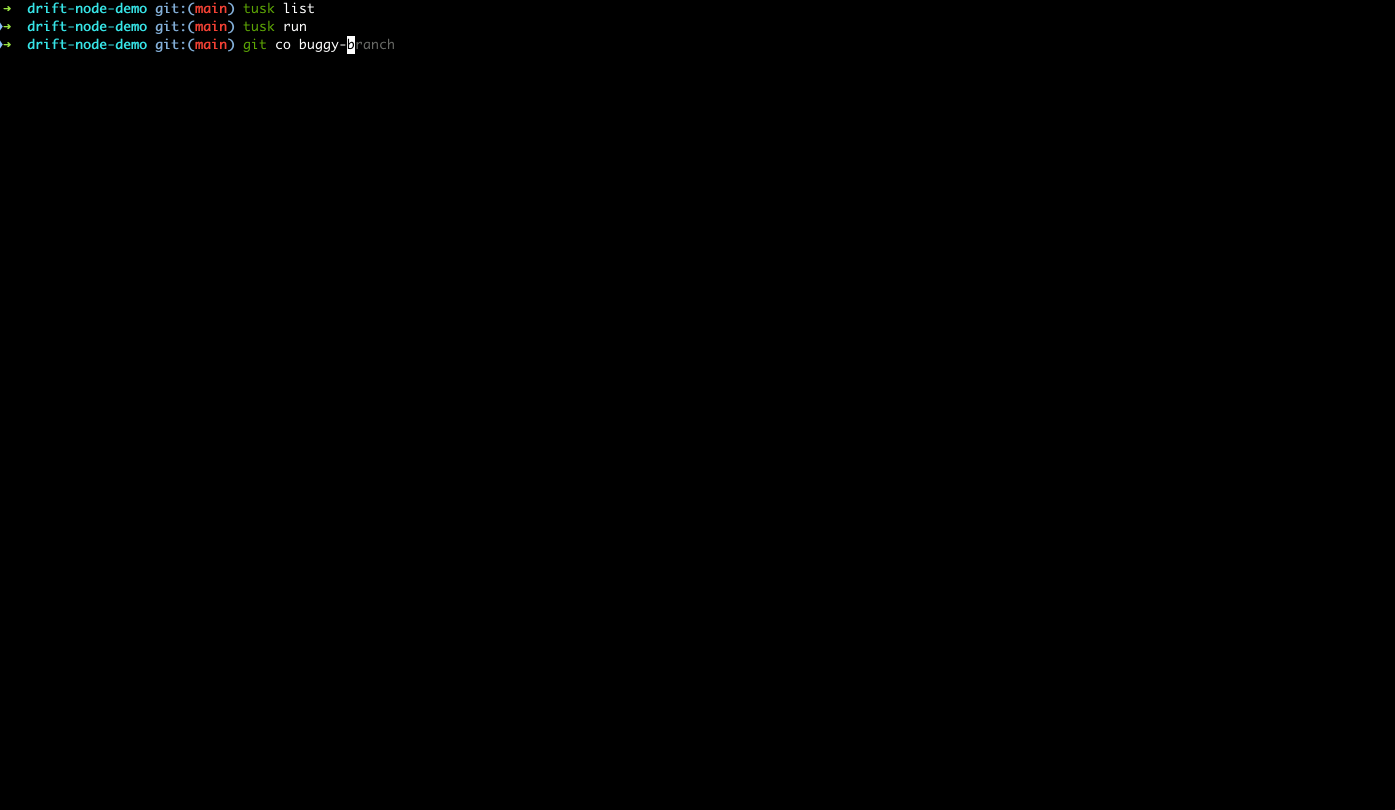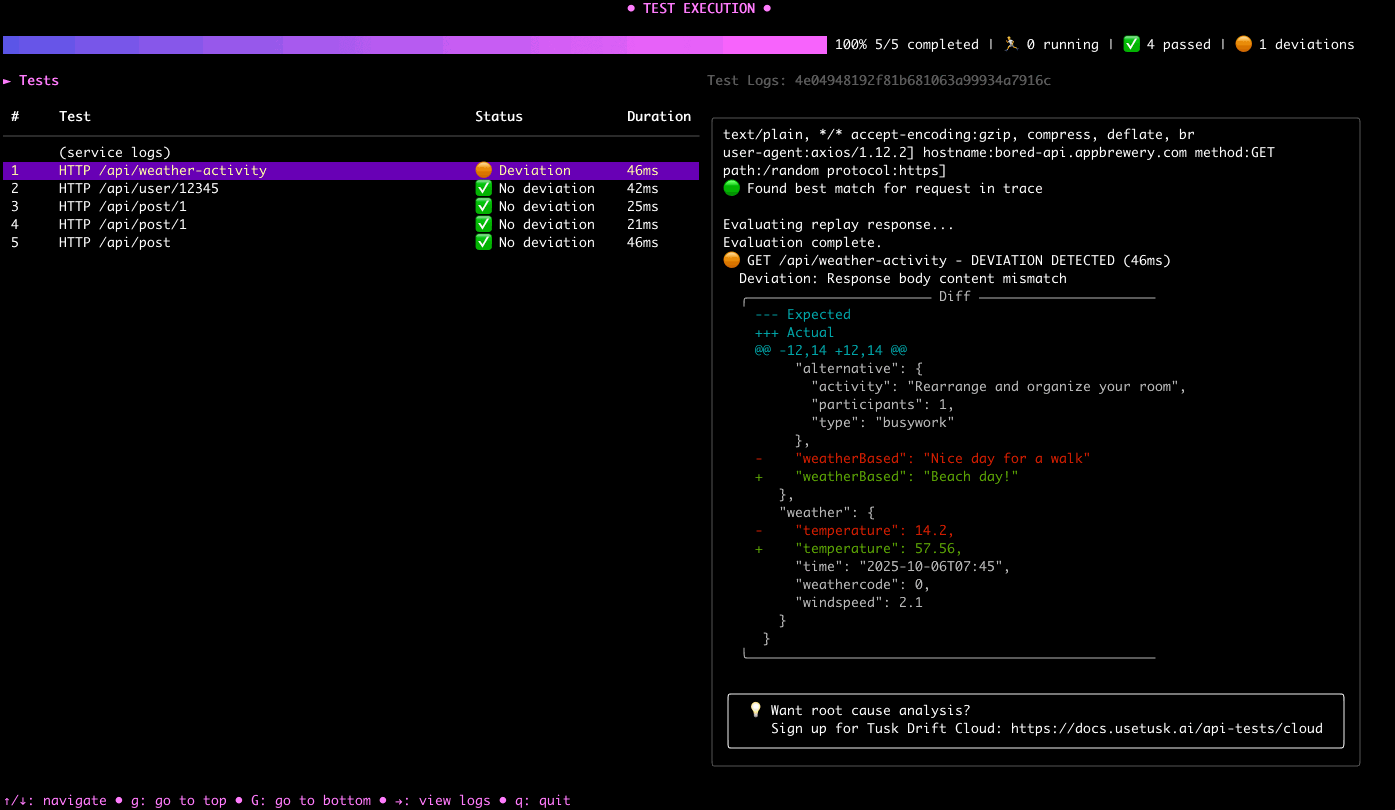 use-tusk/drift-node-sdk
Node.js SDK zum Erfassen und Wiederholen von API-Aufrufen, die zu/von Ihrem Dienst erfolgen.
 use-tusk/tusk-cli
Automatisierte Testsuite mit Live-Traffic-Aufzeichnung und -Wiedergabe
 santandersecurityresearch/corsair_scan
Automatisierter CORS-Fehlkonfigurationsscanner, der Origin-Header-Injection, Wildcard-Reflexion und Credential-Leakage in Webanwendungen und APIs…
 danialhalo/acuautomate
Inoffizielles Acunetix CLI-Tool für automatisiertes Pentesting und Bug Hunting über große Bereiche hinweg.
 portswigger/pentest-mapper
Eine Burp-Suite-Erweiterung für Anwendungs-Penetrationstests zur Kartierung von Abläufen und Schwachstellen
 s4dhulabs/vimana-framework
Vimana ist ein modulares Sicherheits-Framework zur Überprüfung von Python-APIs und Webanwendungen. Die plugin-basierte Architektur ermöglicht es…








