Warum Hermes Proxy?
- Ein Klick zum Starten. Öffne Chrome, Edge, Brave, Firefox und Co. bereits über Hermes geleitet und mit Vertrauen in dessen Zertifikat, ohne die System-Proxy-Einstellungen oder Zertifikatsspeicher anzufassen.
- Alles an einem Ort. HTTP/1.1, HTTP/2, HTTPS (über eine lokale CA) und WebSockets in einer einzigen Live-Liste.
- Finde die Nadel schnell. Strukturierte Filter wie
status:>=400 host:api.example.com -path:/health, sortierbare Spalten und ein Klick, um Bilder, Schriftarten und Skripte auszublenden.
- Ändere, was die App sieht. Regeln können Anfragen verzögern, Header umschreiben, eine gefälschte Antwort zurückgeben oder die Verbindung trennen, ohne Codeänderungen in der getesteten App.
- Erneut abspielen und bearbeiten. Sende jede Anfrage erneut oder öffne sie in einem Editor und ändere zuerst URL, Header oder Body.
- Teile, was du gefunden hast. Exportiere alles (oder nur eine Auswahl) als HAR, kopiere als cURL / fetch / PowerShell oder importiere das HAR von jemand anderem.
- Lokal und privat. Kein Konto, keine Cloud. Der Datenverkehr verlässt niemals deinen Rechner.
Rundgang
| |
|---|
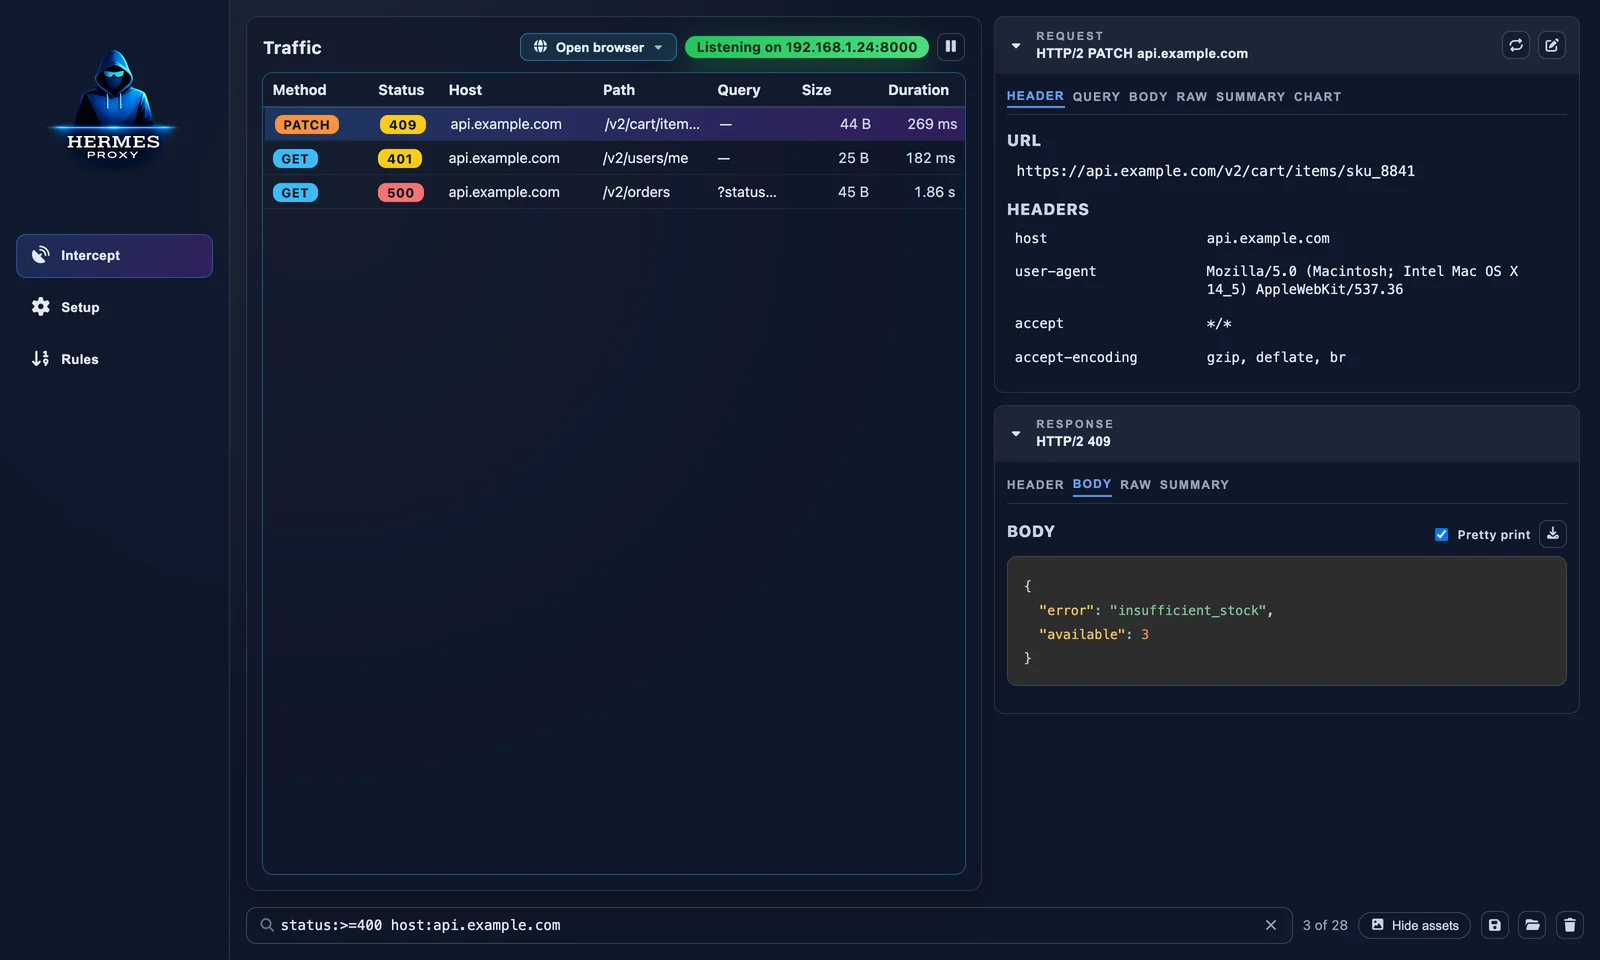 | 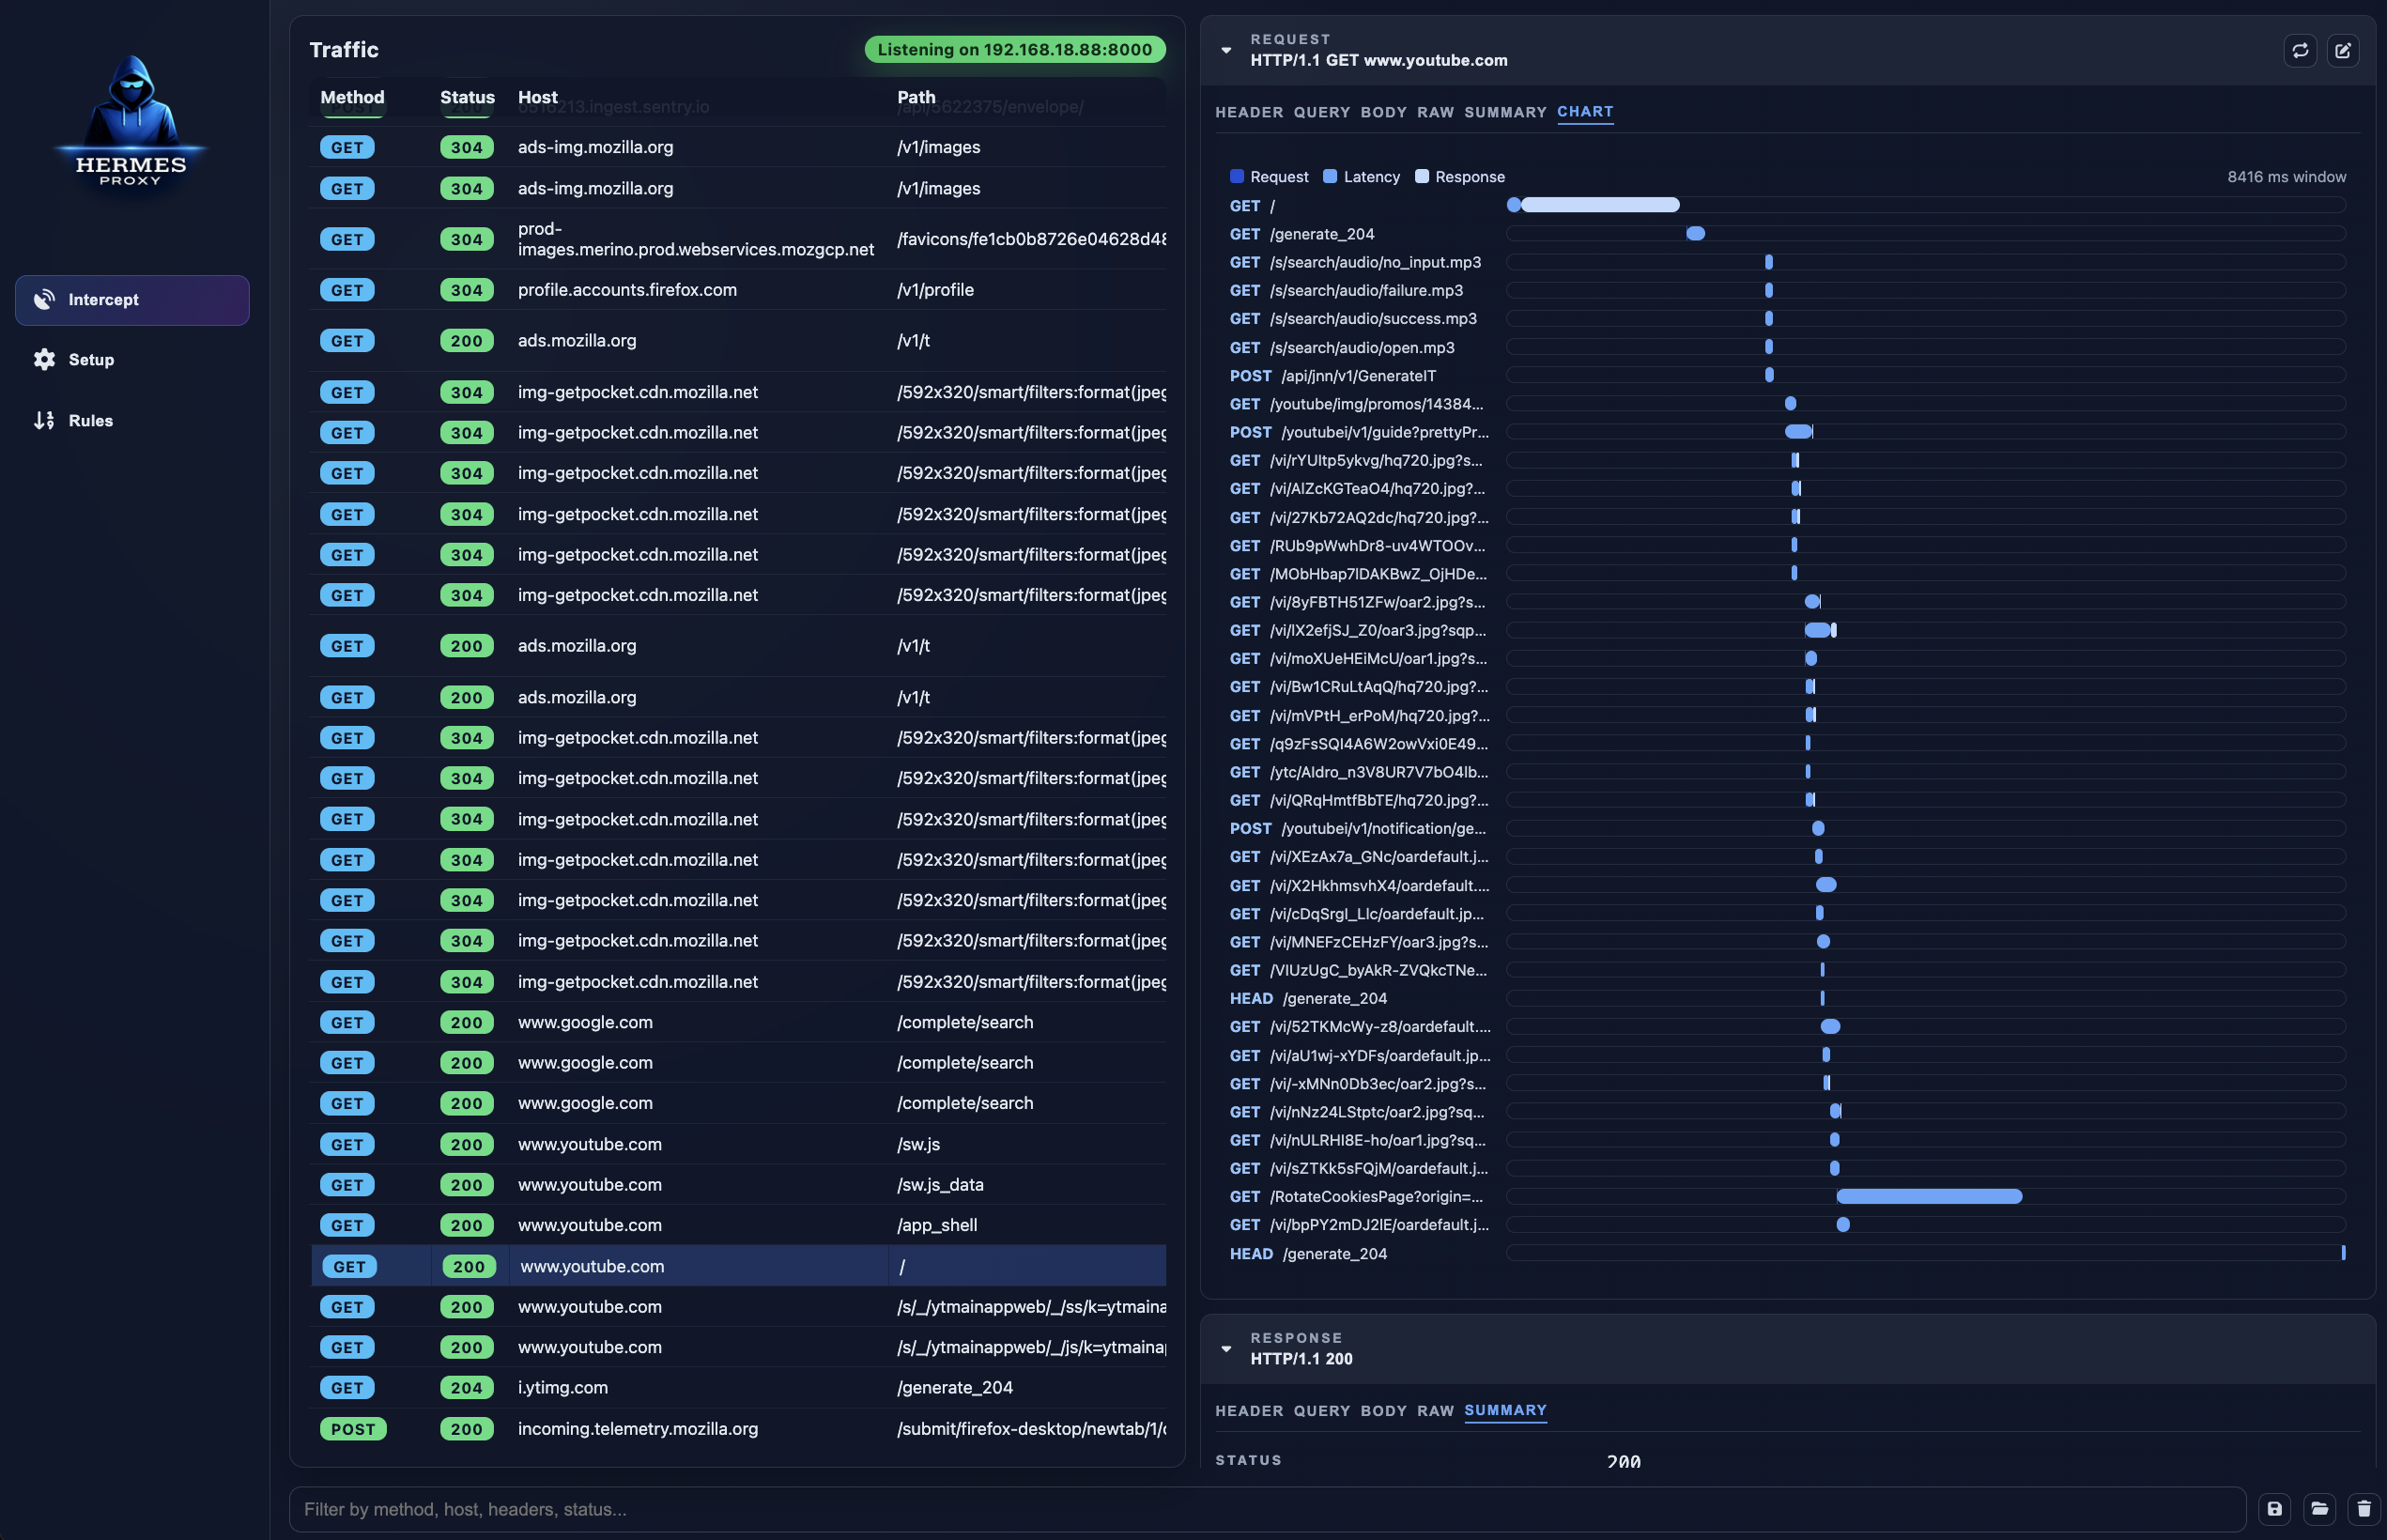 |
| Filtern wie eine Abfragesprache. Kombiniere Methode, Statusbereiche, Host-Wildcards, Inhaltstyp und Negation. | Wasserfall-Diagramm. Sieh jede Anfrage, die eine Seite ausgelöst hat, mit Sende- / Warte- / Empfangszeiten. |
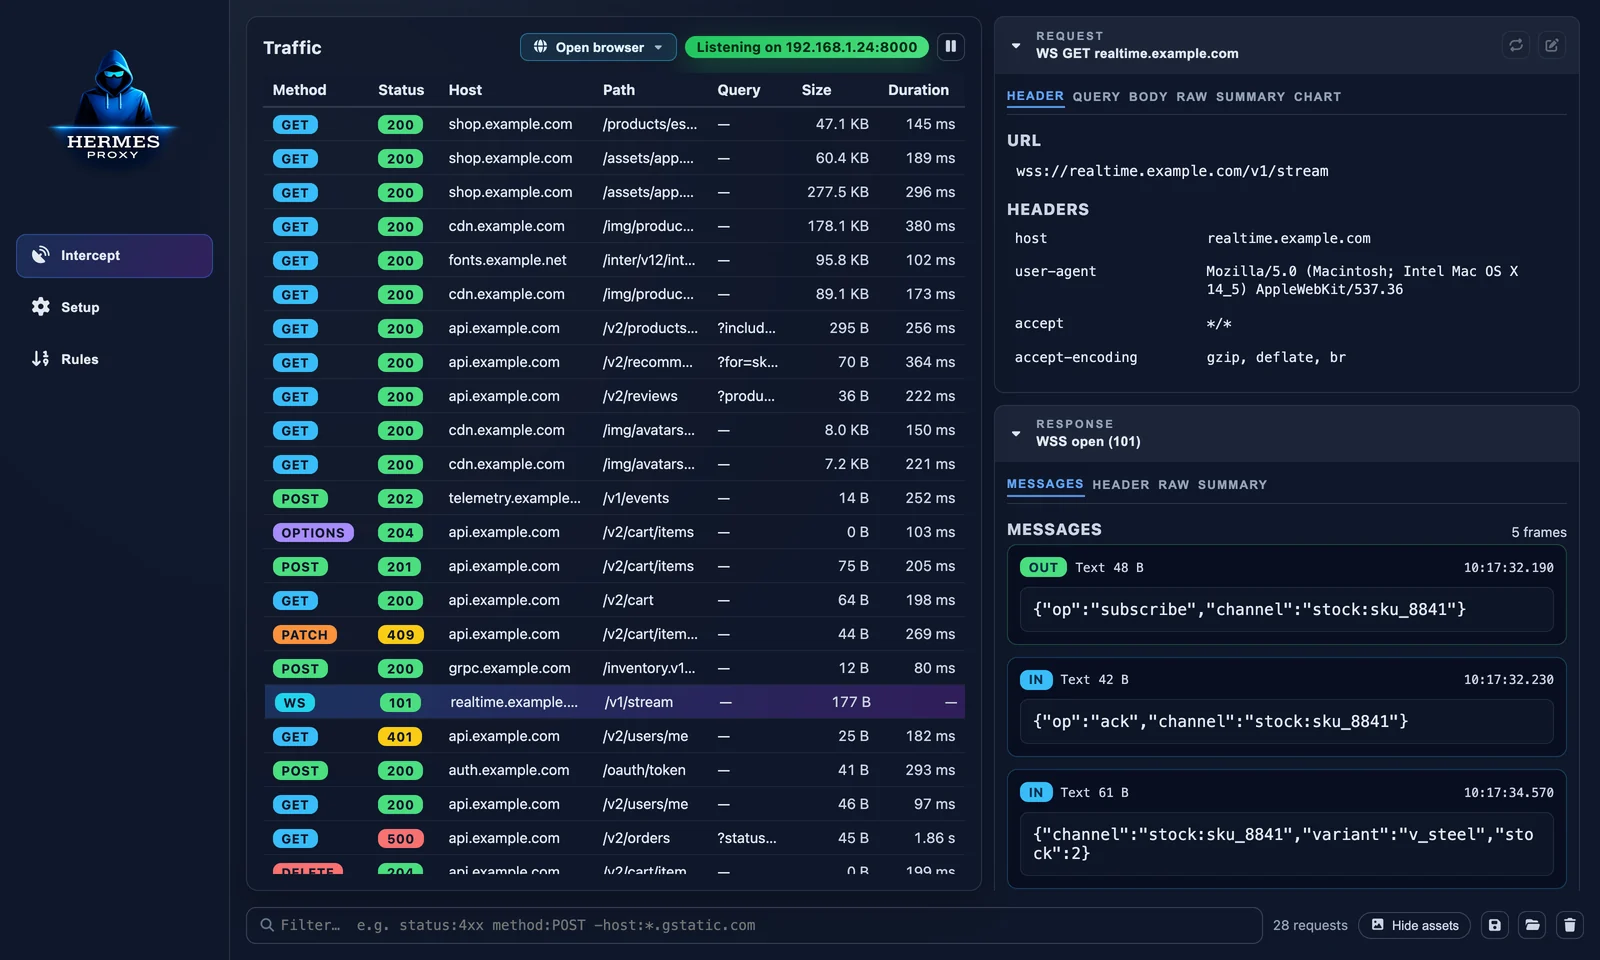 | 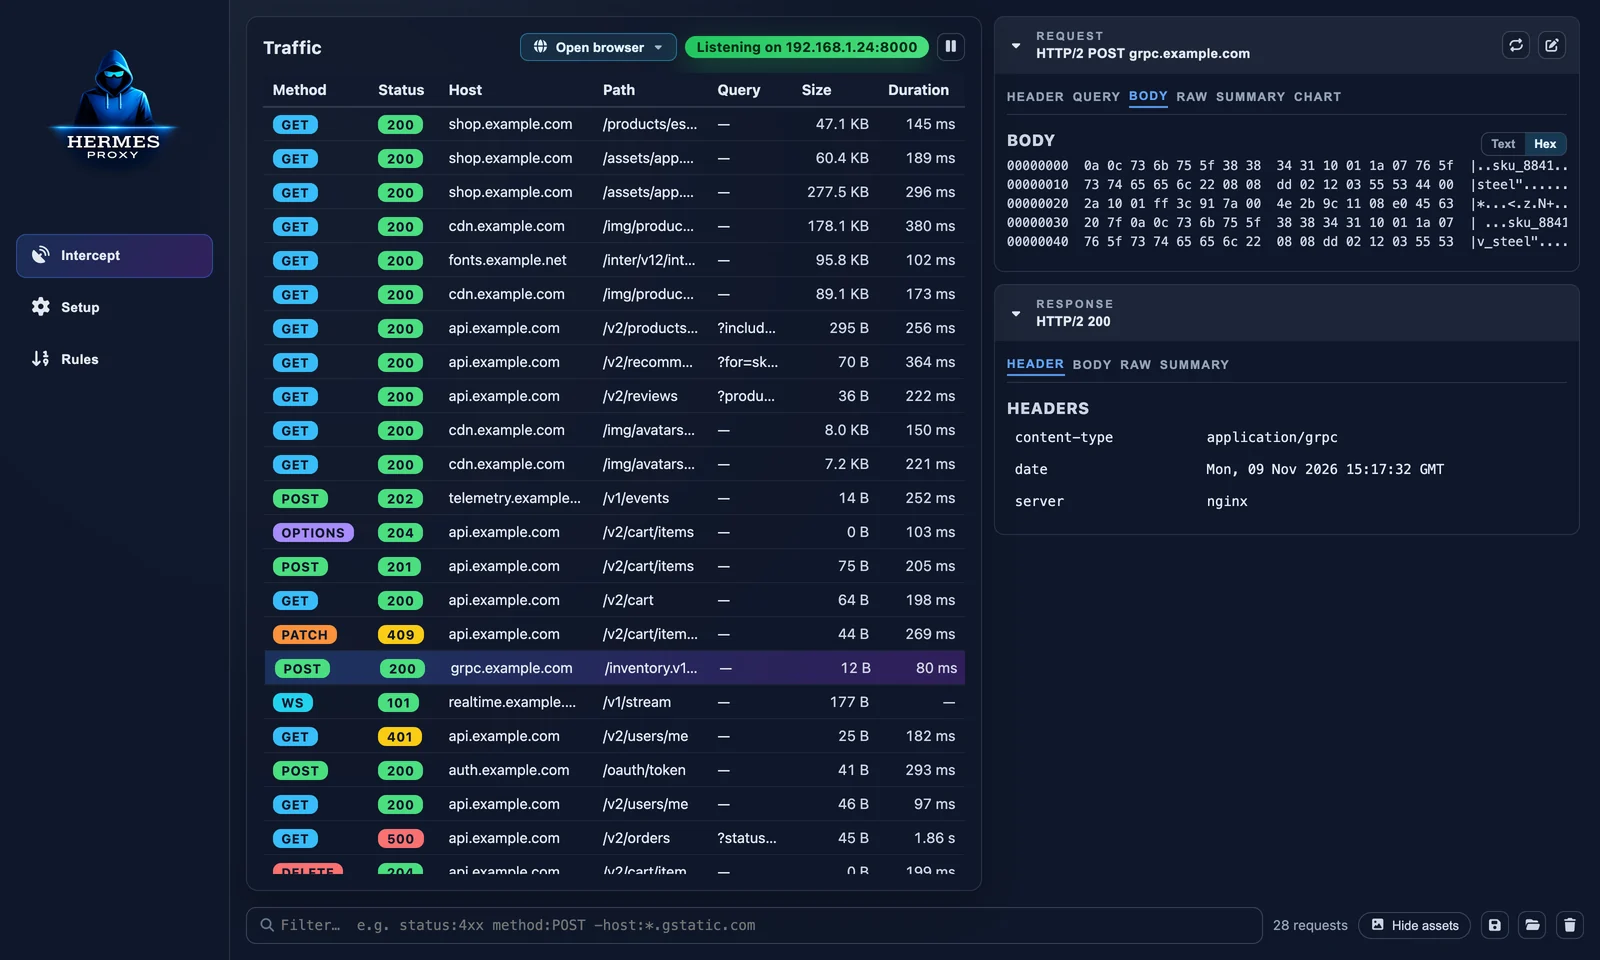 |
| WebSocket-Frames. Jede Nachricht ein- und ausgehend, mit Richtung, Größe und Zeitstempel. | Binäre Bodies. gRPC, Protobuf, Bilder und andere nicht-textuelle Payloads öffnen sich in einer Hex-Ansicht. |
Funktionen
Erfassen
- Öffne einen vorkonfigurierten Browser (Chrome, Chrome Canary, Chromium, Edge, Brave, Vivaldi, Opera, Firefox) in seinem eigenen Profil, ohne Systemänderungen
- HTTP-, HTTPS- und WebSocket-Abfangen über einen mockttp-basierten Proxy
- Automatisch generierte lokale Zertifizierungsstelle, exportierbar über den Setup-Tab
- Lausche auf allen Schnittstellen, um Telefone, Tablets, VMs und andere Geräte in deinem Netzwerk zu erfassen
- Aufzeichnung pausieren / fortsetzen, ohne den Proxy zu stoppen
- Konfigurierbare maximale Größe erfasster Bodies
Inspizieren
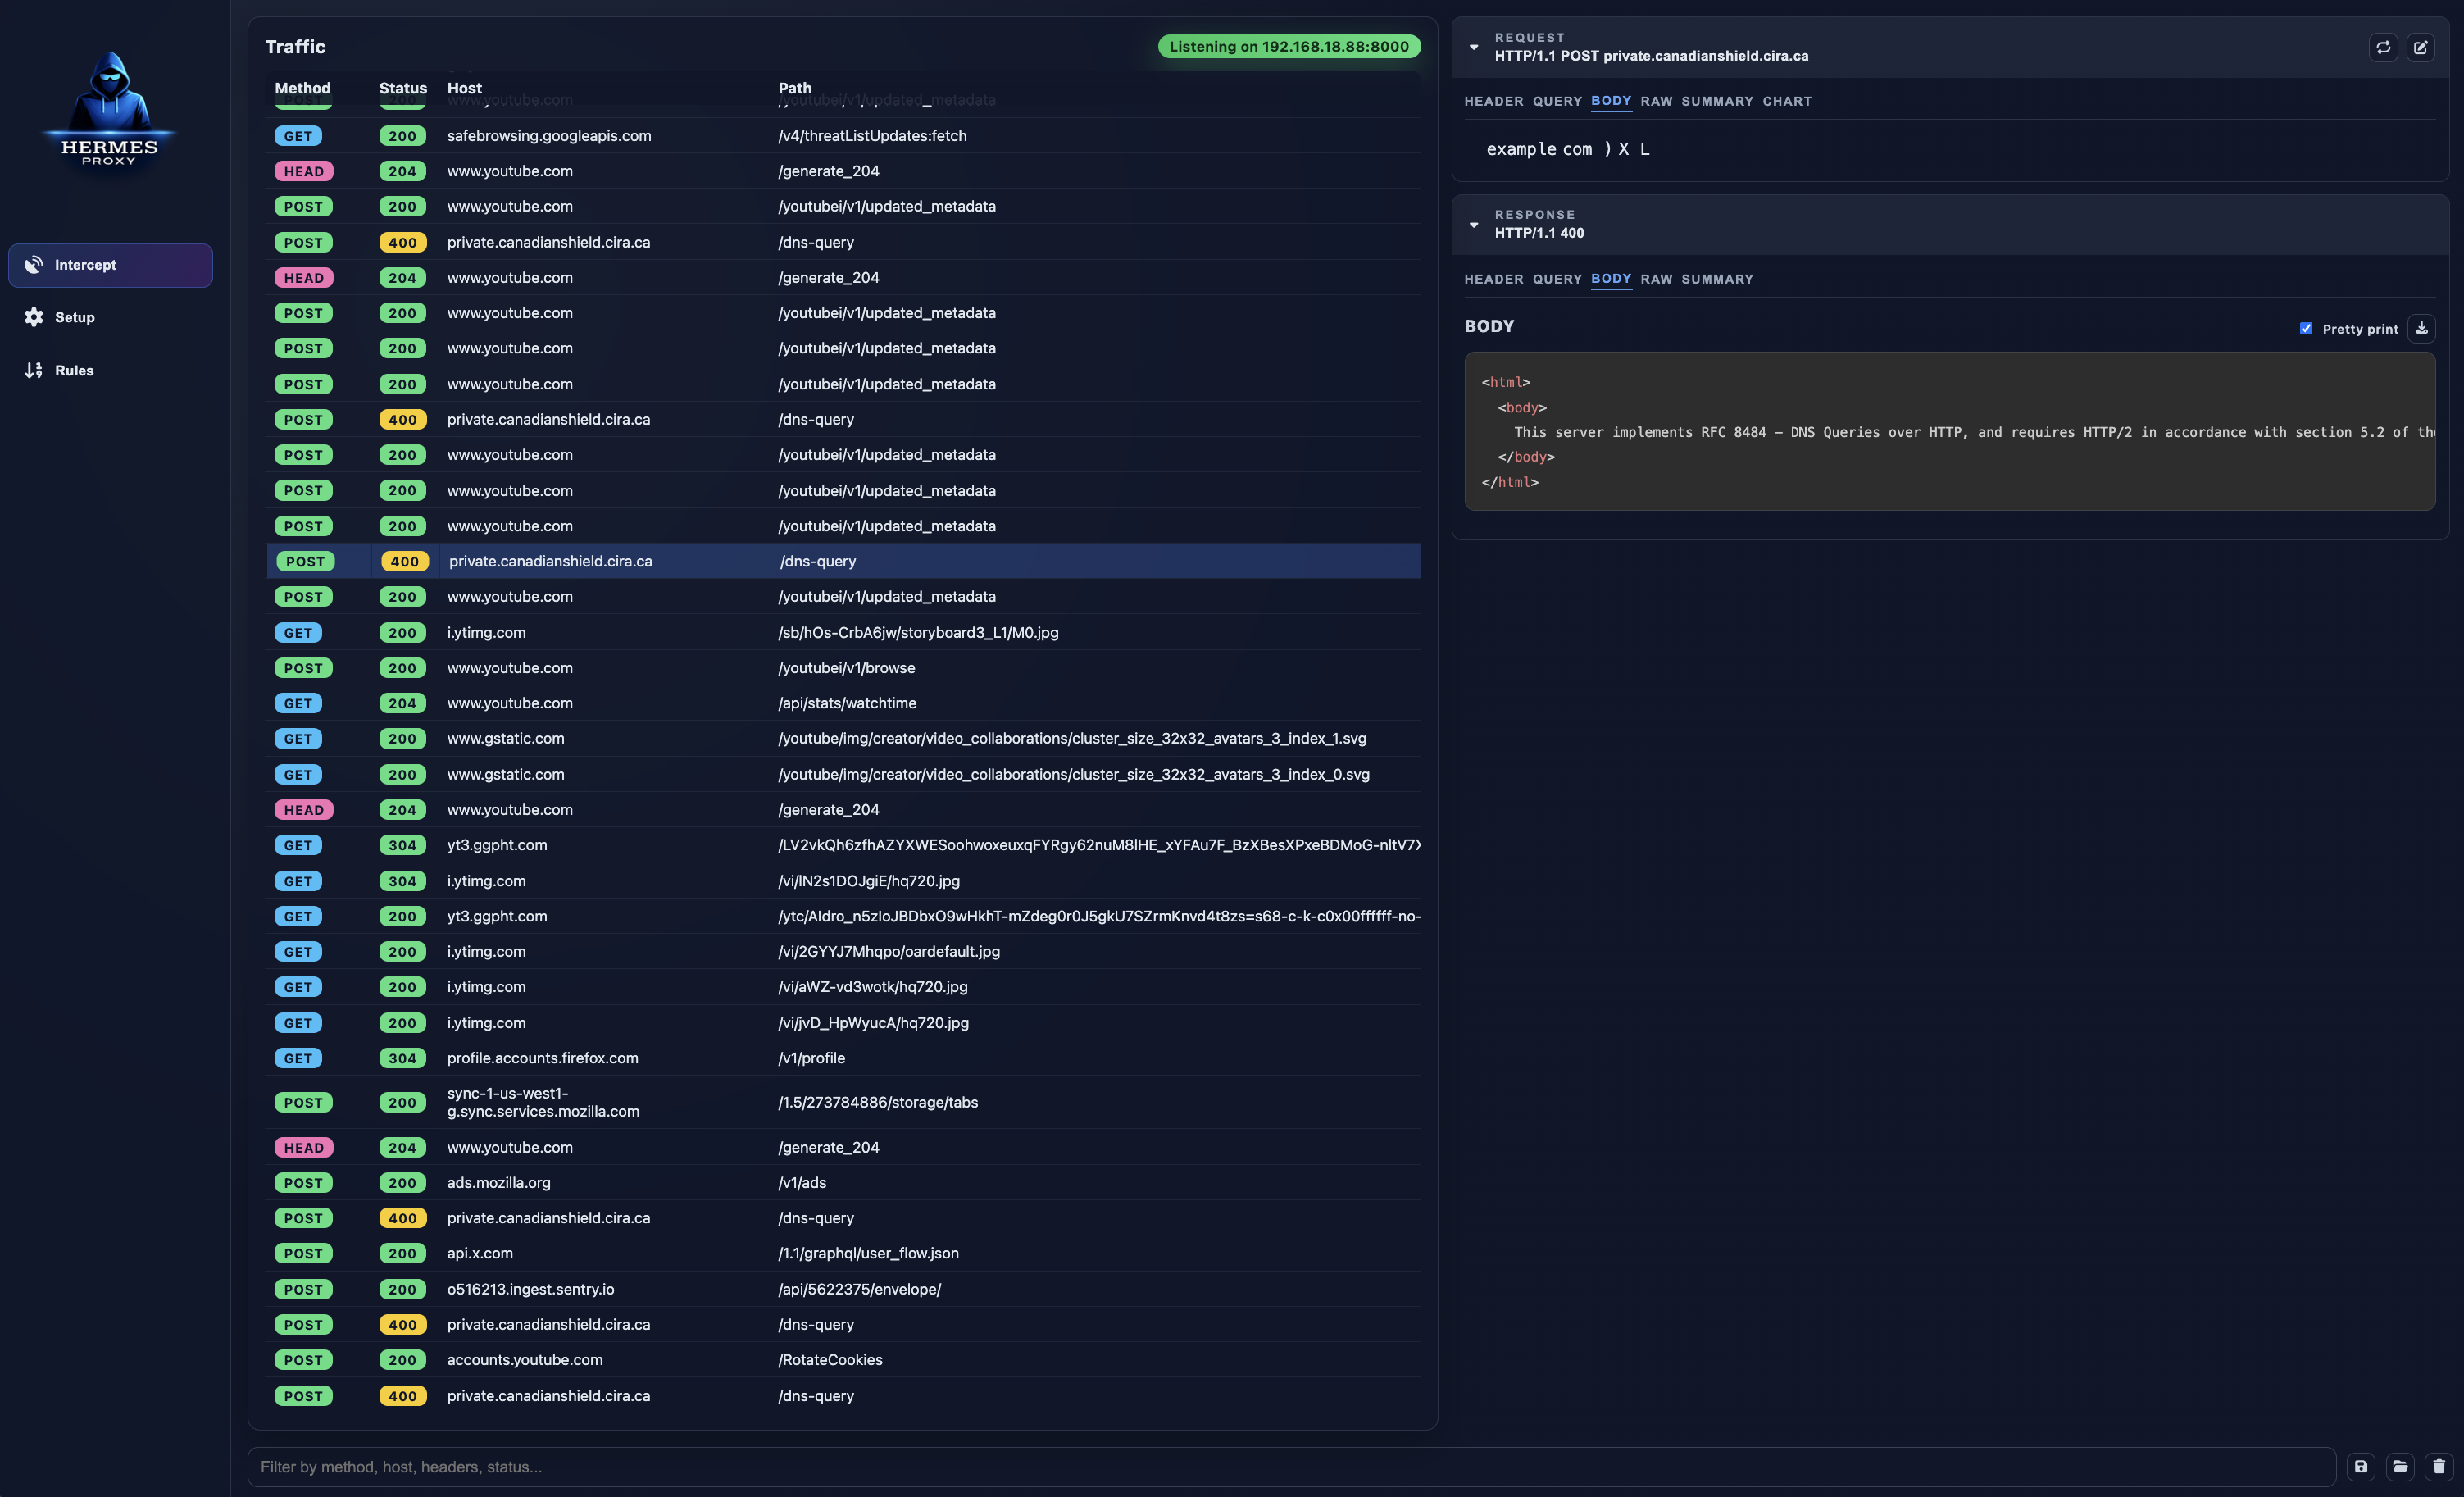
- Live-, virtualisierte Datenverkehrstabelle, die auch bei Tausenden von Anfragen schnell bleibt
- Spalten für Zeit, Methode, Status, Host, Pfad, Query, Inhaltstyp, Größe und Dauer. Klicke zum Sortieren, Rechtsklick zum Ein- oder Ausblenden; dein Layout wird gespeichert.
- Anfrage- und Antwort-Header, Query-Parameter, Rohansicht, Zusammenfassung (Caching, Komprimierung, Größen)
- Hübsch formatierte und syntaxhervorgehobene JSON- und HTML-Darstellung, Hex-Dump für binäre Bodies
- Wasserfall-Diagramm einer Anfrage und alles, was sie ausgelöst hat
Aktion
- Eine Anfrage unverändert erneut senden oder URL/Header/Body in einem eigenen Editorfenster bearbeiten
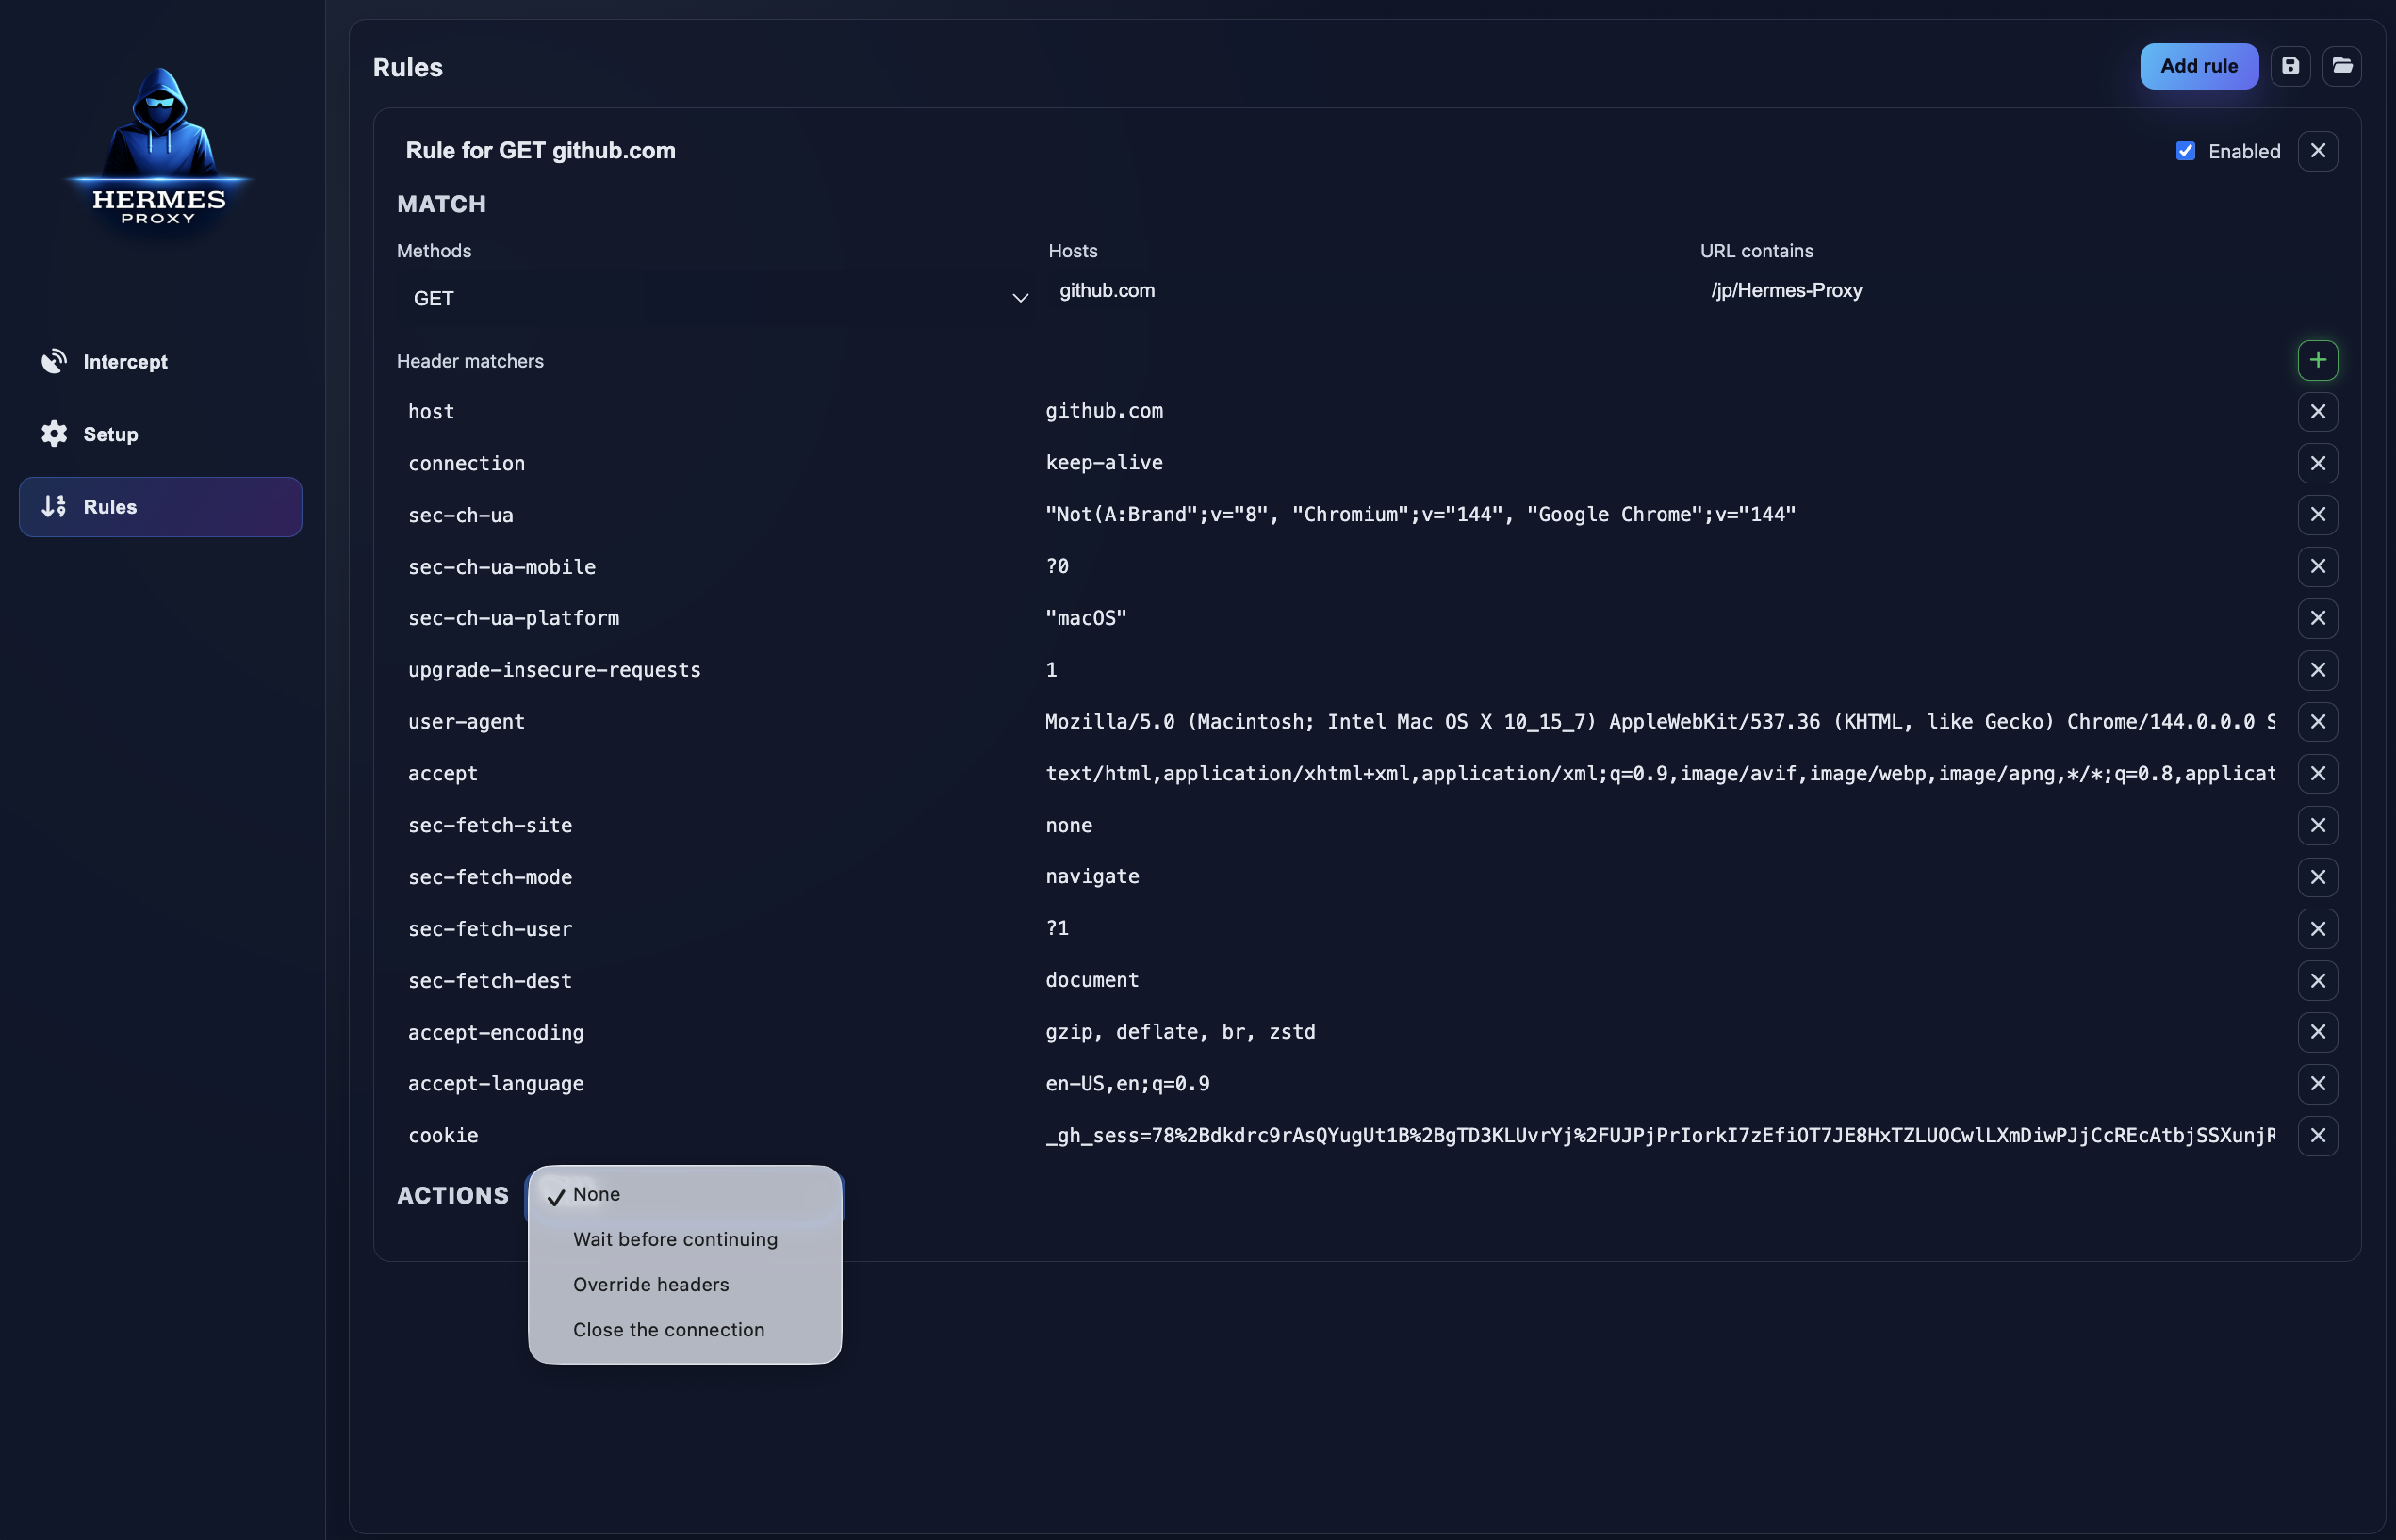
- Regeln: Abgleich nach Methode, Host, URL und Headern; dann verzögern, Header überschreiben, die gesamte Antwort überschreiben oder die Verbindung schließen
- Eine Regel direkt aus einer erfassten Anfrage erstellen (Rechtsklick → Passende Regel hinzufügen)
- Als URL, cURL, fetch oder PowerShell kopieren; Antwort-Body kopieren; Body in Datei speichern
- Alle oder ausgewählte Anfragen als HAR exportieren, HAR-Dateien importieren
- Einzelne Anfragen löschen oder die gesamte Sitzung leeren
Erste Schritte
Installation
Vorkompilierte Binärdateien für macOS, Windows und Linux sind an jedes GitHub-Release angehängt.
[!NOTE]
Release-Builds sind noch nicht codesigniert, daher können macOS Gatekeeper und Windows SmartScreen die Ausführung verweigern. Bis dahin ist das Ausführen aus dem Quellcode (siehe unten) die zuverlässigste Option.
Aus dem Quellcode ausführen
Erfordert Node.js 20.19+ (22 LTS empfohlen).
git clone https://github.com/jp/Hermes-Proxy.git
cd Hermes-Proxy
npm install
npm run dev
Einen Browser über Hermes öffnen
Der schnellste Einstieg: Klicke oben in der Traffic-Liste auf Browser öffnen (oder verwende den Tab Setup) und wähle einen der Browser aus, die Hermes auf deinem Rechner gefunden hat.
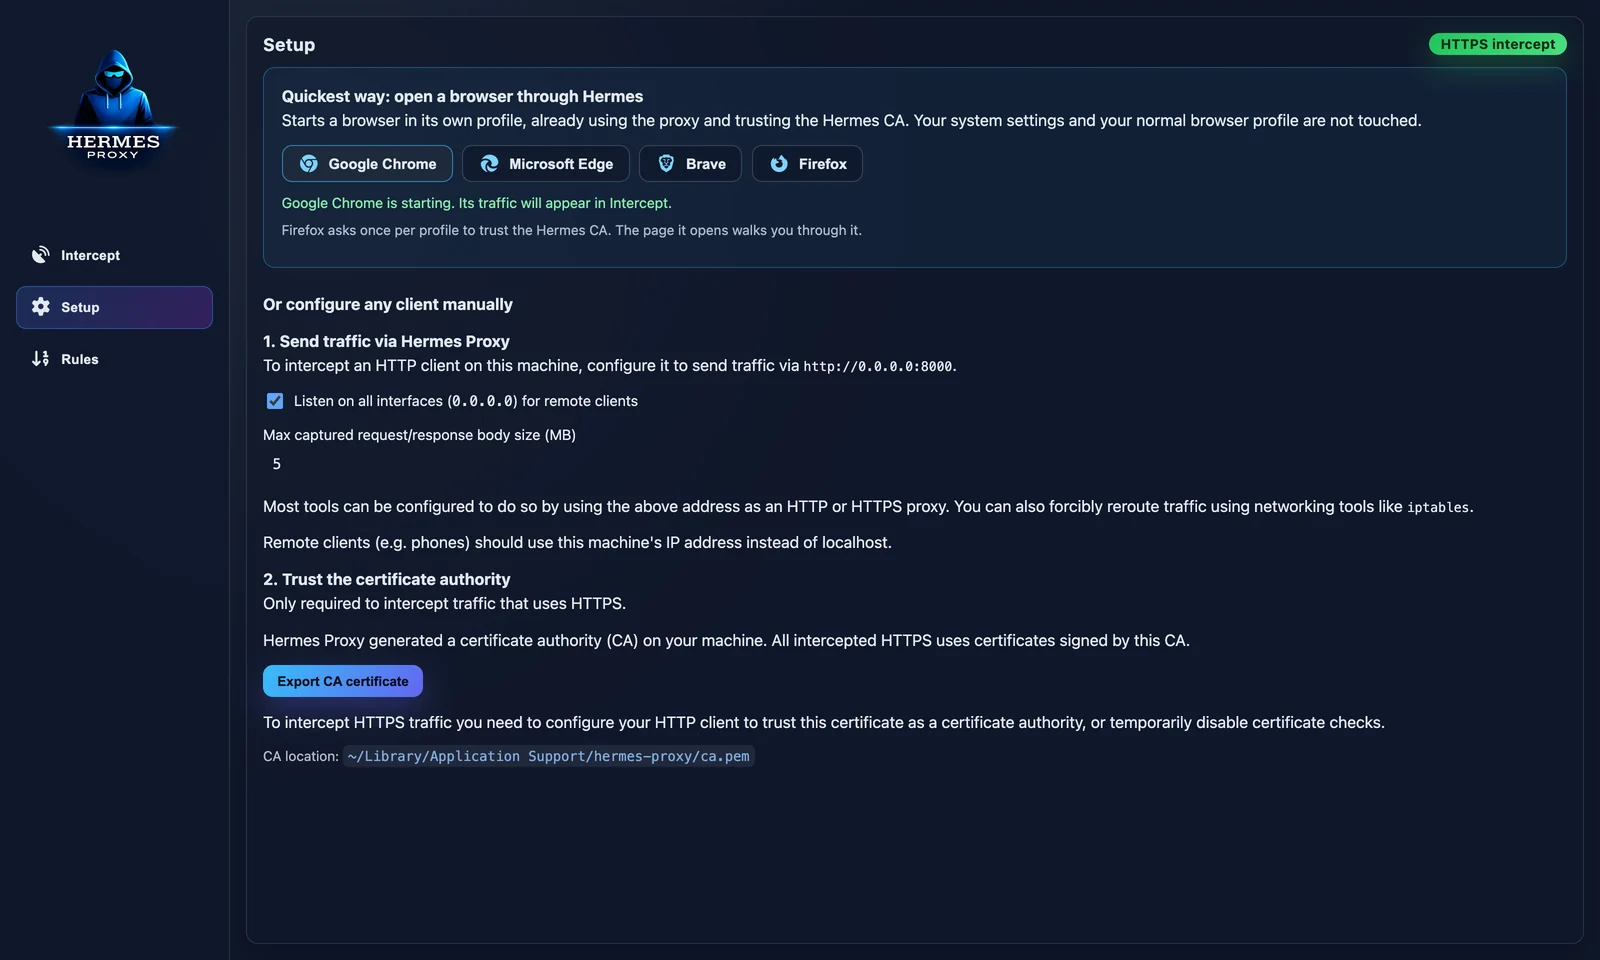
Der Browser öffnet sich in einem dedizierten Profil, das bereits den Proxy verwendet, sodass dein Alltagsprofil und deine Systemeinstellungen unangetastet bleiben. Beim ersten Start öffnet er http://hermes.proxy, eine von Hermes bereitgestellte Seite, die bestätigt, dass die HTTP- und HTTPS-Interception funktionieren.
- Chrome, Edge, Brave, Chromium, Vivaldi, Opera: HTTPS funktioniert sofort. Hermes weist den Browser an, seiner CA nur für dieses Profil zu vertrauen (
--ignore-certificate-errors-spki-list), sodass nichts installiert wird.
- Firefox: Die Landing-Page enthält eine Schaltfläche Hermes-CA in diesem Profil vertrauen. Firefox fragt einmal pro Profil nach.
Profile bleiben zwischen Starts erhalten (inklusive Logins und Cookies) im Datenordner von Hermes unter browser-profiles/. Von Hermes gestartete Browser werden geschlossen, wenn Hermes beendet wird.
Traffic manuell durchleiten
Hermes lauscht standardmäßig auf Port 8000. Die genaue Adresse wird oben in der Traffic-Liste und im Tab Setup angezeigt.
# A single command
curl -x http://localhost:8000 https://httpbin.org/get

# Most CLI tools and SDKs honor the standard proxy variables
export HTTP_PROXY=http://localhost:8000
export HTTPS_PROXY=http://localhost:8000

 jp/hermes-proxy