
 #1
Frameworks für adversariales ML-Angriffe, Umgehungstechniken und Tools zur Bewertung der Modellrobustheit.
Kitploit empfohlen
 p0dalirius/mssql-analysis-coerce
Eine Technik, um einen Windows-SQL-Server dazu zu bringen, sich auf einer beliebigen Maschine zu authentifizieren.
 thiagopeixoto/winsos-poc
Ein PoC, der Codeausführung mittels DLL-Side-Loading in WinSxS-Binärdateien demonstriert.
 0xsch1zo/nullgate
Bibliothek, die die Verwendung indirekter Syscalls erleichtert. Ziemlich interessanter AV/EDR-Bypass als PoC.
 techryptic/pokemon-shellcode-loader
Genug davon, den ganzen Tag auf Hex zu schauen und '\x41's auszugeben? Siehst du lieber Lugia/Charmander? Ich habe die Lösung für dich.
 nul0x4c/etwsessionhijacking
Ein PoC zum Blockieren von Procmon bei der Überwachung von Netzwerkereignissen
 choisg/onedriveupdatersideloading
Payload für das DLL-Sideloading von OneDriveUpdater.exe, basierend auf dem Blogbeitrag von PaloAltoNetwork Unit42
 c0axx/canaryhunter
Canary Hunter soll ein schnelles PowerShell-Skript sein, um nach gängigen Canaries in verschiedenen Formaten zu suchen, die kostenlos auf…
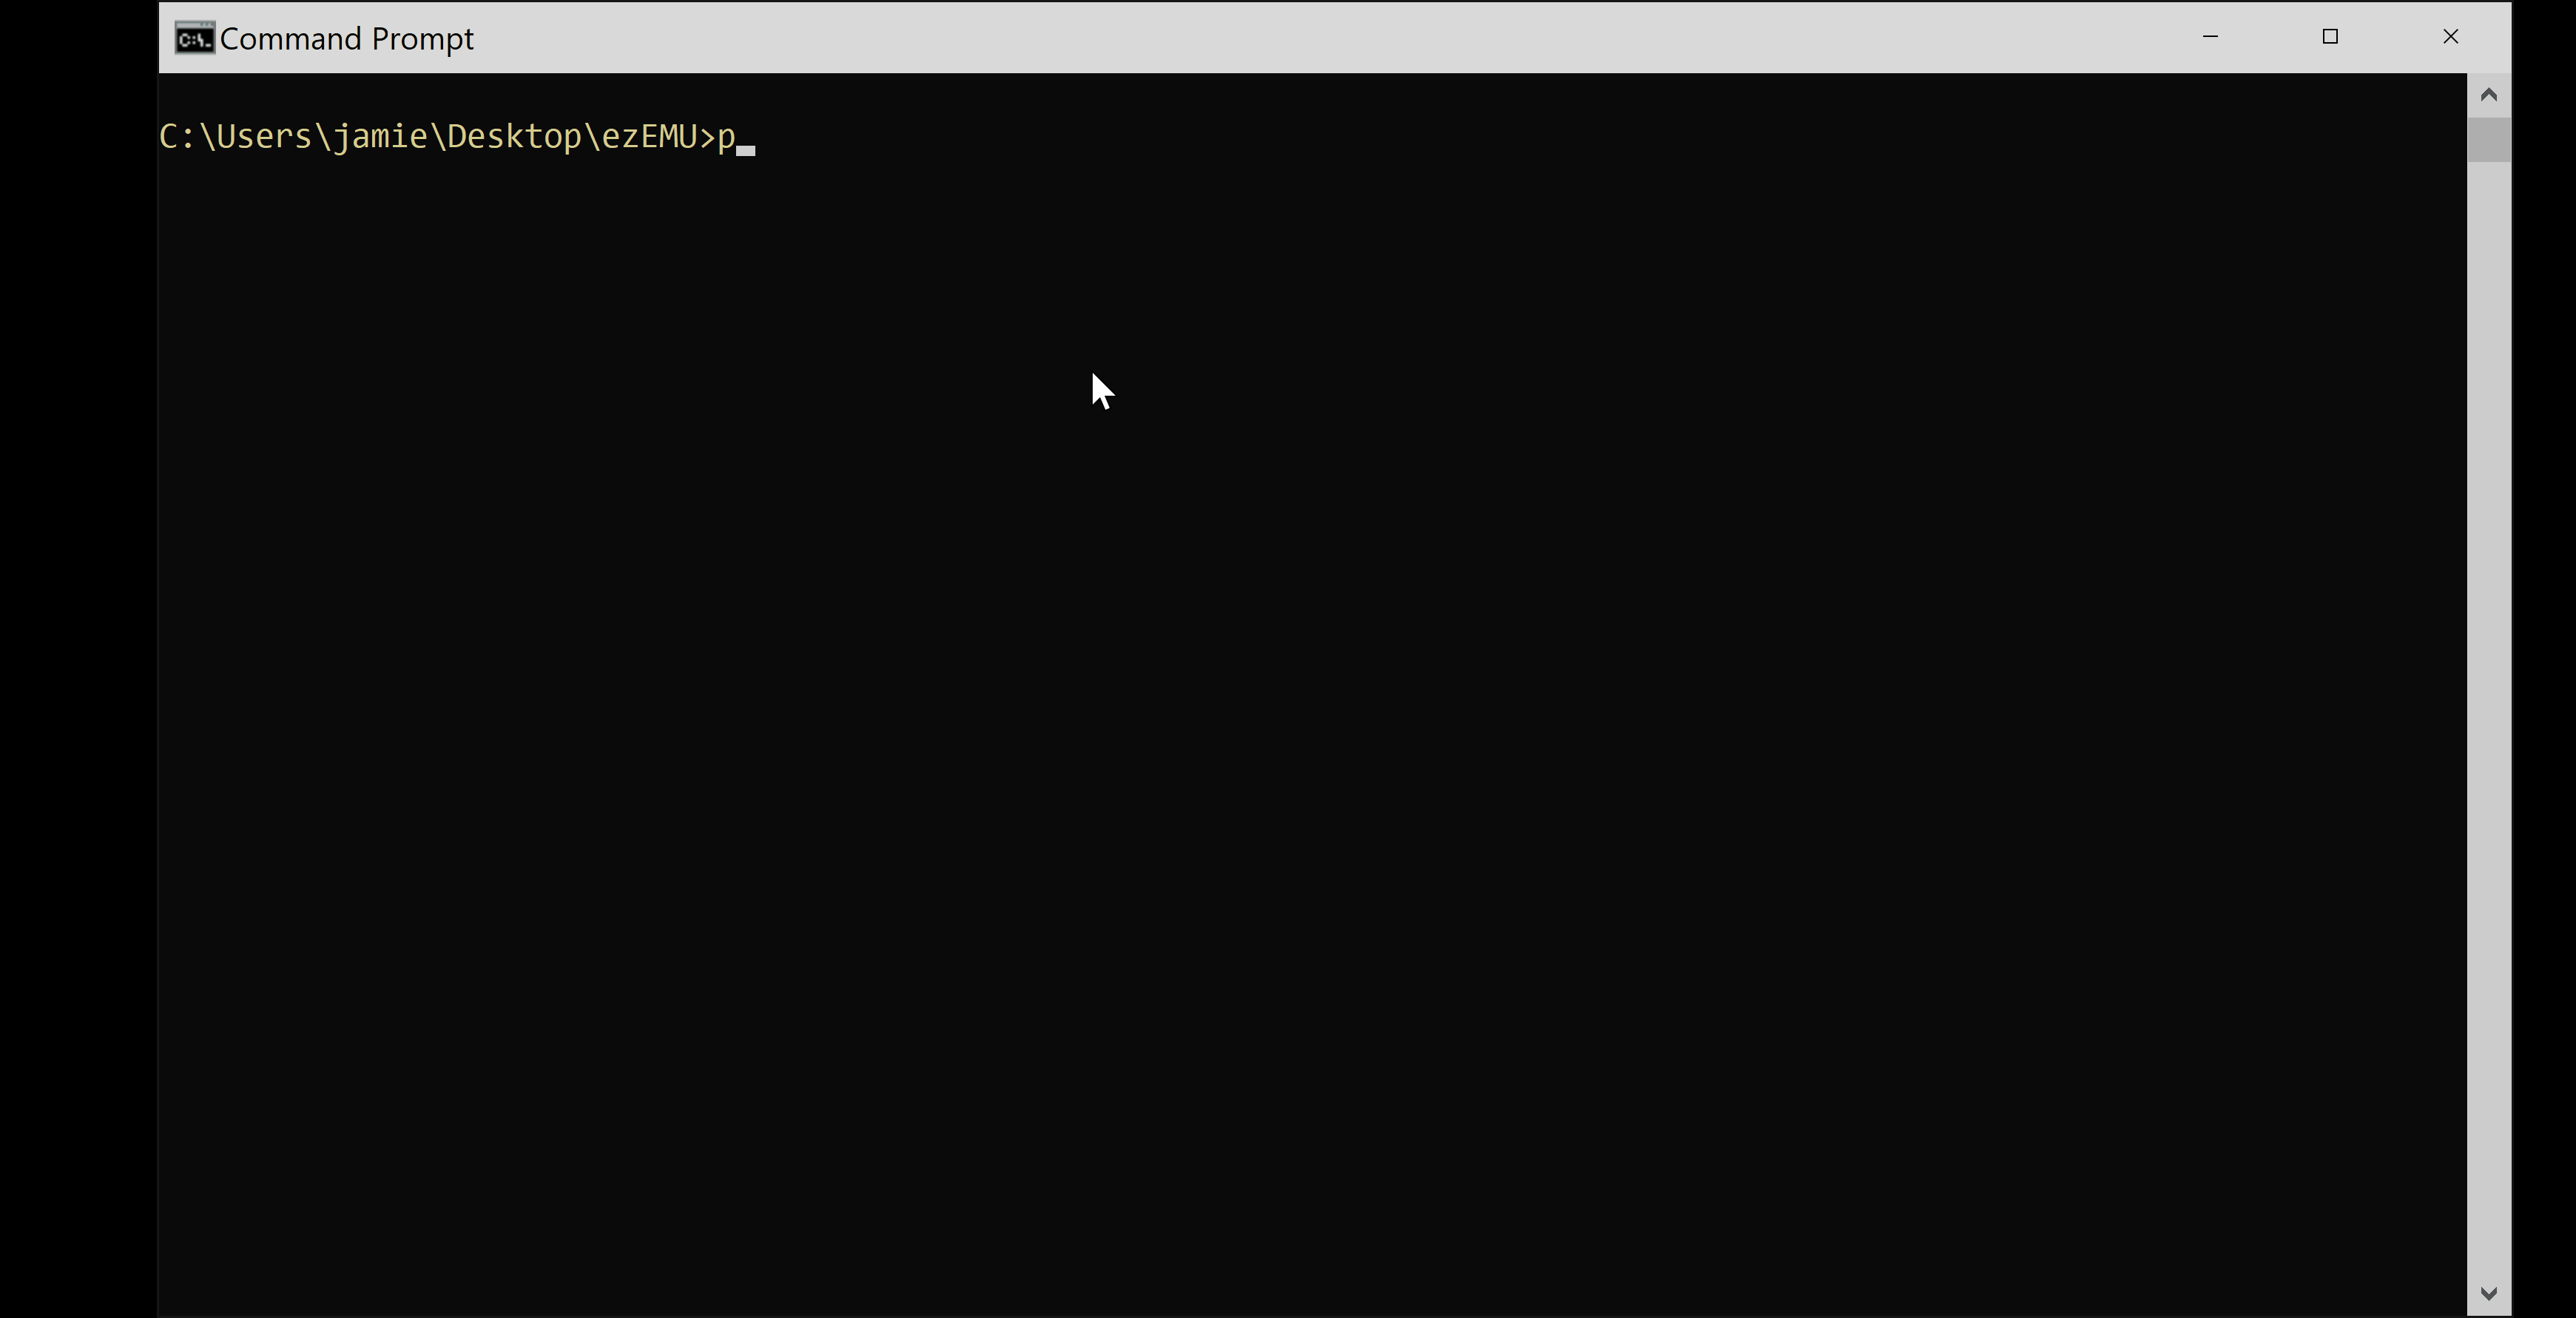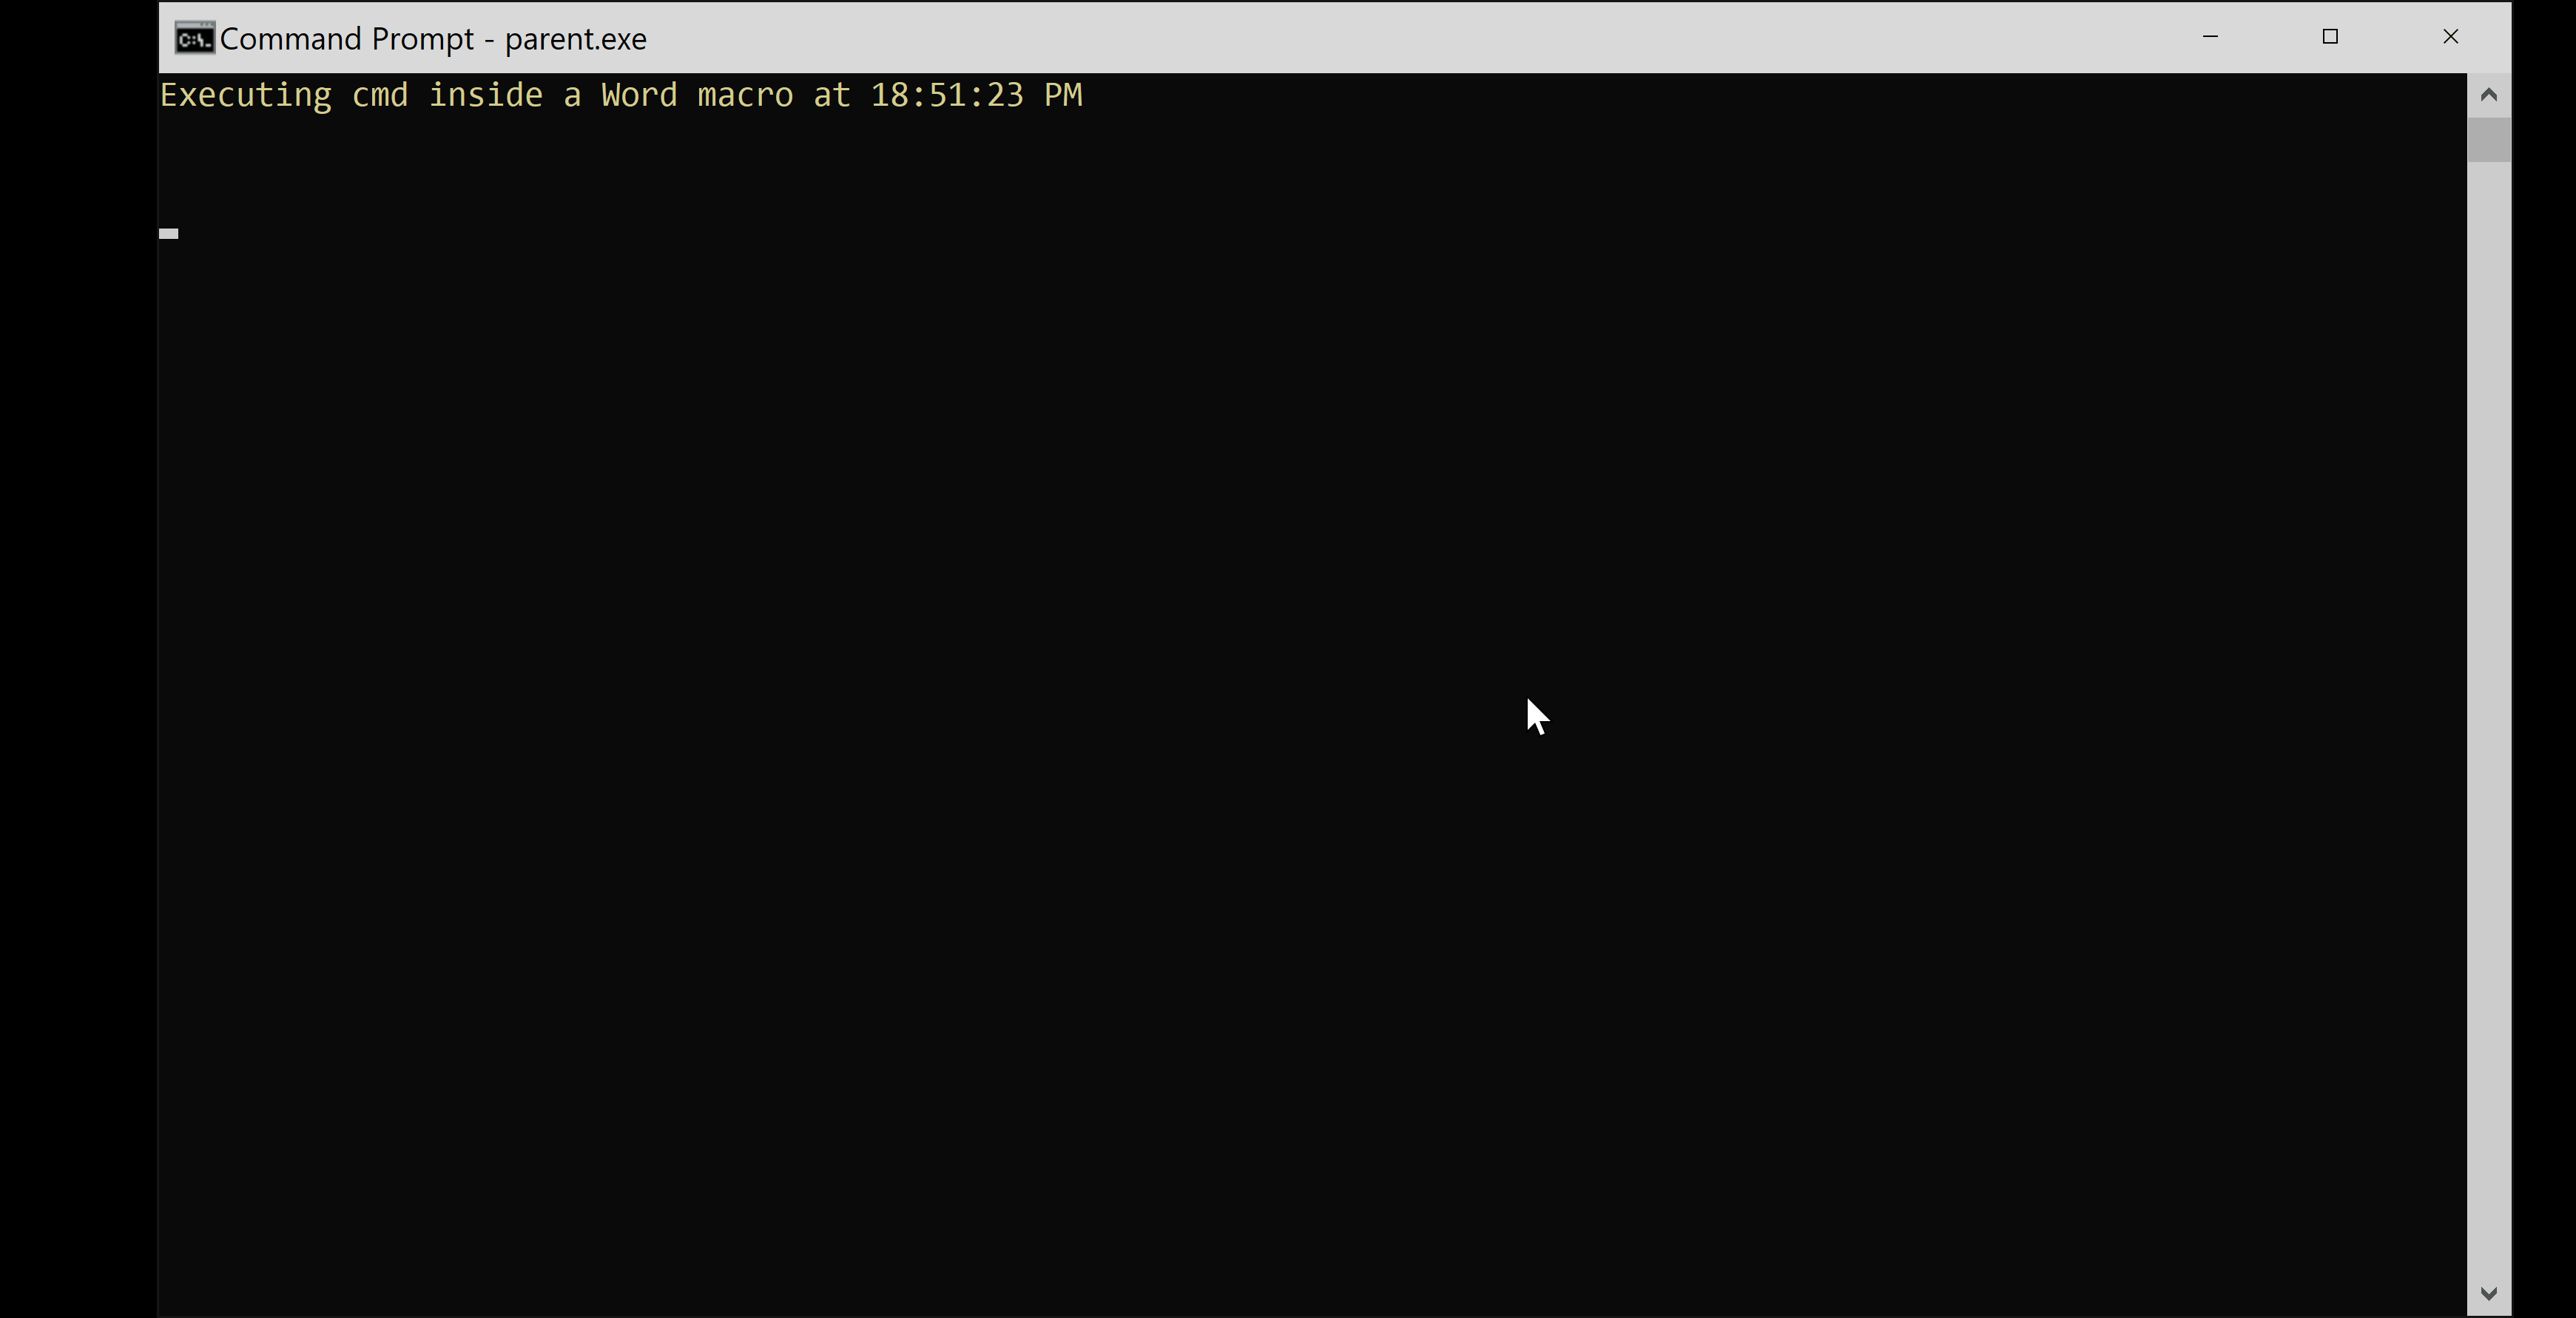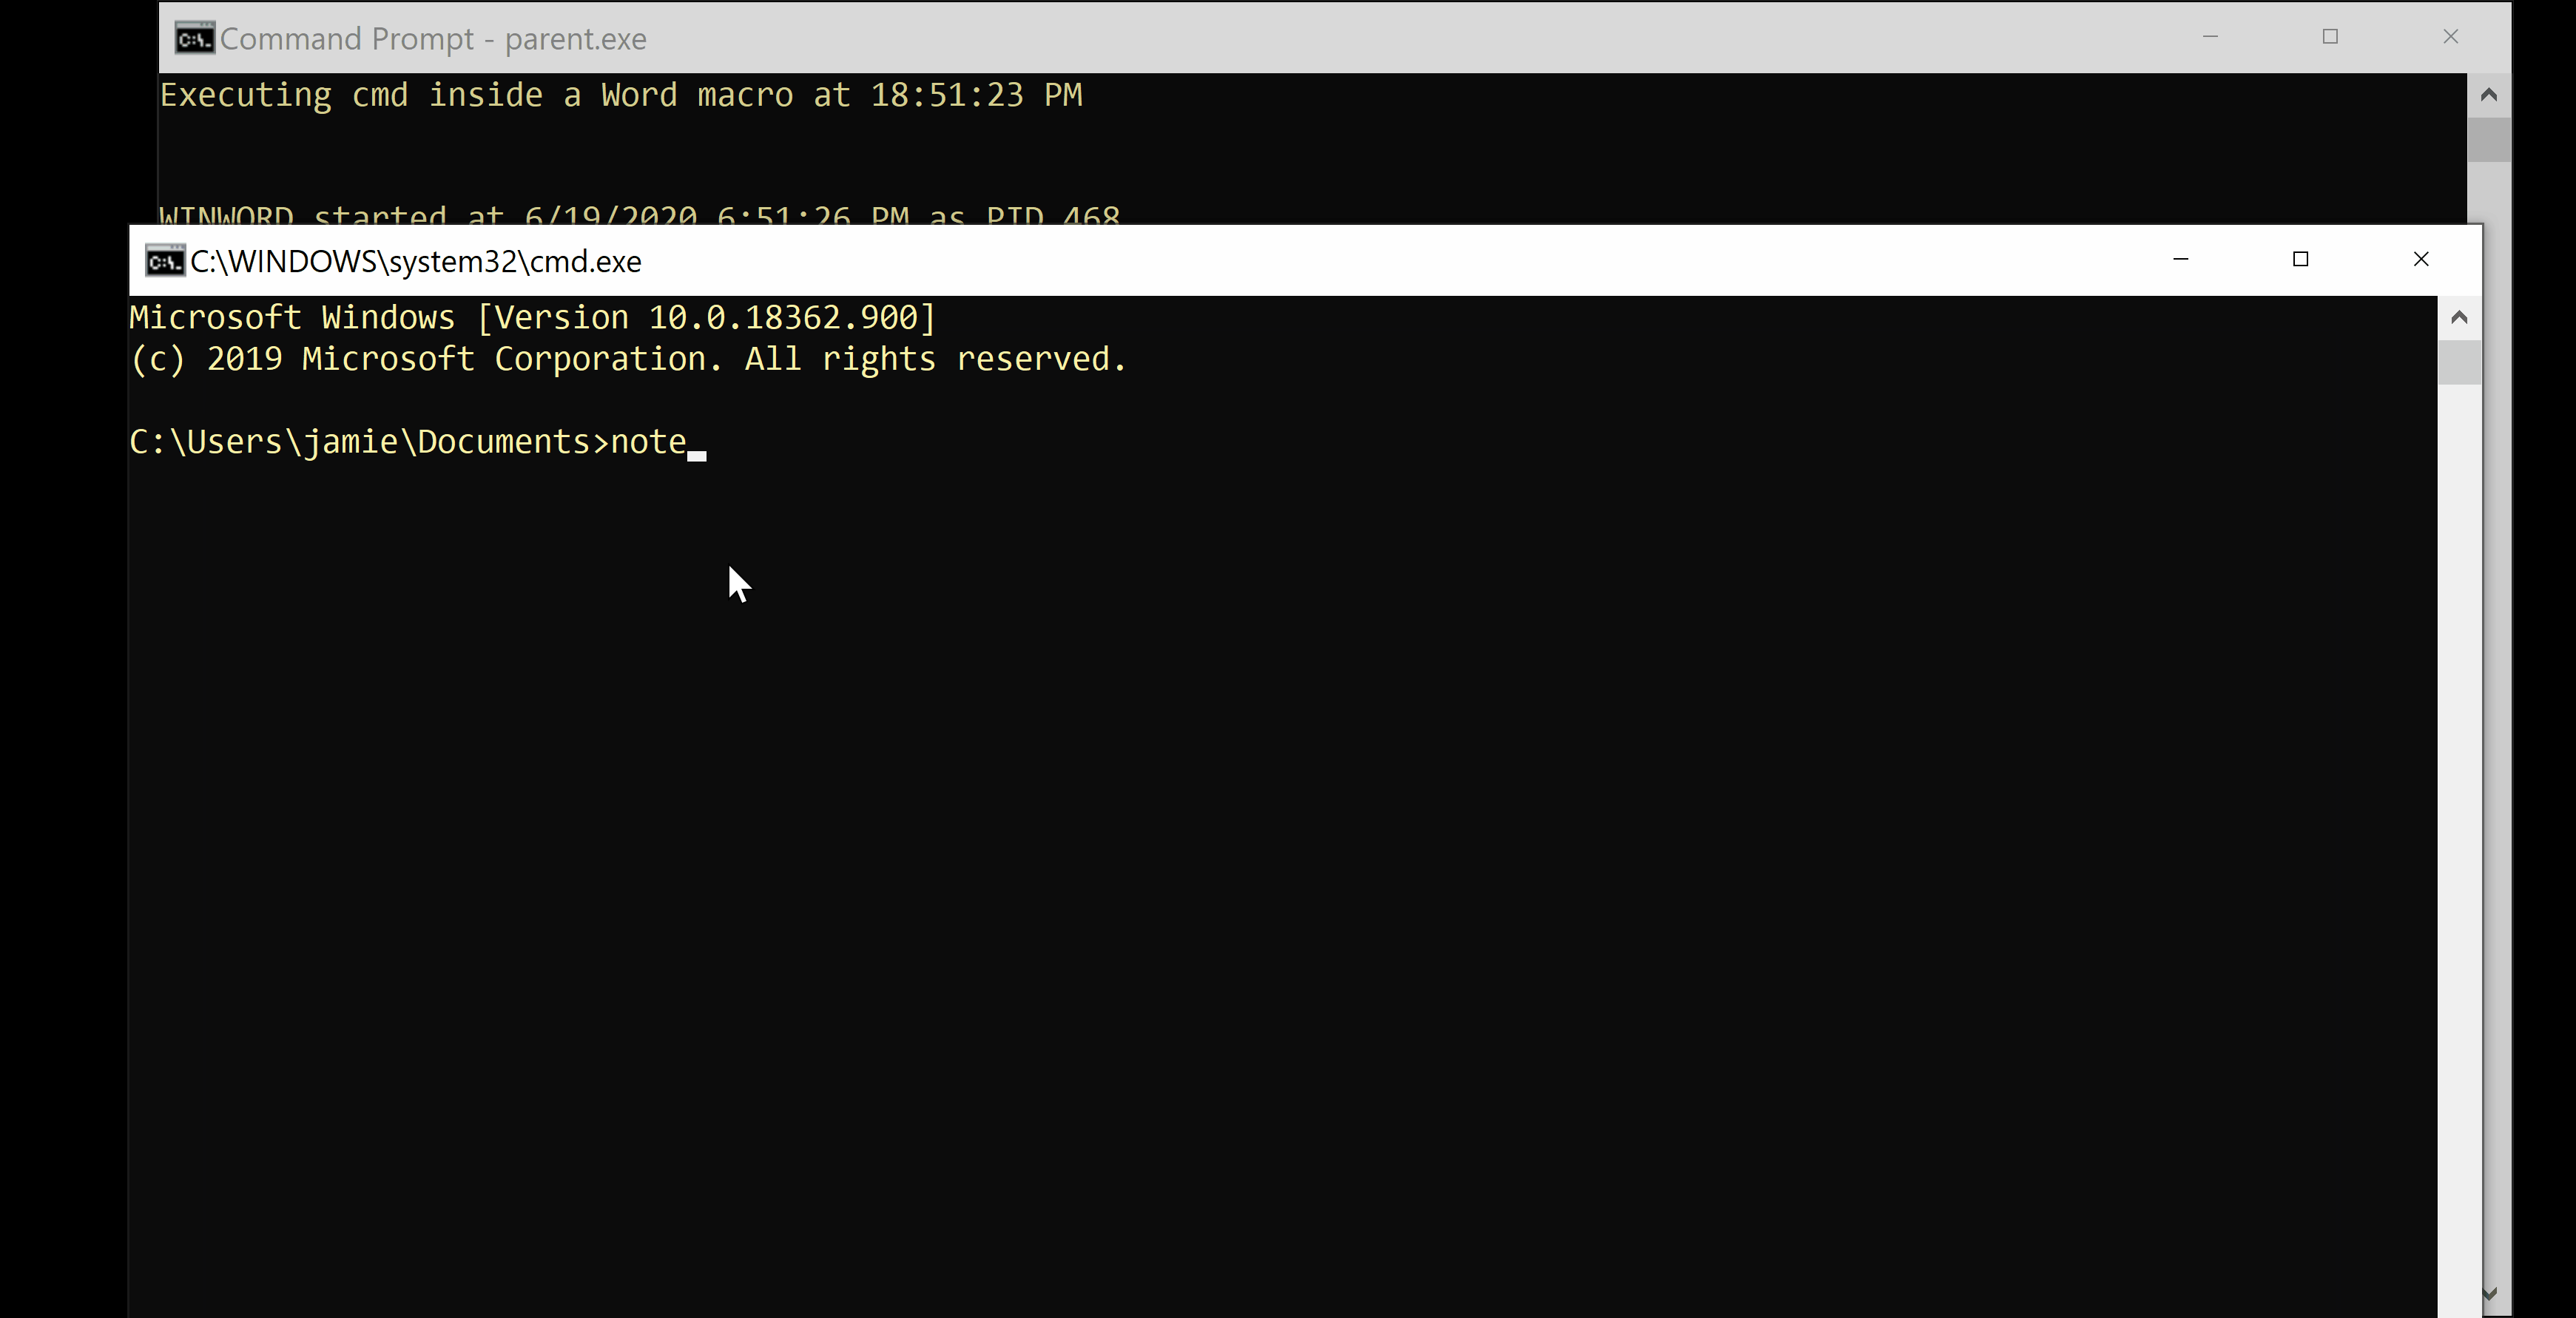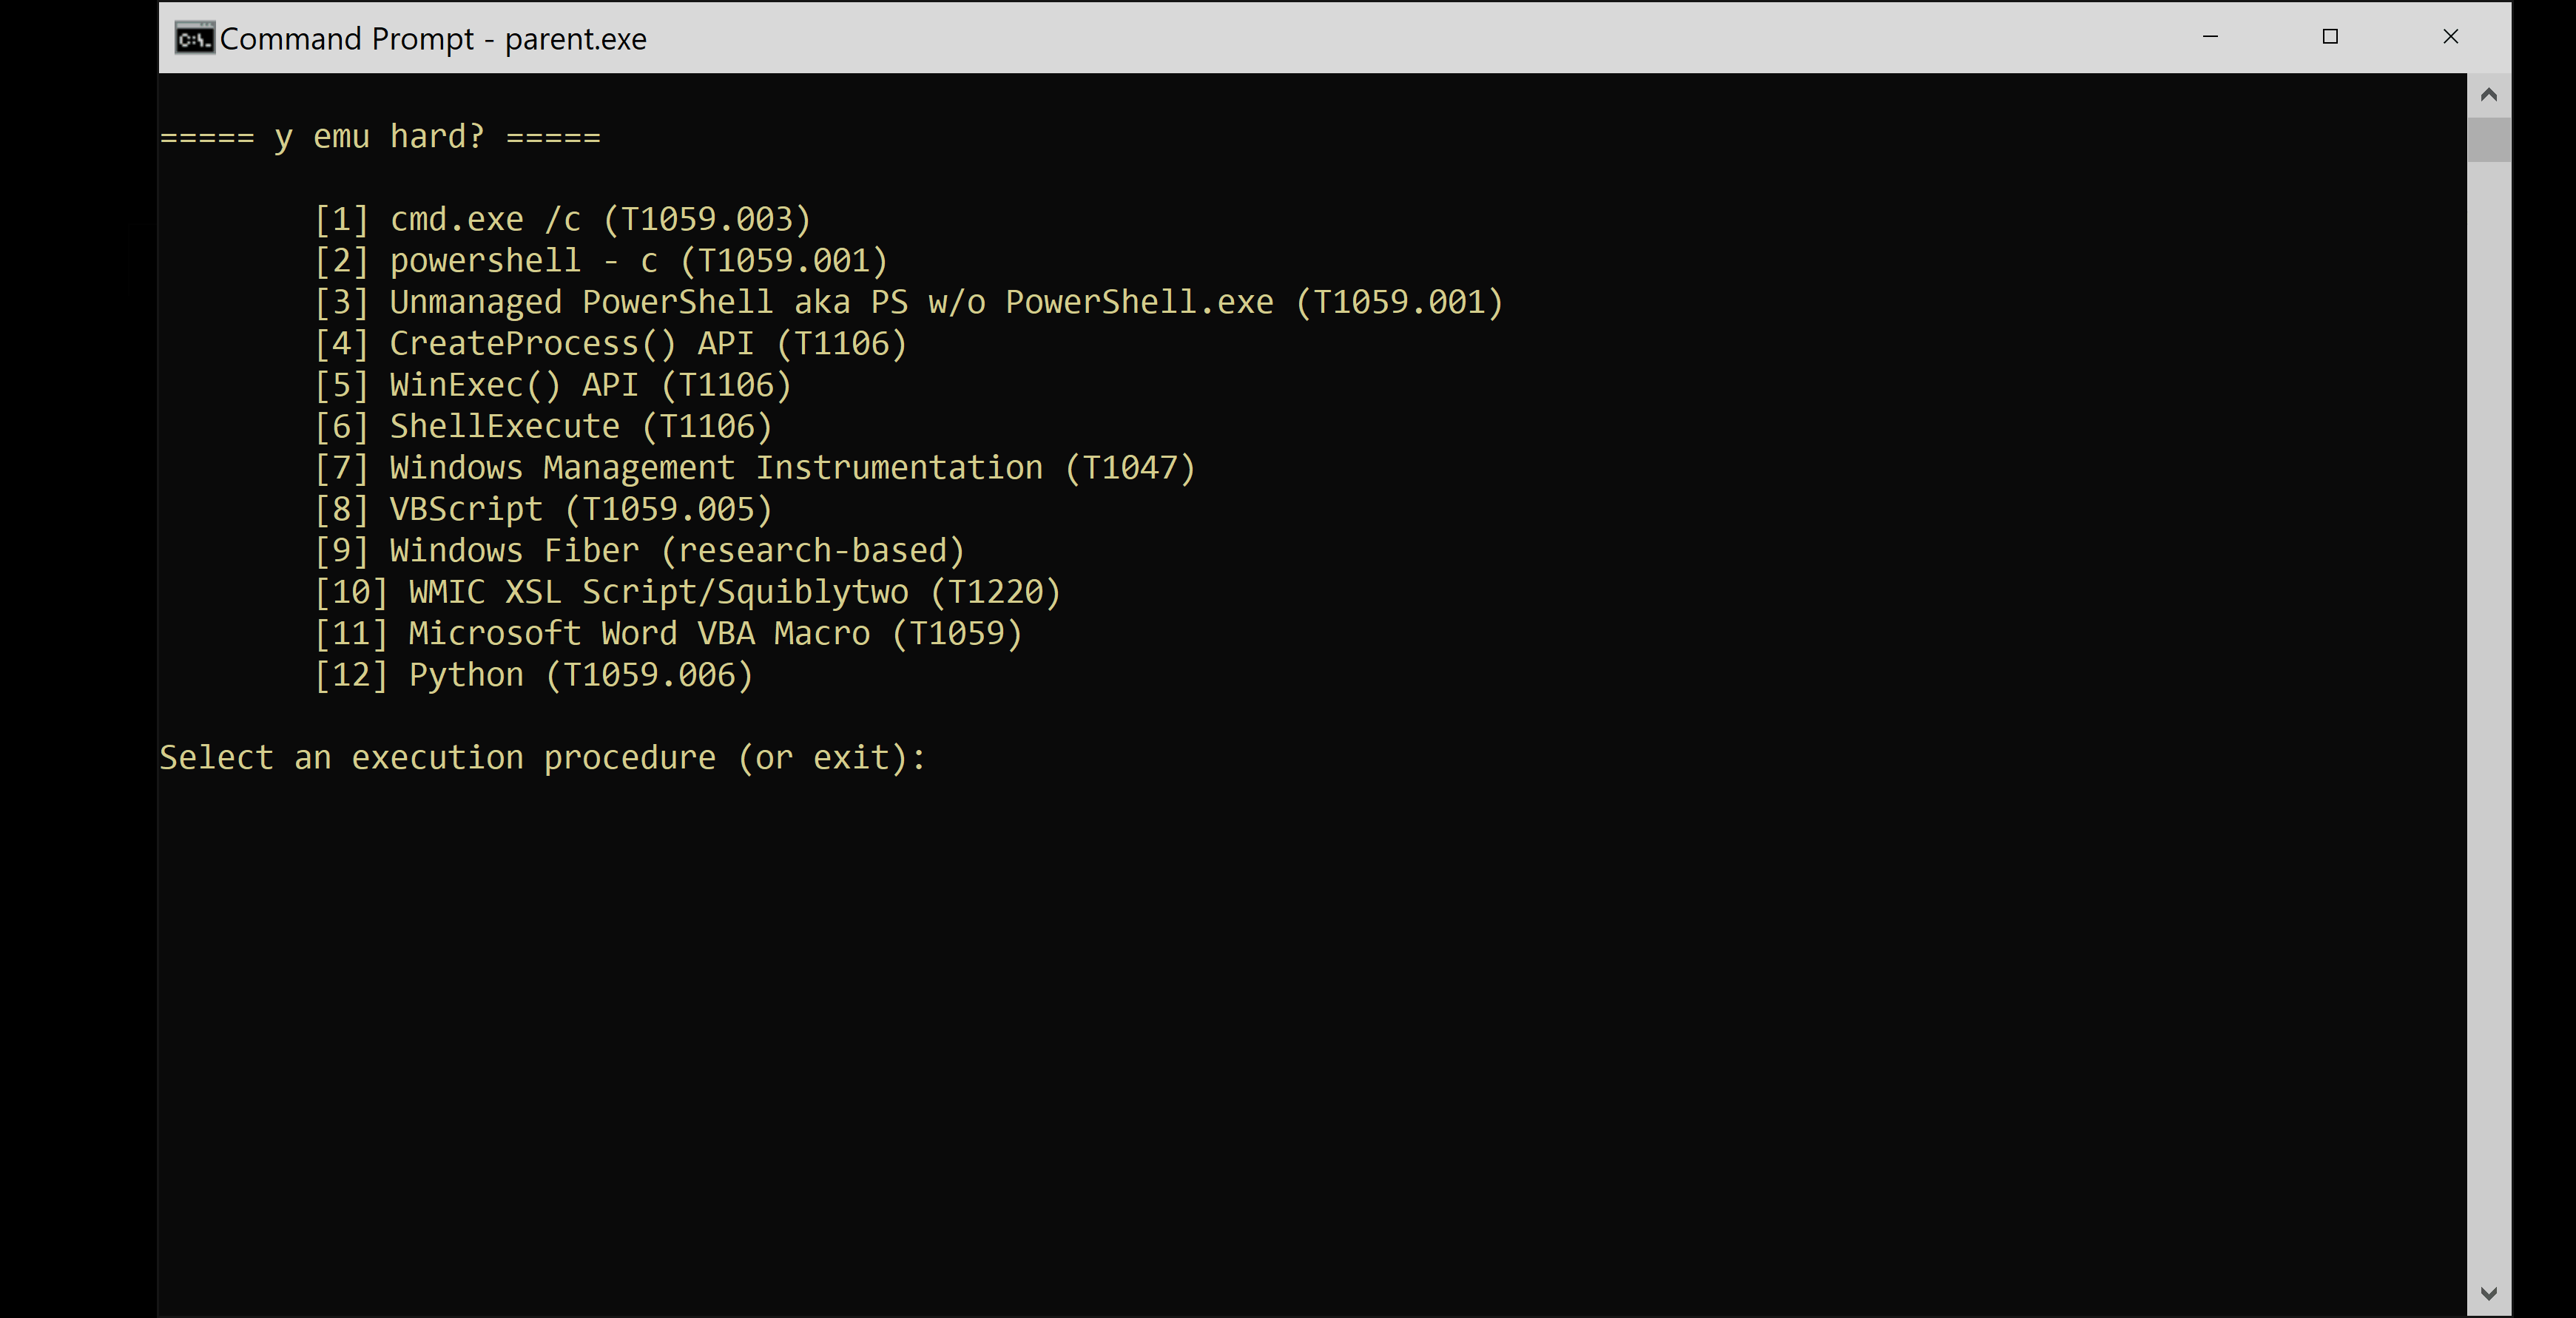 jwillyamz/ezemu
Gegner beobachten, Gegner nachahmen: Einfache Ausführung von Befehlen für defensive Optimierung/Forschung (jetzt mit mehr ELF im Regal)
 unkvolism/fuck-etw
Umgehen Sie das Event Tracing for Windows (ETW) und entfernen Sie die Hooks von ntdll.
 aloshdenny/claude-awm
Umgeht LLM-Textwasserzeichen durch Einfügen von Unicode-Variationsselektoren; enthält den SynthID-Generator, den mean-g-Detektor,…
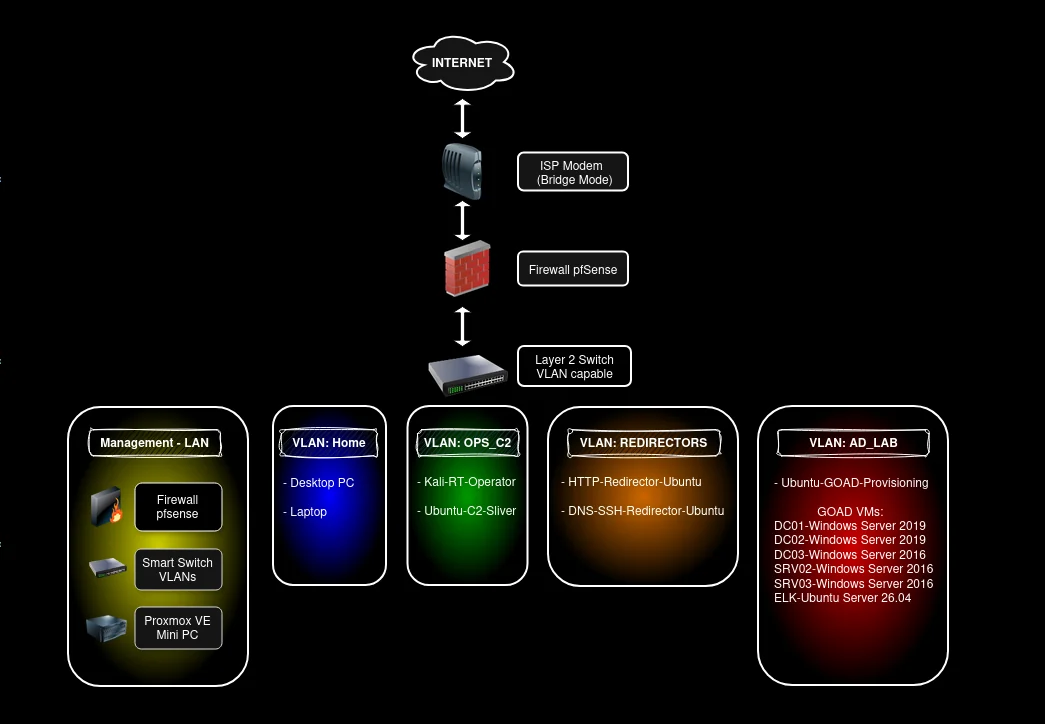 pho5nix/red-team-goad-lab-proxmox
Build-Anleitung für ein Red-Teaming-Homelab. GOAD-Lab-Setup in Proxmox und pfSense, Operator/C2 und Redirectors.
 rasta-mouse/libtp
Crystal Palace Bibliothek zum Proxying von Nt-API-Aufrufen über den Threadpool
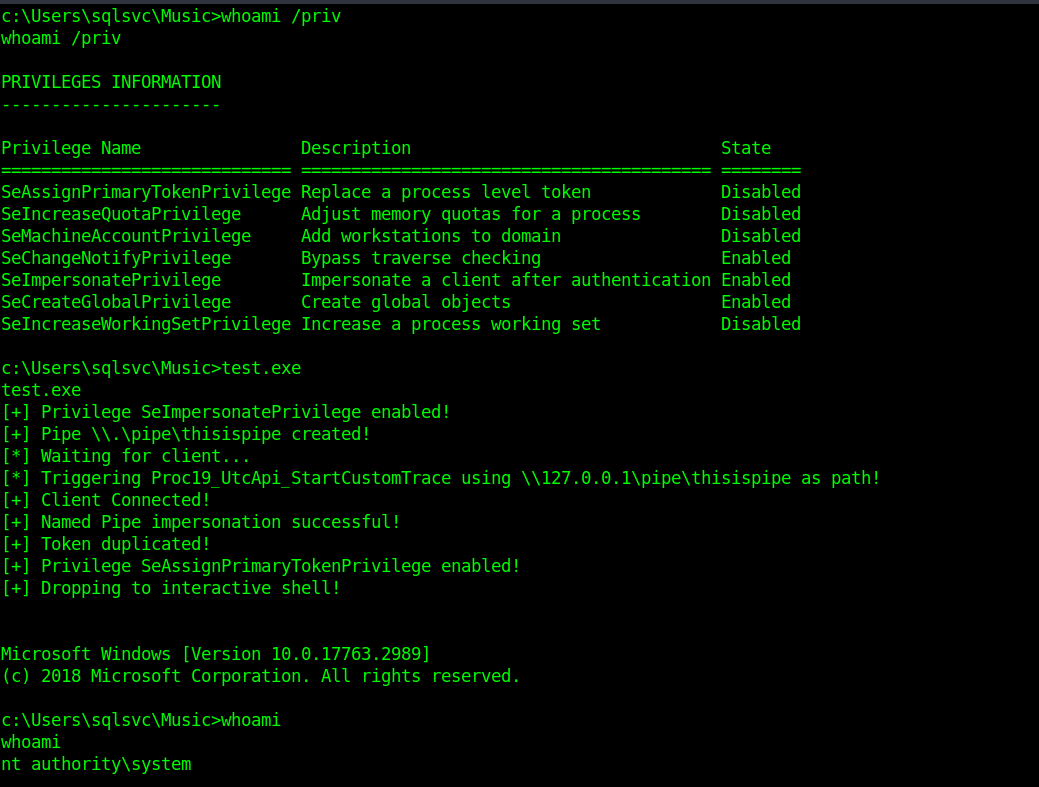 wh04m1001/diagtrackeop
Windows-Exploit zur Rechteausweitung, der SeImpersonate über DiagTrack RPC missbraucht und Secondary Logon nutzt, um ein INTERACTIVE-Token zu…
 zarkones/bloodfangc2
Modernes PIC-Implant für Windows (64 & 32 Bit)
 secdev02/easytokens
Kali365 - EvilTokens-Replik
 saadahla/pspersist
Ein PowerShell-Skript wird unter %HOMEPATH%\Documents\WindowsPowershell\ abgelegt, das den Pfad des Implants enthält, und sobald ein…
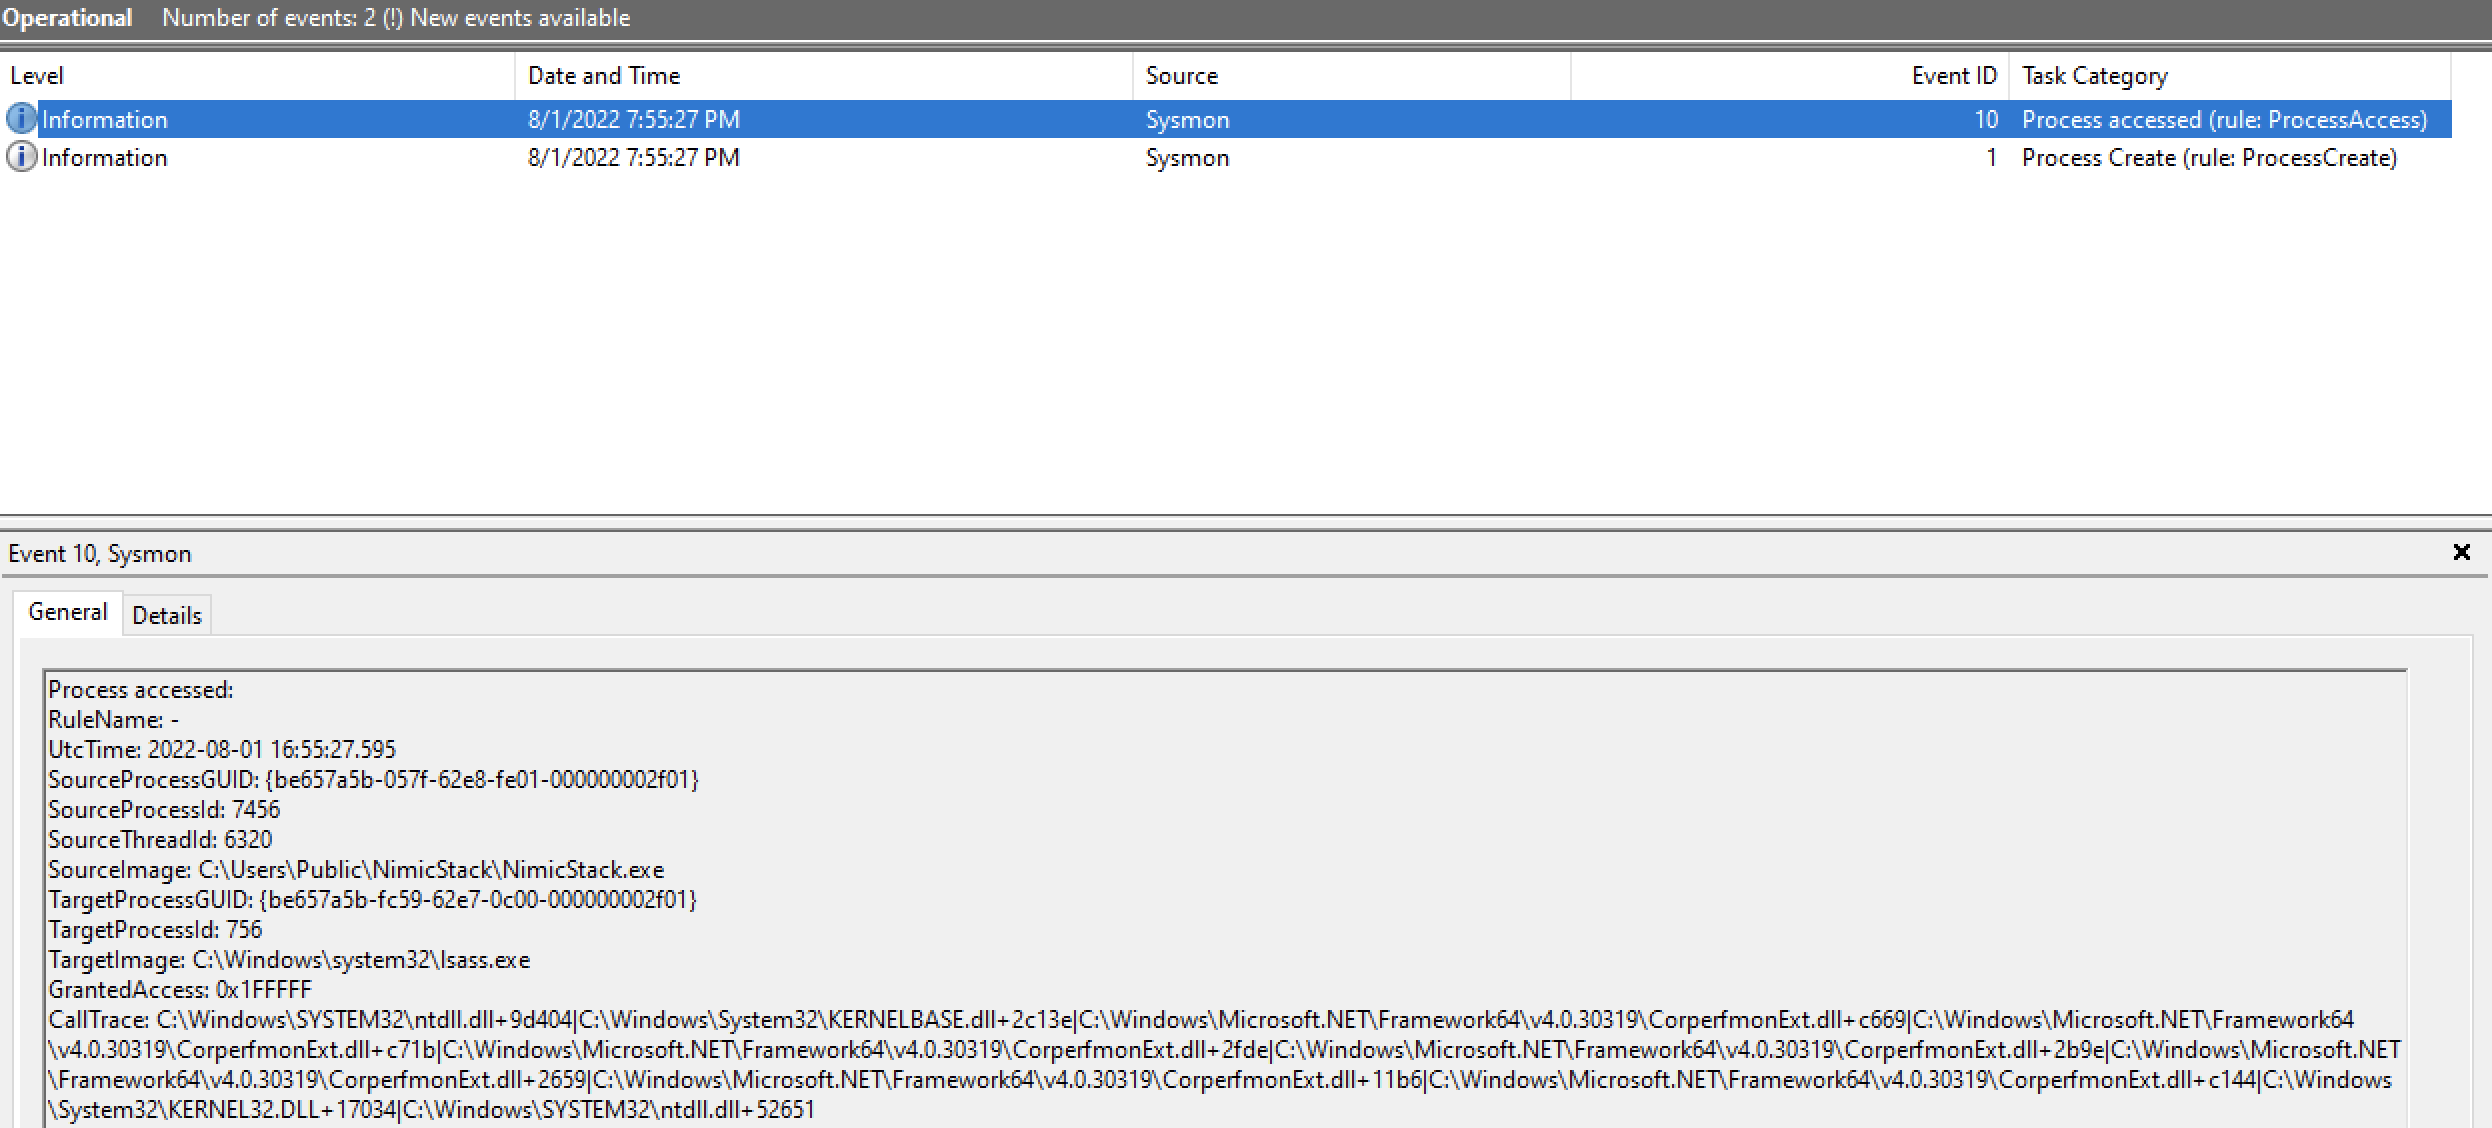 frkngksl/nimicstack
NimicStack ist die reine Nim-Implementierung der Call-Stack-Spoofing-Technik zur Nachahmung legitimer Programme.
 intelbroker/endurance-wiper
Ein kleiner Wiper-Malware, programmiert in C#








