cyberbro v0.14.2
تطبيق بسيط يستخرج مؤشرات الاختراق (IoCs) الخاصة بك من المدخلات غير المنظمة ويتحقق من سمعتها باستخدام خدمات CTI متعددة.
Cyberbro
تطبيق بسيط يستخرج مؤشرات الاختراق (IoCs) من مدخلات عشوائية ويتحقق من سمعتها باستخدام خدمات متعددة.
🌐 demo.cyberbro.net



نبذة
مستوحى من Cybergordon وIntelOwl.
يهدف هذا المشروع إلى توفير طريقة بسيطة وفعّالة للتحقق من سمعة المؤشرات (observables) الخاصة بك باستخدام خدمات متعددة، دون الحاجة إلى نشر حل معقّد. اقرأ الوثائق على https://docs.cyberbro.net/
[!TIP] لإنشاء تقارير مخصّصة، استخدم Cyberbro مع LLM المفضّل لديك (Claude، OpenAI gpt-5...) عبر MCP (بروتوكول سياق النموذج)
راجع Cyberbro MCP لمزيد من المعلومات.
عرض توضيحي
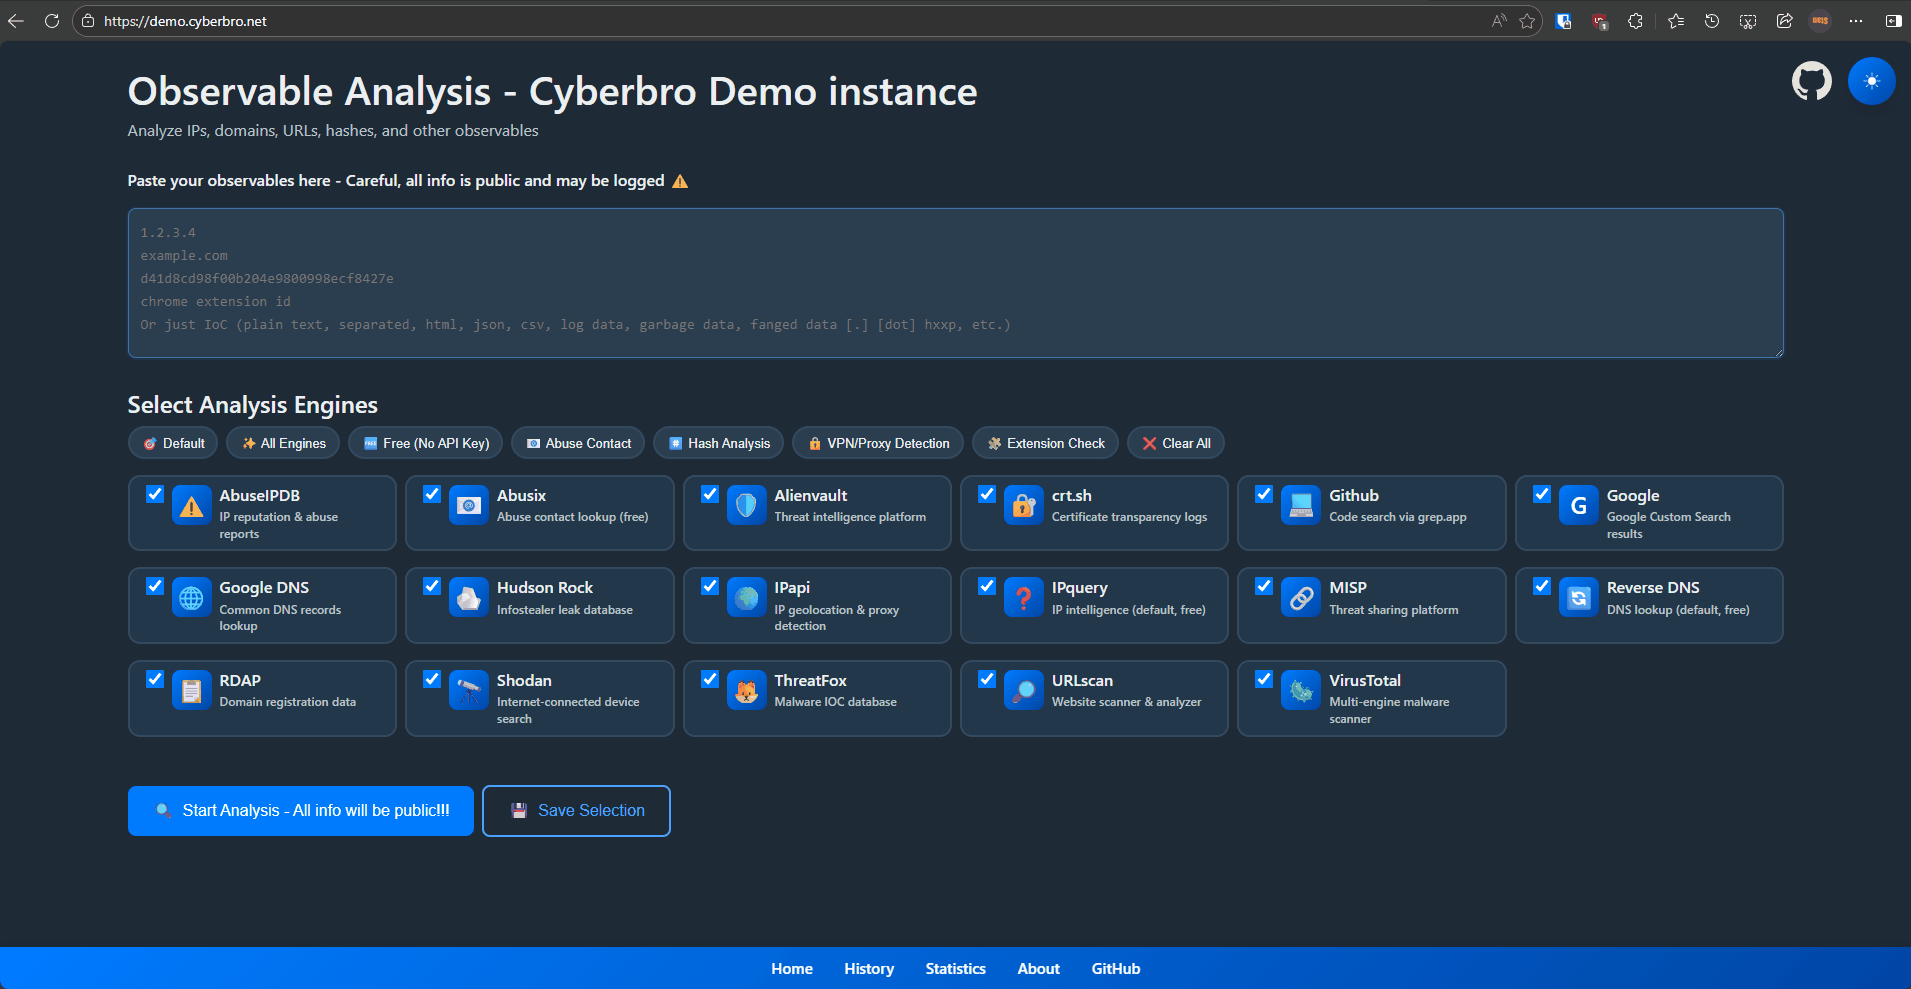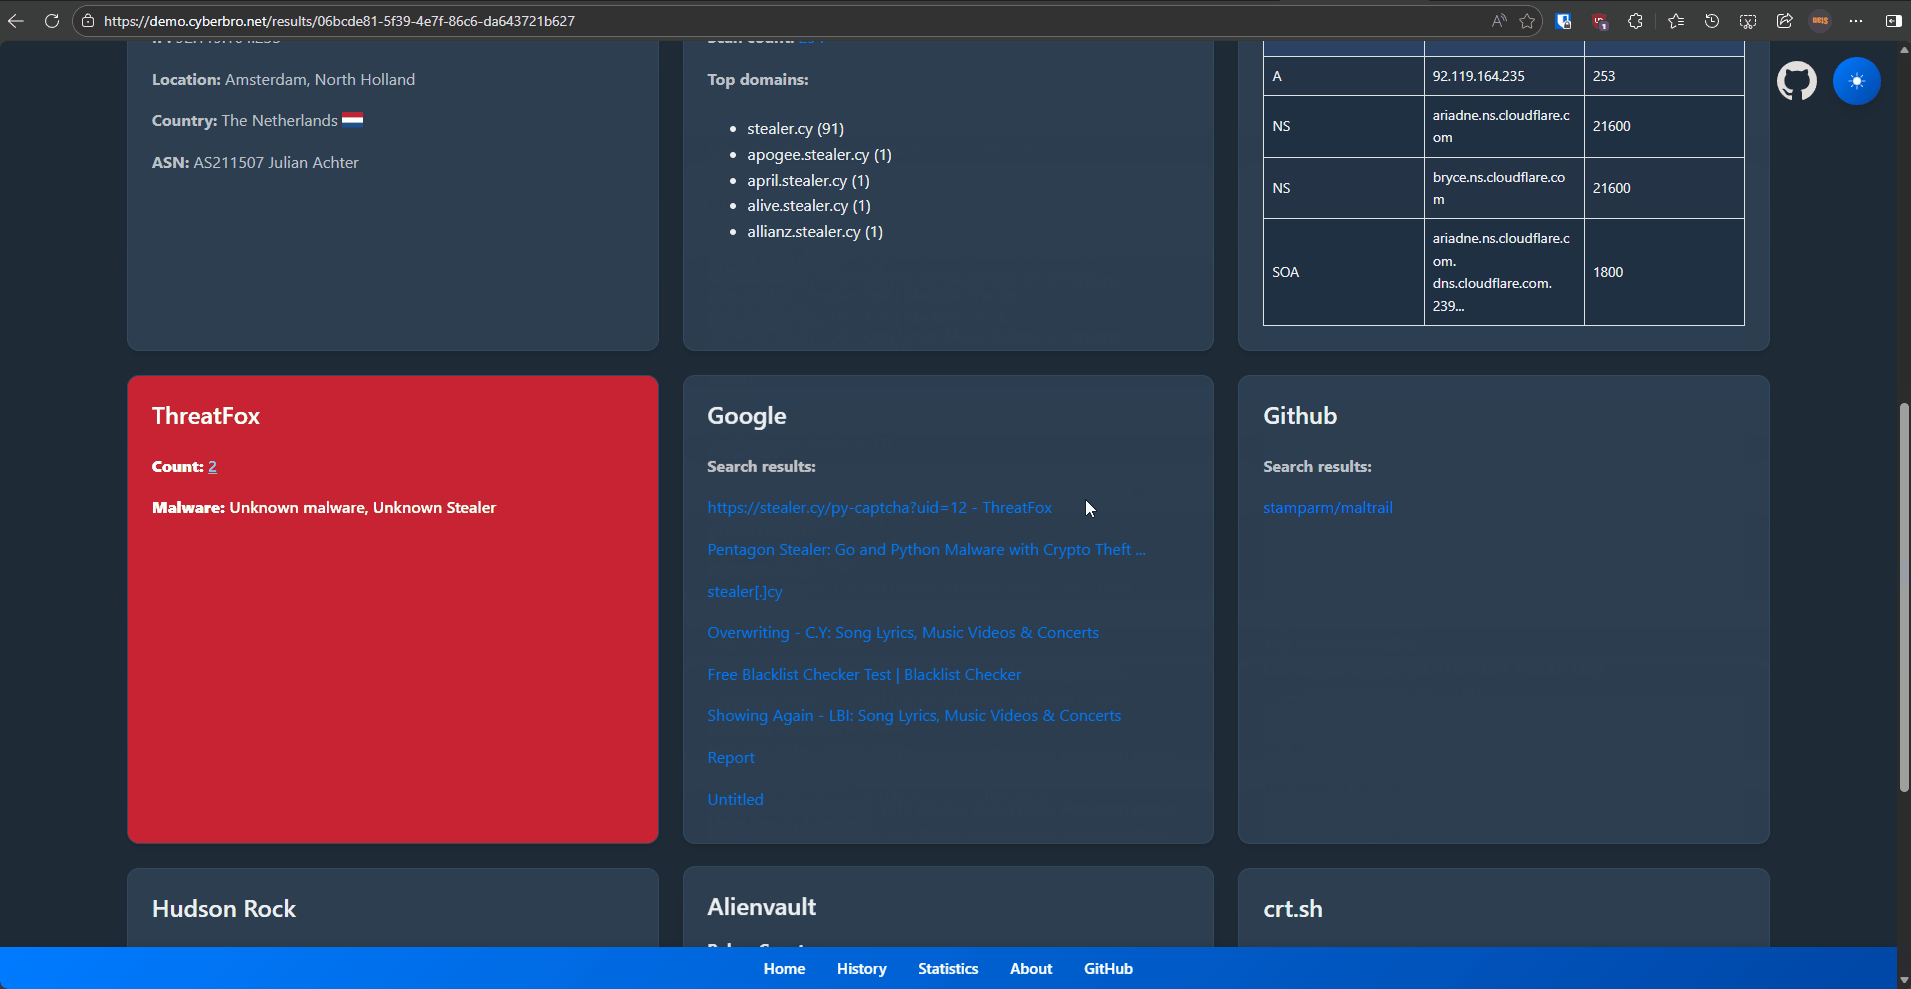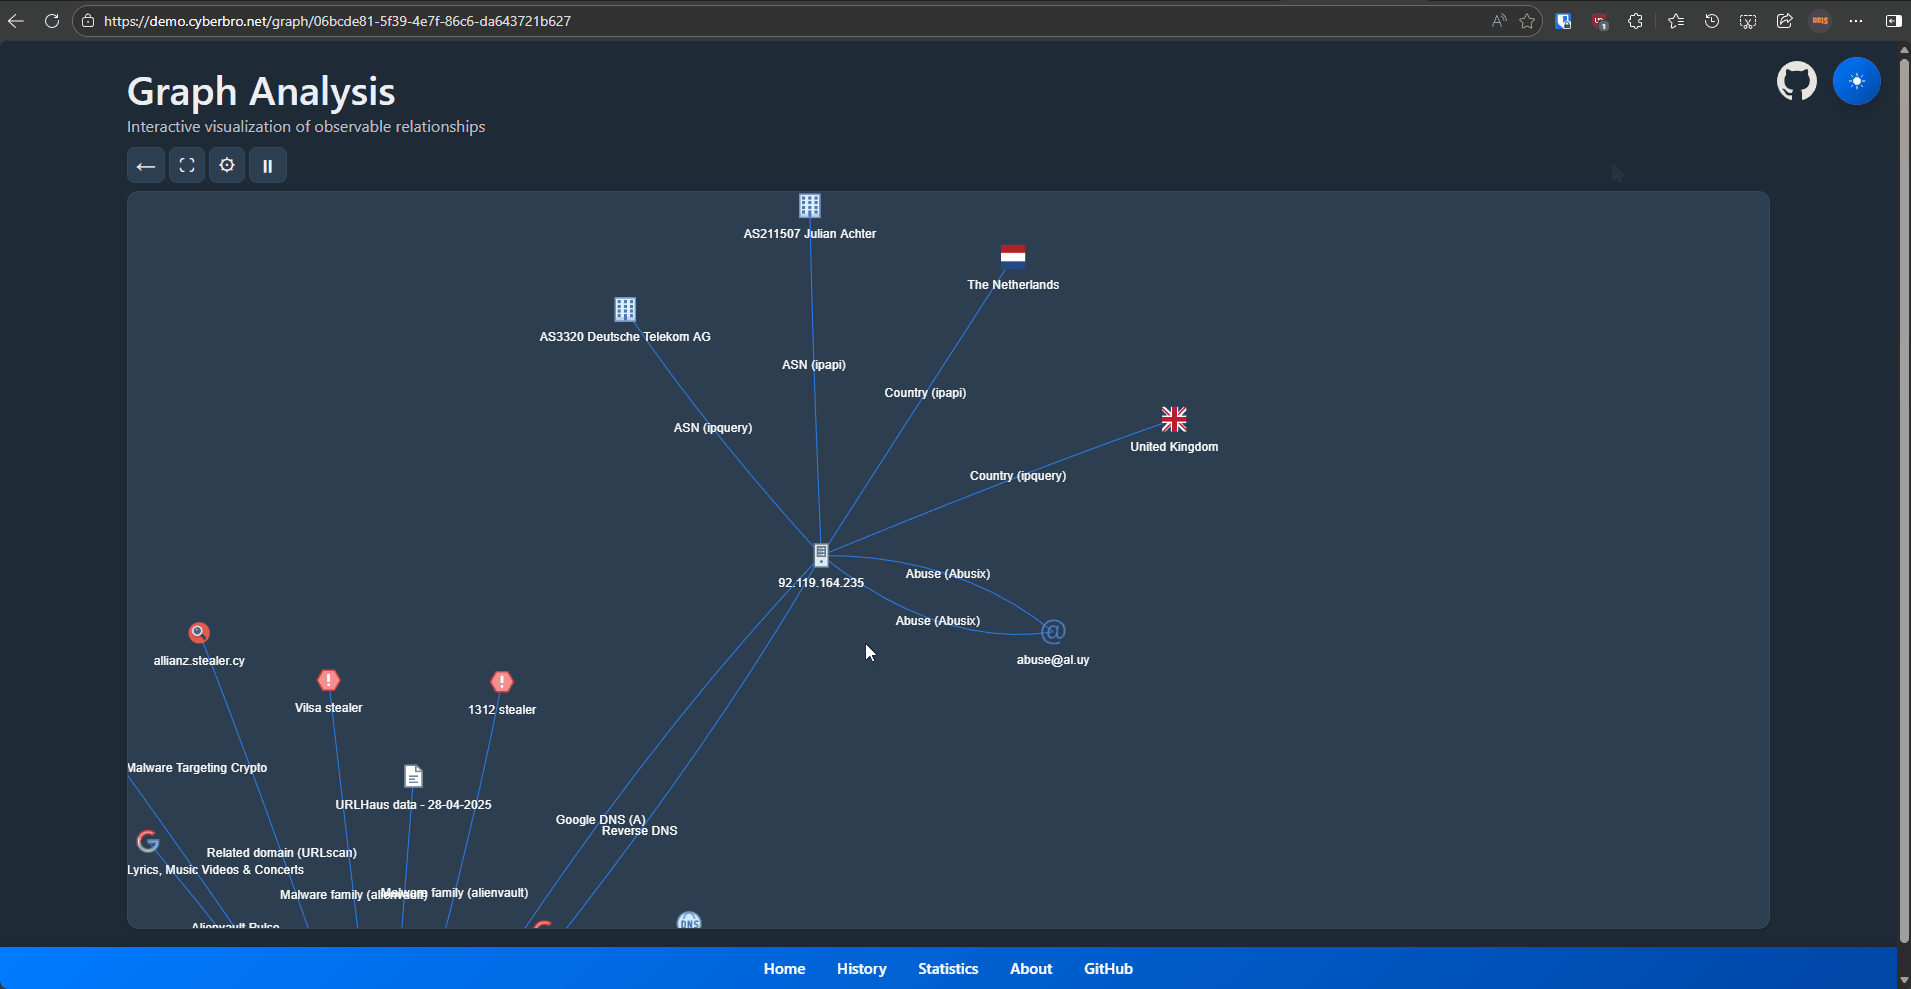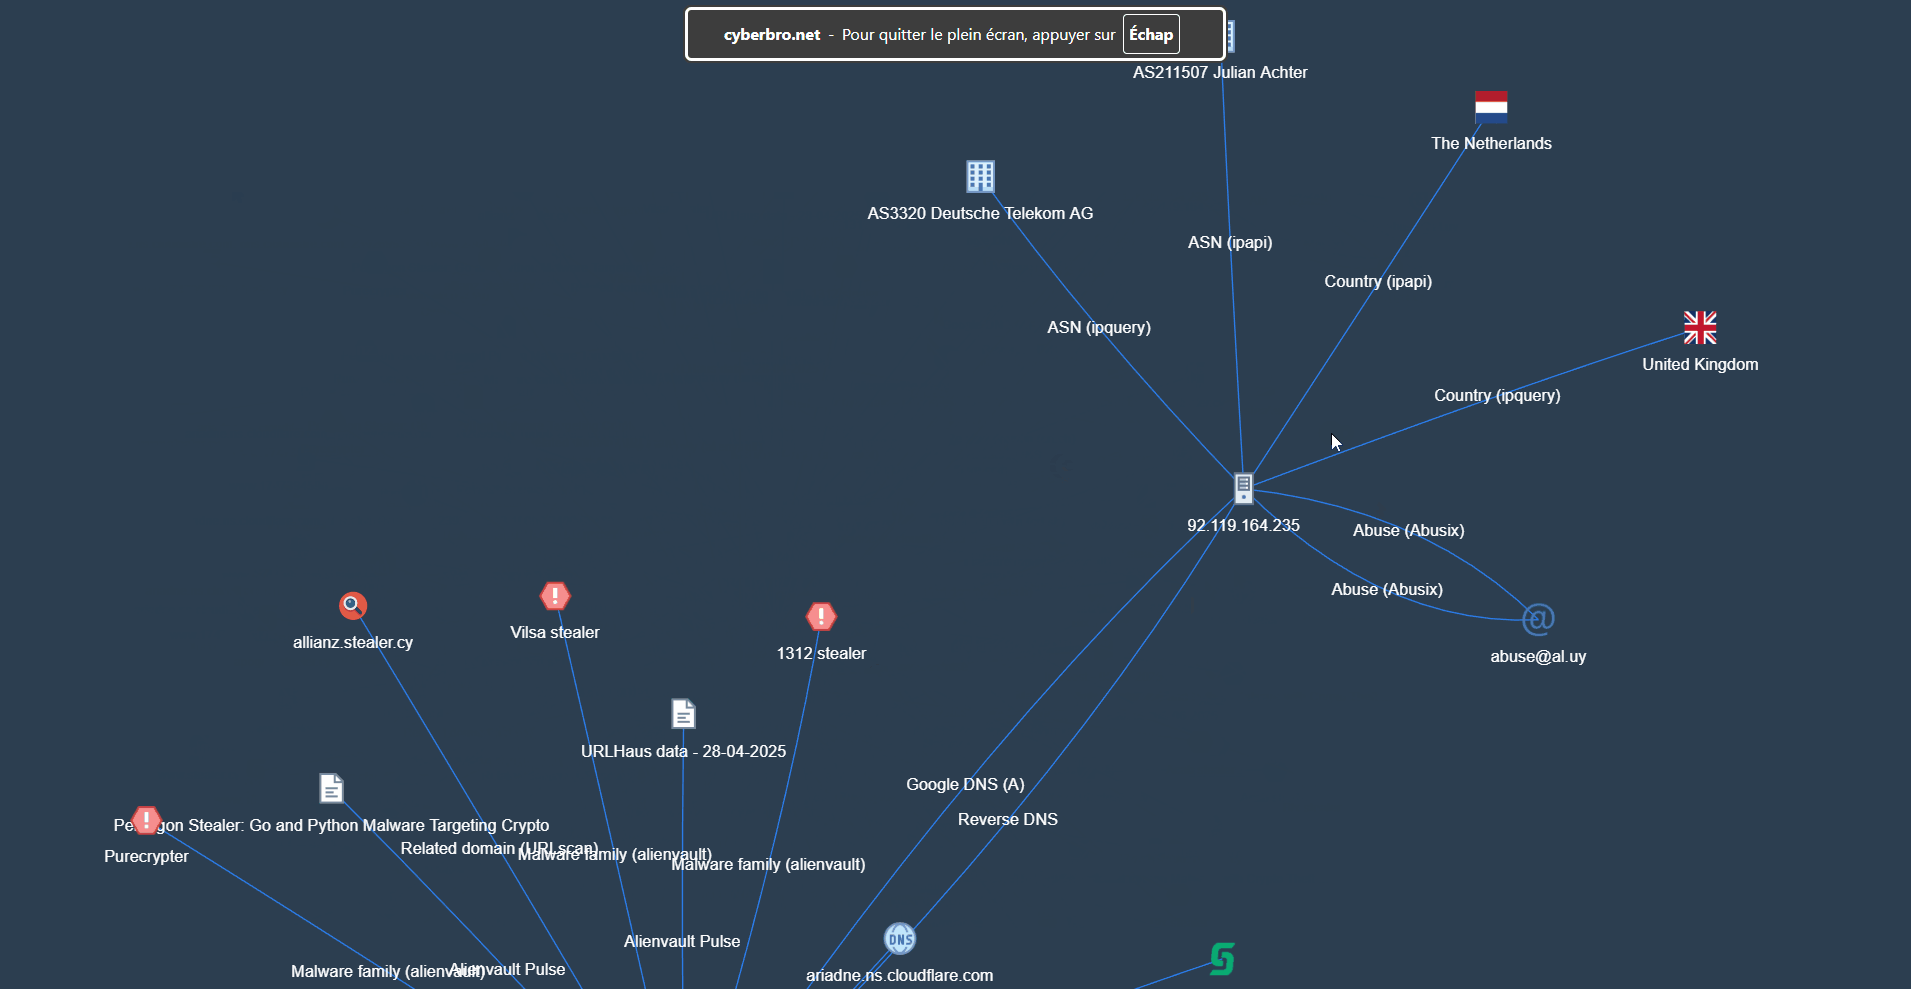
الميزات
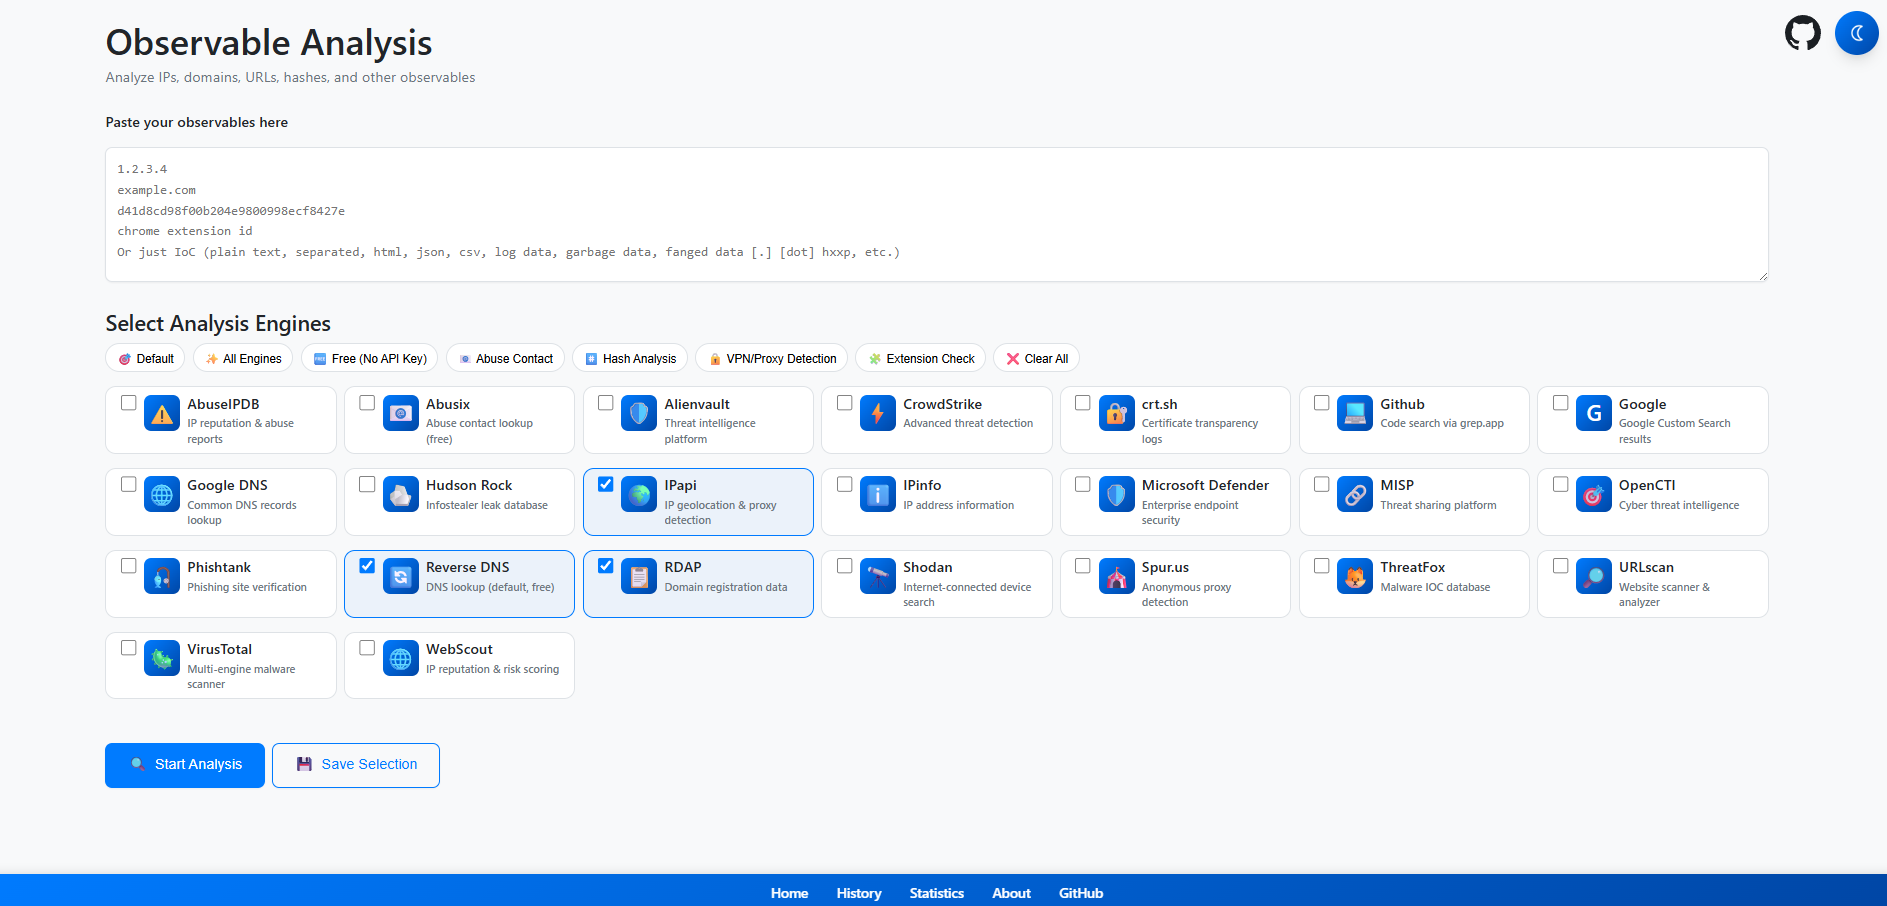
- إدخال سهل: الصق السجلات الخام أو مؤشرات الاختراق — تحليل واستخراج تلقائي.
- فحوصات متعددة الخدمات: البحث عن سمعة عناوين IP والتجزئات (hashes) والنطاقات وعناوين URL ومعرّفات إضافات Chrome عبر العديد من خدمات استخبارات التهديدات.
- تقارير شاملة: بحث متقدّم وتصفية وتصدير إلى CSV/Excel.
- معالجة سريعة: متعدد الخيوط (multithreaded) لتحقيق السرعة.
- محورية آلية (Automated Pivoting): اكتشاف النطاقات وعناوين URL وعناوين IP ذات الصلة عبر reverse DNS وRDAP / Whois.
- معلومات دقيقة عن النطاقات والإساءة: عمليات بحث RDAP / Whois وجهات اتصال الإساءة.
- تكاملات: Microsoft Defender for Endpoint، CrowdStrike، OpenCTI، Grep.App، Hudson Rock، والمزيد.
- الوكيل والتخزين: دعم الوكيل (Proxy) وتخزين النتائج في SQLite.
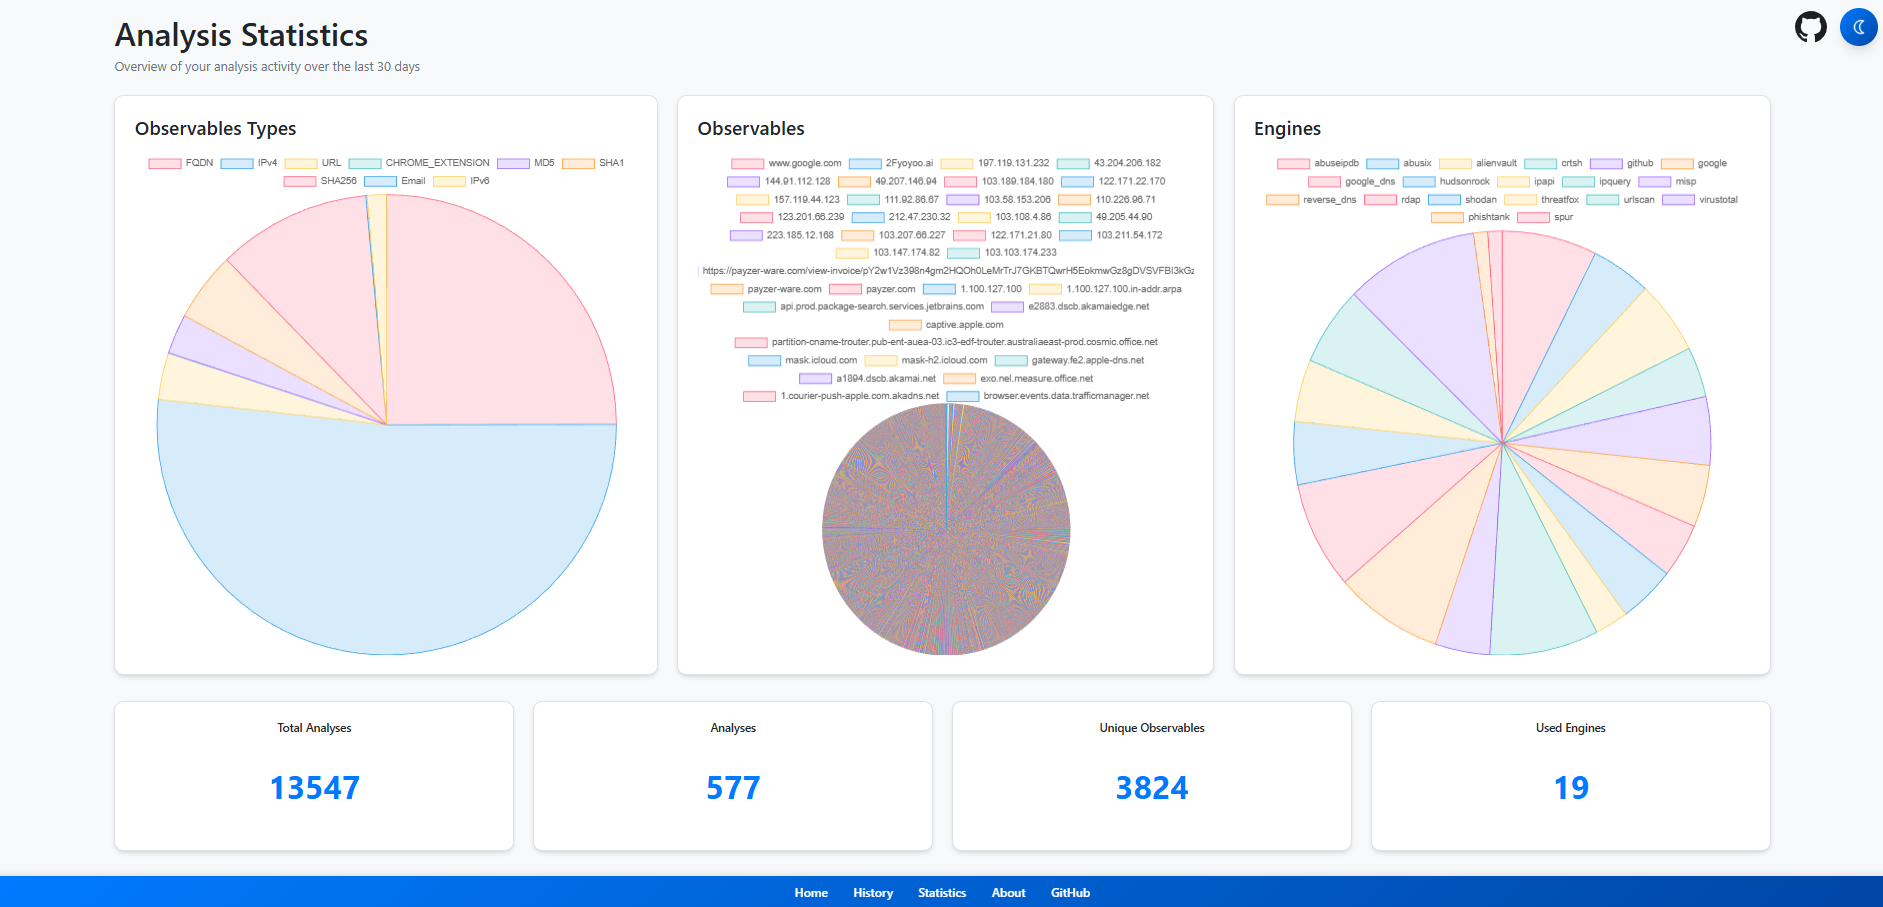
- السجل والرسوم البيانية: سجل التحليلات وعرض بياني تجريبي.
- التخزين المؤقت (Cache): تخزين مؤقت لعمليات البحث المتكرّرة بشكل أسرع (مُفعّل على مستوى المحرّكات المتعددة، وليس كل محرّك).
ما الذي يجعل Cyberbro فريدًا
- مناسب للمبتدئين: متاح لجميع مستويات المهارة.
- البحث عن معرّفات إضافات Chrome: الحصول على أسماء الإضافات وبيانات CTI من المعرّفات.
- نشر خفيف الوزن: إعداد واستخدام بسيط.
- استخراج متقدّم لـ TLD: اكتشاف دقيق للنطاق الجذر لعمليات بحث أفضل.
- جمع بيانات عملي: يستخدم GitHub وGoogle للعثور على مؤشرات اختراق مُغفلة.
- تكامل تقارير CTI: يجلب التقارير المتعلقة بمؤشرات الاختراق من IoC.One.
- تكامل EDR: يفحص المؤشرات مقابل أدواتك الأمنية الخاصة (MDE، CrowdStrike).
البدء السريع - TL;DR
[!TIP] إذا كنت تفضّل الطريقة السهلة، فأنت بحاجة إلى Docker.
نفّذgit clone؛ انسخ.env.sampleإلى.env؛ ثمdocker compose upثم انتقل إلىlocalhost:5000. نعم، هذا كل شيء!
البدء
- للبدء، استنسخ المستودع
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
تعديل ملف الإعدادات (إلزامي)
cp .env.sample .env
[!NOTE] لا تملك مفاتيح API؟ لا مشكلة، فقط انسخ
.env.sampleإلى.envواترك القيم الاختيارية فارغة. كن حذرًا إذا كنت تستخدم وكيلًا (proxy).
ستتمكّن من استخدام جميع المحرّكات المجانية!
- املأ القيم (بما في ذلك الوكيل إذا لزم الأمر) في ملف
.env.
[!WARNING] يحتوي
.envعلى أسرار حساسة ويجب عدم إيداعه في المستودع أبدًا. لعمليات النشر الإنتاجية/الجماعية، استخدم SOPS أو Vault أو أي مدير أسرار مكافئ.
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
[!IMPORTANT] بدءًا من الإصدار
v0.13.0، لم يعد Cyberbro يدعمsecrets.jsonوصفحة/config. راجع النقاش 165.
إذا كان لديك ملفsecrets.jsonقديم، فحوّله إلى.envباستخدام:python3 scripts/secrets_json_to_env.py
راجع خيارات النشر المتقدّمة في الوثائق.
تشغيل التطبيق
الطريقة السهلة - استخدام docker
[!WARNING] تأكّد من تثبيت إضافة
composeبصيغةdocker composeوليسdocker-compose. في Docker، يرتبط التطبيق بـ0.0.0.0داخل الحاوية حتى لو كان ملف.envالمحلي لديك يضبطFLASK_HOST=127.0.0.1.
docker compose up # use -d to run in background and use --build to rebuild the image
- انتقل إلى http://127.0.0.1:5000 واستمتع.
لا تنسَ تعديل
.envقبل بناء الصورة.
راجع خيارات النشر المتقدّمة في الوثائق للحصول على جميع خيارات نشر Docker.
الطريقة القديمة
- استنسخ المستودع وثبّت المتطلبات.
قد ترغب في إنشاء venv قبل تثبيت التبعيات.
pip install -r requirements.txt
- شغّل التطبيق باستخدام
gunicorn(وضع نظيف).
gunicorn -c prod/gunicorn.conf.py app:app
- شغّل التطبيق في وضع التطوير.
python3 app.py
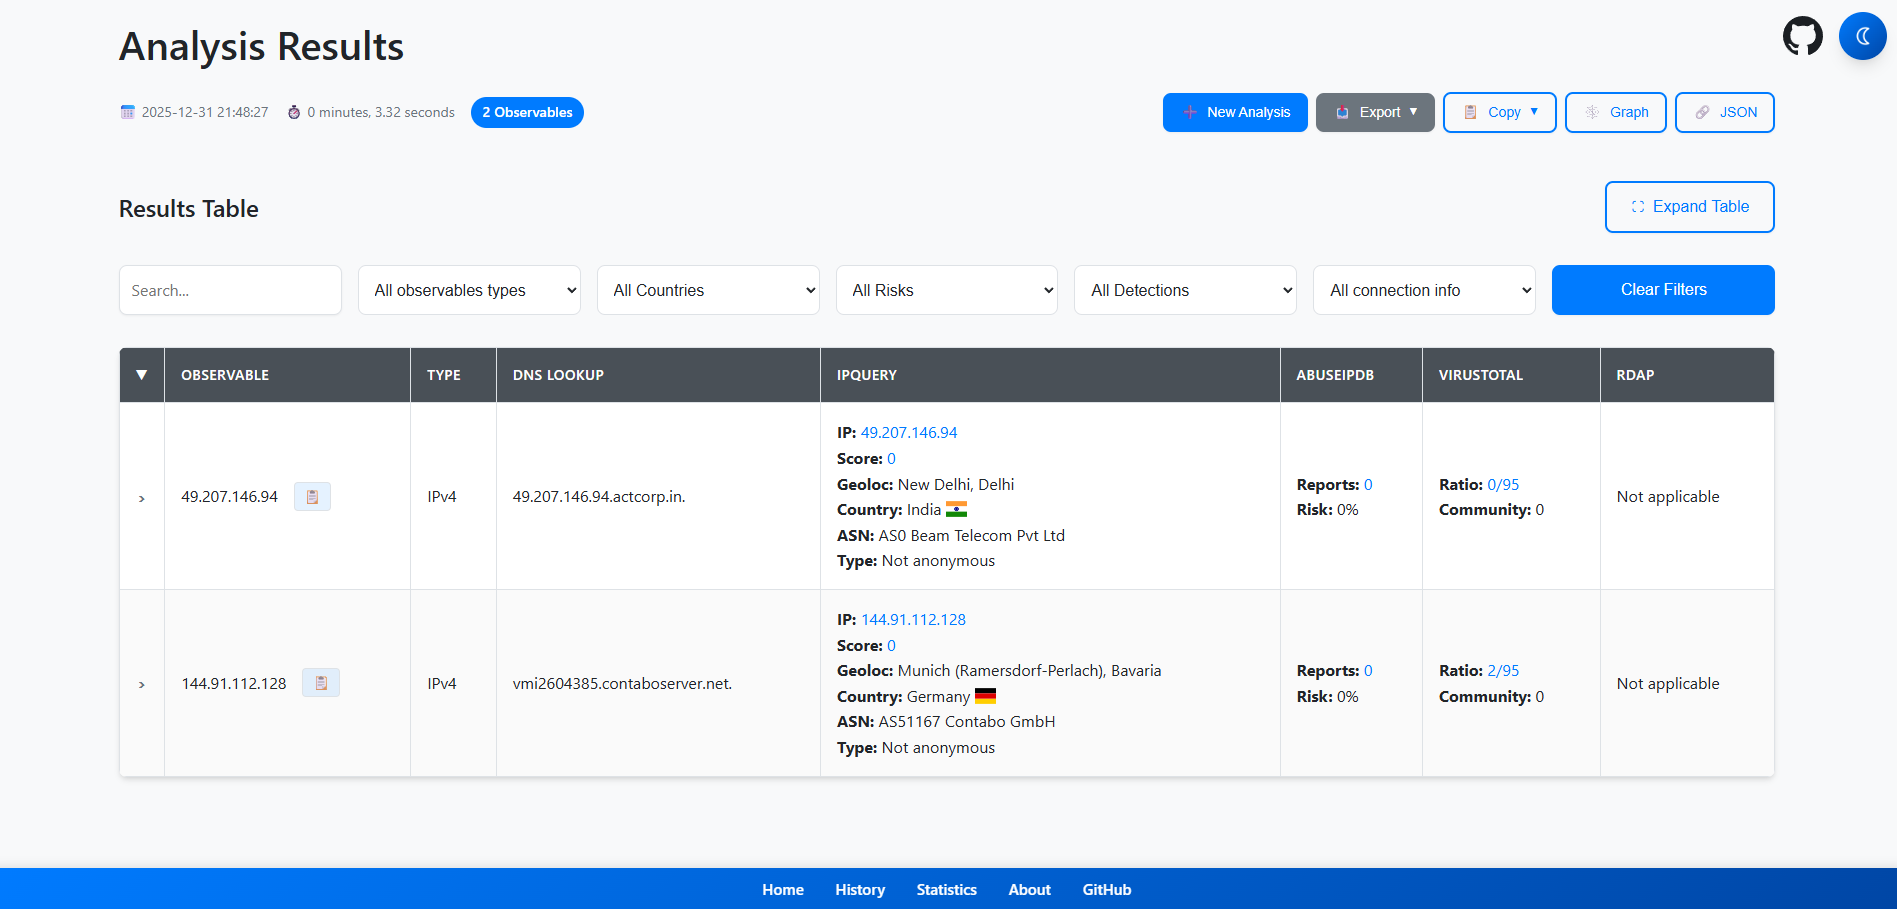
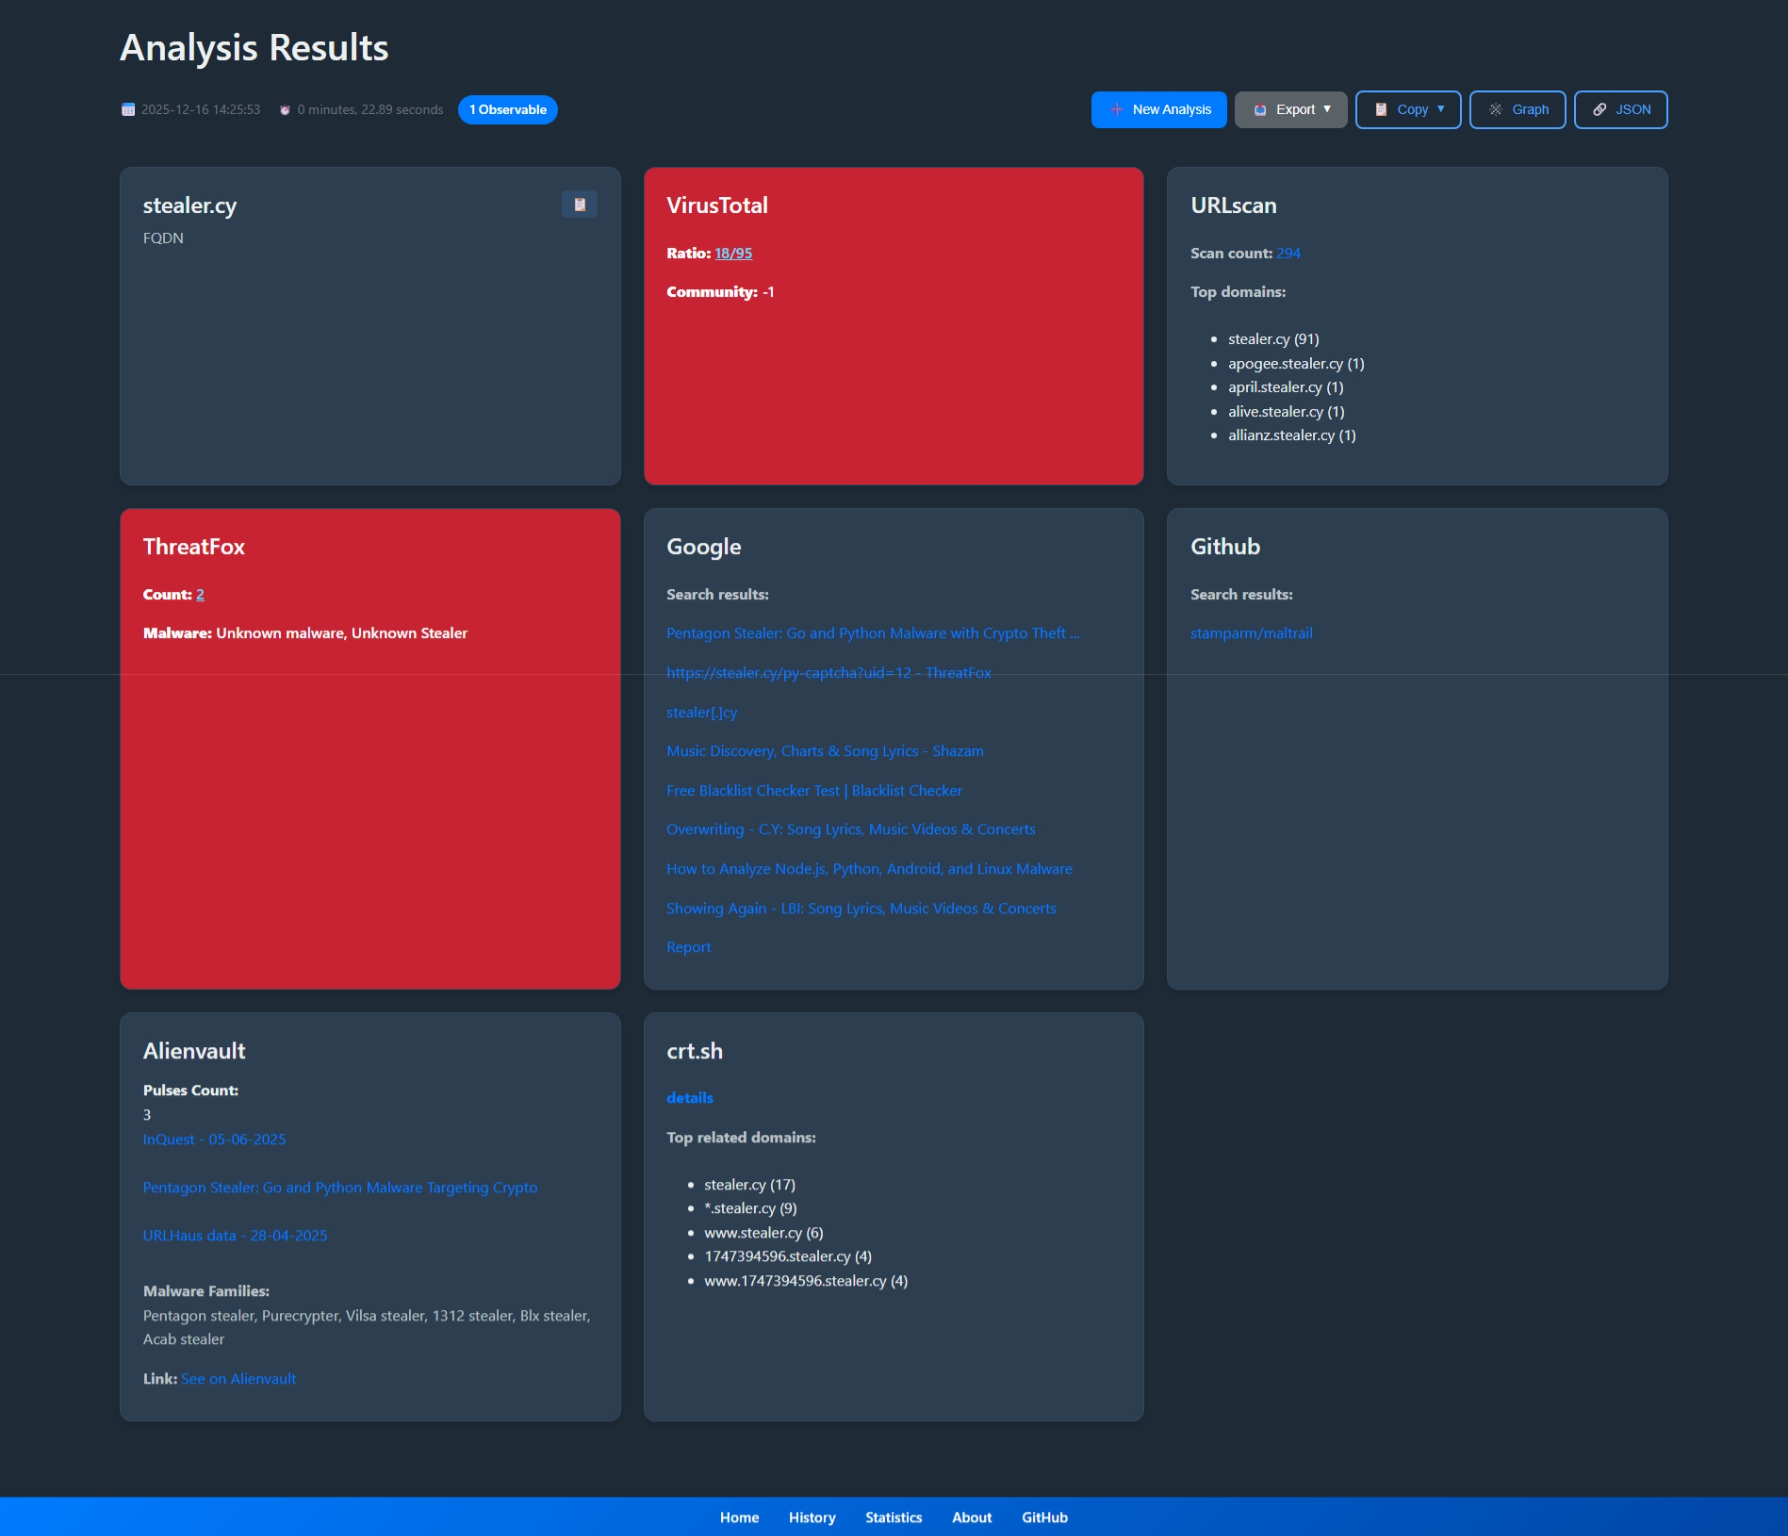
لقطات الشاشة
عرض جميع لقطات الشاشة