
New toolمنذ 12 دقائق
I2Pplus
 i2pplus/i2p.plus
نسخة Java متفرعة (soft-fork) من طبقة شبكة إخفاء الهوية I2P، توفر موجّه توجيه بصلي (onion-routing)، وخدمات أنفاق (tunneled services)، وعميل I2PSnark…
أدوات عامةأدوات التشفير/فك التشفيرأمن الشبكات+3
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.
i2pplus/i2p.plusنسخة Java متفرعة (soft-fork) من طبقة شبكة إخفاء الهوية I2P، توفر موجّه توجيه بصلي (onion-routing)، وخدمات أنفاق (tunneled services)، وعميل I2PSnark…
 nousresearch/hermes-agent
The agent that grows with you
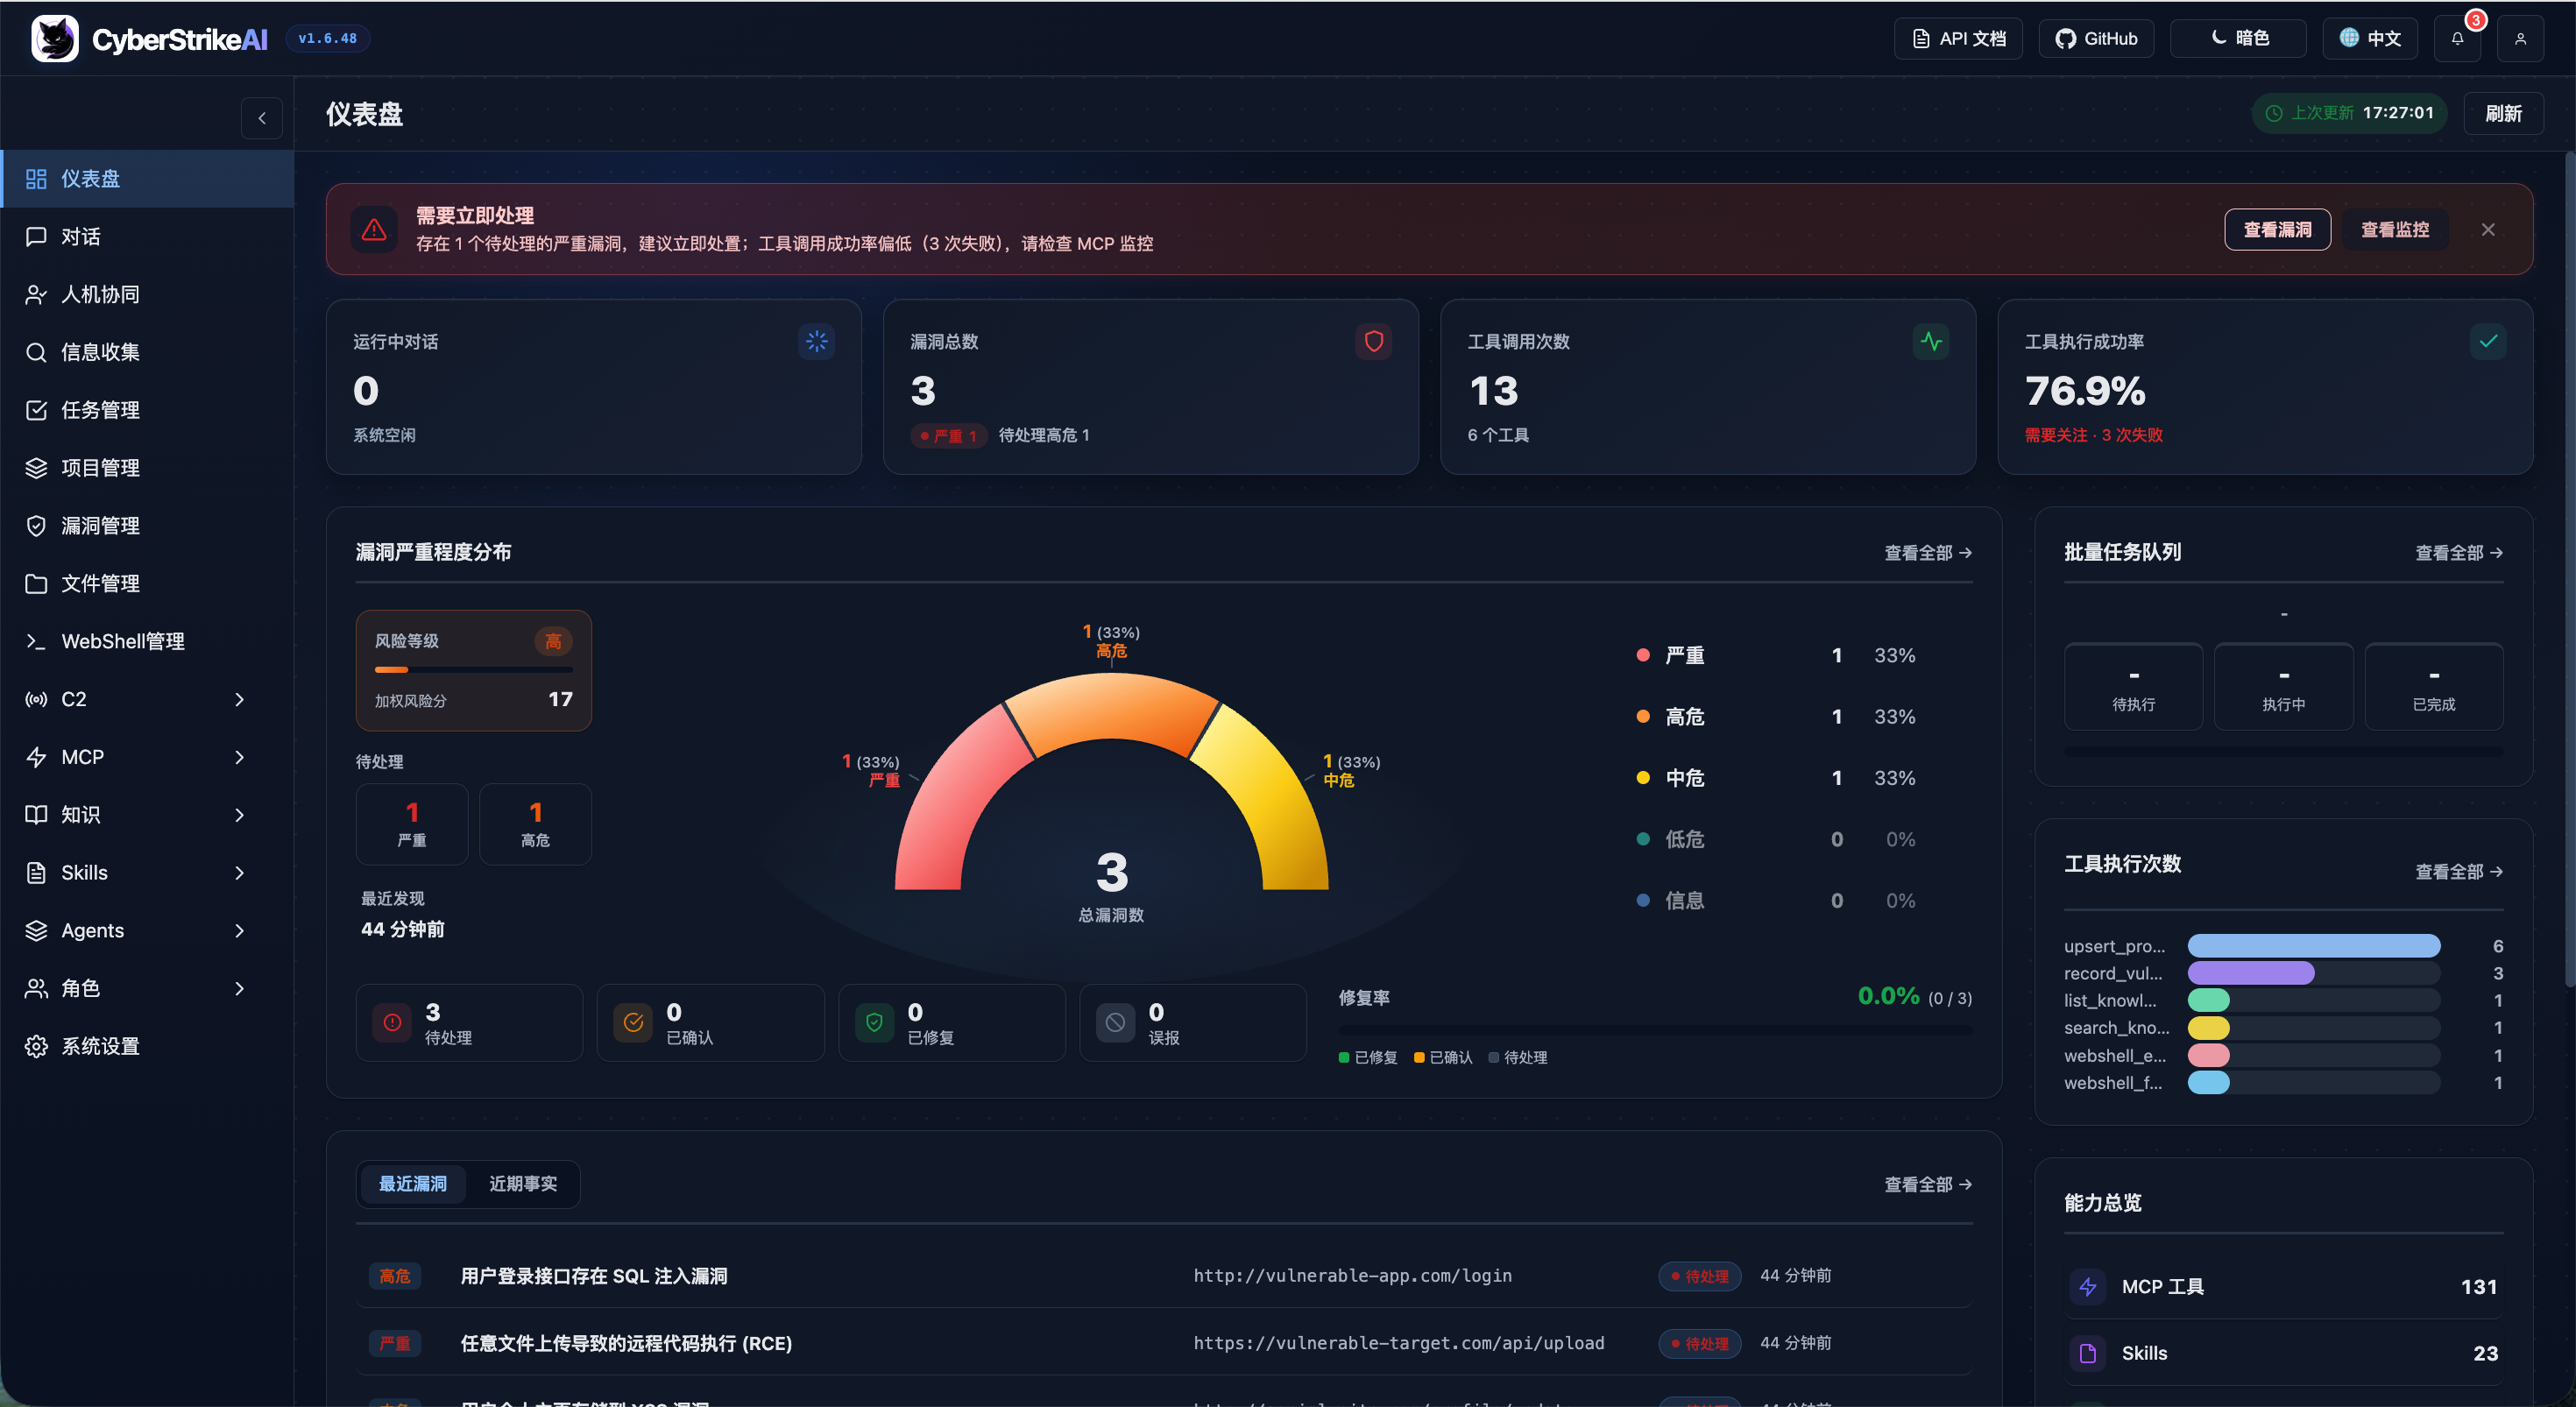 ed1s0nz/cyberstrikeai
نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.
 tencentcloud/cubesandbox
Instant, Concurrent, Secure & Lightweight Sandbox for AI Agents.
 dedsecinside/torbot
Crawls .onion sites over Tor to collect page titles, hostnames, and link relationships, exporting JSON trees and visualizations for dark web OSINT…
 interplains/zero-breach-toolkit
Free, open-source check for traces of mercenary spyware (Pegasus, Predator, Graphite, Candiru and more) on computers, Android phones and iPhone…
 chainreactors/gogo
محرك فحص Go عالي الأداء للفرق الحمراء: فحص منافذ قابل للتكوين، وبصمات نشطة/سلبية، واستخراج المعلومات، وفحوصات PoC متوافقة مع nuclei مع سير عمل DSL.
 piratesshield/arise-xti
خط أنابيب لإدارة سطح الهجوم الخارجي مدفوع بالذكاء الاصطناعي: 28 وحدة لاستطلاع المعلومات، وتعداد النطاقات الفرعية وDNS، وفحص ثغرات الويب وواجهات API…
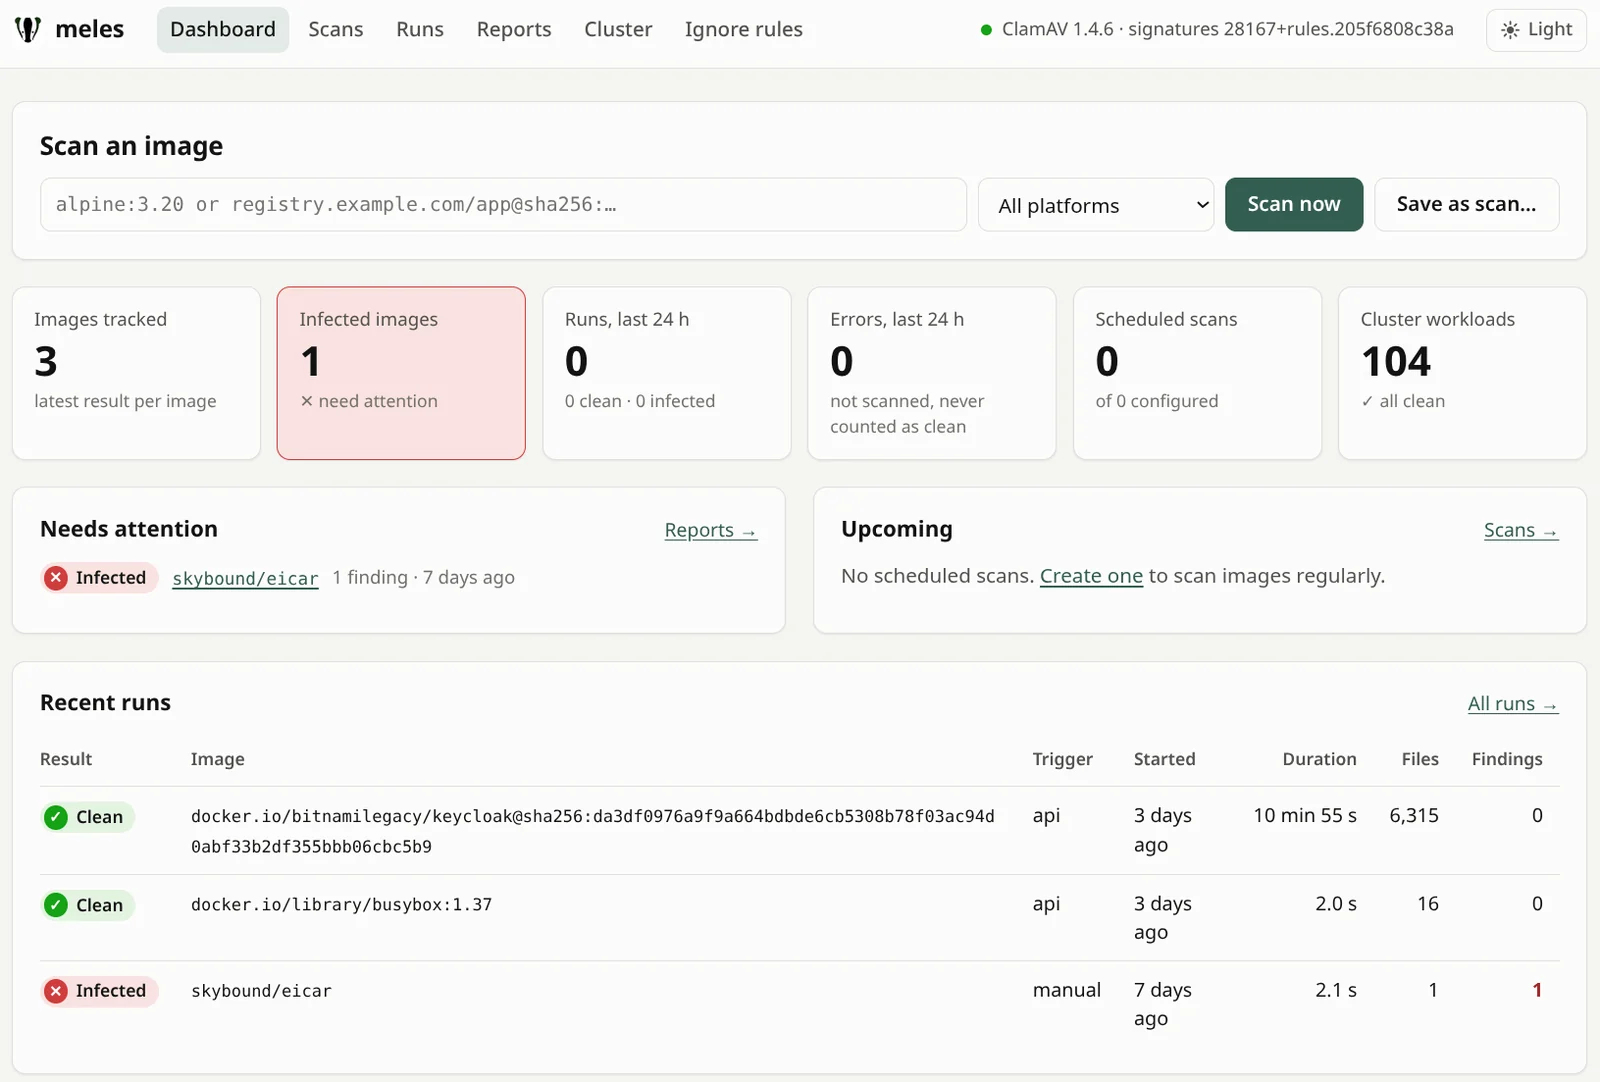 movray/meles
ماسح ضوئي للبرمجيات الخبيثة لصور الحاويات: بدون خادم خفي، واعٍ بالطبقات، ClamAV وYARA
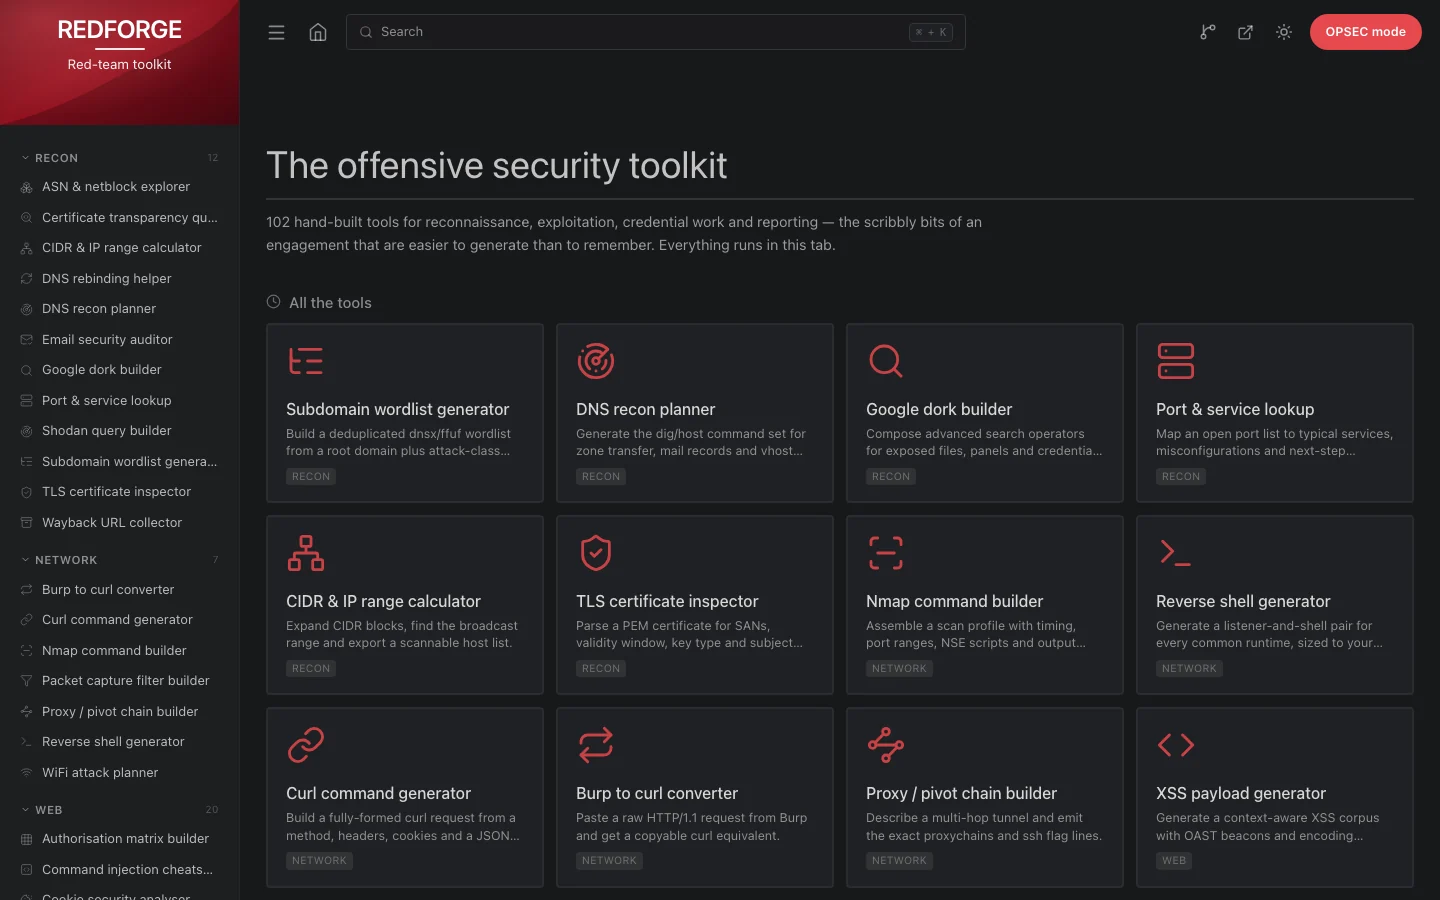 cybersecurity91/redforge
مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير…
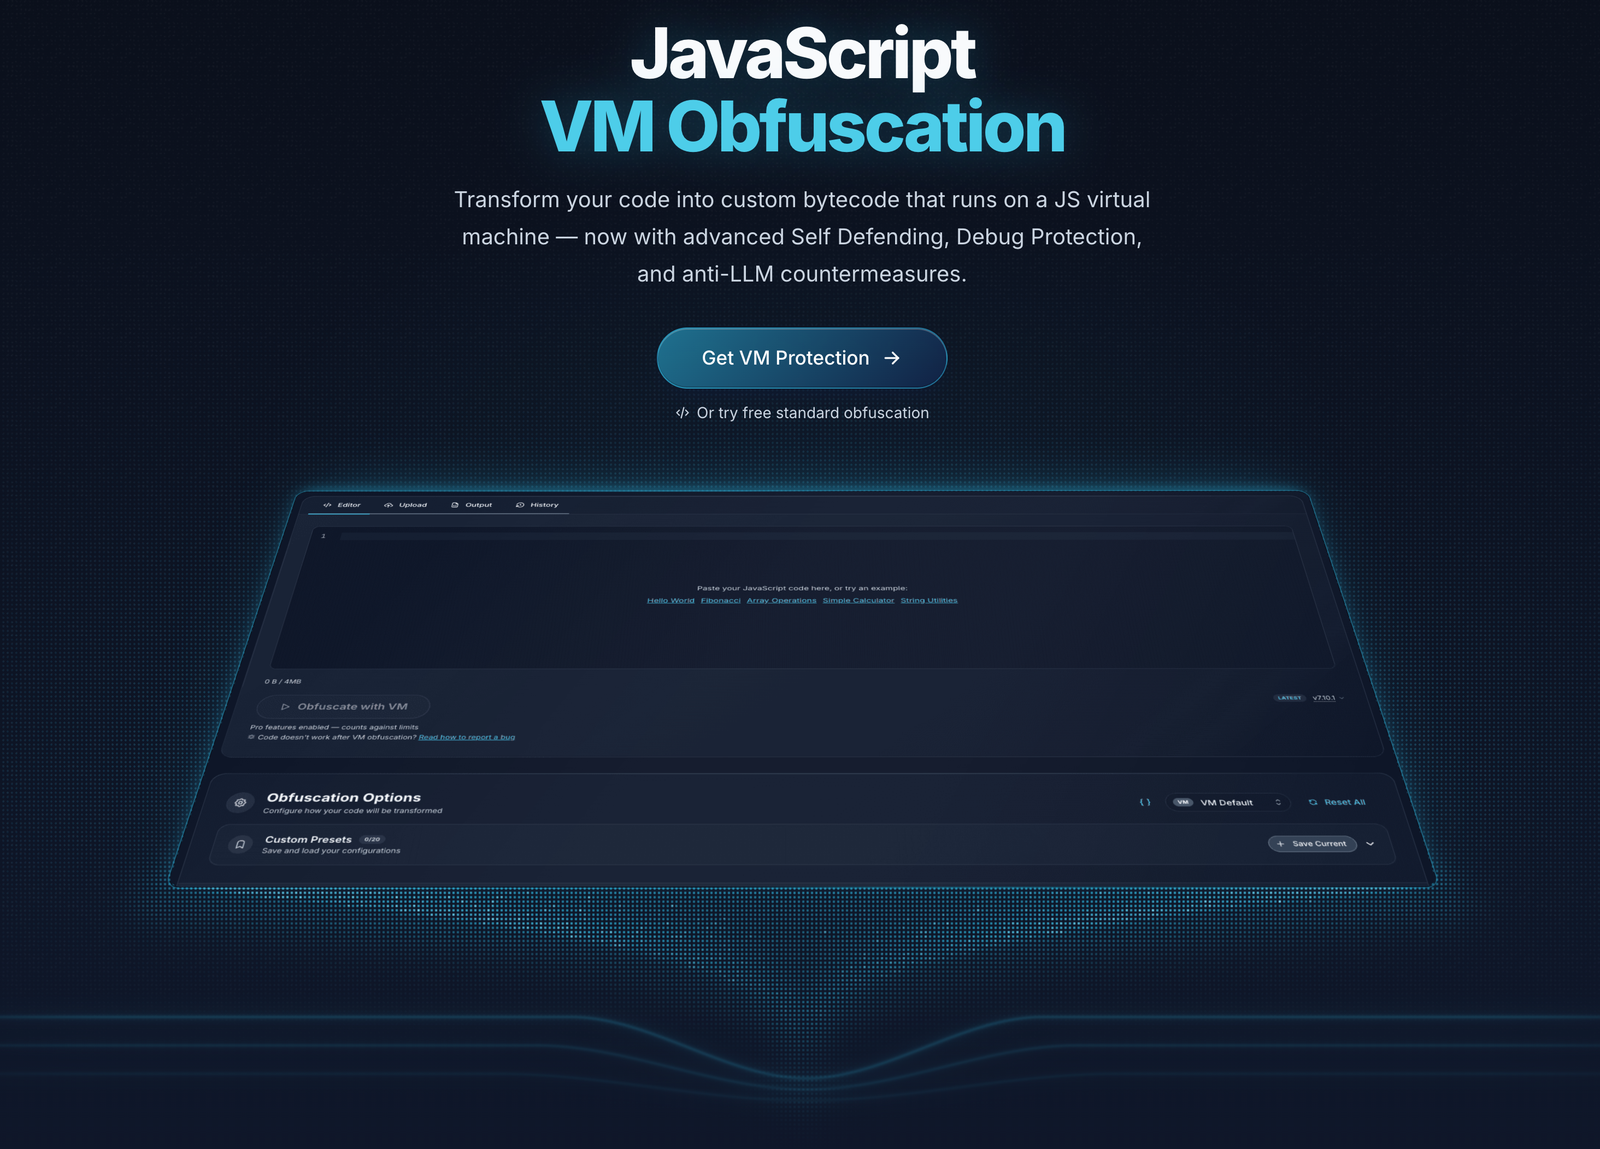 javascript-obfuscator/javascript-obfuscator
يعمل على إخفاء كود JavaScript وNode.js من خلال إعادة تسمية المتغيرات، وتشفير السلاسل النصية، وتسوية تدفق التحكم، ومكافحة التصحيح لحماية الكود المصدري…
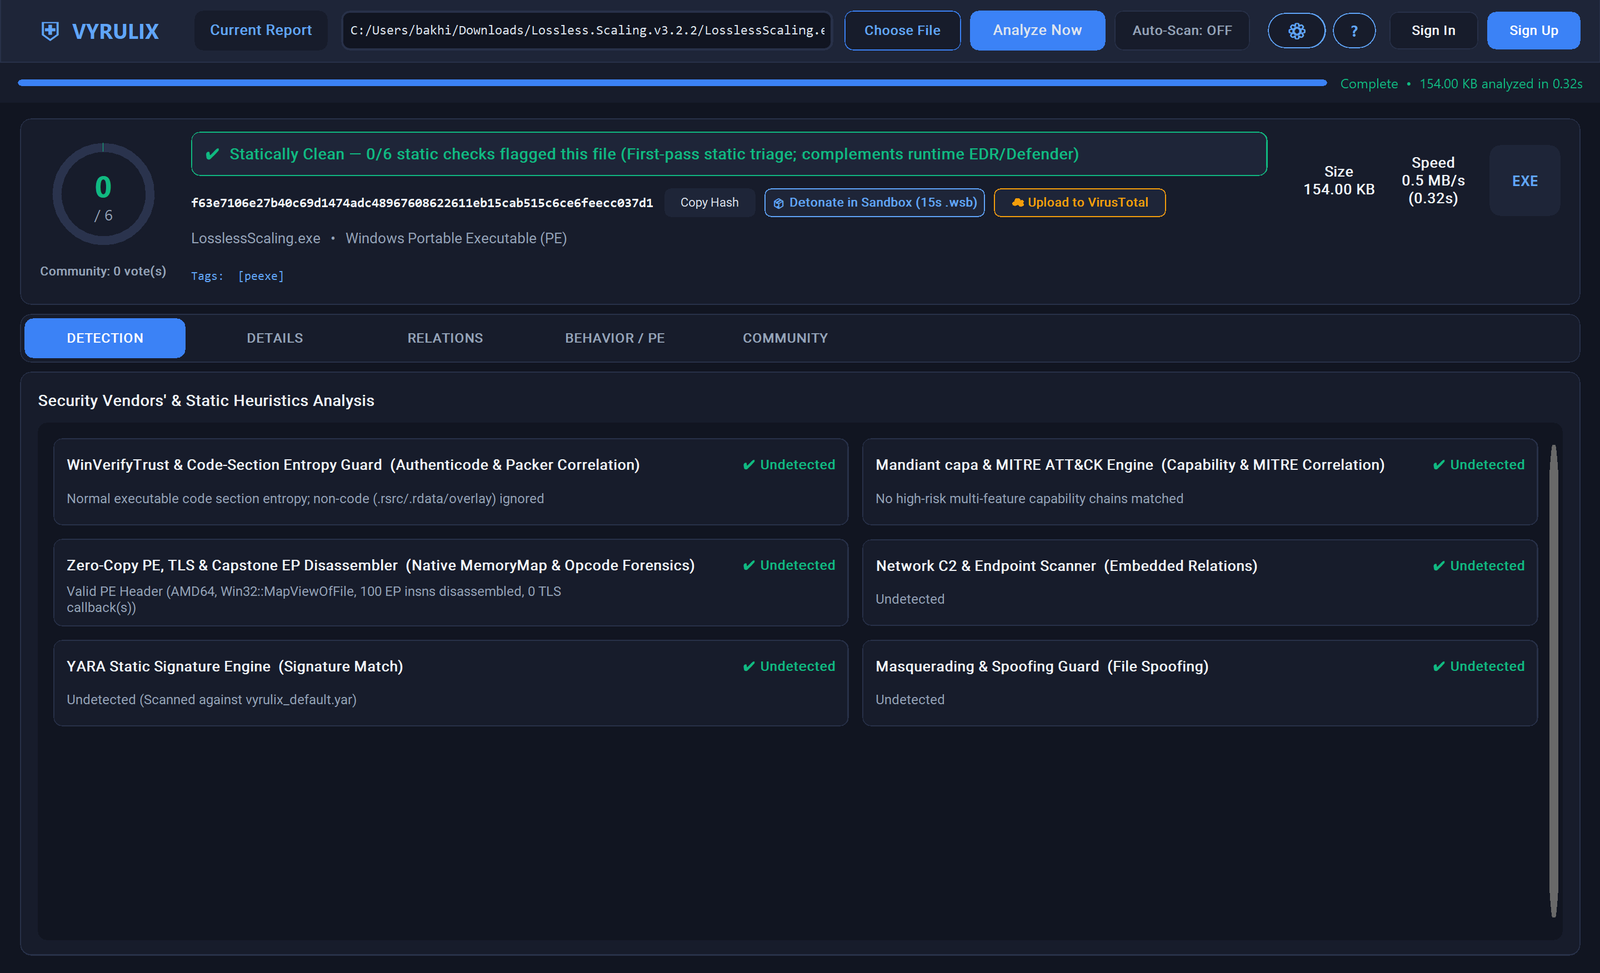 bakhishovism/vyrulix
منصة مفتوحة المصدر لفرز البرمجيات الخبيثة على سطح المكتب مباشرةً (bare-metal) واستخبارات التهديدات الساكنة لنظام Windows (تحليل PE عبر MapViewOfFile،…