arkime last-commit6
أركايم هو نظام مفتوح المصدر، واسع النطاق، لالتقاط الحزم الكامل، والفهرسة، وقواعد البيانات.
Arkime
Arkime هو نظام مفتوح المصدر لتحليل الشبكات والتقاط الحزم على نطاق واسع.
يعزز Arkime بنيتك الأمنية الحالية لتخزين وفهرسة حركة مرور الشبكة بتنسيق PCAP القياسي، مما يوفر وصولاً سريعًا ومفهرسًا. يتم توفير واجهة ويب بديهية وبسيطة لتصفح PCAP والبحث فيه وتصديره. يكشف Arkime عن واجهات API التي تسمح بتنزيل بيانات PCAP وبيانات الجلسات بتنسيق JSON واستهلاكها مباشرة. يخزن Arkime ويصدر جميع الحزم بتنسيق PCAP القياسي، مما يتيح لك أيضًا استخدام أدوات إدخال PCAP المفضلة لديك، مثل Wireshark، أثناء سير عمل التحليل الخاص بك.
تم بناء Arkime ليتم نشره عبر العديد من الأنظمة ويمكنه التوسع للتعامل مع عشرات الجيجابت/ثانية من حركة المرور. يعتمد الاحتفاظ بـ PCAP على مساحة القرص المتاحة في المستشعر. يعتمد الاحتفاظ بالبيانات الوصفية على حجم كتلة Elasticsearch. يمكن زيادة كليهما في أي وقت وهما تحت سيطرتك الكاملة.
جدول المحتويات
الخلفية
تم إنشاء Arkime لاستبدال أنظمة الحزم الكاملة التجارية في AOL في عام 2012. من خلال التحكم الكامل في الأجهزة والتكاليف، وجدنا أنه يمكننا نشر التقاط الحزم الكامل عبر جميع شبكاتنا بنفس تكلفة شبكة واحدة باستخدام أداة تجارية، مع احتفاظ أكبر.
يتكون نظام Arkime من 3 مكونات رئيسية:
- capture - تطبيق C متعدد الخيوط يراقب حركة مرور الشبكة، ويكتب ملفات بتنسيق PCAP إلى القرص المحلي، ويحلل الحزم الملتقطة، ويرسل البيانات الوصفية (بيانات SPI) إلى OpenSearch/Elasticsearch.
- viewer - تطبيق node.js يعمل على كل جهاز التقاط. يتولى واجهة الويب ونقل الحزم إلى المتصفح.
- OpenSearch/Elasticsearch - تقنية قاعدة بيانات البحث التي تشغل Arkime.
نوفر أيضًا عدة تطبيقات اختيارية:
- cont3xt - تطبيق يوفر نهجًا منظمًا لجمع المعلومات السياقية دعمًا للتحقيقات التقنية.
- esProxy - وكيل يوفر أمانًا إضافيًا بين capture وOpenSearch/Elasticsearch.
- Parliament - تطبيق يراقب ويكون بمثابة بوابة أمامية لعدة كتل Arkime.
- wiseService - تطبيق يدمج معلومات التهديدات في البيانات الوصفية للجلسة.
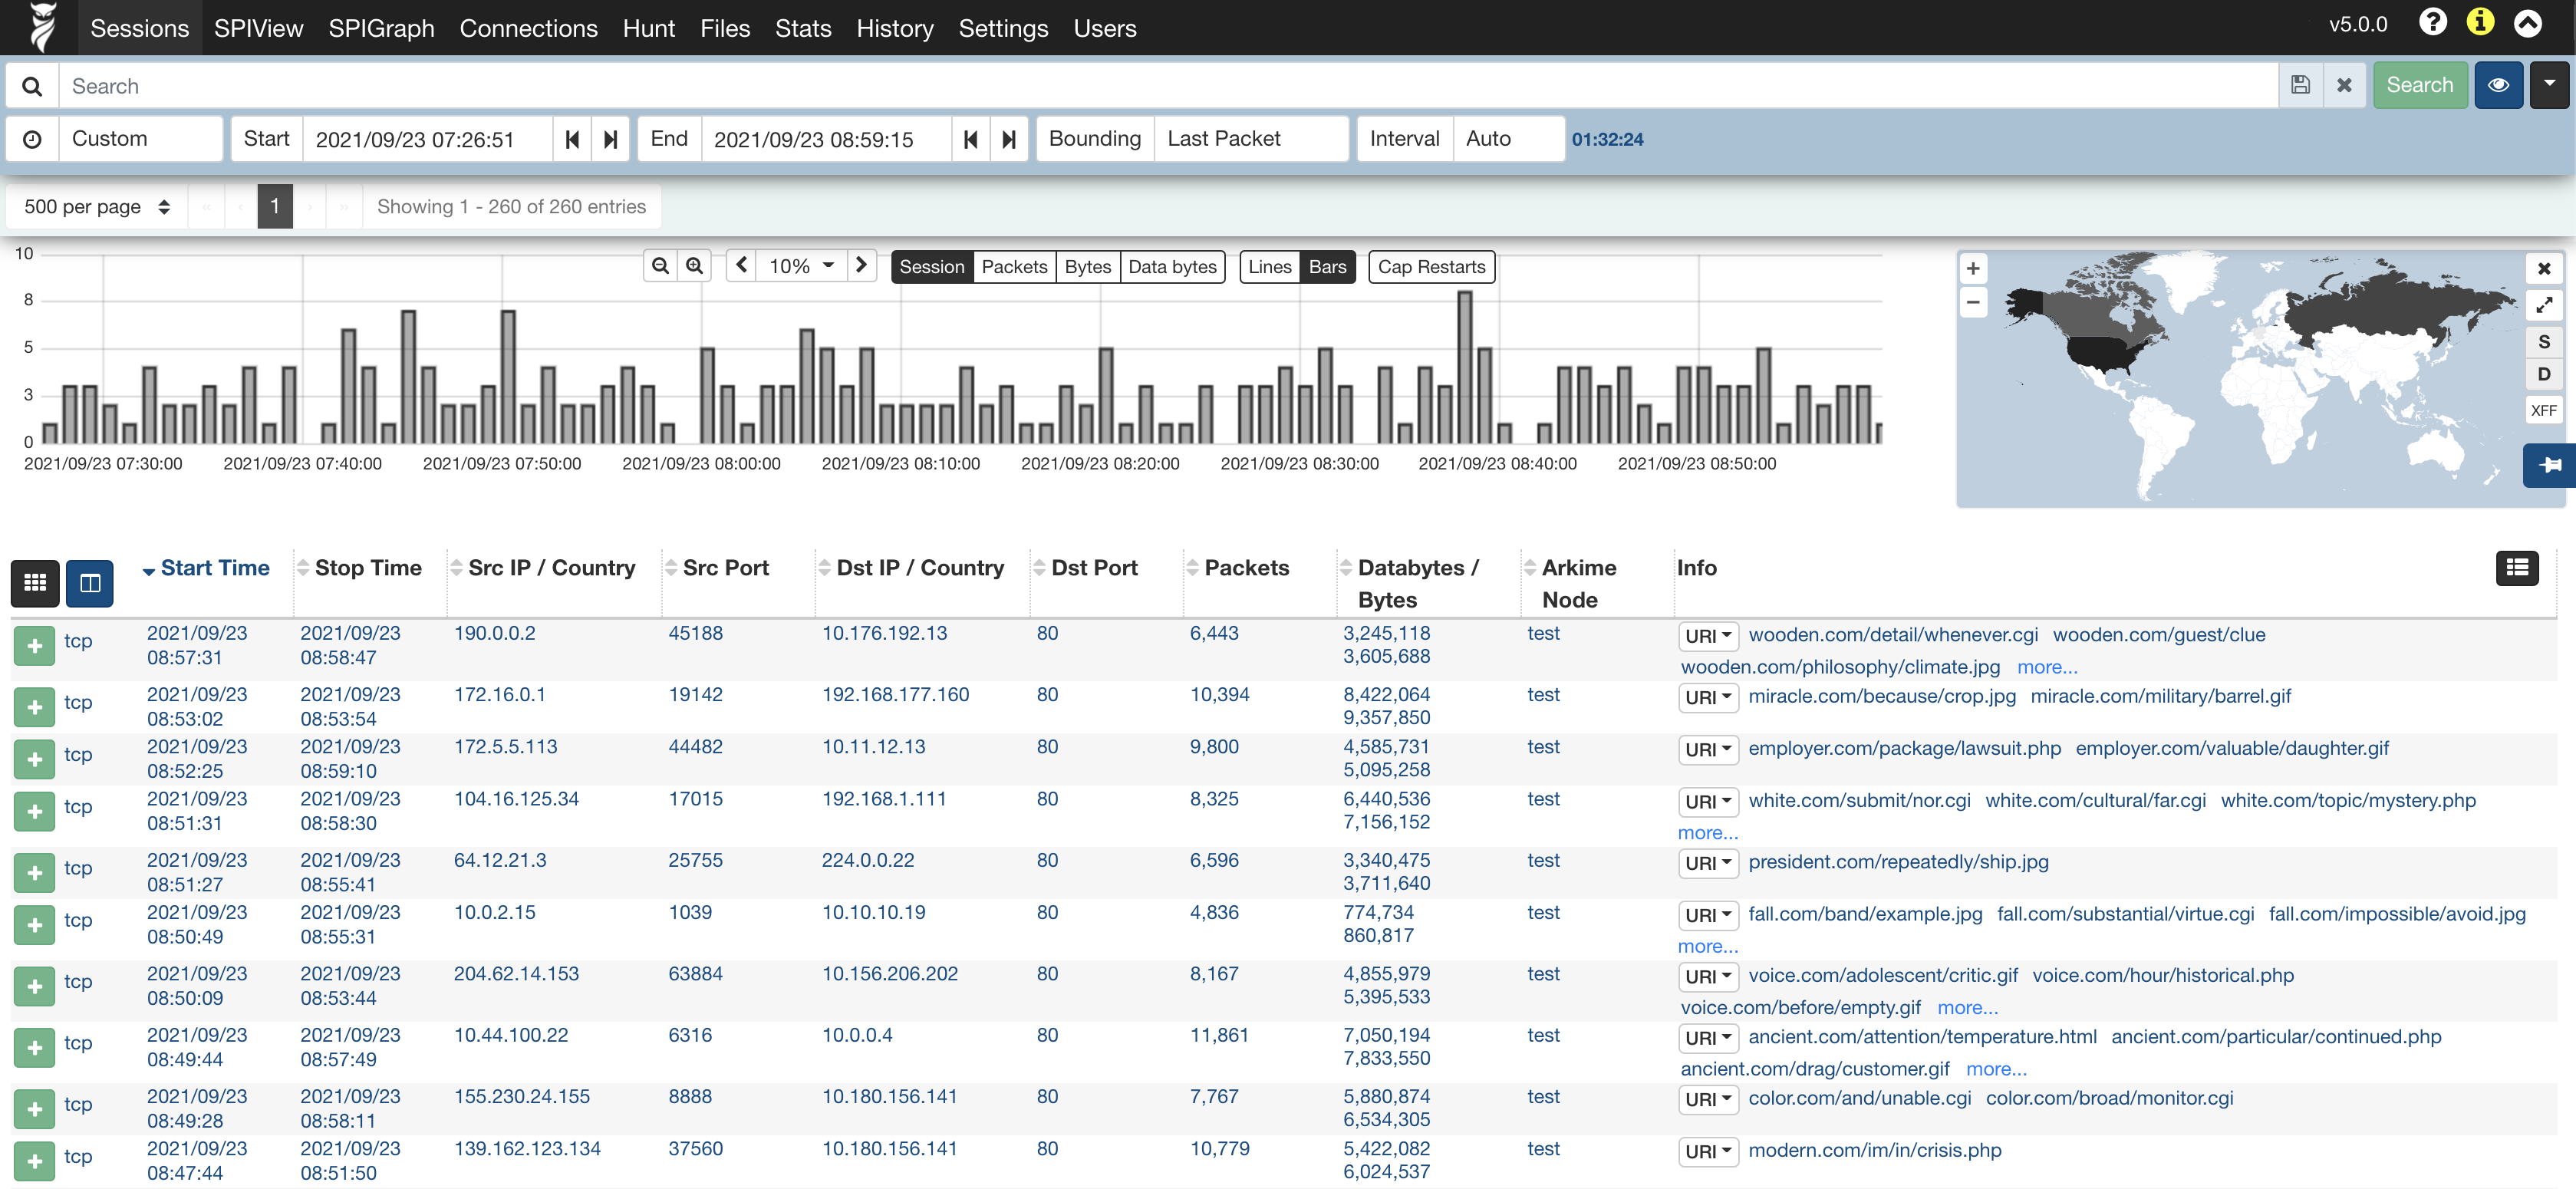
يقدم Arkime واجهة ويب سهلة الاستخدام لاستكشاف بيانات الشبكة. توفر صفحة Sessions نظرة عامة شاملة، حيث تسرد الجلسات الفردية التي يمكن توسيعها لعرض البيانات الوصفية وتفاصيل الحزم.
تقدم صفحة SPI View تفصيلاً مفصلاً للبيانات، وتعرض جميع القيم الفريدة لكل حقل يتعرف عليه Arkime

التثبيت
نوصي بتثبيت Arkime باستخدام إما الملفات الثنائية الجاهزة أو الحاويات الخاصة بنا.
الطرق الموصى بها
- الملفات التنفيذية الجاهزة: متاحة على صفحة التنزيلات. اتبع تعليمات التثبيت البسيطة.
- الحاويات: نوفر حاويات رسمية لسهولة النشر. يُرجى الرجوع إلى تعليمات Docker للحصول على تفاصيل حول العلامات المتاحة وطريقة الاستخدام.
البناء من المصدر (متقدم)
يُنصح بالبناء من المصدر للمستخدمين المتقدمين أو المساهمين فقط.
- تأكد من أن
nodeموجود في مسارك (path)، حاليًا يدعم الإصدار الرئيسي Node الإصدار 22.x git clone https://github.com/arkime/arkime- أحدث إصدار على github- ابحث عن نظام التشغيل الخاص بك في
.github/workflows/versionsللحصول على خيارات easybutton التي يجب استخدامها ./easybutton-build.sh [easybutton options] --install- بناء وتثبيت Arkime (شغّل./easybutton-build.sh --helpللحصول على قائمة الخيارات)make config- ينفّذ تهيئة أولية لـ Arkime- راجع ملف CONTRIBUTING.md للحصول على معلومات حول كيفية المشاركة
التهيئة
تقع معظم تهيئة النظام في ملف /opt/arkime/etc/config.ini. المتغيرات موثّقة على صفحة الإعدادات.
الاستخدام
بمجرد تشغيل Arkime، وجّه متصفحك إلى http://localhost:8005 للوصول إلى واجهة الويب. انقر على البومة للوصول إلى صفحة مساعدة Arkime.
الأمان
يُحمى الوصول إلى Arkime باستخدام HTTPS مع كلمات مرور digest أو باستخدام وكيل خادم ويب يوفّر المصادقة. تُخزَّن جميع ملفات PCAP على المستشعرات ولا يُوصَل إليها إلا عبر واجهة Arkime أو API. لا يُقصد بـ Arkime أن يحل محل IDS بل أن يعمل إلى جانبه لتخزين وفهرسة جميع حركة الشبكة بصيغة PCAP القياسية، مما يوفر وصولًا سريعًا.
-
يمكن تهيئة Arkime لاستخدام مصادقة مستخدم OpenSearch/Elasticsearch أو مفاتيح API.
-
يجب تأمين أجهزة Arkime؛ ومع ذلك، تحتاج إلى التواصل مع بعضها البعض (المنفذ 8005) ومع أجهزة OpenSearch/Elasticsearch (المنافذ 9200-920x). بالإضافة إلى ذلك، يجب أن تكون واجهة الويب مفتوحة (المنفذ 8005).
-
يجب تهيئة
viewerالخاص بـ Arkime لاستخدام TLS.- الأسهل هو استخدام شهادة واحدة مع عدة DNs أو شهادة wildcard.
- تأكد من حماية الشهادة على نظام الملفات بأذونات ملفات مناسبة.
- عدّل إعدادات certFile وkeyFile في
/opt/arkime/etc/config.iniللتفعيل.
-
بالنسبة للنشرات الكبيرة، من الممكن إعداد
viewerلـ Arkime على جهاز مركزي لا يلتقط أي بيانات، بل يعمل هذا الجهاز كبوابة لجميع طلبات واجهة المستخدم.- يمكن استخدام وكيل عكسي (Caddy، Apache، ...) للتعامل مع المصادقة وتمرير اسم المستخدم إلى Arkime، وهذه هي طريقة نشرنا له.
-
تُستخدم كلمة مرور مشتركة مخزّنة في ملف تهيئة Arkime لتشفير تجزئات كلمات المرور AND للتواصل بين نسخ Arkime.
- تأكد من حماية ملف التهيئة على نظام الملفات بأذونات ملفات مناسبة.
- تُستخدم تجزئات كلمات المرور المشفرة حتى لا يمكن إدراج تجزئة كلمة مرور جديدة مباشرة في OpenSearch/Elasticsearch في حال لم يتم تأمينه.
API
يمكنك معرفة المزيد عن Arkime API على صفحة API.
المساهمة
يُرجى الرجوع إلى ملف CONTRIBUTING.md للحصول على معلومات حول كيفية المشاركة. نرحب بالمشكلات وطلبات الميزات وطلبات السحب وتحديثات التوثيق في GitHub. للأسئلة حول استخدام Arkime واستكشاف الأخطاء وإصلاحها، يُرجى استخدام قنوات Slack.
المشرفون
أفضل طريقة للوصول إلينا هي عبر Slack. يُرجى طلب دعوة للانضمام إلى مساحة عمل Arkime على Slack هنا.
الترخيص
هذا المشروع مرخّص بموجب شروط ترخيص Apache 2.0 مفتوح المصدر. يُرجى الرجوع إلى LICENSE للحصول على الشروط الكاملة.
شكر وتقدير