 #1
أنظمة IDS/IPS ومراقبة الشبكة والكشف القائم على الشذوذ وأدوات التنبيه عن التهديدات.
موصى به من Kitploit
 imthenachoman/how-to-secure-a-linux-server
دليل خطوة بخطوة لتعزيز أمان خادم لينكس، يغطي أمان SSH، جدران الحماية، كشف التسلل، التدقيق، وتكوين النظام لتقليل سطح الهجوم وتحسين الدفاع.
 osquery/osquery
تجهيز نظام التشغيل ومراقبته وتحليله المدعوم بـ SQL.
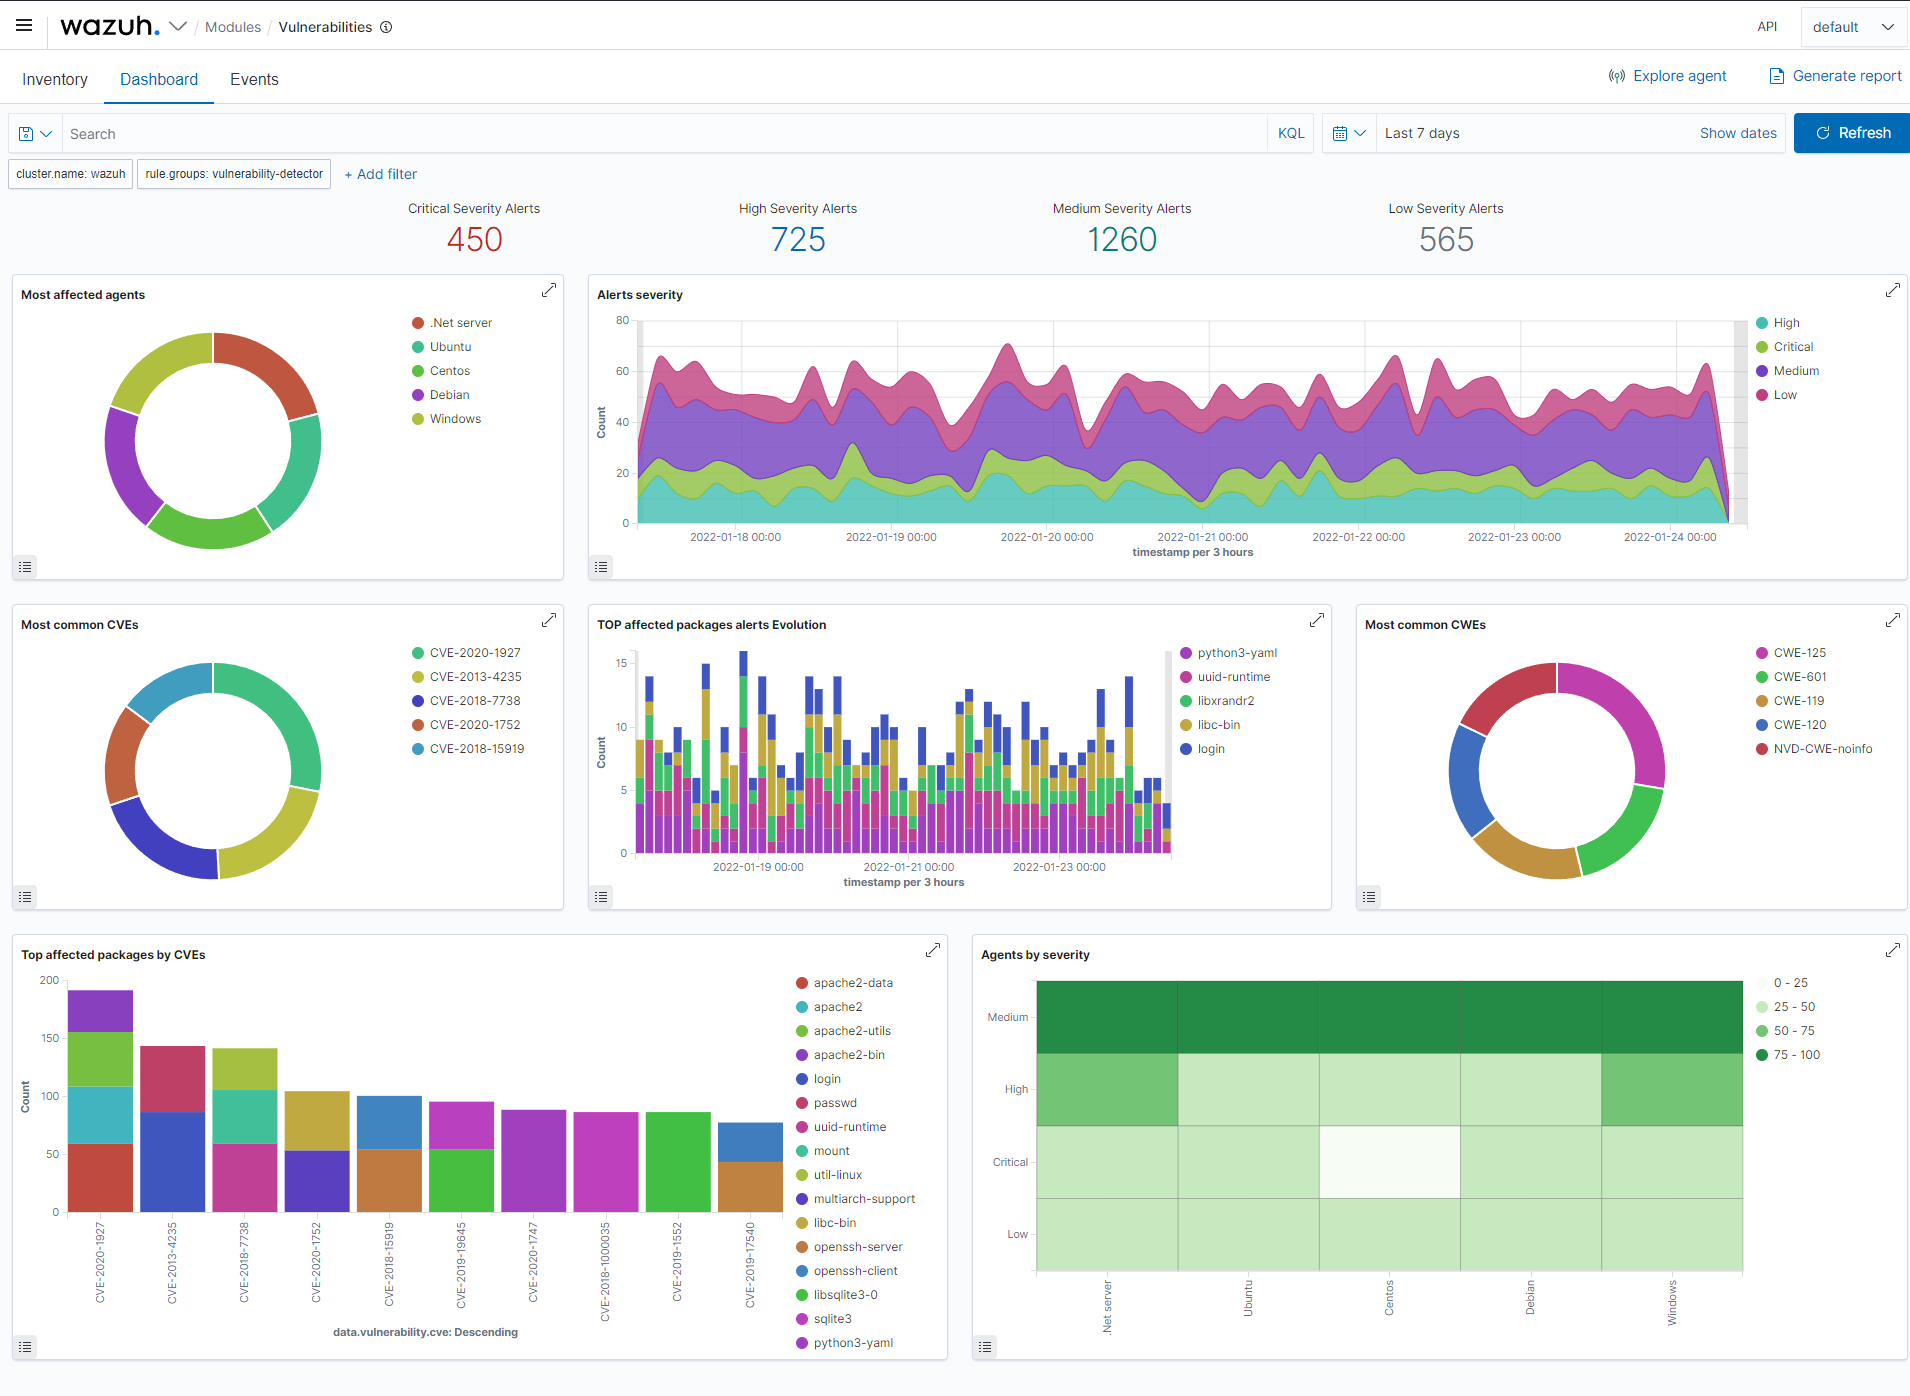 wazuh/wazuh
منصة XDR و SIEM مفتوحة المصدر لكشف التهديدات وتحليل السجلات ومراقبة سلامة الملفات وتقييم الثغرات وإدارة الامتثال عبر نقاط النهاية وأعباء العمل…
 azure/azure-sentinel
SIEM أصلي للسحابة للتحليلات الأمنية الذكية لمؤسستك بأكملها.
 fail2ban/fail2ban
دايمون لحظر المضيفين الذين يتسببون في أخطاء متعددة في المصادقة

 mail-in-a-box/mailinabox
يساعد Mail-in-a-Box الأفراد على استعادة السيطرة على بريدهم الإلكتروني عبر توفير خادم بنقرة واحدة وسهل النشر يضم SMTP وكل شيء آخر: خادم بريد في صندوق.
 crowdsecurity/crowdsec
محرك مفتوح المصدر لنظام كشف/منع الاختراق وجدار الحماية لتطبيقات الويب يحلل السجلات وطلبات HTTP لكشف وحظر عناوين IP الضارة، مستفيدًا من قائمة حظر…
 owasp-modsecurity/modsecurity
ModSecurity هو محرك جدار حماية لتطبيقات الويب (WAF) مفتوح المصدر ومتعدد المنصات، مخصص لخوادم Apache وIIS وNginx. يمتلك لغة برمجة قوية قائمة على…
 zeek/zeek
Zeek هو إطار تحليل شبكات قوي يختلف كثيرًا عن نظام IDS التقليدي الذي قد تعرفه.
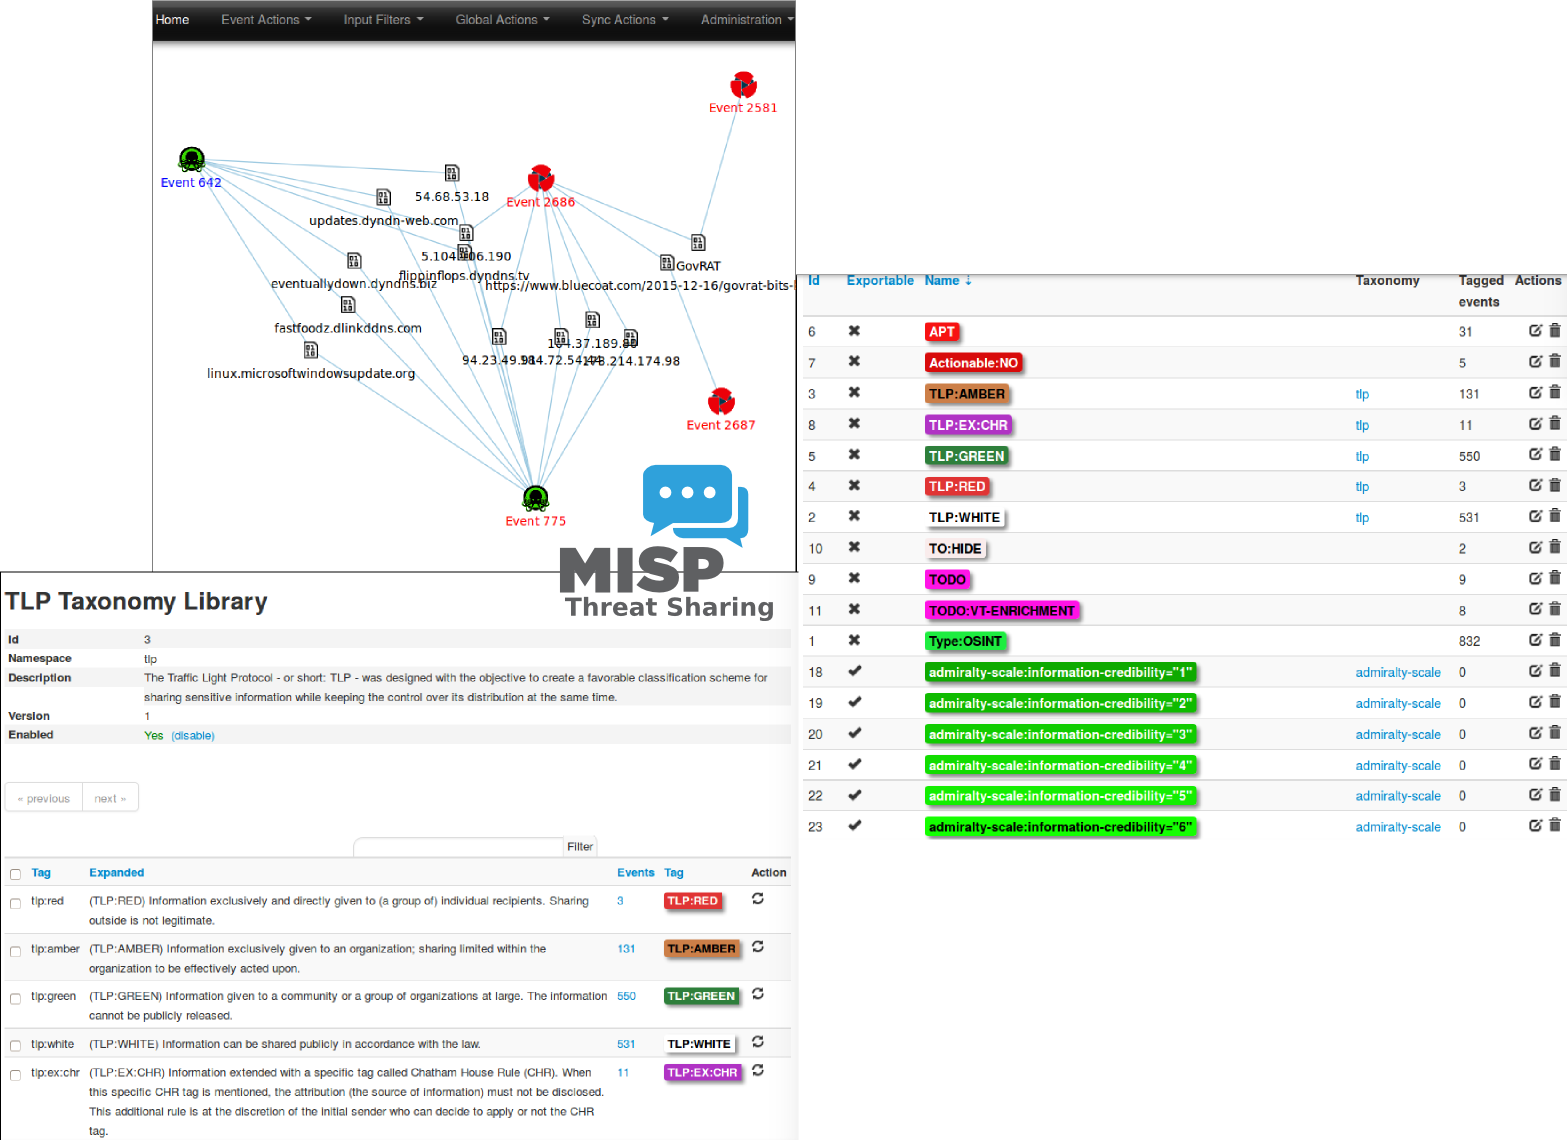 misp/misp
MISP (البرنامج الأساسي) - منصة مفتوحة المصدر لاستخبارات التهديدات والمشاركة
 graylog2/graylog2-server
منصة مركزية لإدارة السجلات، لجمع وفهرسة وتحليل السجلات المتدفقة، مع تنبيهات وربط الأحداث لمراقبة الأمان.
 falcosecurity/falco
وكيل أمان وقت التشغيل سحابي أصلي وفي الوقت الفعلي للينكس، يراقب استدعاءات النظام (syscalls) والبيانات الوصفية للحاويات/كوبرنيتيس لكشف السلوك الشاذ…
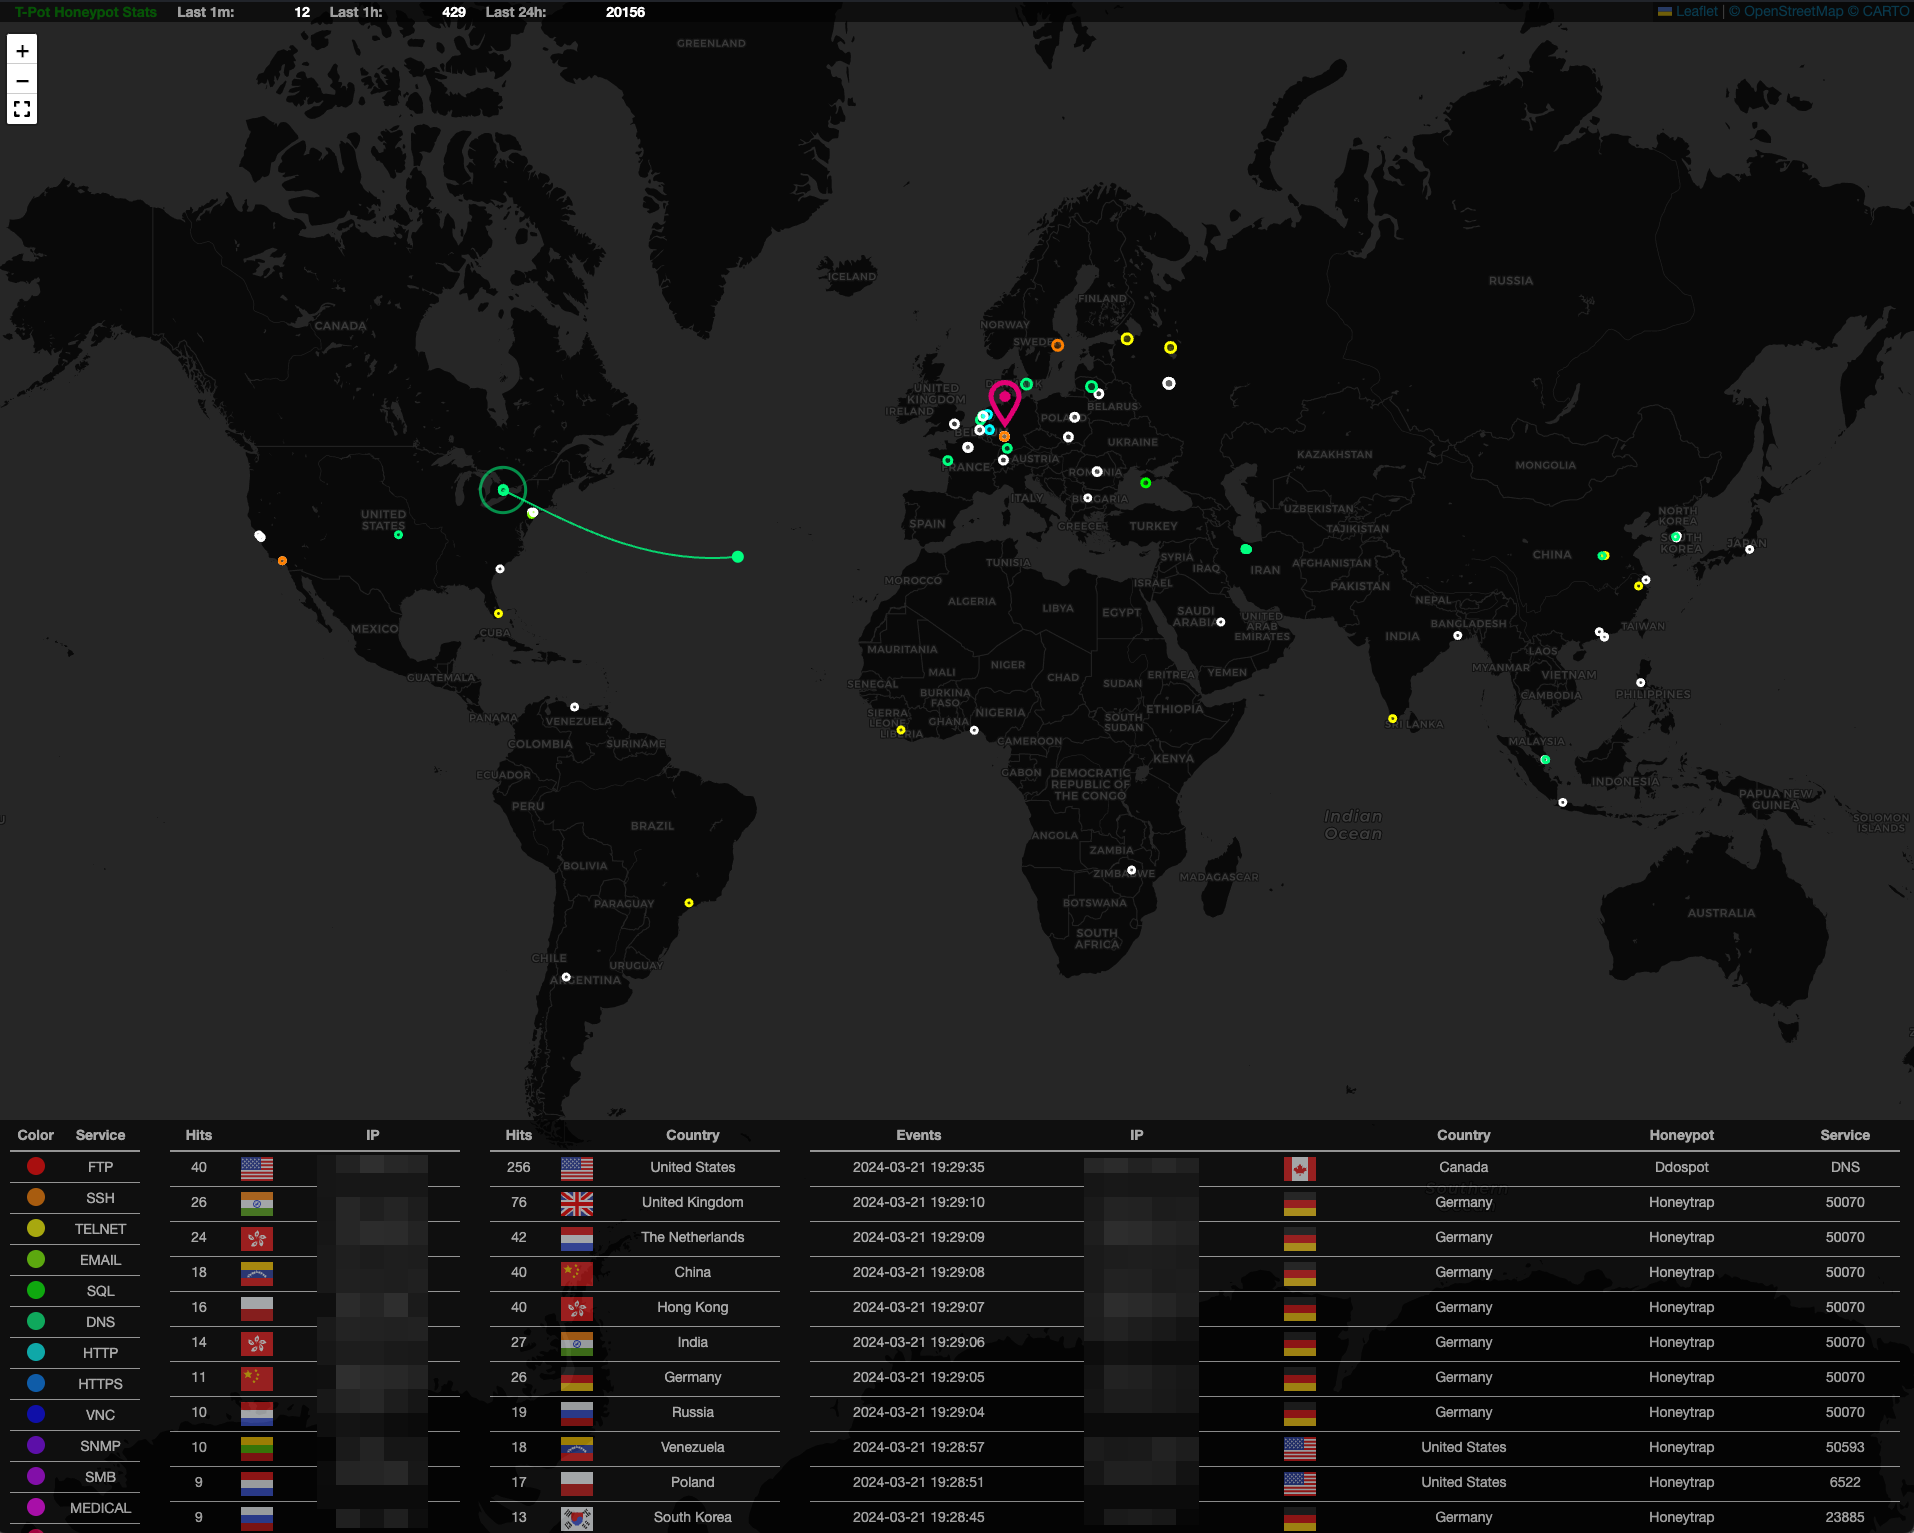 telekom-security/tpotce
🍯 T-Pot - منصة متعددة الهونيبوت الكل في واحد 🐝
oisf/suricataمحرك شبكة مفتوح المصدر لأنظمة IDS/IPS/NSM لفحص حركة المرور في الوقت الفعلي، واكتشاف ومنع التسلل، وتحليل البروتوكولات، ومطاردة التهديدات المبنية على…
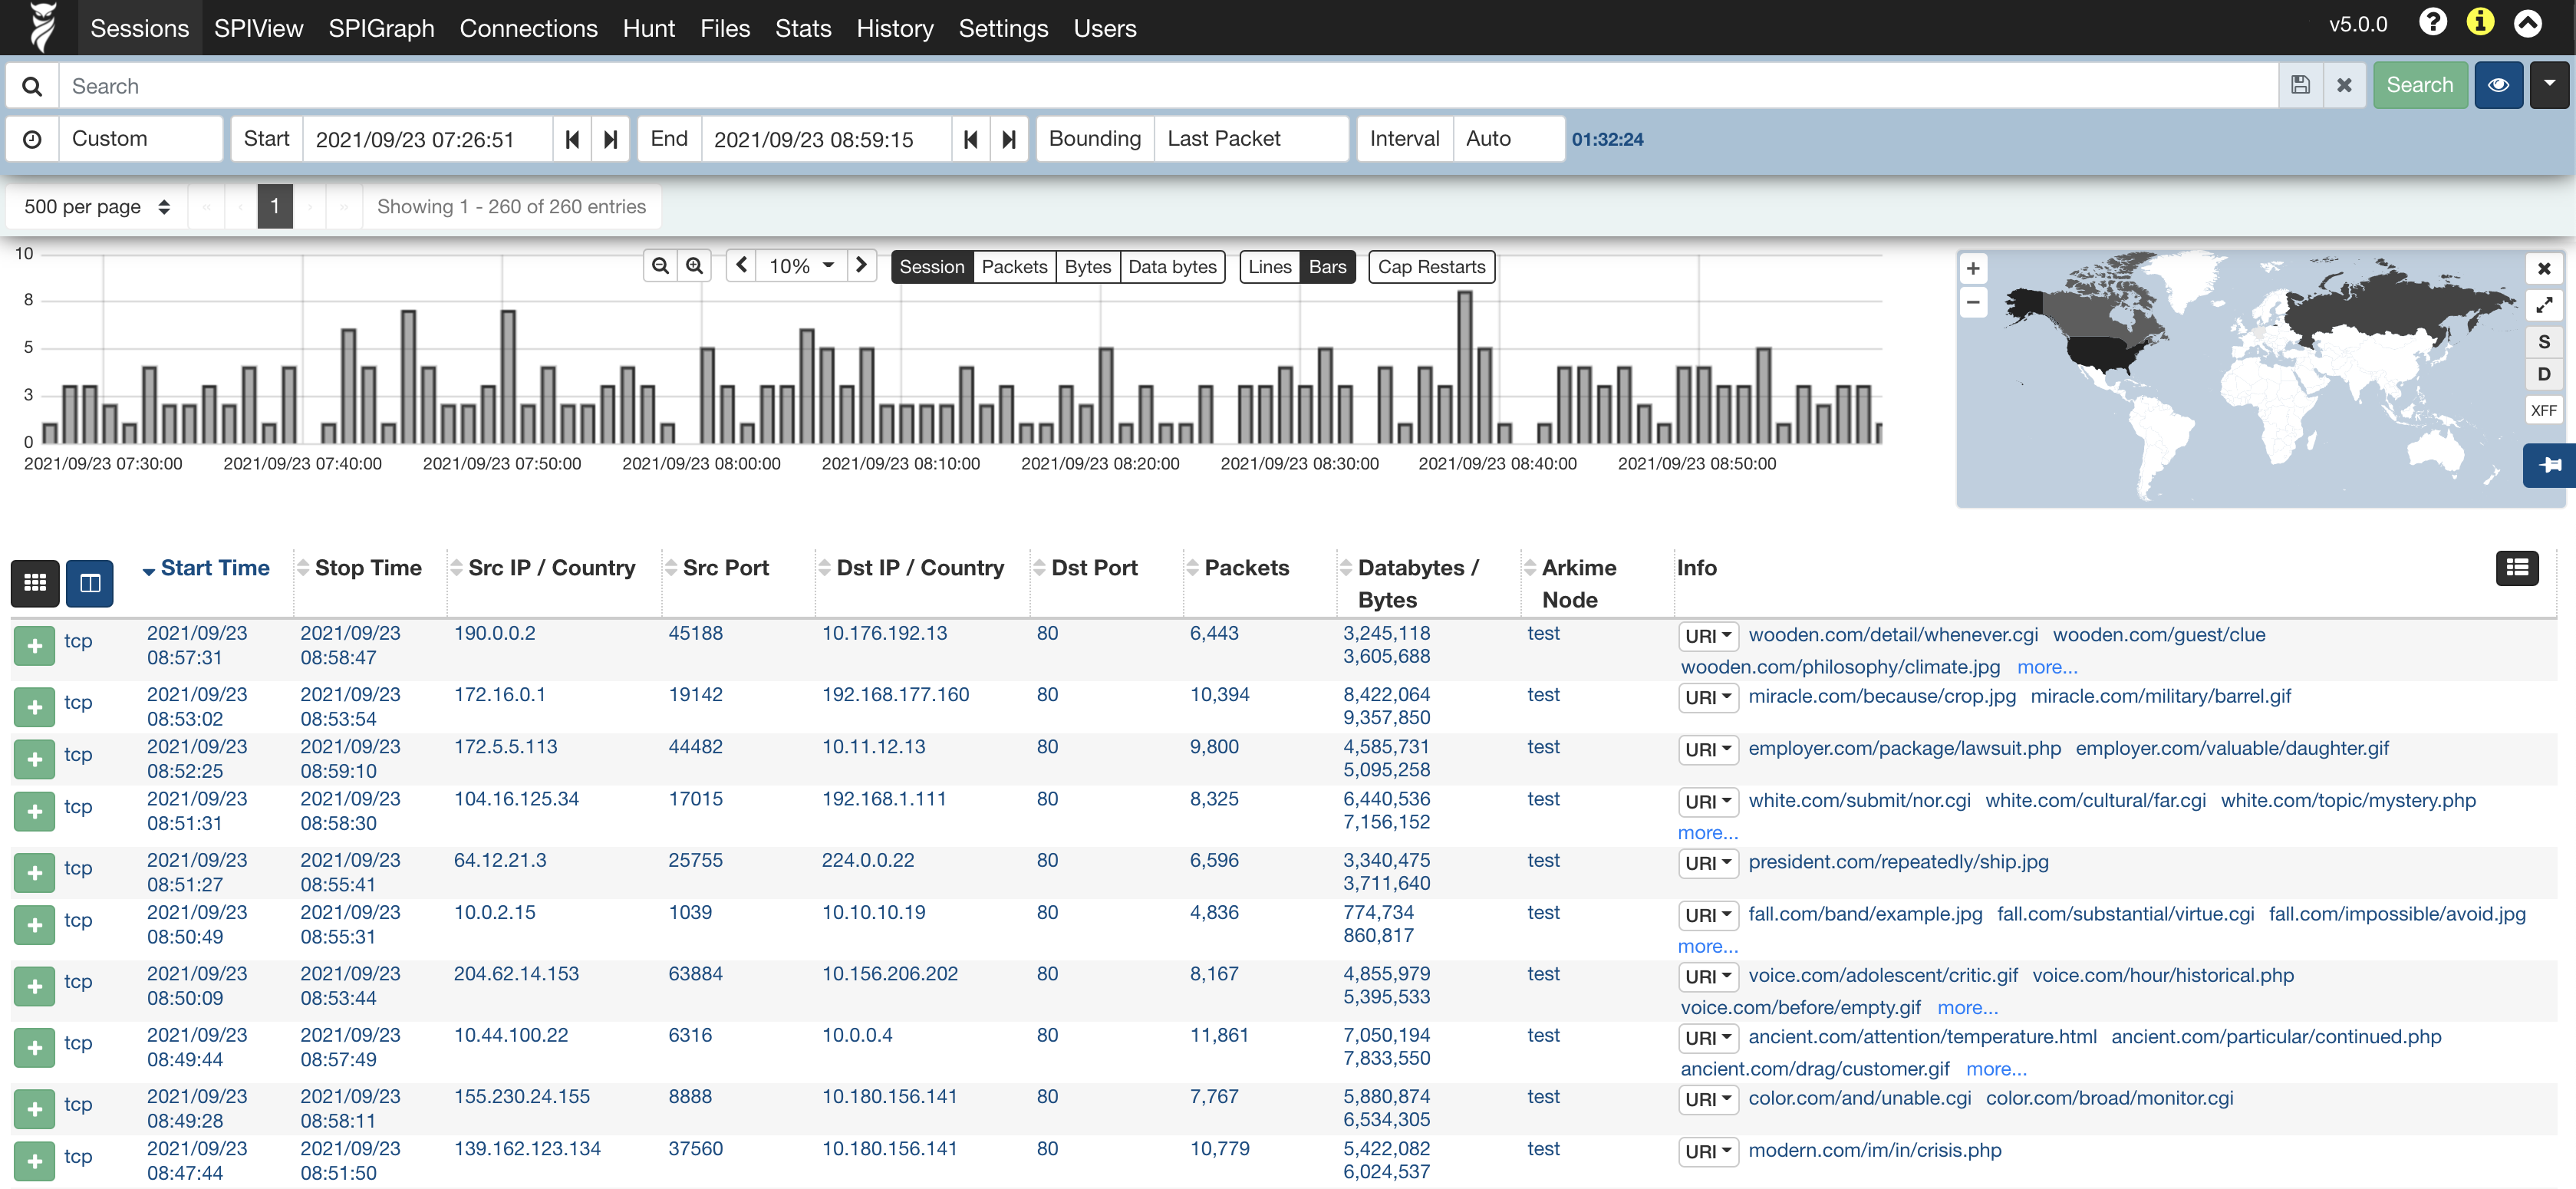 arkime/arkime
أركايم هو نظام مفتوح المصدر، واسع النطاق، لالتقاط الحزم الكامل، والفهرسة، وقواعد البيانات.
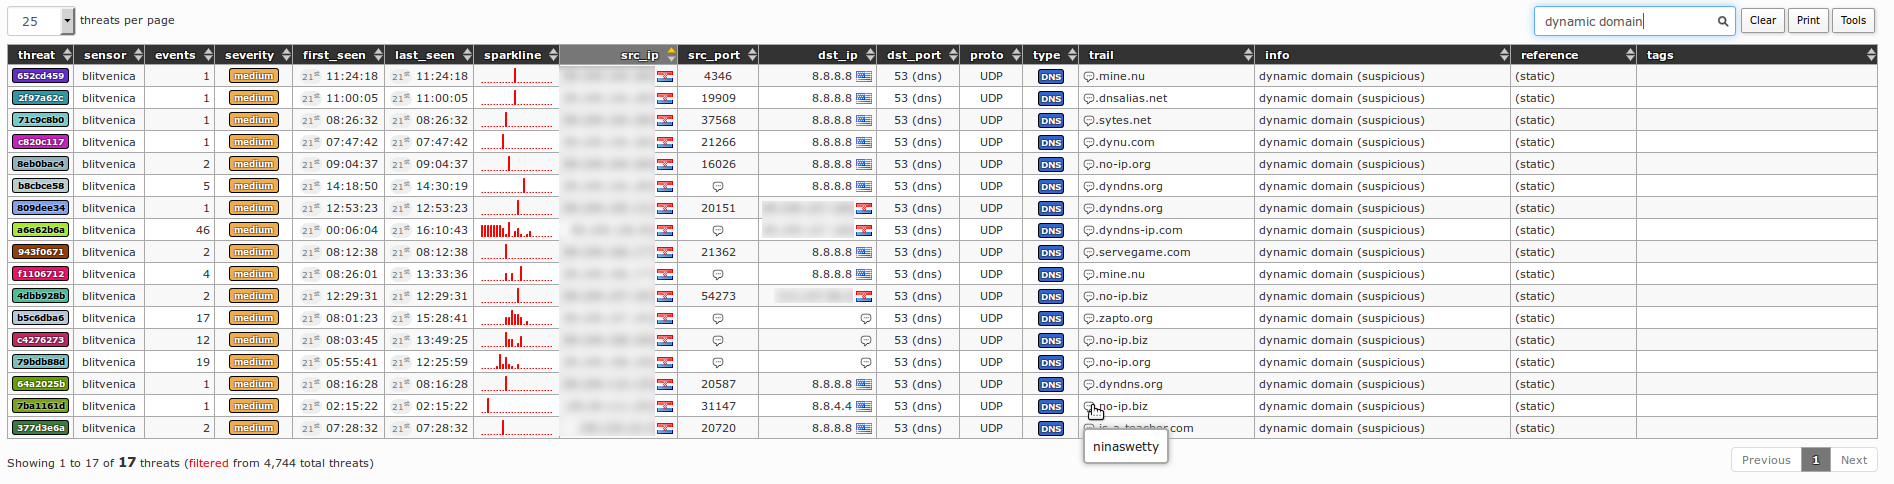 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 ntop/ntopng
مراقبة حركة مرور الويب وحركة مرور شبكات الأمن السيبراني