Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

تحليل الشبكة الجنائي

أدوات لتحليل حركة مرور الشبكة وسجلات الاتصالات للتحقيق في الحوادث الأمنية.

موصى به من Kitploit
أفضل الأدوات

10 محدد
wireshark preview#1

wireshark

GitHubwireshark/wireshark
10.2kمنذ 3 أيام
zeek preview#2

zeek

GitHubzeek/zeek
7.8kمنذ 10س 40د
arkime preview#3

arkime

GitHubarkime/arkime
7.4kمنذ 17س 36د
Malcolm preview#4

Malcolm

GitHubcisagov/malcolm
2.5kمنذ 8 أيام
suricata preview#5

suricata

GitHuboisf/suricata
6.5kمنذ يوم واحد
ntopng preview#7

ntopng

GitHubntop/ntopng
8.1kمنذ 1س 20د
scapy preview#8

scapy

GitHubsecdev/scapy
12.5kمنذ 11س 47د
etl2pcapng preview#10

etl2pcapng

GitHubmicrosoft/etl2pcapng
735منذ سنة واحدة
netsniff-ng preview#11

netsniff-ng

GitHubnetsniff-ng/netsniff-ng
1.4kمنذ سنة واحدة
gopacket preview#13

gopacket

GitHubgoogle/gopacket
6.8kمنذ سنة واحدة
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
149 نتائج
scapy preview

scapy

GitHubsecdev/scapy

مكتبة تفاعلية مبنية على بايثون للتلاعب بحزم الشبكة، تُستخدم لتزويرها وفك ترميزها وإرسالها والتقاطها وتحليلها عبر مجموعة واسعة من البروتوكولات، مع دعم…
general-purpose-utilitiespacket-sniffing-analysiswi-fi-auditing+23
12.5kمنذ 11س 47د
zeek preview

zeek

GitHubzeek/zeek

Zeek هو إطار تحليل شبكات قوي يختلف كثيرًا عن نظام IDS التقليدي الذي قد تعرفه.

defensive-toolspacket-sniffing-analysisnetwork-mapping+14
7.8kمنذ 10س 40د
wireshark preview

wireshark

GitHubwireshark/wireshark

التقاط وتحليل حركة مرور الشبكة مع الفحص العميق للحزم، وفك ترميز البروتوكولات عبر مئات البروتوكولات، ودعم ملفات الالتقاط لاستكشاف الأخطاء وإصلاحها،…
packet-sniffing-analysiswi-fi-auditingbluetooth-security+11
10.2kمنذ 3 أيام
suricata preview

suricata

GitHuboisf/suricata

محرك شبكة مفتوح المصدر لأنظمة IDS/IPS/NSM لفحص حركة المرور في الوقت الفعلي، واكتشاف ومنع التسلل، وتحليل البروتوكولات، ومطاردة التهديدات المبنية على…
defensive-toolspacket-sniffing-analysisnetwork-forensics+9
6.5kمنذ يوم واحد
arkime preview

arkime

GitHubarkime/arkime

أركايم هو نظام مفتوح المصدر، واسع النطاق، لالتقاط الحزم الكامل، والفهرسة، وقواعد البيانات.
defensive-toolspacket-sniffing-analysisnetwork-forensics+7
7.4kمنذ 17س 36د
maltrail preview

maltrail

GitHubstamparm/maltrail

Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…

defensive-toolsioc-managementthreat-feeds-aggregators+11
8.6kمنذ يوم واحد
ntopng preview

ntopng

GitHubntop/ntopng

مراقبة حركة مرور الويب وحركة مرور شبكات الأمن السيبراني
packet-sniffing-analysisnetwork-mappingport-scanning+6
8.1kمنذ 1س 20د
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

استخراج تكوين البرامج الضارة والحمولة
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4kمنذ 1س 13د
digital-forensics-lab preview

digital-forensics-lab

GitHubfrankwxu/digital-forensics-lab

مختبرات طب شرعي رقمي عملية مجانية للطلاب وأعضاء هيئة التدريس
disk-forensicspassword-crackingmemory-forensics+9
2.9kمنذ 6 أيام
Dshell preview

Dshell

GitHubusarmyresearchlab/dshell

Dshell هو إطار عمل لتحليل الطب الشرعي للشبكات.
packet-sniffing-analysisnetwork-forensicsforensics+3
5.5kمنذ 2 أيام
securityonion preview

securityonion

GitHubsecurity-onion-solutions/securityonion

منصة مراقبة أمنية مفتوحة المصدر لصيد التهديدات، وكشف التسلل، وإدارة السجلات، والاستجابة للحوادث، وتوفير الرؤية على نقاط النهاية، مع نظام SIEM مدمج…
defensive-toolspacket-sniffing-analysisnetwork-forensics+9
5.0kمنذ 9 أيام
pyWhat preview

pyWhat

GitHubbee-san/pywhat

🐸 تعرف على أي شيء. يتيح لك pyWhat بسهولة التعرف على عناوين البريد الإلكتروني وعناوين IP والمزيد. قم بتغذيته بملف .pcap أو بعض النصوص وسيخبرك ما…
osintreconnaissancevulnerability-analysis+7
7.3kمنذ 7 أيام
velociraptor preview

velociraptor

GitHubvelocidex/velociraptor

التعمق أكثر....

defensive-toolsdisk-forensicsmemory-forensics+8
4.2kمنذ يوم واحد
grr preview

grr

GitHubgoogle/grr

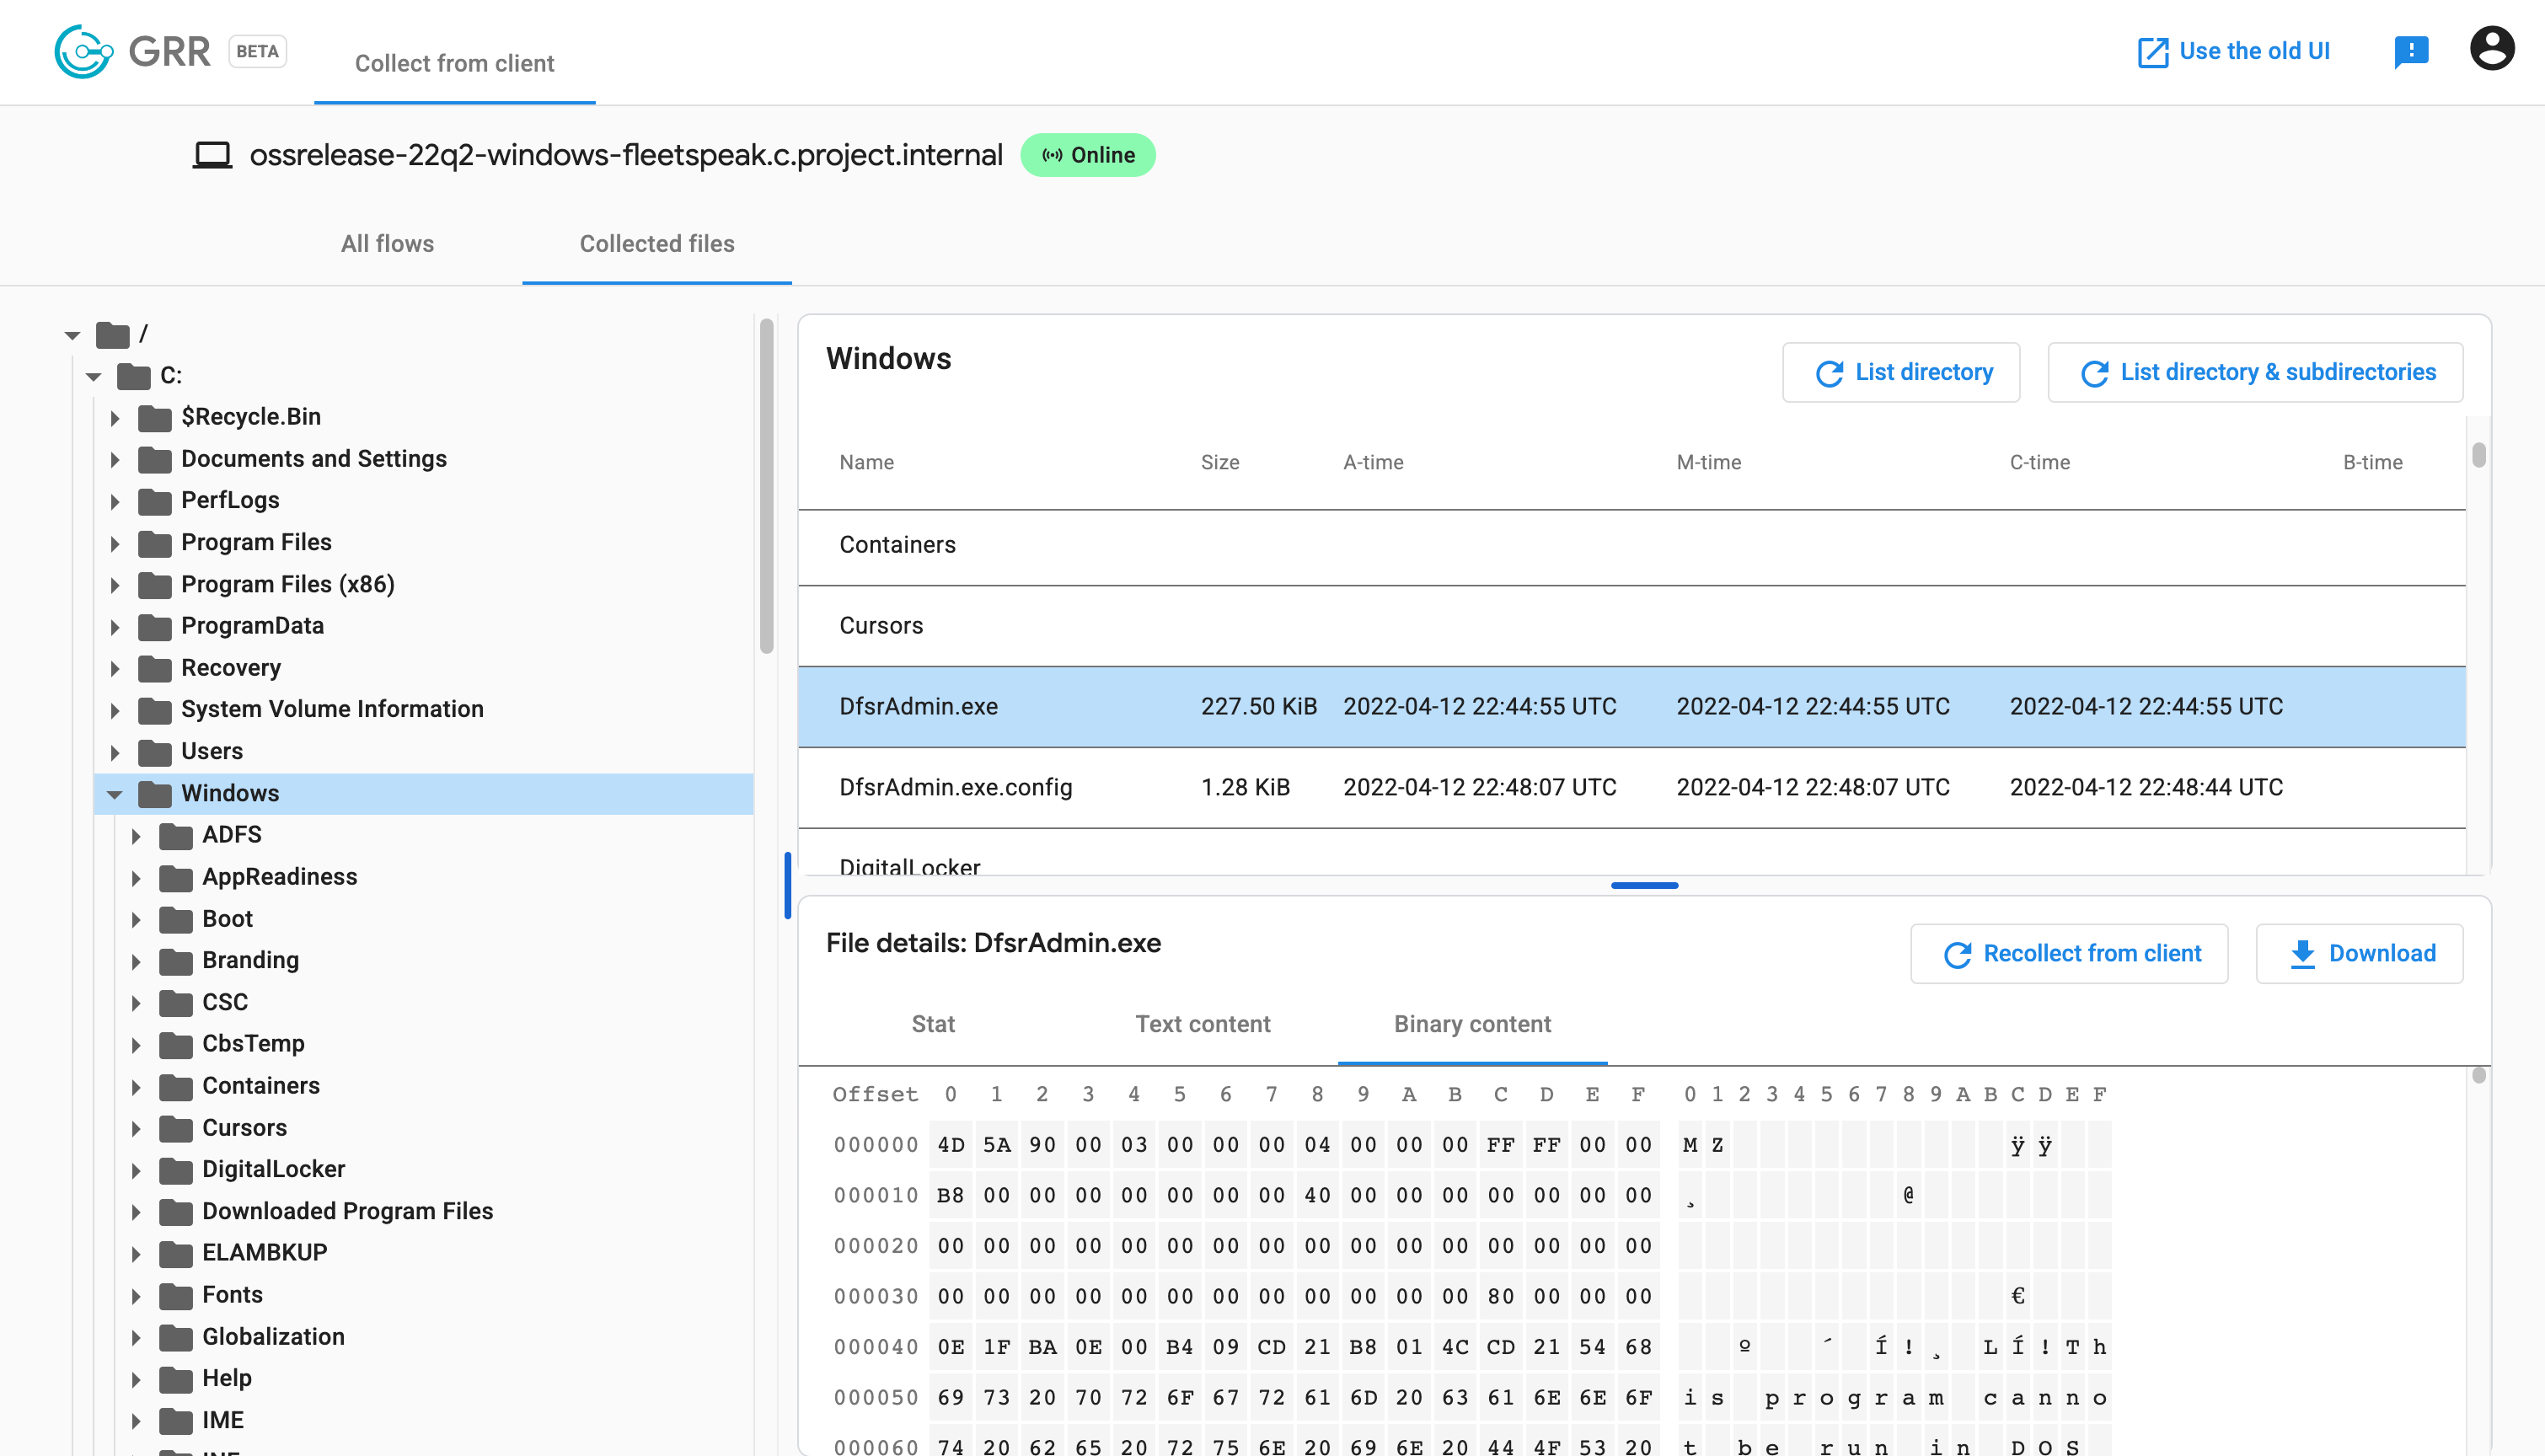
إطار عمل للطب الشرعي الحيوي عن بُعد والاستجابة للحوادث مع وكيل بايثون لجمع بيانات الطب الشرعي من نقاط النهاية، بما في ذلك الذاكرة والقرص ومكونات…
disk-forensicsmemory-forensicsnetwork-forensics+4
5.1kمنذ شهر واحد
timesketch preview

timesketch

GitHubgoogle/timesketch

منصة تعاونية لتحليل الخط الزمني الجنائي، لاستيعاب سجلات الأحداث والبحث فيها والتعليق عليها، لدعم الاستجابة للحوادث وتحقيقات DFIR.
disk-forensicsioc-managementmemory-forensics+7
3.4kمنذ 19س 12د
tcpdump preview

tcpdump

GitHubthe-tcpdump-group/tcpdump

محلل شبكة TCPdump

packet-sniffing-analysisnetwork-mappingvulnerability-analysis+5
3.2kمنذ 14س 41د
IPED preview

IPED

GitHubsepinf-inc/iped

أداة IPED للطب الشرعي الرقمي. إنها برنامج مفتوح المصدر يمكن استخدامه لمعالجة وتحليل الأدلة الرقمية، التي غالبًا ما يتم ضبطها في مسارح الجريمة من قبل…
disk-forensicsioc-managementosint+9
2.7kمنذ 21س 1د
PcapPlusPlus preview

PcapPlusPlus

GitHubseladb/pcapplusplus

مكتبة C++ متعددة المنصات لالتقاط حزم الشبكة عالية الأداء، وتحليلها، وتشكيلها، وفحصها. تدعم libpcap، DPDK، AF_XDP، PF_RING، وتتضمن إعادة تجميع TCP،…
packet-sniffing-analysisnetwork-mappingnetwork-forensics+5
3.1kمنذ 14 أيام
السابق12…9التالي