 tess-ss/recon-ninja
Recon-Ninja

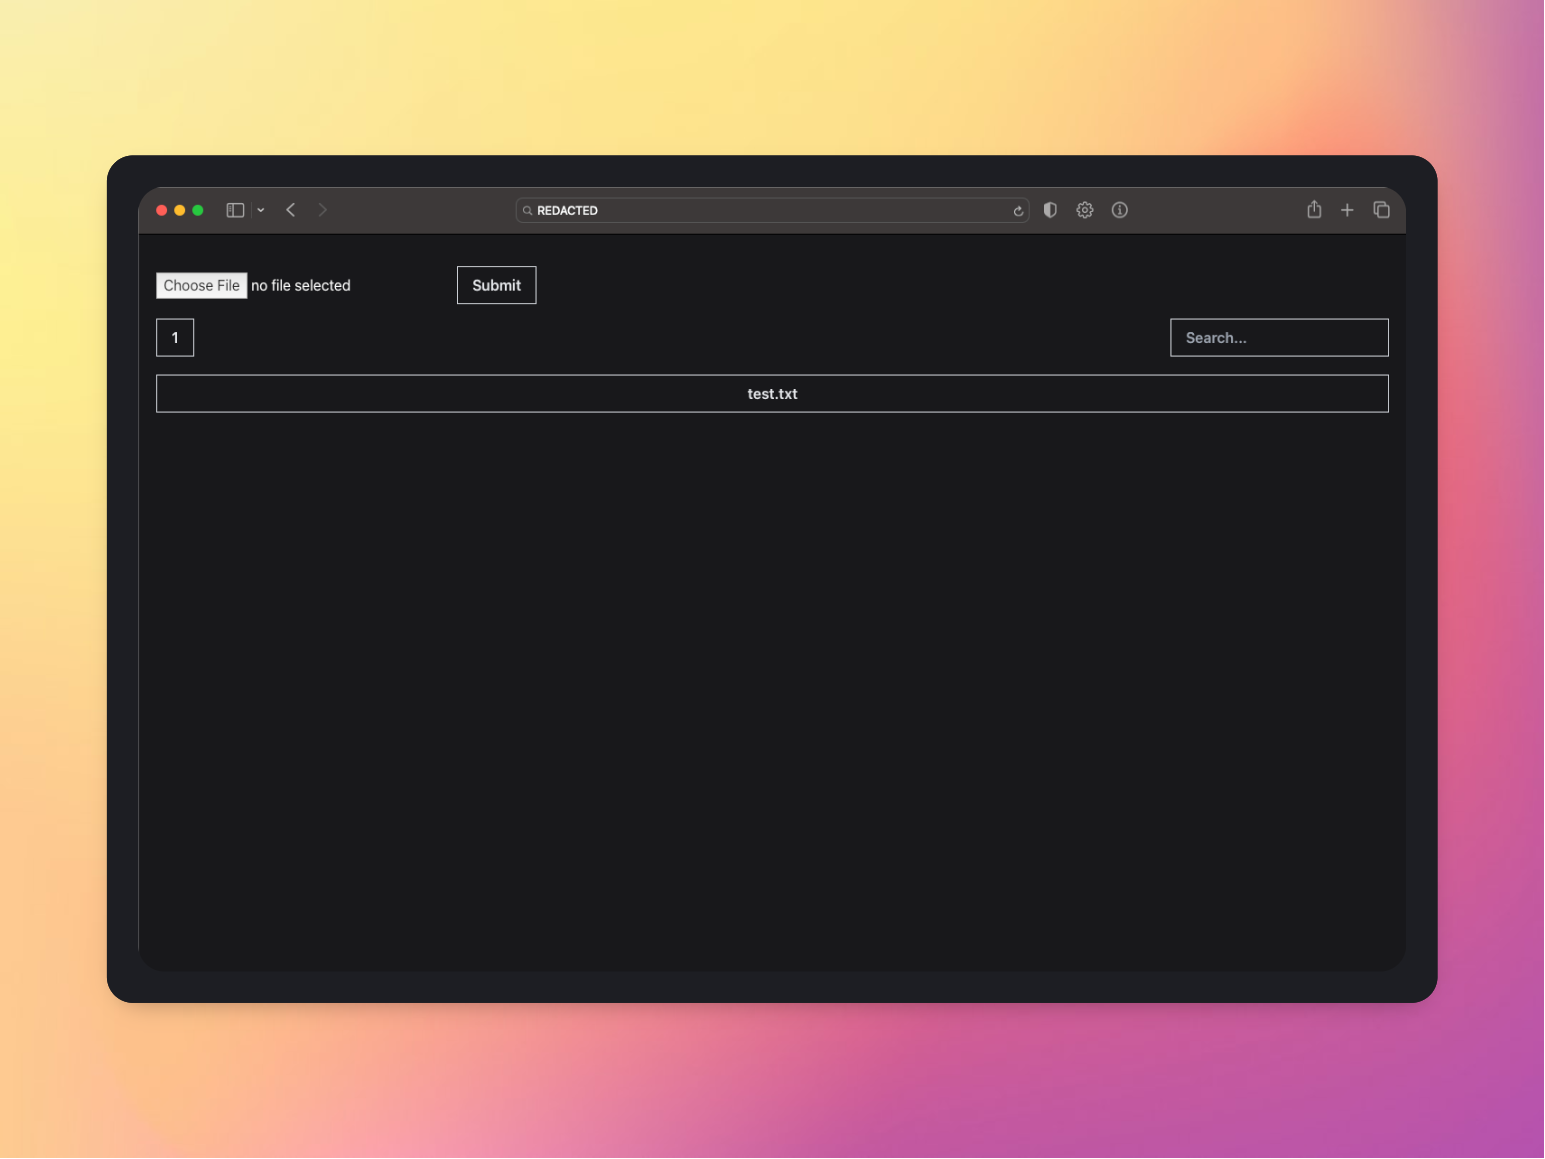
هذه الأداة هي مستودع على GitHub يوفّر أداة استطلاع تتيح لك رفع اكتشافات نطاقاتك من خلال خيار رفع الملفات. تستخدم الأداة HTTPX، وهي أداة تفحص النطاقات الحية. كما تتضمن قاعدة بيانات MongoDB Atlas مدمجة، وهي قاعدة بيانات سحابية تتيح للأداة تخزين بيانات الاستطلاع.
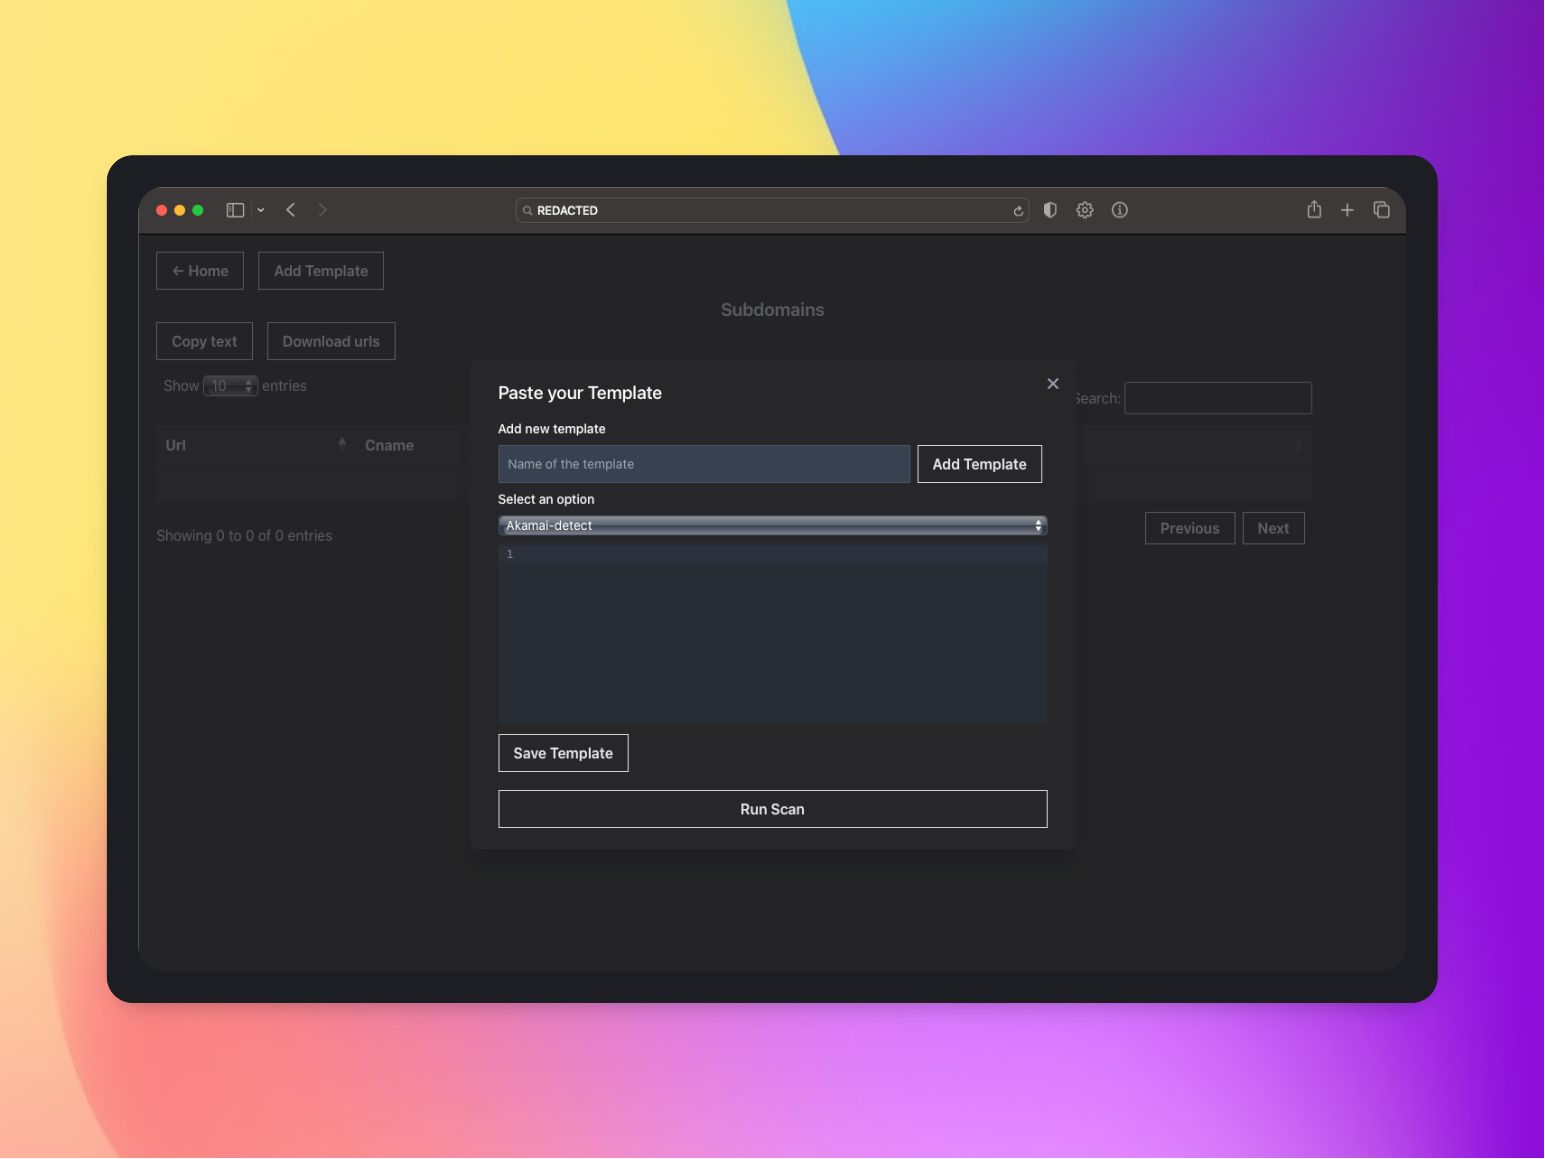
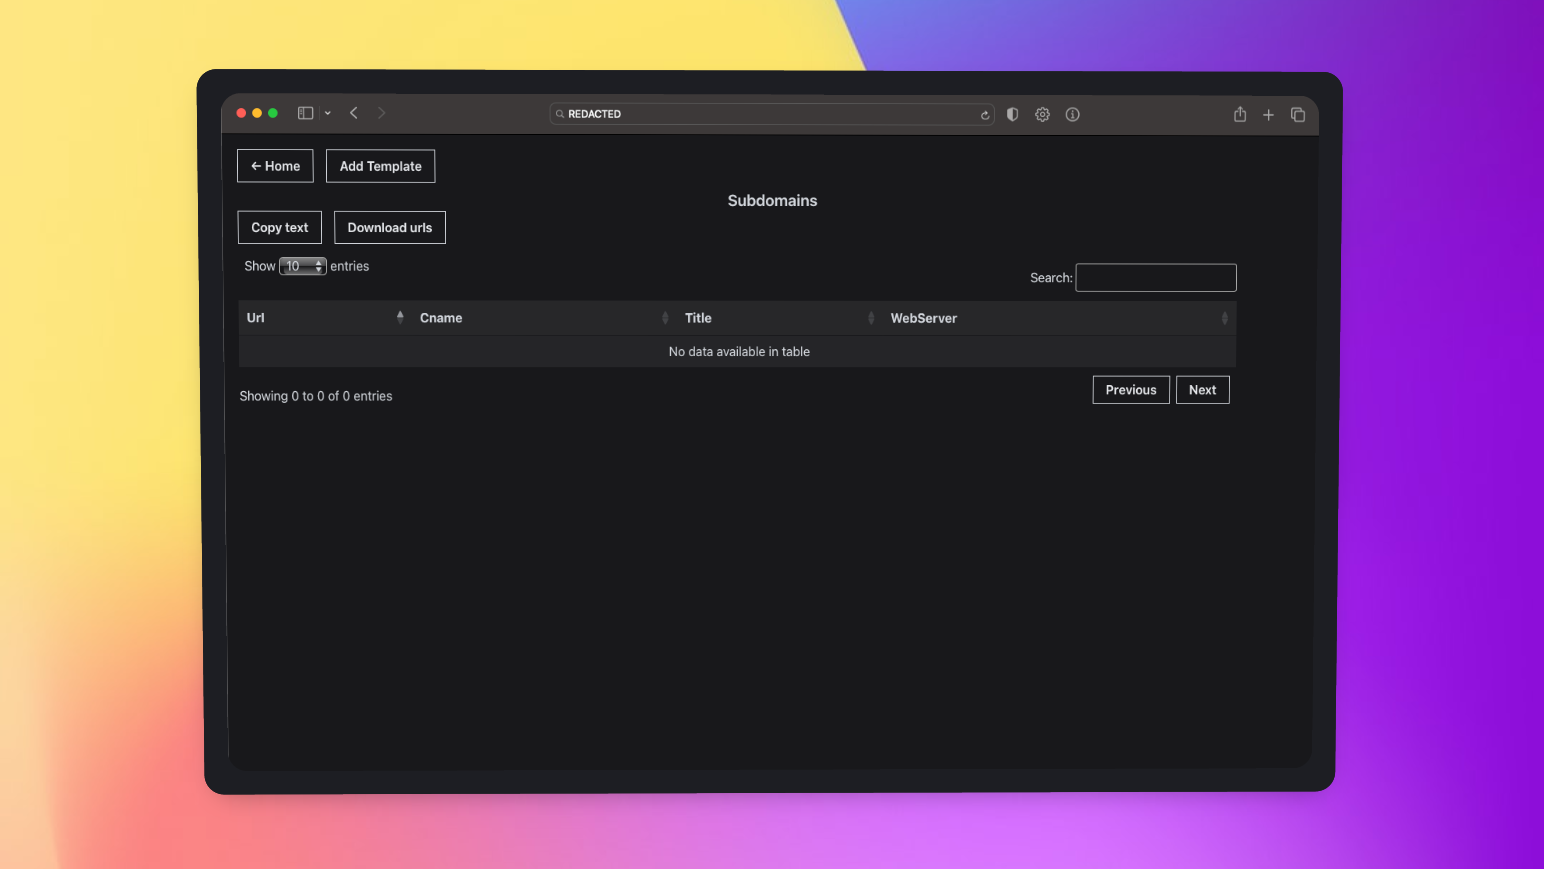
يمكن للمستخدمين التفاعل مع الأداة عبر واجهة مستخدم (UI) توفر عرضًا قابلًا للبحث للنطاقات الفرعية المرفوعة. كما تميّز الواجهة بين العنوان و cname وتوفّر خيار بحث للتنقل بسهولة بين البيانات المرفوعة للنطاقات الفرعية.
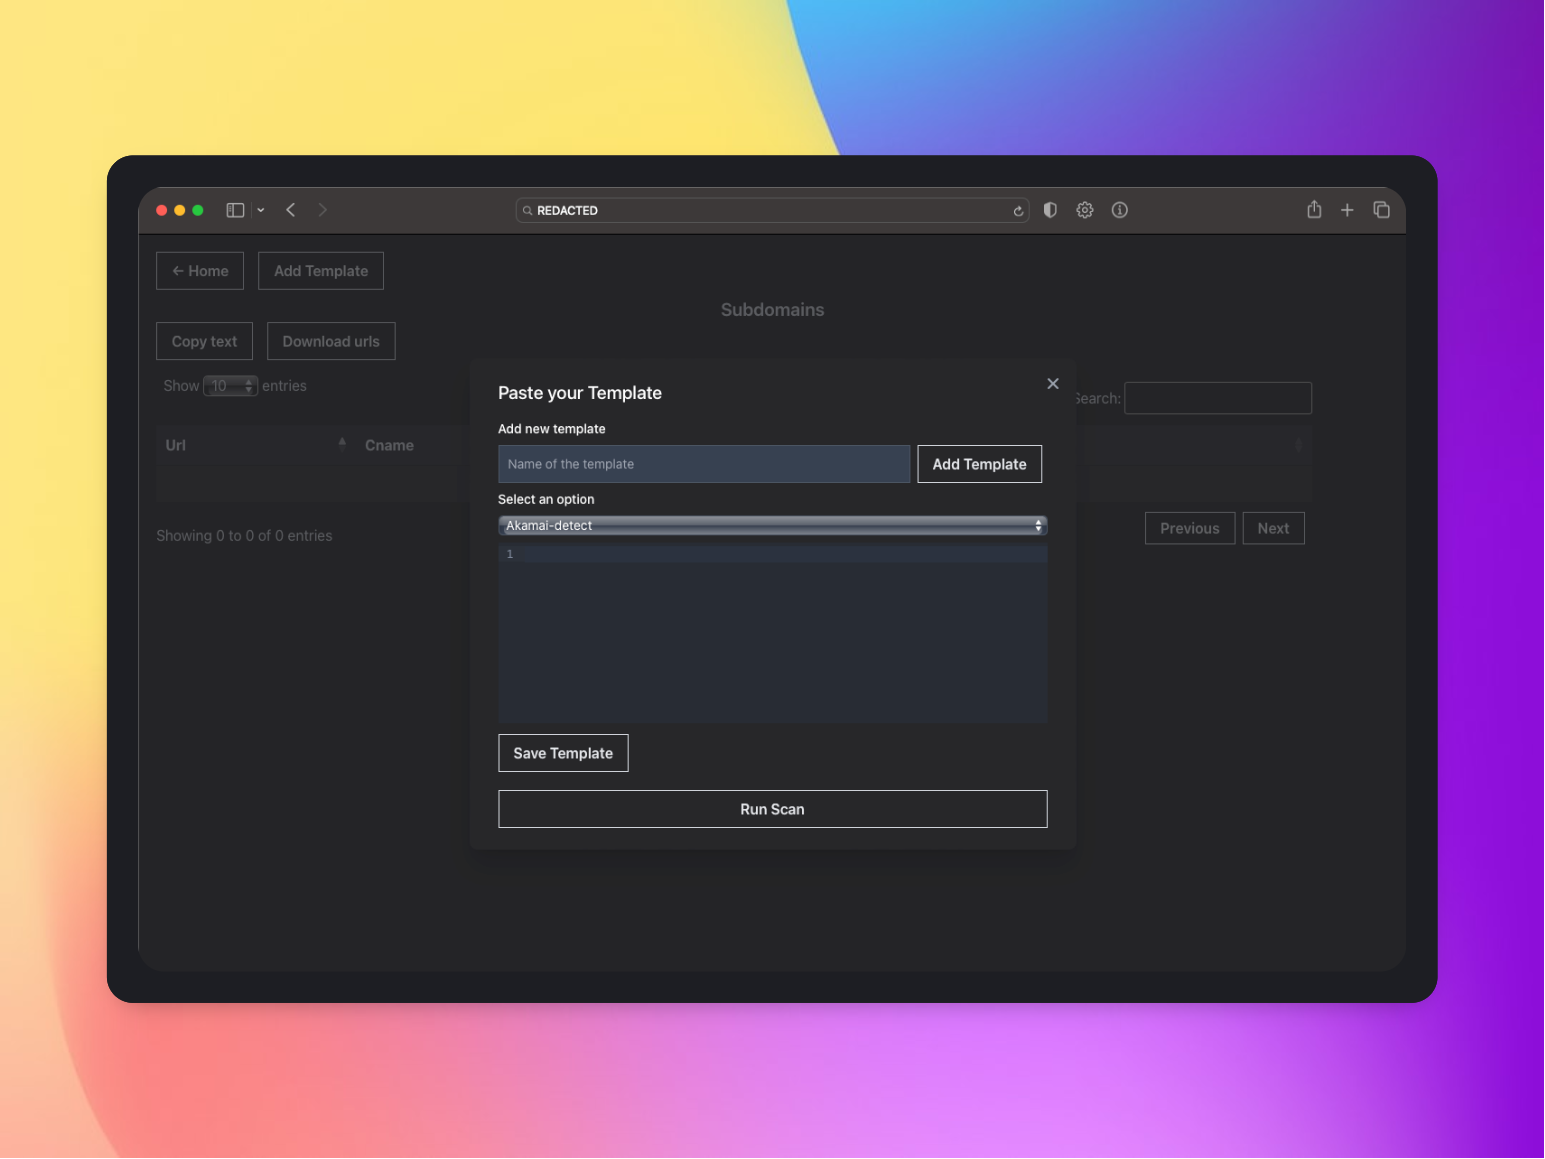
بالإضافة إلى ذلك، توفر الأداة إمكانية تشغيل Nuclei في الخلفية عبر الواجهة. Nuclei هي أداة تُستخدم لفحص الثغرات الأمنية وتُستخدم عادةً بالتزامن مع أدوات الاستطلاع الأخرى. يمكن للمستخدمين تلقي إشعارات عبر Discord عند اكتمال فحص Nuclei.
بشكل عام، توفر أداتك طريقة فعّالة ومؤثرة لجمع وتخزين بيانات الاستطلاع، بالإضافة إلى سهولة البحث والتنقل بين البيانات المجمّعة عبر واجهة مستخدم سهلة الاستخدام. كما أن دمج Nuclei وإشعارات Discord يضيف قيمة للأداة من خلال توفير إمكانيات فحص إضافية وإشعارات سهلة عند اكتمال الفحوصات.
يرجى التأكد من تثبيت لغة GO، يمكنك زيارة https://go.dev/doc/install كمرجع.
يرجى التأكد من تثبيت Nuclei و HTTPX
انتقل إلى https://www.mongodb.com/atlas/database وأنشئ حسابًا. يمكنك الاختيار بين حساب مجاني أو مدفوع حسب احتياجاتك. بعد إنشاء حسابك، قد تجد أنه من المفيد تثبيت تطبيق الواجهة، MongoDB Compass، من https://www.mongodb.com/try/download/compass. يمكن لهذه الأداة مساعدتك في إدارة قاعدة بياناتك بسهولة أكبر.
بعد إعداد قاعدة البيانات، يرجى حفظ رابط اتصال قاعدة البيانات لأننا سنحتاجه لاحقًا لهذه الأداة.
تأكد من أن الخادم يعمل وأن جميع الخطوات اللازمة قد اكتملت. بمجرد تشغيل الخادم، ستقوم قاعدة البيانات تلقائيًا بإنشاء قاعدة بيانات اختبارية حيث سيتم إدراج جميع الملفات المختلفة. مثل Users لاسم المستخدم وكلمة المرور، و Files لجميع قوائم النطاقات الفرعية، و Templates لجميع القوالب. انتقل إلى قسم Users في قاعدة البيانات وأضف اسم المستخدم وكلمة المرور المطلوبين للوصول إلى Recon Ninja الخاص بك، حيث تأتي الأداة افتراضيًا مع صفحة تسجيل دخول تتطلب اسم مستخدم وكلمة مرور.
باتباع الخطوات التالية، أنشئ مستندًا مثل هذا في قسم Users في قاعدة البيانات.
/**
* Paste one or more documents here
*/
{
  "username": "admin",
  "password": "admin"
}
يرجى التأكد من تحديث إصدار node الخاص بك إلى الأحدث.
يرجى استنساخ هذا المستودع
git clone https://github.com/tess-ss/recon-ninja.git
رائع، انظر إلى ذلك! المجلد الرئيسي يُسمى 'recon-ninja/' ويحتوي على مجلدين إضافيين بداخله: 'Frontend/' و 'Backend/'. يا له من أمر مريح!
حسنًا، حسنًا، حان وقت الجزء المثير! انتقل إلى 'cd /recon-ninja' وتحقق مما إذا كنت قد أصبت بالجائزة الكبرى باستخدام 'ls'. سترى المجلدين السحريين 'Frontend/' و 'Backend/' بانتظارك بالداخل
يرجى التأكد من تثبيت npm أو فقط قم بتشغيل الأمر التالي:
sudo apt install npm
/Frontend وقم بما يلي:npm install
غيّر مسار واجهة برمجة التطبيقات الخلفية إلى عنوان IP الخاص بالخادم في src/axiosConfig.js
axios.defaults.baseURL = 'http://ip:port/';
قم بإنشاء نسخة إنتاجية من تطبيق react:
npm run build
/Backend وقم بما يلي. مثل cd /Backend والآن قم بما يلي:ثبّت التبعيات:
npm install
انقل مجلد build من Frontend إلى الدليل الجذر
mv ../Frontend/build .
طبّق ما يلي:
db.js داخل الدالة mongoose.connectdiscordWebhookUrl في app.jsافتح خادم redis قبل تشغيل التطبيق: (إذا لم يكن لديك redis-server، فيرجى تثبيته عبر sudo apt-get install redis-server)
redis-server
أنشئ مجلد uploads
mkdir uploads
ثبّت خادم pm2 لاستضافة تطبيق nodejs:
npm i pm2 -g
شغّل التطبيق:
pm2 start app.js
سيعمل التطبيق على المنفذ 3000 (يمكنك تغيير رقم المنفذ إذا أردت عن طريق تعديل رقم المنفذ في دالة app.listen في app.js)
الآن، يرجى زيارة http://YOUR-VPS-IPS:3000 وسترى Recon Ninja يعمل. هكذا
لا تتردد في استخدام رابط الإحالة الخاص بي في Digital Ocean لإعداد خادم VPS، إذا كنت مهتمًا